

Nadaljujemo s ciklom člankov o delu z novim modelskim naborom SMB CheckPoint. Opomnimo, da smo opisali značilnosti in zmogljivosti novih modelov ter načine upravljanja in administriranja. Danes bomo obravnavali scenarij razporeditve višje različice serije: CheckPoint 1590 NGFW. Priloženo je kratko povzetek tega dela:
- Razpakiranje opreme (opis sestavnih delov, fizična in mrežna povezava).
- Prva inicializacija naprave.
- Prva nastavitev.
- Ocena delovanja.
Razpakiranje opreme
Seznanitev z opremo se začne z izvlečenjem iz škatle, razstavljanjem sestavnih delov in namestitvijo dodatkov. Kliknite na razkrovlje, kjer je na kratko predstavljen postopek.
Dobava NGFW 1590
Kratko o sestavnih delih:
- NGFW 1590;
- Napajalni adapter;
- 2 Wifi anteni (2.4 GHz in 5 GHz);
- 2 LTE anteni;
- Brosure z dokumentacijo (kratki vodnik za začetno povezavo, licenčna pogodba itd.)
Kar zadeva mrežne porte in vmesnike, so na voljo vse sodobne možnosti za prenos prometa in interakcijo, posebej je izpostavljen port za DMZ območje, USB 3.0 za sinhronizacijo s PC-jem.
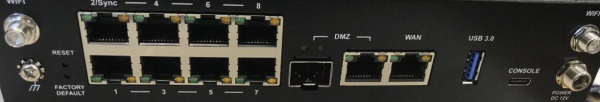
Različica 1590 je dobila posodobljen dizajn, sodobne možnosti za brezžične povezave in razširitev pomnilnika: 2 reži za delovanje z Micro/Nano SIM v načinu LTE. (o tej možnosti nameravamo podrobneje pisati v enem od naslednjih člankov našega cikla, posvečenega brezžičnim povezavam); reža za SD kartico.
Podrobneje o zmožnostih 1590 NGFW in drugih novih modelih lahko preberete v ciklu člankov o rešitvah SMB CheckPoint. Mi pa se bomo lotili prve inicializacije naprave.
Prva inicializacija
Nadaljnji bralci že vedo, da v liniji 1500 serije SMB uporabljajo nov operacijski sistem 80.20 Embedded, ki vključuje posodobljen vmesnik in izboljšane možnosti.
Za začetek inicializacije naprave je potrebno:
- Zagotoviti napajanje za prehod.
- Priključiti mrežni kabel od vašega PC-ja v LAN-1 na prehodu.
- Neobvezno lahko napravi takoj omogočite dostop do interneta, tako da priključite vmesnik v port WAN.
- Pojdite na portal Gaia Embedded:
Če so bile prej navedene korake uspešno izvedene, boste po preklopu na stran portala Gaia morali potrditi odprtje strani z nezaupanja vrednim certifikatom, nato pa se bo zagnal čarovnik za nastavitev portala:
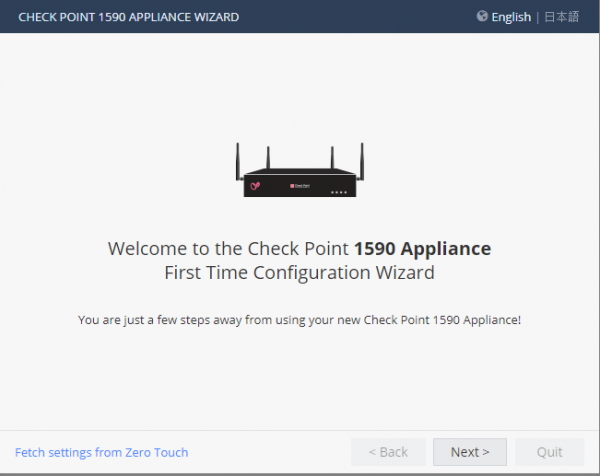
Na strani vas bo pozdravila informacija o modelu vašega naprav, potrebujete, da preklopite na naslednji del:
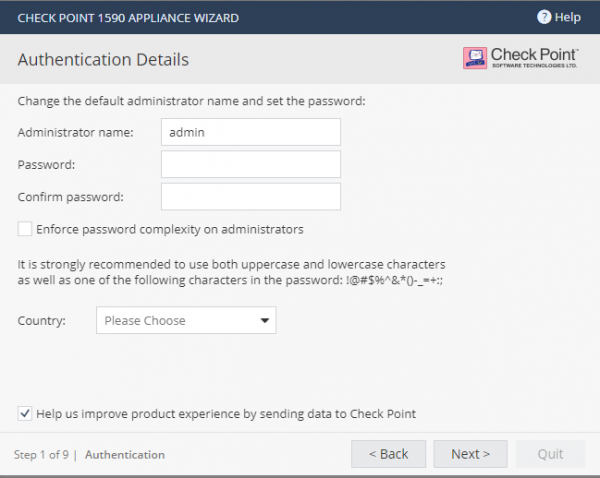
Ponudili vam bodo, da ustvarite račun za prijavo, omogočili boste lahko visoke zahteve za geslo administratorja in navedli državo, kjer boste uporabljali prehod.
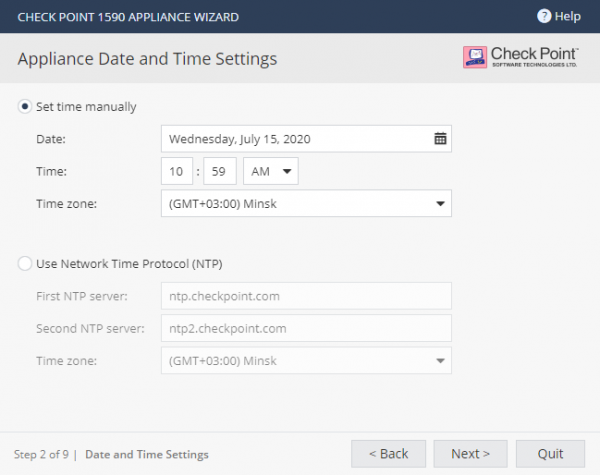
Nato se odpre okno za nastavitve datuma in časa, ročno jih lahko nastavite ali uporabite NTP strežnik podjetja.
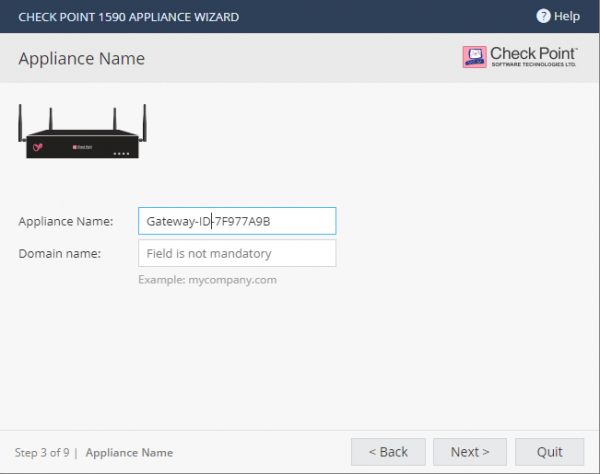
Naslednji korak vključuje dodelitev imena napravi in navedbo domene podjetja za pravilno delovanje storitev prehoda na spletu.
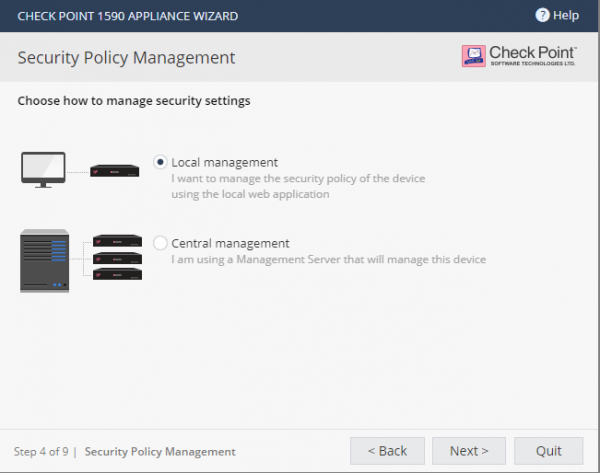
Naslednji korak se nanaša na izbiro načina upravljanja NGFW, tukaj je treba opozoriti:
- Lokalno upravanje. Ta dostopen način je za lokalno upravljanje prehoda s pomočjo spletne strani Gaia Portal.
- Centralno upravljanje. Ta način upravljanja vključuje sinhronizacijo z namenskim strežnikom za upravljanje CheckPoint, sinhronizacijo z oblakom Smart1-Cloud ali s SMP (storitev upravljanja za SMB).
V tem članku se bomo osredotočili na način upravljanja lokalnega upravljanja, lahko pa navedete način, ki ga potrebujete. Za seznanitev s postopkom sinhronizacije z namenským strežnikom upravljanja, ponujamo iz izobraževalnega cikla CheckPoint Getting Started, ki ga je pripravil podjetje TS Solution.
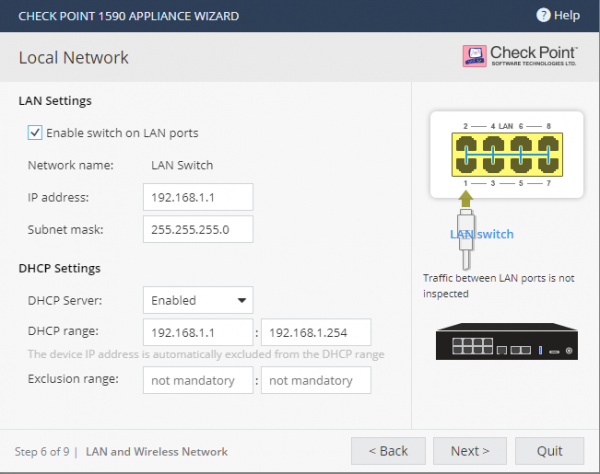
Nato se bo prikazalo okno z določanjem delovnega načina vmesnikov na prehodu:
- Način Switch pomeni dostopnost podomrežja od enega vmesnika do podomrežja drugega vmesnika.
- Način Disable Switch ustrezno izklaplja način Switch, vsaka vrata usmerjajo promet, kot pri ločenem segmentu omrežja.
Prav tako je mogoče dodeliti bazen DHCP naslovov, ki se bodo uporabljali pri povezovanju z lokalnimi vmesniki prehoda.
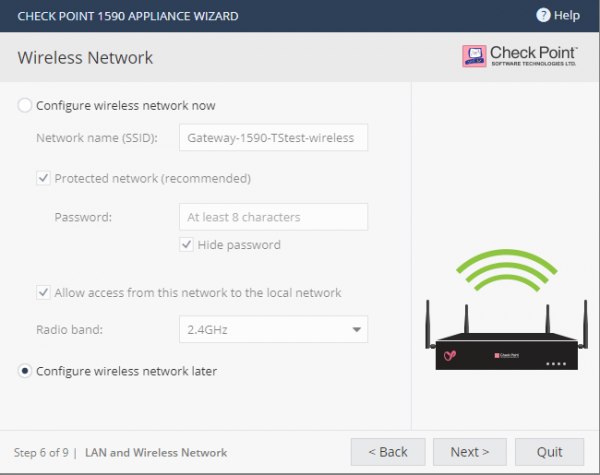
Naslednji korak je konfiguracija delovanja prehoda v brezžičnem režimu, ta vidik bomo podrobneje obravnavali v enem izmed člankov cikla, zato smo konfiguracijo nastavitev prestavili. Lahko pa ustvarite novo brezžično točko dostopa, nastavite geslo za povezavo nanjo in določite način delovanja brezžičnega kanala (2.4 GHz ali 5 GHz).
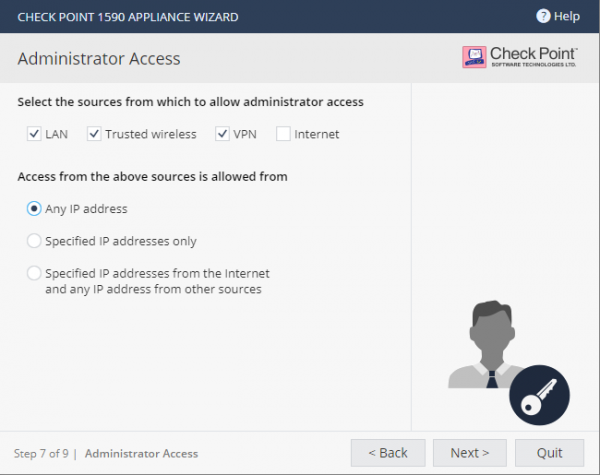
Naslednji korak bo nastavljanje dostopa do prehoda za podjetniške skrbnike. Privzeto so pravice dostopa omogočene, če se povezava vzpostavi iz:
- Notranjega omrežja podjetja
- Zaupanja vredne brezžične mreže
- VPN tunela
Možnost povezovanja s prehodom prek Interneta je privzeto izklopljena, saj prinaša velike tveganje, kar mora biti upravičeno za vključitev; v nasprotnem primeru priporočamo, da to pustite takšno kot v našem primeru. Prav tako imate možnost specifikacije, kateri IP naslovi bodo dovoljeni za povezovanje s prehodom.
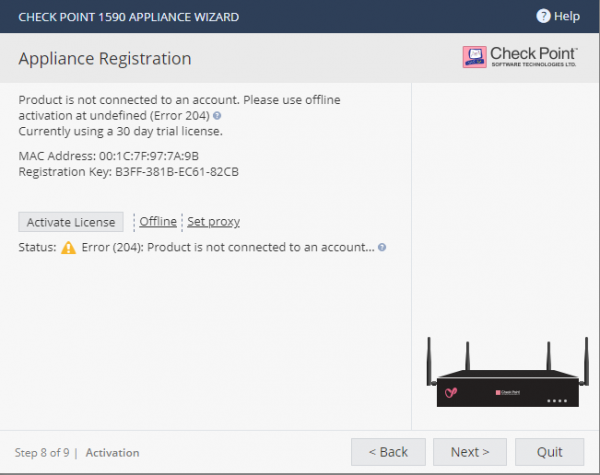
Naslednje okno se nanaša na aktivacijo licenc; ob prvotni inicializaciji naprave boste imeli na voljo 30-dnevno preskusno obdobje. Na voljo sta dva načina aktivacije:
- Če je povezava z Internetom vzpostavljena, se licenca aktivira samodejno.
- Če želite aktivirati licenco brez povezave, morate narediti naslednje: prenesite licenco iz UserCenter, registrirajte svojo napravo na posebnem . Tako boste v obeh primerih morali ročno uvoziti preneseno licenco.
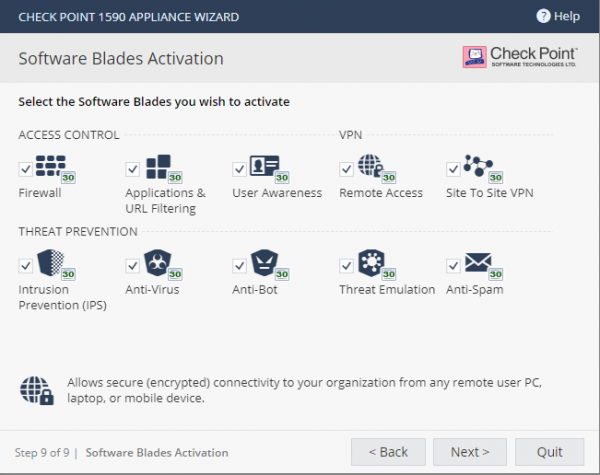
Nazadnje, zadnje okno v čarovniški nastavitvi ponuja izbor vklopljenih blade-ov; opozarjamo, da se QOS blade vklopi šele po prvotni inicializaciji. Na koncu bi morali dobiti okno zaključka, ki povzema vaše nastavitve.
Prvotna nastavitev
Najprej priporočamo preveriti stanje licenc, od tega bo odvisna nadaljnja nastavitev. Pojdite na zavihek “HOME” → “License”:
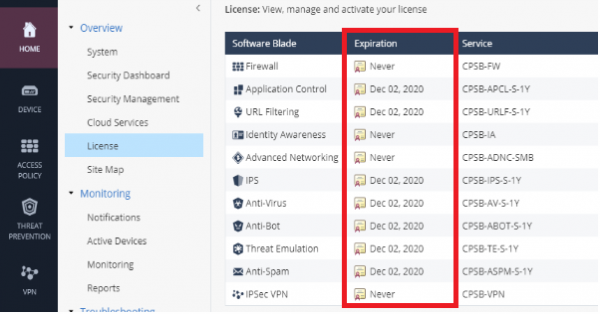
Če so licence aktivirane, priporočamo takojšnjo nadgradnjo na zadnjo aktualno različico programske opreme; za to pojdite na zavihek “DEVICE” → “System Operations”:
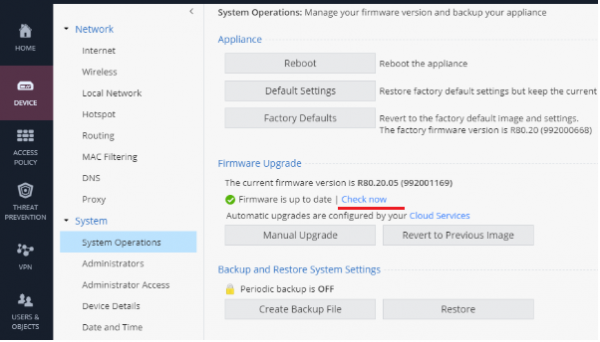
Nadgradnje sistema so v razdelku Firmware Upgrade. V našem primeru imamo nameščeno aktualno in zadnjo različico programske opreme.
Nato bi rad na kratko predstavil možnosti in nastavitve blade-ov sistema. Logično jih lahko razdelimo na politike nivoja dostopa (Firewal, Nadzor aplikacij, Filtriranje URL-jev) in preprečevanje groženj (IPS, Antivirus, Anti-Bot, Emulacija groženj).
Pojdimo na zavihek Access Policy → Blade Control:
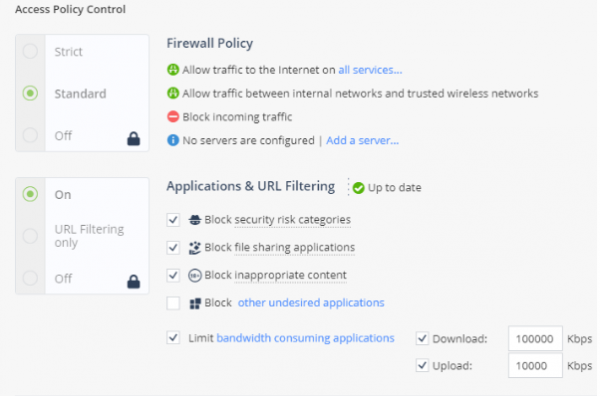
Privzeto se uporablja način STANDARD, ki dovoljuje: izhodni promet na Internet, promet znotraj lokalnega omrežja, medtem ko blokira prihajajoči promet z Interneta.
Glede se aplikacijam in filtriranju URL-jev so privzeto blokirani spletni strani z visokim nivojem nevarnosti, ter aplikacije za izmenjavo (Torrent, File Storage itd.). Dodatno je mogoče ročno blokirati kategorije spletnih strani.
Omenimo možnost za uporabniški promet 'Omeji aplikacije, ki porabljajo širino pasu' z možnostjo omejitve hitrosti izhajajočega/obhajajočega prometa za skupine aplikacij.
Nato odprite podkategorijo Politika, kjer so privzeta pravila samodejno generirana v skladu s prej opisanim nastavitvami.
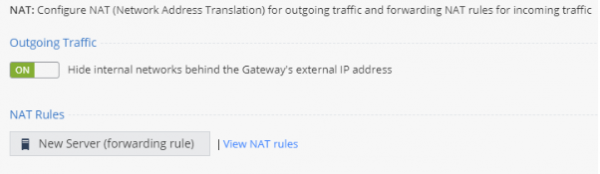
Podkategorija NAT privzeto deluje v Global Hide Nat Automatic, to pomeni, da bodo vsi notranji gostitelji imeli dostop do Interneta prek javnega IP-naslova. Na voljo je možnost ročnega določanja pravil NAT za objavo vaših spletnih aplikacij ali storitev.
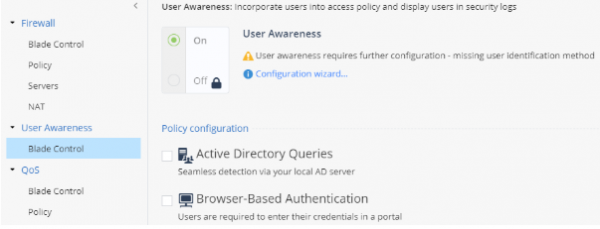
Nato razdelek, ki se nanaša na avtentifikacijo uporabnikov v omrežju, ponuja dve možnosti: Active Directory Queries (integracija z vašim AD) in Browser-Based-Authentication (uporabnik vnese domena poverilnice na portalu).
Ločeno se dotaknemo SSL-inspiciranja, delež skupnega HTTPS prometa v globalnem omrežju aktivno narašča. Poglejmo, kakšne možnosti ponuja CheckPoint za rešitve SMB, za to preklopimo v razdelek SSL-Inspection → Politika:
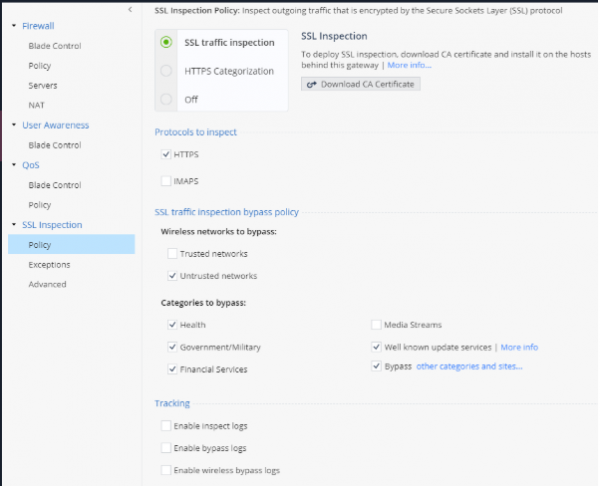
V nastavitvah je mogoče inšpicirati HTTPS promet, potrebno bo uvoziti certifikat in ga namestiti v center zaupanja vrednih certifikatov na končnih uporabniških napravah.
Udobna možnost je način BYPASS za prednastavljene kategorije, kar znatno prihrani čas pri vklopu inšpekcije.
Po nastavitev pravil na ravni požarnega zidu / aplikacije, je treba preiti k optimizaciji varnostnih politik (Threat Prevention), zato vstopimo v ustrezen razdelek:
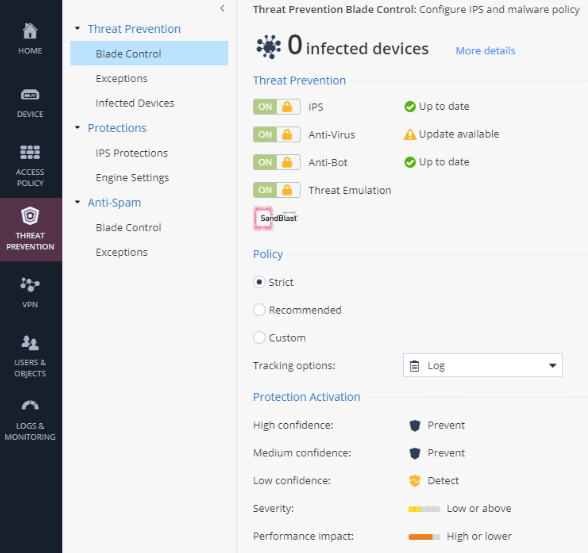
Na odprti strani vidimo vklopljene blade, status posodobitev podpisov in baz. Prav tako nam je ponujena izbira profila za zaščito obrobja omrežja, prikazane so ustrezne nastavitve.
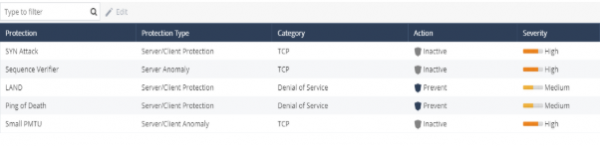
Ločen razdelek 'IPS Protections' omogoča konfiguracijo dejanja na določeno varnostno podpis.
Pred kratkim smo na našem blogu pisali za Windows Server — SigRed. Preverimo njeno prisotnost v Gaia Embedded 80.20, tako da vnesemo poizvedbo 'CVE-2020-1350'
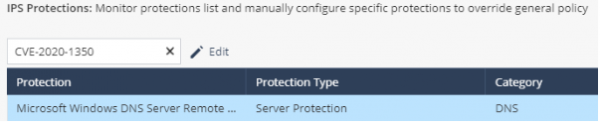
Na to signturo je odkrita vpis, ki ji je mogoče uporabiti eno od dejanj. (privzeto Prevent za stopnjo nevarnosti - Critical). Glede na to, da imate rešitev SMB, ne boste prikrajšani za posodobitve in podporo, to je popolna rešitev NGFW za podružnične pisarne do 200 oseb od CheckPoint.
Ocena delovanja
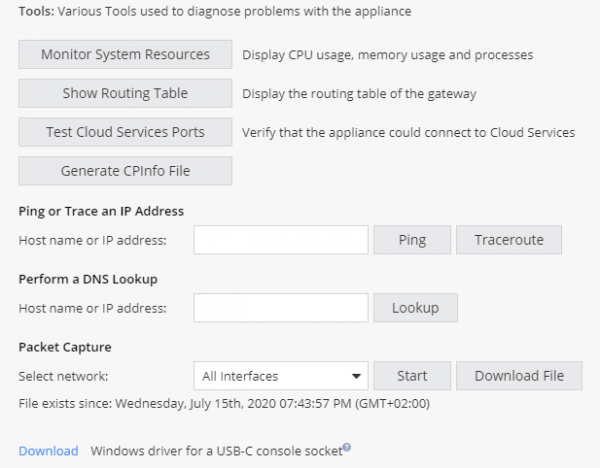
Ob koncu članka bi želeli poudariti, da so na voljo orodja za odpravljanje težav po začetni aktivaciji in nastavitvi rešitve SMB. Preverite lahko razdelek “HOME” → “Tools”. Možne možnosti vključujejo:
- monitoring sistemskih virov;
- tabela usmerjanja;
- preverjanje dostopnosti oblačnih storitev CheckPoint;
- generacija CPinfo;
Na voljo so tudi vgrajene omrežne ukaze: Ping, Traceroute, Traffic Capture.
Tako smo danes obravnavali in preučili začetno povezavo in nastavitev NGFW 1590, podobne korake boste izvedli za celotno serijo 1500 SMB Checkpoint. Na voljo možnosti so nam pokazale veliko prilagodljivost za nastavitve in podporo sodobnim metodam zaščite prometa na obrobju omrežja.
Trenutne rešitve CheckPoint za zaščito manjših pisarn in podružnic (do 200 oseb) ponujajo širok spekter sredstev in uporabljajo najsodobnejše tehnologije (oblačno upravljanje, podpora za SIM kartice, razširitev pomnilnika s SD karticami itd.). Ostanite obveščeni in berite članke od TS Solution, načrtujemo nadaljnje izdaje delov o NGFW CheckPoint serije SMB, se vidimo!
. Spremljajte novice (, , , , ).
Izvor: habr.com
