

Pozdravljamo vas na tretji lekciji tečaja . Na vzpostavili smo postavitev, potrebno za izvedbo laboratorijskih del. V tej lekciji bomo obravnavali osnovna načela dela z dnevniki na , spoznali bomo obdelovalnike dogodkov ter preučili mehanizme zaščite dnevnikov. Teoretični del, kot tudi celoten posnetek videolekcije je pod zavihkom.
Za zbiranje dnevnikov z napravami jih je treba registrirati v FortiAnalyzer. Na voljo sta dva načina registracije.
- Prva možnost je, da se na registrirani napravi aktivira izbira "pošiljanje dnevnikov v FortiAnalyzer" in vnese njen IP naslov. Po tem se pošlje zahteva za registracijo te naprave v FortiAnalyzer. Administrator mora potrditi ali zavrniti prejeto zahtevo. Če je tehnologija administrativnih domen aktivirana, se FortiGate lahko doda bodisi v glavno ADOM (ki se imenuje root, s katerim smo delali v prejšnji lekciji), bodisi v lastno ustvarjeno ADOM, namenjeno napravam FortiGate.
- Druga možnost je tako imenovani čarovnik za registracijo naprav. Registracija naprave poteka na samem FortiAnalyzerju. Za registracijo so potrebni podatki o registrirani napravi — serijska številka, IP naslov, tip naprave in različica operacijskega sistema. Če preverjanje podatkov uspešno poteka, se naprava doda na seznam FortiAnalyzer. Če je tehnologija administrativnih domen aktivirana, se naprava samodejno registrira v ustrezni administrativni domeni. Če imate ustvarjenih več takšnih administrativnih domen, boste morali napravo registrirati iz tiste administrativne domene, v katero jo želite dodati.
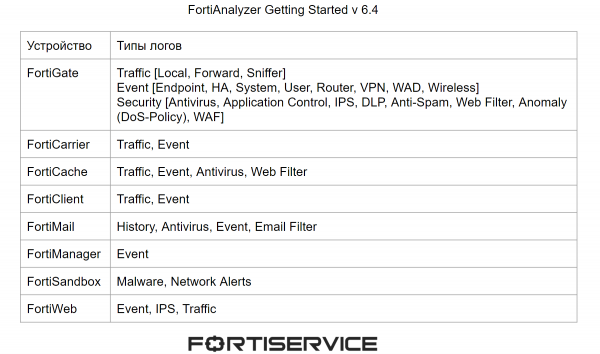
Vsaka naprava generira dnevniške zapise različnih tipov. Glavni tipi dnevnikov, ki jih lahko generirajo naprave podjetja Fortinet, so prikazani na spodnji sliki.
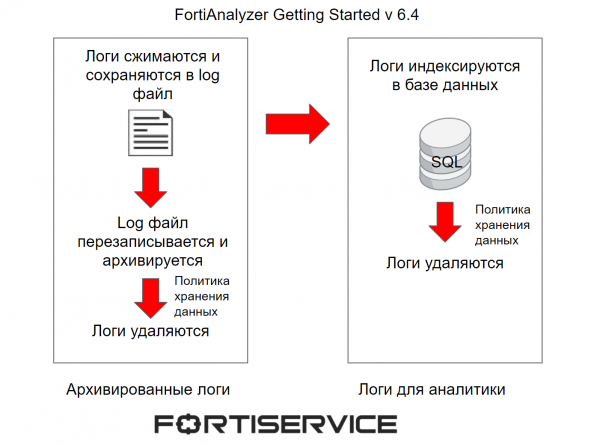
O začetni obdelavi dnevnikov smo že govorili na prejšnjem predavanju, vendar mislim, da je smiselno osvežiti spomin. Dnevniki, ki pridejo na FortiAnalyzer, se komprimirajo in shranijo v datoteko dnevnika. Ko ta datoteka doseže določeno velikost, se prepiše in arhivira. Takšni dnevniki se imenujejo arhivirani. Štejejo se za offline dnevnike, saj jih ni mogoče analizirati v realnem času. Za ogled so na voljo samo v RAW formatu. Politika shranjevanja podatkov v administrativni domeni določa, koliko časa bodo ti dnevniki shranjeni v pomnilniku FortiAnalyzerja.
Hkrati se dnevniki indeksirajo v bazi podatkov SQL za podporo analitiki. Ti dnevniki se analizirajo v FortiAnalyzerju v realnem času z mehanizmi Log View, FortiView in Reporti. Politika shranjevanja podatkov v administrativni domeni določa, koliko časa bodo ti dnevniki shranjeni v pomnilniku FortiAnalyzerja. Po tem, ko so ti dnevniki izbrisani iz pomnilnika FortiAnalyzerja, lahko ostanejo v obliki arhiviranih dnevnikov, vendar to odvisno od politike shranjevanja podatkov v administrativni domeni.
Shematsko je postopek obdelave dnevnikov predstavljen na spodnji sliki.
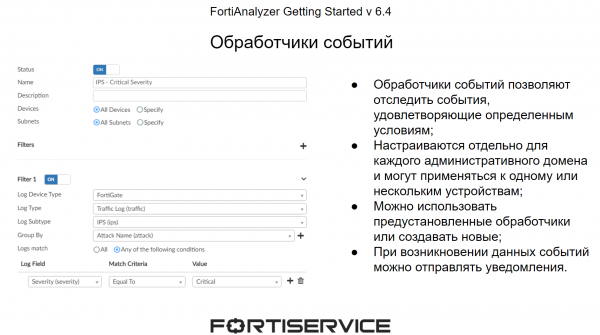
Ko dnevniki pridejo na napravo, jih preverjajo obdelovalci dogodkov. Ti omogočajo sledenje zanimivim dogodkom na podlagi vnaprej določenih pogojev. Pogoji so določeni za parametre, ki jih vsebujejo dnevniki RAW formata. V sistemu za vsak administrativni domen je na voljo niz privzetih dogodkov, vendar je po potrebi mogoče ustvariti lastne obdelovalce dogodkov. Glavna prednost obdelovalcev dogodkov je v tem, da lahko, ko pride do zanimivih dogodkov, sistem pošlje obvestila — na email ali syslog strežnike tudi preko SNMP. To omogoča precej hitro reakcijo na dogodke, ki se dogajajo v omrežju.
Sedaj se bomo pogovarjali o zaščiti logov. Ker logi vsebujejo pomembne informacije o dogajanju v omrežju, jih je treba zaščititi tako pred morebitno izgubo zaradi različnih okvar kot pred zunanjim dostopom. Prva tehnologija, ki pomaga zaščititi loge v primeru okvar, je RAID. Ta omogoča razdelitev prostora med razpoložljivimi diski na več logičnih segmentov, tako da ob okvari enega ali več diskov (odvisno od tipa RAID-a) podatki ne gredo izgubljeni. Glavni tipi RAID-a, ki jih je mogoče uporabiti v FortiAnalyzer, so predstavljeni na sliki spodaj.
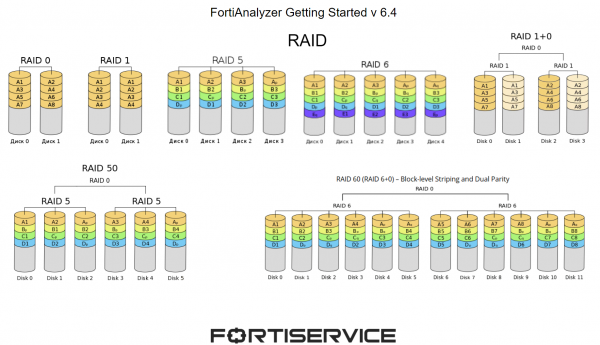
- RAID 0 razporeja informacije na 2 ali več diskov. Glavni cilj je hitrost in zmogljivost. Če eden ali več diskov odpove, bo celoten diskovni niz prizadet;
- RAID 1 razporeja kopije informacij na 2 ali več diskov. Če en disk odpove, bo diskovni niz še naprej deloval normalno;
- RAID 5 razporeja informacije čez več diskov in v vsakem tako imenovanem »nizu informacij« dodeli en disk za obnovo podatkov. Če eden disk odpove, bo diskovni niz še naprej deloval normalno;
- RAID 6 deluje podobno, le da sta dva diska dodeljena za obnovo podatkov;
- RAID 10 združuje možnosti RAID 0 in RAID 1. Tako lahko nadaljujete z delom z informacijami, če odpovesta 2 diska (eno iz vsakega RAID-a, drugače bo onemogočeno branje podatkov);
- RAID 50 združuje funkcionalnosti RAID 0 in RAID 5. V tem primeru bo stabilno delo z informacijami nadaljevalo, tudi če v vsakem RAID 5 odpove en disk;
- RAID 60 združuje funkcionalnosti RAID 0 in RAID 6. V tem primeru bo stabilno delo z informacijami nadaljevalo, tudi če v vsakem RAID 6 odpovesta 2 diska.
Naslednji mehanizem so varnostne kopije logov. Na voljo je več možnosti za varnostne kopije — iz menija Log View, kjer lahko uporabite določen filter za shranjevanje potrebnih logov, ali Log Browse, od koder lahko prenesete zapisane log datoteke. Prav tako obstaja možnost, da naredite varnostno kopijo logov na zunanje strežnike s pomočjo CLI vmesnika.
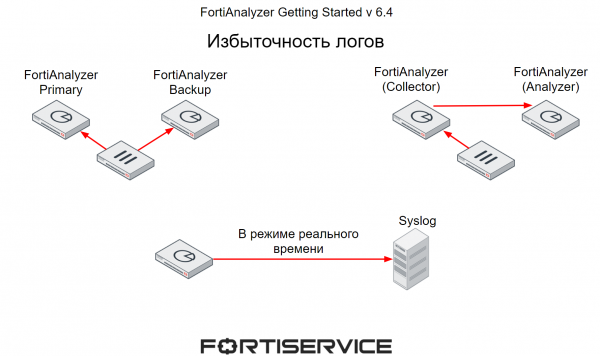
Še en mehanizem, ki omogoča zaščito pomembnih informacij, ki jih vsebujejo logi — redundanca. Tudi tu je na voljo več možnosti.
- Prvi način, kada uređaji šalju logove na 2 FortiAnalyzer-a — jedan je glavni, a drugi rezervni.
- Drugi metod koji smo već diskutovali na prošloj lekciji — jedan FortiAnalyzer radi u režimu kolektora i prikuplja logove sa različitih uređaja. Po rasporedu, prikupljeni logovi se šalju na FortiAnalyzer koji radi u režimu analitičara. U slučaju da drugi ne uspe, kolektor će moći da prosledi logove na drugi FortiAnalyzer.
- A treća opcija — prenos logova sa FortiAnalyzer-a na spoljne servere, na primer na Syslog. U tom slučaju, prenos logova će se vršiti u realnom vremenu.
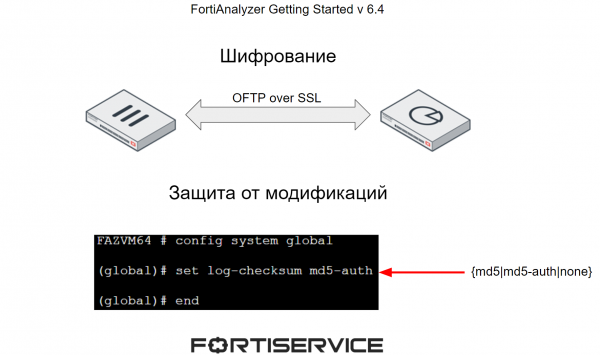
Za zaštitu logova od kompromitacije koriste se dva osnovna mehanizma:
- Enkripcija kanala prenosa podataka između FortiAnalyzer-a i ostalih uređaja;
- Zaštita logova od modifikacije dodavanjem kontrolne sume.
U videolekciji je predstavljen teorijski materijal koji je razmatran iznad, kao i praktični aspekti rada sa logovima — njihovo filtriranje, pregled u različitim režimima, podešavanje obrtnika događaja. Prijatan gledanje!
Na sledećoj lekciji detaljno ćemo razmotriti aspekte rada sa izveštajima. Da biste ga propustili, prijavite se na naš .
Lahko tudi spremljate posodobitve na naslednjih virih:
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish