

Pozdravljam bralce v tretjem članku serije člankov UserGate Začetek, ki obravnava rešitev NGFW podjetja . V prejšnjem članku je bil opisan postopek namestitve požarnega zidu in njegova prva nastavitev. Tokrat pa bomo podrobneje obravnavali ustvarjanje pravil v razdelkih, kot so "Požarni zid", "NAT in usmerjanje" ter "Prepustnost".
Ideologija delovanja pravil UserGate je takšna, da se pravila izvajajo od zgoraj navzdol, dokler ne pride do prvega sproženja. Na podlagi zgoraj opisanega sledi, da morajo biti bolj specifična pravila višje od bolj splošnih pravil. Pomembno je poudariti, da se zaradi preverjanja pravil po vrstnem redu z vidika zmogljivosti bolje ustvarjati splošna pravila. Pogoji pri ustvarjanju katerega koli pravila se uporabljajo po logiki "IN". Če je treba uporabiti logiko "ALI", se to doseže z ustvarjanjem več pravil. Tako je tisto, kar je opisano v tem članku, uporabno tudi za druga pravila UserGate.
Požarni zid
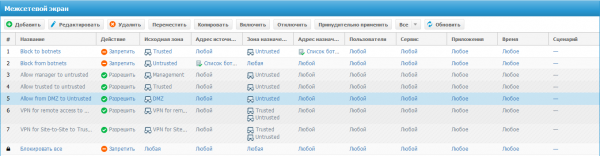
Po namestitvi UserGate je v razdelku "Požarni zid" že prisotna preprosta politika. Prva dva pravila prepovedujeta promet za botnets. Sledijo primeri pravil dostopa iz različnih con. Zadnje pravilo se vedno imenuje "Prepovedati vse" in je označeno s simbolom ključavnice (to pomeni, da pravila ni mogoče izbrisati, spremeniti, premakniti ali onemogočiti, omogočena pa je le možnost beleženja). Tako zaradi tega pravila ves izrecno nedovoljen promet blokira zadnje pravilo. Če je potrebno dovoliti ves promet preko UserGate (čeprav to odsvetujemo), je vedno mogoče ustvariti predzadnje pravilo "Dovoli vse".
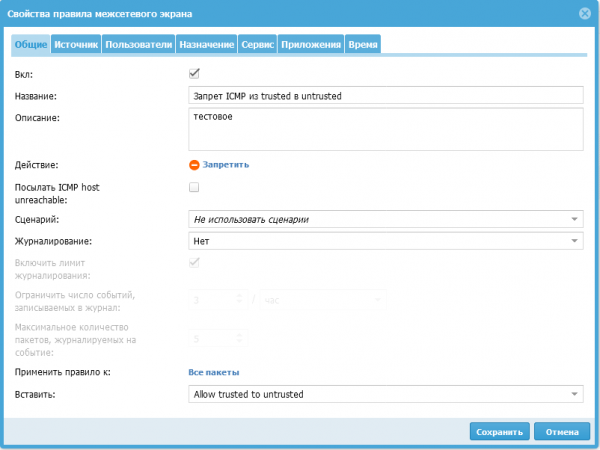
Pri urejanju ali ustvarjanju pravila za požarni zid je prva zavihek "Splošno", na njej je potrebno izvesti naslednje akcije:
S potrditvenim poljem "Vkl" omogočite ali onemogočite pravilo.
vstavite ime pravila.
določite opis pravila.
izberite eno od dveh dejanj:
Prepovedati — blokira promet (ob nastavitvi tega pogoja obstaja možnost pošiljanja ICMP host unreachable, zato samo označite ustrezno potrditveno polje).
Dovoli — dovoljuje promet.
Scenarijus leidžia pasirinkti scenarijų, kuris yra papildoma sąlyga taisyklės įgyvendinimui. Taip įmonė UserGate realizuoja SOAR (Security Orchestration, Automation and Response) koncepciją.
Žurnalo vedimas – tai informacijos apie srautą registravimas, kai taisyklė yra vykdoma. Galimos parinktys:
Žurnaluoti sesijos pradžią. Tokiu atveju žurnale bus registruojama tik sesijos pradžios informacija (pirmasis paketas). Tai rekomenduojama žurnalo vedimo parinktis.
Žurnaluoti kiekvieną paketą. Tokiu atveju bus registruojama informacija apie kiekvieną perduodamą tinklo paketą. Šiam režimui rekomenduojama įjungti žurnalo vedimo limitą, kad būtų išvengta didelės įrenginio apkrovos.
Taikyti taisyklę:
Visiems paketams
fragmentuotiems paketams
nefragmentuotiems paketams
Kuriant naują taisyklę galima pasirinkti vietą politikoje.
Kitas skirtukas „Šaltinis“. Čia nurodome srauto šaltinį, tai gali būti zona, iš kurios gaunamas srautas, arba galima nurodyti sąrašą ar konkretų IP adresą (Geoip). Beveik visose taisyklėse, kurias galima nustatyti įrenginyje, objektą galima sukurti pagal taisyklę, pavyzdžiui, neperėjus į „Zonas“, galima paspausti „Sukurti ir pridėti naują objektą“ ir sukurti mums reikalingą zoną. Taip pat dažnai pasitaiko žymės „Invertuoti“, ji pakeičia taisyklės sąlygą į priešingą, kas yra panašu į logiko veiksmą – neigimą. Skirtukas „Paskirtis“ panašus į šaltinio skirtuką, tik vietoj srauto šaltinio nurodome srauto paskirtį. Skirtukas „Vartotojai“ – čia galima pridėti vartotojų ar grupių, kurioms taikoma ši taisyklė, sąrašą. Skirtukas „Paslauga“ – pasirinkite paslaugos tipą iš jau iš anksto nustatyto arba galite nustatyti savo. Skirtukas „Programa“ – čia pasirenkamos konkrečios programos arba programų grupės. Ir skirtukas „Laikas“ nurodome laiką, kada ši taisyklė yra aktyvi.
Iš paskutinės pamokos turime taisyklę interneto išėjimui iš „Trust“ zonos, dabar parodysiu, kaip sukurti draudžiančią taisyklę ICMP srautui iš „Trust“ zonos į „Untrusted“ zoną.
Začetek ustvarjanja pravila lahko izvedemo tako, da pritisnemo gumb "Dodaj". V odprtem oknu na zavihku splošno izpolnimo naziv (Prepoved ICMP iz trusted v untrusted), označimo potrditveno polje "Vkl", izberemo dejanje prepovedati in kar je najpomembnejše, pravilno izberemo mesto postavitve tega pravila. V skladu s svojo politiko mora biti to pravilo postavljeno nad pravilo "Dovoli trusted do untrusted":
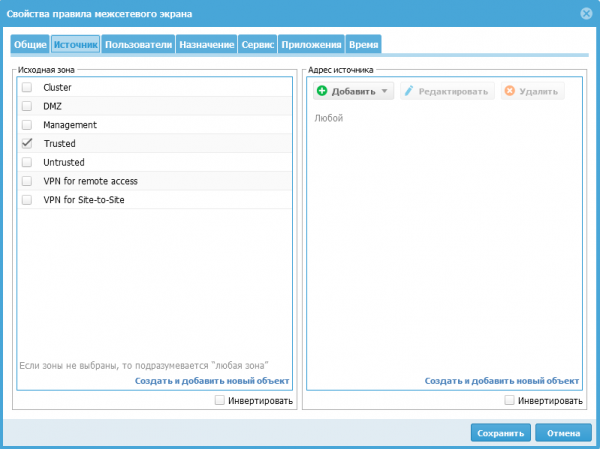
Na zavihku "Vir" za mojo nalogo obstajata dve možnosti:
Izbira območja "Trusted"
Izbira vseh območij razen "Trusted" in označitev potrditvenega polja "Obrni"
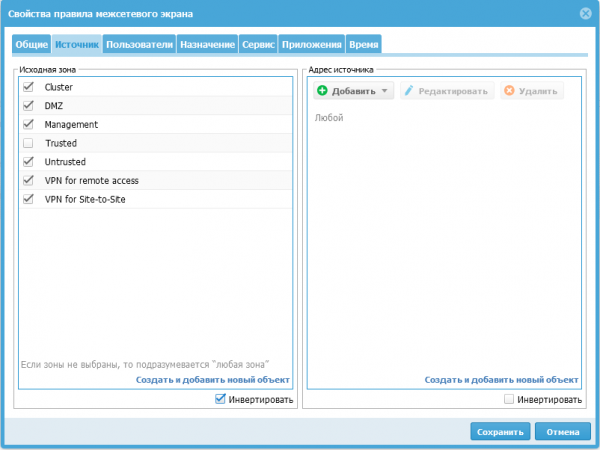
Zavitek "Namen" se nastavlja enako kot zavitek "Vir".
Nato preidemo na zavitek "Storitev", saj v UserGate obstaja vnaprej določena storitev za ICMP promet, tako da s pritiskom na gumb "Dodaj" izberemo iz prikazanega seznama storitev z imenom "Any ICMP":
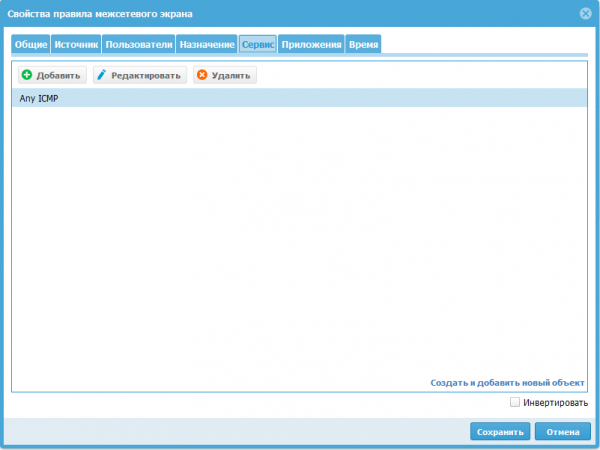
Morda so to tako zamislili ustvarjalci UserGate, vendar sem uspeval ustvariti več popolnoma enakih pravil. Kljub temu, da bo izvedeno samo prvo pravilo na seznamu, lahko možnost ustvarjanja različnih funkcionalnih pravil z enakim imenom povzroči zmedo pri delu več skrbnikov naprave.
NAT in usmerjanje
Pri ustvarjanju pravil NAT vidimo več podobnih zavihkov, kot pri požarnem zidu. Na zavihku "Splošno" se je pojavilo polje "Tip", ki omogoča izbiro odgovornosti tega pravila:
NAT — Preoblikovanje omrežnih naslovov.
DNAT — Preusmerja promet na določen IP-naslov.
Port forwarding — Preusmerja promet na določen IP-naslov, vendar omogoča spremembo števila vrata objavljene storitve.
Usmerjanje na podlagi politike — Omogoča usmerjanje IP paketov na osnovi razširjenih informacij, na primer storitev, MAC naslovov ali strežnikov (IP naslovov).
Mrežno kartiranje — Omogoča zamenjavo IP naslovov vira ali cilja iz ene mreže v drugo mrežo.
Po izbiri ustrezne vrste pravila bodo nastavitve zanj na voljo.
V polju SNAT IP (zunanja naslov) jasno navedemo IP-naslov, na katerega bo zamenjan izvorni naslov. To polje je potrebno v primeru, da imamo več IP-naslovov dodeljenih vmesnikom ciljne cone. Če tega polja pustimo praznega, bo sistem uporabil naključni naslov iz seznama razpoložljivih IP-naslovov, dodeljenih vmesnikom ciljne cone. UserGate priporoča določitev SNAT IP za izboljšanje zmogljivosti delovanja požarnega zidu.
Za primer objavim SSH storitev Windows strežnika, ki se nahaja v coni "DMZ", s pomočjo pravila "port forwarding". Za to kliknemo gumb "Dodaj" in izpolnimo zavihek "Splošno", navedemo ime pravila "SSH to Windows" in tip "Port-forwarding":
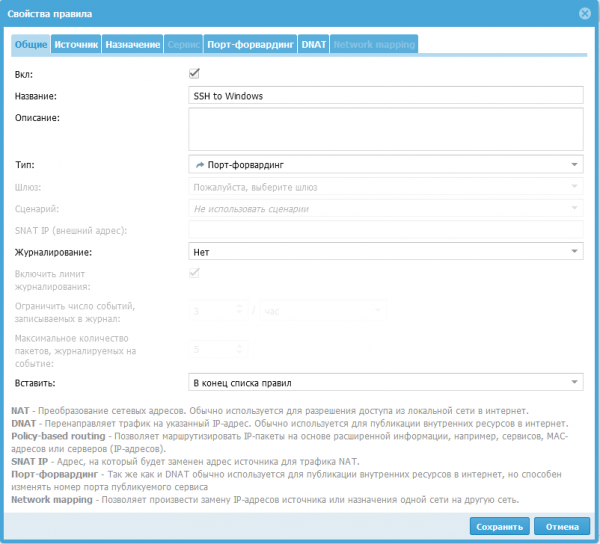
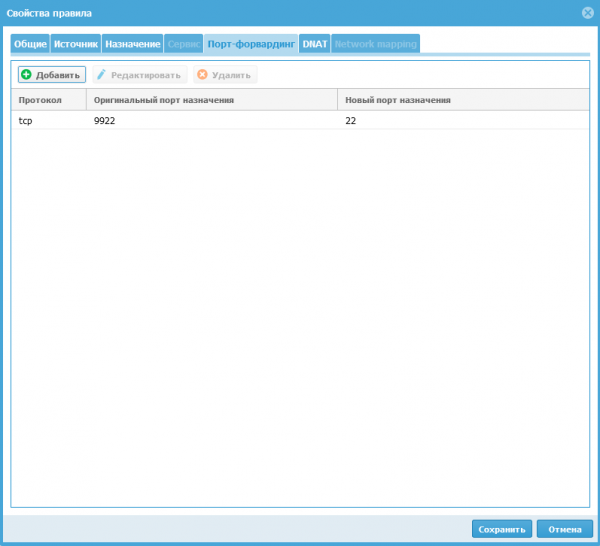
Na zavihku "Vir" izberemo cono "Untrusted" in preidemo na zavihek "Port-forwarding". Tukaj moramo navesti protokol "TCP" (na voljo so štiri možnosti — TCP, UDP, SMTP, SMTPS). Originalna destinacijska vrata 9922 — številka vrat, na katera uporabniki pošiljajo zahteve (vrata: 2200, 8001, 4369, 9000-9100 ni mogoče uporabiti). Nova destinacijska vrata (22) — številka vrat, na katera bodo preusmerjene zahteve uporabnikov na notranji javni strežnik.
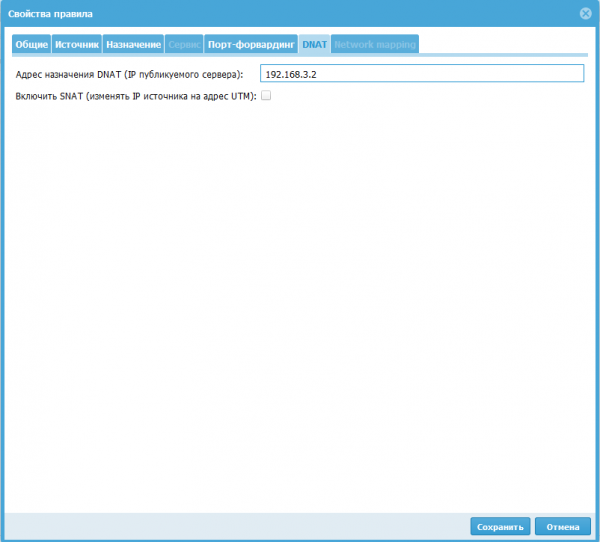
Na zavihku "DNAT" določimo IP-naslov računalnika v lokalni mreži, ki se objavi v internetu (192.168.3.2). In opcijsko lahko omogočimo SNAT, takrat bo UserGate spreminjal izvorni naslov v paketih iz zunanje mreže na svoj IP-naslov.
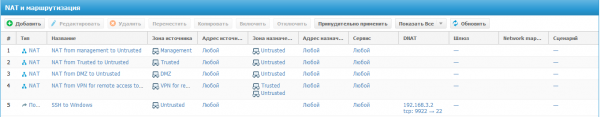
Po vseh nastavitvah dobimo pravilo, ki omogoča dostop iz cone "Untrusted" do strežnika z IP-naslovom 192.168.3.2 po protokolu SSH, pri čemer se pri povezavi uporablja zunanji naslov UserGate.
Propustnost
V tem razdelku se določajo pravila za upravljanje propustnosti. Ta se lahko uporabljajo za omejevanje pasovne širine določenih uporabnikov, gostiteljev, storitev, aplikacij.
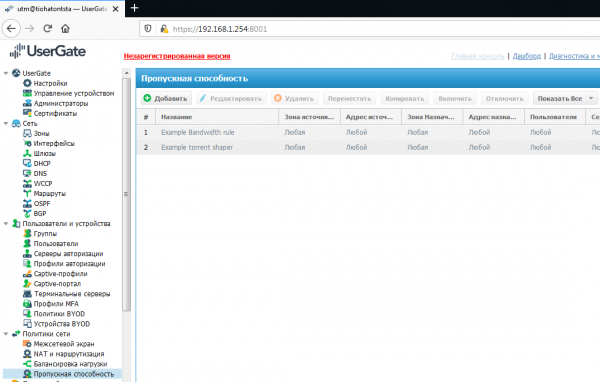
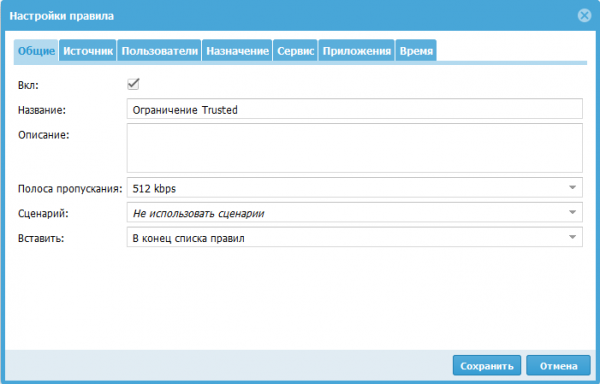
Pri ustvarjanju pravil določimo pogoje na zavihkih, ki določajo promet, na katerega se omejitve uporabljajo. Pasovno širino lahko izberete iz ponujenih ali določite svojo. Pri ustvarjanju pasovne širine lahko navedete oznako prioritetizacije prometa DSCP. Primer uporabe oznak DSCP: če v pravilih navedete scenarij, v katerem se to pravilo uporablja, lahko to pravilo samodejno spremeni te oznake. Še en primer delovanja scenarija: pravilo bo delovalo za uporabnika le, ko bo odkrit torrent ali ko bo obseg prometa presegel določen prag. Preostale zavihke izpolnimo enako kot pri drugih politikah, glede na vrsto prometa, na katero naj se pravilo uporablja.
Zaključek
V tem članku sem obravnaval ustvarjanje pravil v razdelkih 'Ogenj', 'NAT in usmerjanje' ter 'Pasovna širina'. Na začetku članka sem opisal pravila za ustvarjanje politik UserGate, prav tako pa sem razložil načelo delovanja pogojev pri ustvarjanju pravil.
Spremljajte novosti na naših kanalih (, , , )!
Izvor: habr.com
