

Op. prev.: Če se sprašujete o varnosti v infrastrukturi, ki temelji na Kubernetesu, bo ta odličen pregled podjetja Sysdig odlična izhodiščna točka za spoznavanje aktualnih rešitev. Vključeni so tako celoviti sistemi znanih tržnih ponudnikov kot tudi precej skromnejša orodja, ki pokrivajo določene probleme. V komentarjih pa bomo, kot vedno, veseli vaših izkušenj z uporabo teh orodij in povezav do drugih projektov.
Programski izdelki za zagotavljanje varnosti Kubernetes… je tako veliko, vsak ima svoje cilje, področje uporabe in licence.
Zato smo se odločili, da ustvarimo ta seznam in vanj vključimo tako odprtokodne projekte kot komercialne platforme različnih ponudnikov. Upamo, da vam bo pomagal izbrati najzanimivejše ter vas usmeril v pravo smer glede na konkretne potrebe po zagotavljanju varnosti Kubernetes.
Kategorije
Za lažje navigacijo po seznamu so orodja razdeljena po glavnih funkcijah in področjih uporabe. Ustvarili smo naslednje oddelke:
- Skeniranje slik Kubernetes in statična analiza;
- Varnost med izvajanjem;
- Mrežna varnost Kubernetes;
- Distribucija slik in upravljanje s skrivnostmi;
- Revizija varnosti Kubernetes;
- Celoviti komercialni izdelki.
Pojdimo k stvari:
Skeniranje slik Kubernetes
Anchore
- Web stranica:
- Licenca: prosta (Apache) in komercialna ponudba
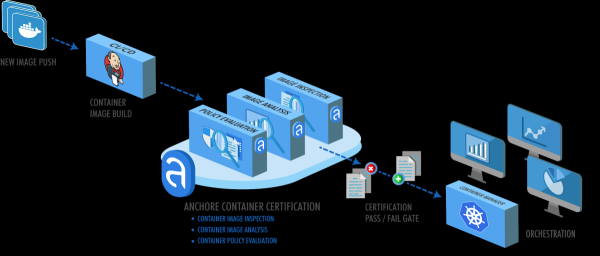
Paketi Anchore analizirajo slike kontejnerjev in omogočajo izvajanje varnostnih preverjanj na podlagi politik, ki jih določi uporabnik.
Poleg običajnega skeniranja slik kontejnerjev na znane ranljivosti iz baze CVE, Anchore izvaja številne dodatne preglede v okviru politike skeniranja: preverja Dockerfile, morebitne uhajanja poverilnic, pakete uporabljenih programskih jezikov (npm, maven itd.), licence programske opreme in še več.
Clair
- Web stranica: (zdaj pod okriljem Red Hata)
- Licenca: prosta (Apache)
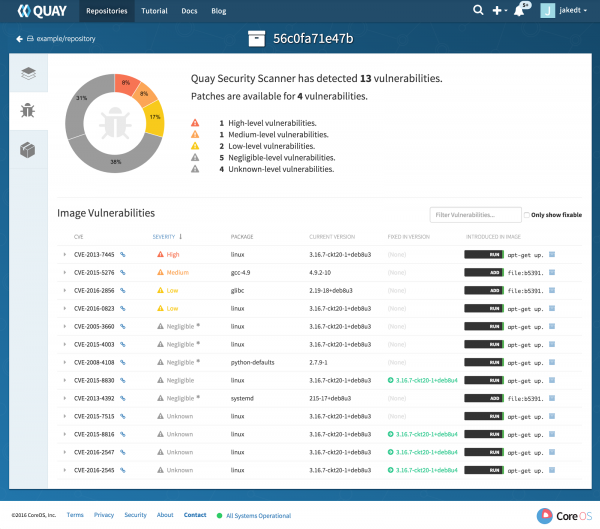
Clair je bil eden prvih odprtokodnih projektov za skeniranje slik. Široko je znan kot varnostni skener, ki leži v založbi slik Quay (prav tako od CoreOS — op. prev.)Clair zbira informacije o CVE iz velikog broja izvora, uključujući liste specifične za Linux distribucije ranjivosti koje vode sigurnosni timovi Debian, Red Hat ili Ubuntu.
Za razliku od Anchore, Clair se uglavnom bavi pronalaskom ranjivosti i usklađivanjem podataka sa CVE. Ipak, proizvod korisnicima nudi određene mogućnosti za proširenje funkcionalnosti putem dodatnih drajvera.
Dagda
- Web stranica:
- Licenca: slobodna (Apache)
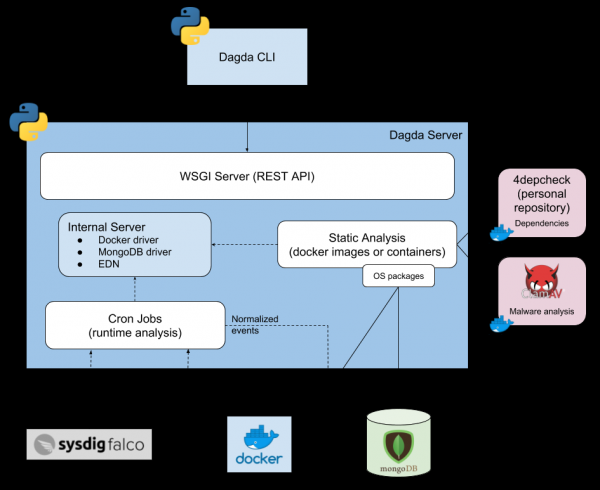
Dagda provodi statičku analizu slika kontejnera u potrazi za poznatim ranjivostima, trojanskim konjima, virusima, malverom i drugim pretnjama.
Dve istaknute karakteristike paketa Dagda koje ga izdvajaju od drugih sličnih alata su:
- Odlično se integriše sa , delujući ne samo kao alat za skeniranje slika kontejnera, već i kao antivirus.
- Takođe obezbeđuje runtime zaštitu, u realnom vremenu primajući događaje od Docker demona i integrišući se sa Falco (см. ниже) za prikupljanje bezbednosnih događaja tokom rada kontejnera.
KubeXray
- Web stranica:
- Licenca: slobodna (Apache), ali zahteva pristup podacima iz JFrog Xray (komercijalni proizvod)
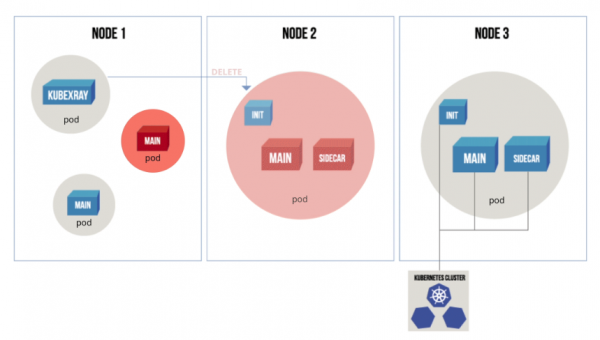
KubeXray »prisluškuje« događaje API servera Kubernetes i koristi metapodatke iz JFrog Xray da bi osigurao da se pokreću samo podovi koji su u skladu sa trenutnom politikom.
KubeXray ne samo da vrši reviziju novih ili ažuriranih kontejnera u deploymentima (slično admission controller-u u Kubernetes-u), već takođe dinamički proverava aktivne kontejnere u skladu sa novim bezbednosnim politikama, uklanjajući resurse koji se oslanjaju na ranjive slike.
Snyk
- Web stranica:
- Licenca: slobodna (Apache) i komercijalne verzije
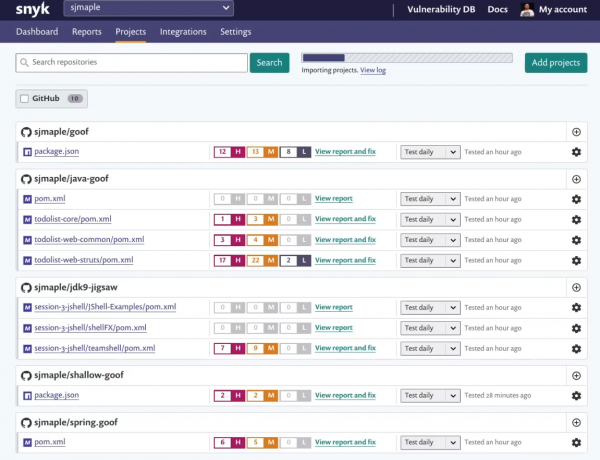
Snyk je neobičan skener ranjivosti u smislu da je posebno usmeren na proces razvoja i promoviše se kao „nezamenljivo rešenje“ za programere.
Snyk se direktno povezuje sa repozitorijumima koda, razdvaja manifest projekta i analizira uvezen kod uz direktne i indirektne zavisnosti. Snyk podržava mnoge popularne programske jezike i može otkriti skrivene licence rizike.
Trivy
- Web stranica:
- Licenca: slobodna (AGPL)
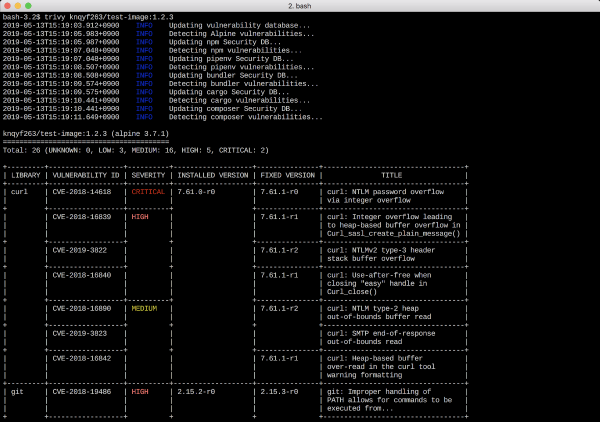
Trivy — en enkel, men kraftig sårbarhetsskanner for containere, lett integrerbar i CI/CD-pipelines. Dets bemerkelsesverdige trekk er enkel installasjon og bruk: applikasjonen består av en enkelt binærfil og krever ikke installasjon av en database eller ekstra biblioteker.
Den bakside av Trivys enkelhet er at man må forstå hvordan man parser og sender resultater i JSON-format, slik at andre sikkerhetsverktøy for Kubernetes kan bruke dem.
Runtime sikkerhet i Kubernetes
Falco
- Web stranica:
- Licenca: prosta (Apache)
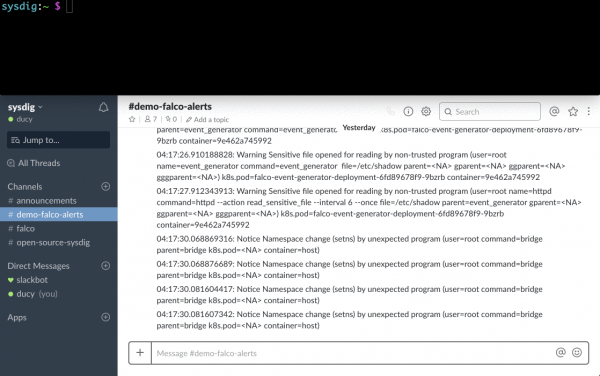
Falco — et verktøysett for å sikre skybaserte runtime-miljøer. Det er en del av prosjektfamilien .
Ved å bruke Sysdig-verktøyene til å arbeide på Linux-kjernenivå og profilere systemkall, gjør Falco det mulig å dykke dypt inn i systemets oppførsel. Dets runtime-regelmekanisme kan oppdage mistenkelig aktivitet i applikasjoner, containere, vertsprogramvare og Kubernetes-orchestrator.
Falco gir full synlighet i runtime-operasjoner og trusseloppdagelse ved å plassere spesielle agenter på Kubernetes-noder. Dette eliminerer behovet for å modifisere containere ved å implementere tredjepartskode eller legge til sidecar-containere.
Linux sikkerhetsrammeverk for runtime
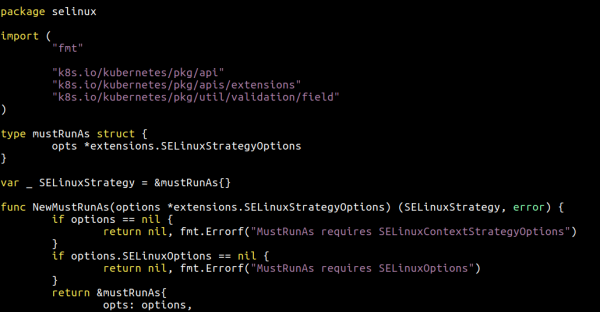
Disse kjern.native rammeverkene er ikke "Kubernetes sikkerhetsverktøy" i vanlig forstand, men fortjener omtale, da de er en viktig del av sikkerhet i runtime som er inkludert i Kubernetes Pod Security Policy (PSP).
tilknytter sikkerhetsprofilen til prosesser som kjører i containeren, og definerer filsystemprivilegier, regler for nettverkstilgang, tilkobling av biblioteker, osv. Dette er et system basert på mandatforvaltning (Mandatory Access Control, MAC). Med andre ord, det forhindrer utførelse av forbudte handlinger.
Security-Enhanced Linux () er et modul for utvidet sikkerhet i Linux-kjernen, som på noen områder ligner på AppArmor og ofte sammenlignes med det. SELinux overgår AppArmor i kraft, fleksibilitet og granulær konfigurasjon. Dets ulemper er lang læringskurve og økt kompleksitet.
in seccomp-bpf omogočajo filtriranje sistemskih klicev, blokiranje izvajanja tistih, ki so potencialno nevarni za osnovni OS in niso potrebni za normalno delovanje uporabniških aplikacij. Seccomp je v nekaterih pogledih podoben Falu, čeprav ne pozna posebnosti kontejnerjev.
Sysdig open source
- Web stranica:
- Licenca: prosta (Apache)
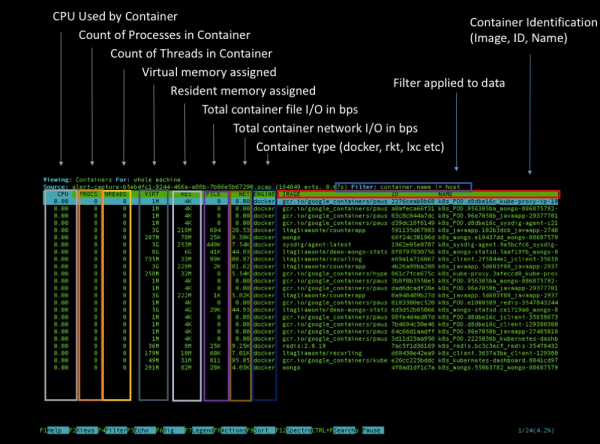
Sysdig je celovit pripomoček za analizo, diagnostiko in odpravljanje težav v sistemih Linux (deluje tudi na Windows in macOS, vendar z omejenimi funkcijami). Uporablja se lahko za zbiranje podrobnih informacij, preverjanje in forenzično preiskavo (forensics) osnovnega sistema in vseh kontejnerjev, ki delujejo na njem.
Sysdig poleg tega prvotno podpira izvršne okolje za kontejnere in metapodatke Kubernetes, dodaja dodatne dimenzije in oznake v vse zbirane informacije o obnašanju sistema. Obstaja več načinov za analizo Kubernetes klasterja s pomočjo Sysdig: lahko izvedete zajem ob določenem trenutku preko ali zaženete interaktivni vmesnik na osnovi ncurses z uporabo vtičnika .
Kubernetes mrežna varnost
Aporeto
- Web stranica:
- Licenca: komercialna
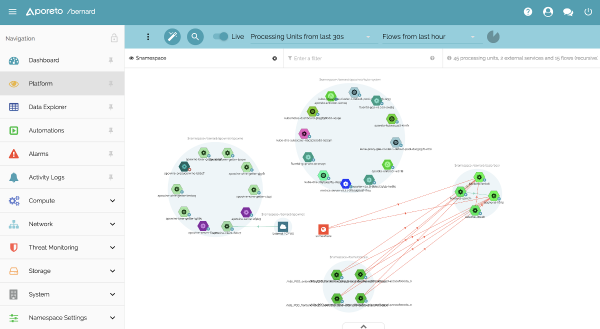
Aporeto nudi 'varnost, ločeno od mreže in infrastrukture'. To pomeni, da storitve Kubernetes ne dobijo le lokalni ID (tj. ServiceAccount v Kubernetes), temveč tudi splošni identifikator/odtis, ki se lahko uporablja za varno in medsebojno preverjanje z drugimi storitvami, na primer v klasterju OpenShift.
Aporeto je sposoben generirati edinstven identifikator ne le za Kubernetes/kontejnerje, temveč tudi za gostitelje, oblačne funkcije in uporabnike. Odvisno od teh identifikatorjev in niza pravil mrežne varnosti, ki jih nastavi skrbnik, bodo komunikacije omogočene ali blokirane.
Calico
- Web stranica:
- Licenca: prosta (Apache)
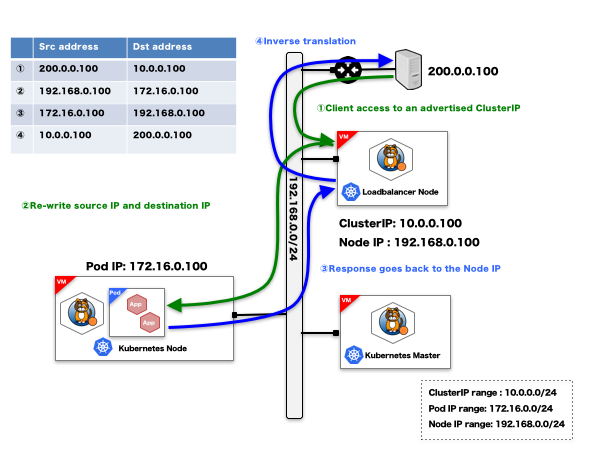
Calico se običajno uvaja med namestitvijo orkestratorja kontejnerjev, kar omogoča ustvarjanje virtualnega omrežja, ki povezuje kontejnerje. Poleg te osnovne omrežne funkcionalnosti Calico deluje s Kubernetes Network Policies in svojim kompletnim nizom profilov mrežne varnosti, podpira ACL (seznami nadzora dostopa) končnih točk in pravila mrežne varnosti, osnovana na opombah, za Ingress in Egress promet.
Cilium
- Web stranica:
- Licenca: prosta (Apache)
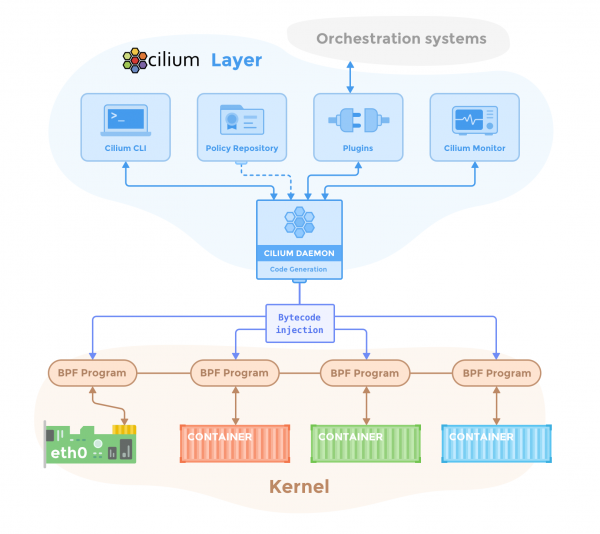
Cilium služi kot požarni zid za kontejnere in zagotavlja funkcije za zagotavljanje omrežne varnosti, ki so prvotno prilagojene Kubernetesu in delovnim obremenitvam mikroservisov. Cilium uporablja novo tehnologijo jedra Linux, imenovano BPF (Berkeley Packet Filter), za filtriranje, spremljanje, preusmerjanje in prilagajanje podatkov.
Cilium lahko implementira politike omrežnega dostopa, temelječe na identifikatorjih kontejnerjev, z uporabo oznak Docker ali Kubernetes ter metapodatkov. Cilium prav tako razume in filtrira različne protokole 7. ravni, kot sta HTTP ali gRPC, kar omogoča določitev niza REST klicev, ki bodo na primer dovoljeni med dvema implementacijama Kubernetes.
Istio
- Web stranica:
- Licenca: prosta (Apache)
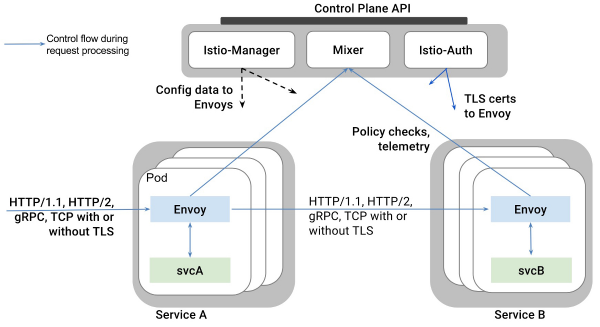
Istio je široko znan kot uresničitev paradigme omrežne mreže (service mesh) z uvedbo neodvisne kontrolne plošče in preusmerjanjem vsega upravljanega servisnega prometa skozi dinamično konfigurirane proksije Envoy. Istio koristi to napredno predstavitev vseh mikroservisov in kontejnerjev za izvajanje različnih strategij omrežne varnosti.
Zmožnosti Istio za zagotavljanje omrežne varnosti vključujejo prozorno šifriranje TLS za samodejno nadgradnjo komunikacijskega protokola med mikroservisi na HTTPS in svojo lastno sistem RBAC za identifikacijo in avtentikacijo za dovoljevanje/zaključitev izmenjave podatkov med različnimi delovnimi obremenitvami v grozdu.
Op. prev.: Več o funkcijah Istio, osredotočenih na varnost, najdete v .
Tigera
- Web stranica:
- Licenca: komercialna
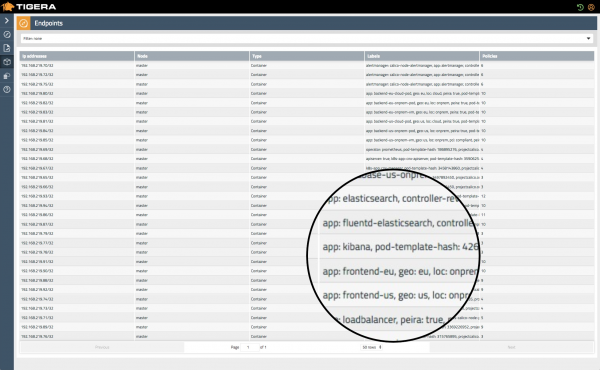
V tem rešenju, imenovanem 'požarni zid Kubernetes', se osredotoča na pristop k omrežni varnosti z ničelnim zaupanjem.
Podobno kot druge rešitve, ki so značilne za Kubernetes, Tigera uporablja metapodatke za identifikacijo različnih servisov in objektov v grozdu ter zagotavlja odkrivanje težav v runtime-u, neprekinjeno preverjanje skladnosti in preglednost omrežja za večoblake ali hibridne monolitne-kontejnerizirane infrastrukture.
Trireme
- Web stranica:
- Licenca: prosta (Apache)
Trireme-Kubernetes je enostavna in razumljiva implementacija specifikacije Kubernetes Network Policies. Najopaznejša značilnost je, da — v nasprotju s podobnimi izdelki za omrežno varnost Kubernetes — ne zahteva osrednjega kontrolnega sistema za usklajevanje mreže (mesh). To naredi rešitev izjemno enostavno razširljivo. V Trireme je to doseženo z namestitvijo agenta na vsak vozlišč, ki se neposredno povezuje na TCP/IP stek hostinga.
Distribucija slik in upravljanje skrivnosti
Grafeas
- Web stranica:
- Licenca: prosta (Apache)
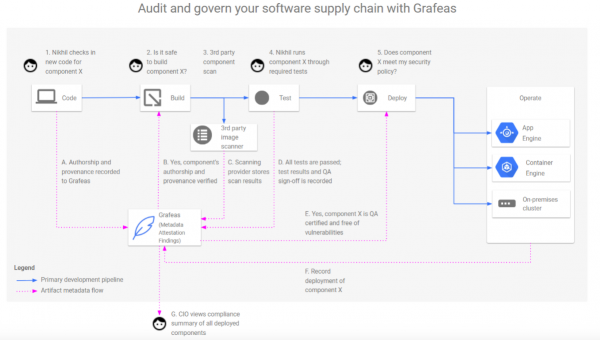
Grafeas je API z odprto kodo za revizijo in upravljanje oskrbne verige programske opreme. Na osnovni ravni je Grafeas orodje za zbiranje metapodatkov in povzetkov revizij. Uporabiti ga je mogoče za sledenje skladnosti z najboljšimi praksami na področju varnosti v organizaciji.
Ta centraliziran vir resnice pomaga odgovoriti na vprašanja, kot so:
- Kdo je zbral in podpisal določen kontejner?
- Ali je prestal vse varnostne skenerje in preglede, predvidene v varnostni politiki? Kdaj? Kakšni so bili rezultati?
- Kdo ga je razporedil v produkcijo? Katere specifične nastavitve so bile uporabljene pri razporejanju?
In-toto
- Web stranica:
- Licenca: prosta (Apache)
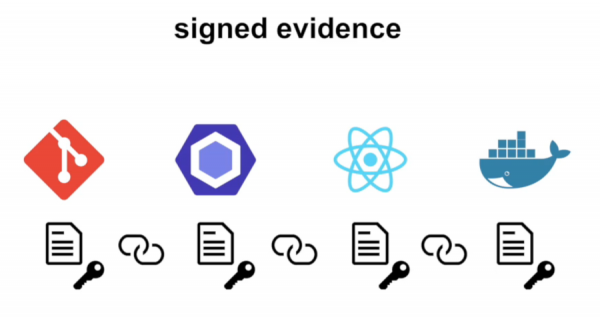
In-toto je okvir, razvito za zagotavljanje celovitosti, avtentičnosti in revizije celotne oskrbne verige programske opreme. Pri razporeditvi In-toto v infrastrukturi se najprej določi načrt, ki opisuje različne korake v pipeline-u (repozitorij, CI/CD orodja, QA orodja, zbiralci artefaktov itd.) in uporabnike (odgovorne osebe), ki so upravičeni k njihovemu zagonu.
In-toto spremlja izvajanje načrta tako, da preverja, da se vsaka naloga v verigi izvaja pravilno izključno s pooblaščenim osebjem in da med premikom s produktom niso bile opravljene nobene nepooblaščene manipulacije.
Portieris
- Web stranica:
- Licenca: prosta (Apache)
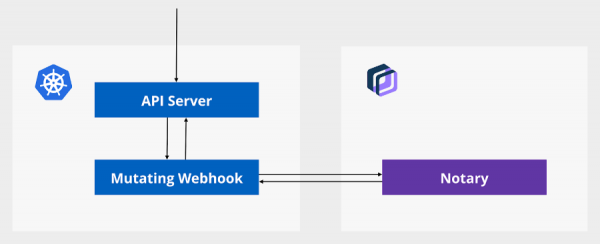
Portieris je kontroler sprejema za Kubernetes; uporablja se za izvajanje obveznih preverjanj zaupanja do vsebine. Portieris uporablja strežnik (o katerem smo pisali na koncu — op. prev.) kot vir resnice za potrditev zaupanja vrednih in podpisanih artefaktov (tj. odobrenih slik kontejnerjev).
При создании или изменении рабочей нагрузки в Kubernetes Portieris загружает информацию о подписи и политику доверия к контенту для запрошенных образов контейнеров и при необходимости вносит изменения в JSON-объект API для запуска подписанных версий этих образов.
Vault
- Web stranica:
- Лицензия: свободная (MPL)
Vault — это безопасное решение для хранения закрытой информации: паролей, токенов OAuth, PKI-сертификатов, учётных записей для доступа, секретов Kubernetes и т.д. Vault поддерживает многие продвинутые функции, такие как аренда эфемерных токенов безопасности или организация ротации ключей.
С помощью Helm-чарта Vault можно развернуть как новый deployment в кластере Kubernetes с Consul’ом в качестве backend-хранилища. Он поддерживает родные ресурсы Kubernetes, такие как токены ServiceAccount и даже может выступать хранилищем секретов Kubernetes по умолчанию.
Op. prev.: Кстати, буквально вчера компания HashiCorp, разрабатывающая Vault, анонсировала некоторые улучшения для использования Vault в Kubernetes, особенно касающиеся Helm-чарта. Подробности читайте в .
Аудит безопасности Kubernetes
Kube-bench
- Web stranica:
- Licenca: prosta (Apache)
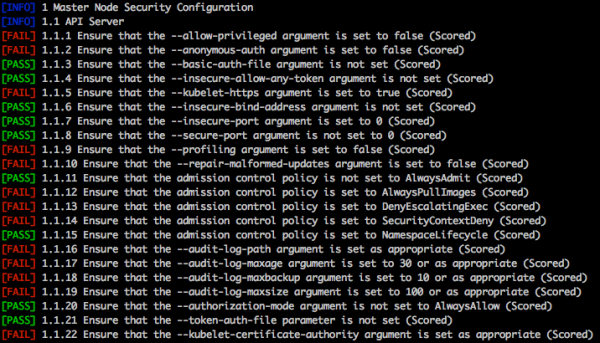
Kube-bench — приложение на Go, проверяющее, безопасно ли развернут Kubernetes, выполняя тесты из списка .
Kube-bench ищет небезопасные параметры конфигурации среди компонентов кластера (etcd, API, controller manager и т.д.), сомнительные права на доступ к файлам, незащищенные учётные записи или открытые порты, квоты ресурсов, настройки ограничения числа обращений к API для защиты от DoS-атак и т.п.
Kube-hunter
- Web stranica:
- Licenca: prosta (Apache)
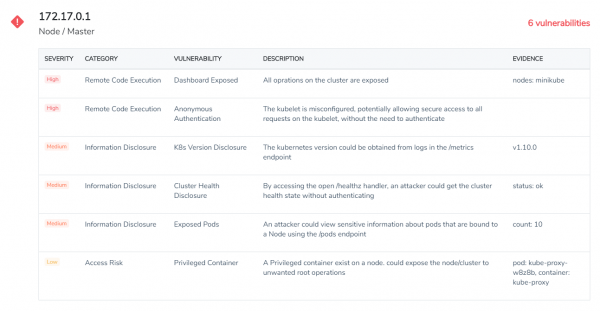
Kube-hunter «охотится» на потенциальные уязвимости (такие как удаленное выполнение кода или раскрытие данных) в кластерах Kubernetes. Kube-hunter можно запускать как удалённый сканер — в этом случае он оценит кластер с точки зрения стороннего злоумышленника — или как pod внутри кластера.
Отличительной особенностью Kube-hunter является режим «активной охоты», во время которого он не только сообщает о проблемах, но и пытается воспользоваться уязвимостями, обнаруженными в целевом кластере, что потенциально может нанести вред его работе. Поэтому используйте с осторожностью!
Kubeaudit
- Web stranica:
- Лицензия: свободная (MIT)
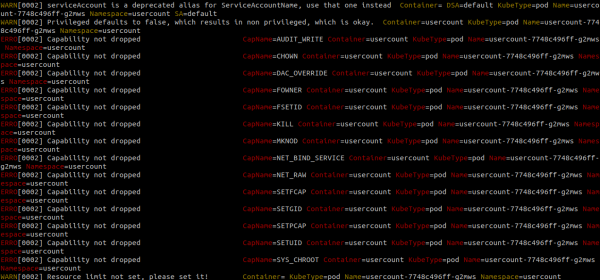
Kubeaudit je konzolni alat, prvotno razvijen u Shopifyu, za audite konfiguracije Kubernetes-a u potrazi za različitim sigurnosnim problemima. Na primjer, pomaže u otkrivanju kontejnera koji rade bez ograničenja, s pravima superuser-a, koji zloupotrebljavaju privilegije ili koriste ServiceAccount po defaultu.
Kubeaudit ima i druge zanimljive mogućnosti. Na primjer, može analizirati lokalne YAML datoteke, otkrivajući manjkavosti u konfiguraciji koje mogu dovesti do sigurnosnih problema, te ih automatski ispraviti.
Kubesec
- Web stranica:
- Licenca: prosta (Apache)
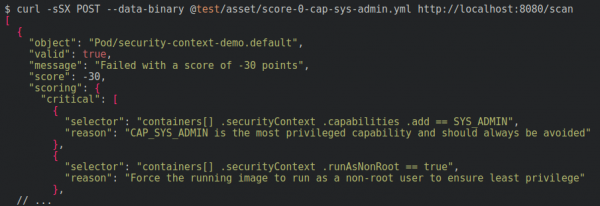
Kubesec je poseban alat jer izravno skenira YAML datoteke s opisima Kubernetes resursa u potrazi za slabim parametrima koji mogu utjecati na sigurnost.
Na primjer, može otkriti nepotrebne privilegije i dozvole dodijeljene pod-u, pokretanje kontejnera s root-om kao zadanog korisnika, povezivanje na prostor imenskog prostora host mreže ili opasna montiranja poput /proc hosta ili Docker socket-a. Još jedna zanimljiva mogućnost Kubesec-a je dostupan online demo servis, gdje možete učitati YAML i odmah provesti njegovu analizu.
Open Policy Agent
- Web stranica:
- Licenca: prosta (Apache)
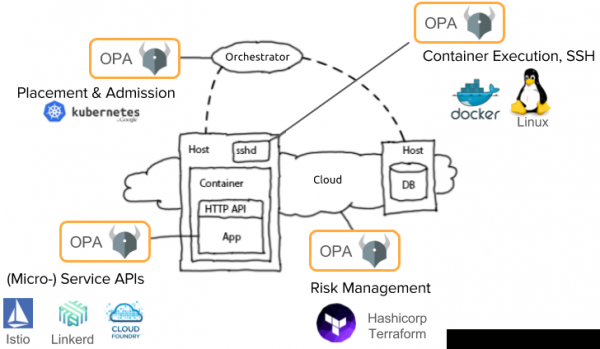
Koncept OPA (Open Policy Agent) je odvojenje sigurnosnih politika i najboljih praksi u području sigurnosti od konkretne runtime platforme: Docker, Kubernetes, Mesosphere, OpenShift ili bilo koja njihova kombinacija.
Na primjer, OPA se može implementirati kao backend za admission controller Kubernetes-a, delegirajući mu odluke o sigurnosti. Tako će OPA agent moći provjeriti, odbiti i čak izmijeniti zahtjeve u hodu, osiguravajući usklađenost s postavljenim sigurnosnim parametrima. Sigurnosne politike u OPA napisane su na vlastitom DSL jeziku Rego.
Op. prev.: Više o OPA (i SPIFFE) pisali smo u .
Kompleksni komercijalni alati za analizu sigurnosti Kubernetes-a
Odlučili smo stvoriti posebnu kategoriju za komercijalne platforme jer obično pokrivaju nekoliko područja sigurnosti. Opći pregled njihovih mogućnosti može se dobiti iz tablice:
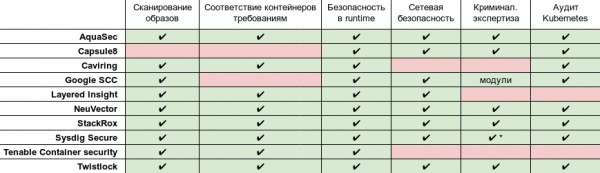
* Napredna stručnost i post mortem analiza s potpunim .
Aqua Security
- Web stranica:
- Licenca: komercialna
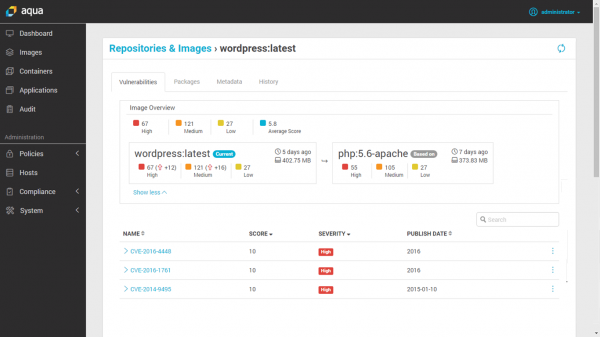
Ovaj komercijalni alat namijenjen je kontejnerima i oblačnim radnim opterećenjima. Pruža:
- Skeniranje slika, integrirano s registrima kontejnera ili CI/CD skupom;
- Zaštita tijekom izvođenja s pretragom promjena u kontejnerima i drugim sumnjivim aktivnostima;
- Izvorni vatrozid za kontejnere;
- Sigurnost za serverless u oblaku;
- Provjere usklađenosti i revizije, zajedno s evidentiranjem događaja.
Op. prev.: Također se treba napomenuti da postoji i besplatna komponenta proizvoda pod nazivom , koja omogućuje skeniranje kontejnerskih slika na ranjivosti. U usporedbi s plaćenim verzijama, njezine mogućnosti su prikazane u .
Capsule8
- Web stranica:
- Licenca: komercialna
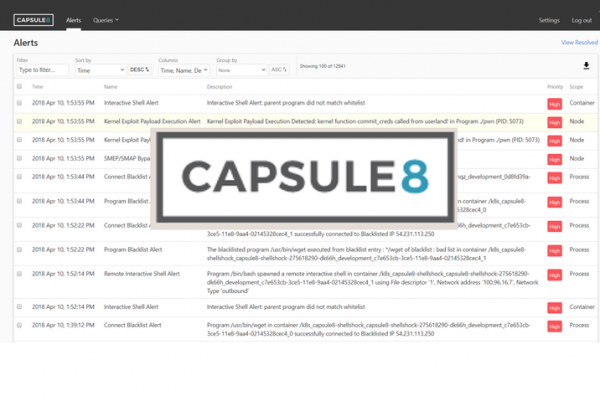
Capsule8 se integrira u infrastrukturu, postavljajući detektor u lokalni ili oblačni Kubernetes klaster. Ovaj detektor prikuplja telemetriju od hosta i mreže, uspoređujući je s različitim vrstama napada.
Tim Capsule8 vidi svoj zadatak kao rano otkrivanje i sprečavanje napada koji koriste nove (0-day) ranjivosti. Capsule8 može učitavati precizna pravila sigurnosti direktno na detektore kao odgovor na nedavno otkrivene prijetnje i ranjivosti softvera.
Cavirin
- Web stranica:
- Licenca: komercialna
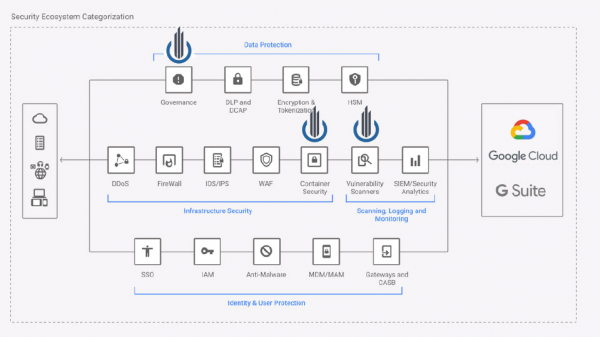
Cavirin djeluje kao kontragent za kompanije iz raznih agencija koje se bave sigurnosnim standardima. Može skenirati slike, ali se i integrirati u CI/CD skup, blokirajući neskladne slike prije nego što dođu u zatvorene repozitorije.
Sigurnosni paket Cavirin koristi strojno učenje za ocjenu stanja kibernetičke sigurnosti, nudi savjete za poboljšanje sigurnosti i povećanje usklađenosti s sigurnosnim standardima.
Google Cloud Security Command Center
- Web stranica:
- Licenca: komercialna
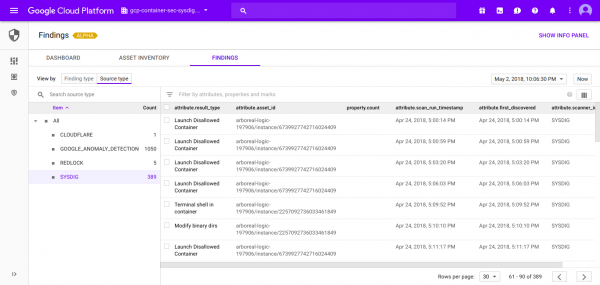
Cloud Security Command Center pomaže timovima za sigurnost prikupljati podatke, otkrivati prijetnje i uklanjati ih prije nego što naštete kompaniji.
Kao što naziv sugerira, Google Cloud SCC je ujedinjena kontrolna ploča u koju se mogu integrirati različiti izvještaji o sigurnosti, mehanizmi praćenja imovine i vanjski sigurnosni sustavi te njima upravljati iz jedinstvenog, središnjeg izvora.
Interoperabilni API koji nudi Google Cloud SCC olakšava integraciju sigurnosnih događaja koji dolaze iz različitih izvora, kao što su Sysdig Secure (sigurnost kontejnera za cloud-native aplikacije) ili Falco (sustav otvorenog koda za runtime sigurnost).
Layered Insight (Qualys)
- Web stranica:
- Licenca: komercialna
Layered Insight (sedaj del podjetja Qualys Inc) temelji na konceptu 'vgrajene varnosti'. Po skeniranju izvirnega slike na ranljivosti s pomočjo statističnih metod in preverjanjem po CVE, Layered Insight zamenja sliko z instrumentirano sliko, ki vključuje agenta v obliki binarne datoteke.
Ta agent vsebuje varnostne teste runtime za analizo omrežnega prometa kontejnerja, I/O tokov in dejavnosti aplikacije. Poleg tega lahko izvaja dodatne varnostne preglede, ki jih določi skrbnik infrastrukture ali ekipe DevOps.
NeuVector
- Web stranica:
- Licenca: komercialna
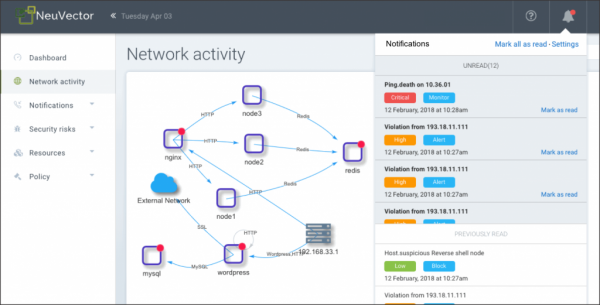
NeuVector izvaja varnostno preverjanje kontejnerja in zagotavlja runtime-varnost z analizo omrežne aktivnosti in vedenja aplikacije, pri čemer ustvari individualni varnostni profil za vsak kontejner. Prav tako lahko samostojno blokira grožnje, tako da izolira sumljivo aktivnost s spremembo pravil lokalnega požarnega zidu.
Omrežna integracija NeuVector, znana kot Security Mesh, je sposobna izvajati globoko analizo paketov in filtracijo na 7. ravni za vse omrežne povezave v service mesh.
StackRox
- Web stranica:
- Licenca: komercialna
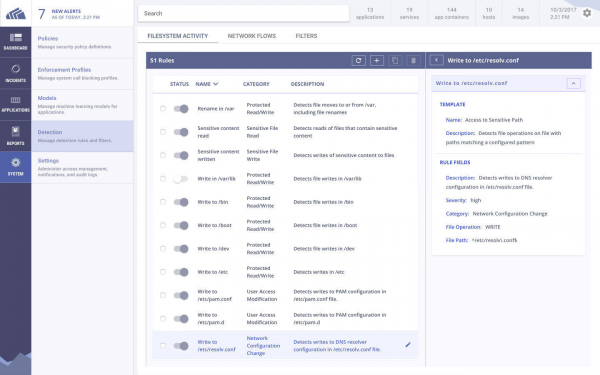
Platforma StackRox za zagotavljanje varnosti kontejnerjev si prizadeva zajeti celoten življenjski cikel Kubernetes aplikacij v klastru. Tako kot druge komercialne platforme na tem seznamu, StackRox generira runtime profil na podlagi opazovanega vedenja kontejnerja in samodejno sproži alarm ob kakršnih koli odklonitvah.
Poleg tega StackRox analizira konfiguracije Kubernetes, pri čemer uporablja CIS Kubernetes in druge zbirke pravil za oceno skladnosti kontejnerjev.
Sysdig Secure
- Web stranica:
- Licenca: komercialna
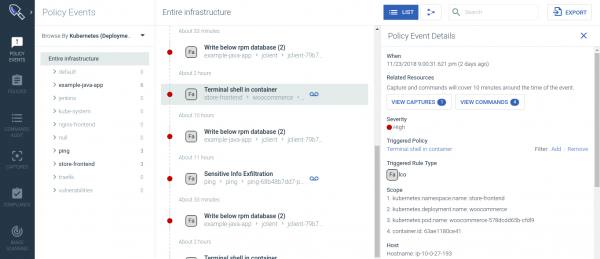
Sysdig Secure ščiti aplikacije skozi celoten življenjski cikel kontejnerja in Kubernetes. On kontejnerjev, zagotavlja na podlagi strojnega učenja, izvaja kriminalistično preiskavo za odkrivanje ranljivosti, blokira grožnje, spremlja in izvaja revizijo aktivnosti v mikroservisih.
Sysdig Secure se integrira z orodji CI/CD, kot je Jenkins, in nadzira slike, naložene iz Docker registrov, s čimer preprečuje pojav nevarnih slik v produkciji. Prav tako zagotavlja celovito runtime-varnost, vključno z:
- runtime-profiliranjem na podlagi ML in odkrivanjem anomalij;
- política runtime, ki temelji na sistemskih dogodkih, API K8s-audit, skupnostnih projektih (FIM – spremljanje celovitosti datotek; cryptojacking) in okviru ;
- odziv in odpravljanje incidentov.
Tenable Container Security
- Web stranica:
- Licenca: komercialna
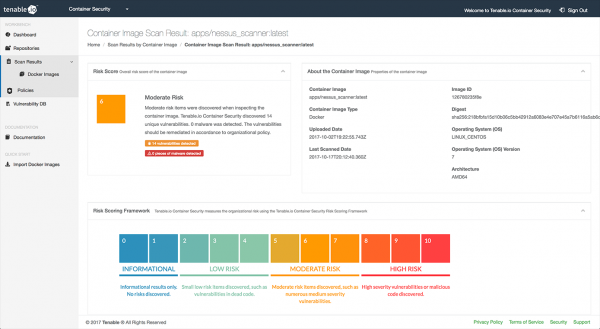
Pred pojavom kontejnerjev je bila Tenable v industriji dobro znana kot podjetje, ki je razvilo Nessus – priljubljeno orodje za iskanje ranljivosti in varnostni auditi.
Tenable Container Security izkorišča znanje podjetja s področja računalniške varnosti za integracijo CI/CD-pipeline z bazami ranljivosti, specializiranimi paketi za odkrivanje zlonamerne programske opreme in priporočili za odpravo varnostnih groženj.
Twistlock (Palo Alto Networks)
- Web stranica:
- Licenca: komercialna
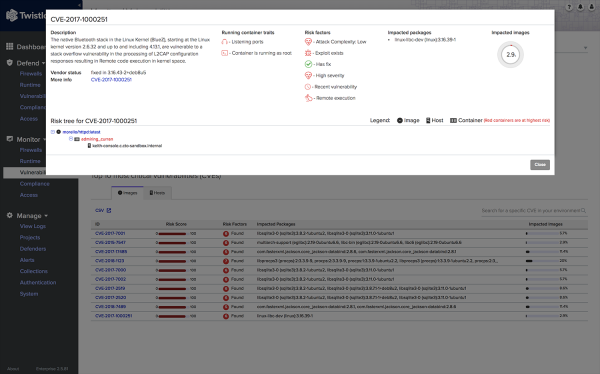
Twistlock se predstavlja kot platforma, osredotočena na oblačne storitve in kontejnerje. Twistlock podpira različne oblačne ponudnike (AWS, Azure, GCP), orkestratorje kontejnerjev (Kubernetes, Mesosphere, OpenShift, Docker), brezstrežni izvršilni okolja, mesh-okvire in orodja CI/CD.
Poleg običajnih metod zagotavljanja varnosti na ravni podjetij, kot sta integracija v CI/CD-pipeline ali skeniranje slik, Twistlock uporablja strojno učenje za generiranje vedenjskih vzorcev in mrežnih pravil, ki upoštevajo posebnosti kontejnerjev.
Nekaj časa nazaj je Twistlock kupila družba Palo Alto Networks, ki obvladuje projekte Evident.io in RedLock. Trenutno ni znano, kako bodo te tri platforme integrirane v družbe Palo Alto.
Pomagajte ustvariti najboljši katalog orodij za varnost Kubernetes!
Trudimo se, da bi bil ta katalog kar se da popoln, in za to potrebujemo vašo pomoč! Stopite v stik z nami (), če imate v mislih odlično orodje, ki si zasluži vključitev na ta seznam, ali ste odkrili napako/ostarelo informacijo.
Prav tako se lahko naročite na našo z novicami o ekosistemu cloud-native in zgodbami o zanimivih projektih iz sveta varnosti Kubernetes.
P.S. od prevajalca
Preberite tudi na našem blogu:
- «»;
- «»;
- «»;
- «»;
- «».
Izvor: habr.com
