

Pozdravljeni! Dobrodošli na peti lekciji tečaja . Na razumeli smo delovanje varnostnih politik. Zdaj je čas, da lokalnim uporabnikom omogočimo dostop do interneta. V tej lekciji bomo obravnavali delovanje mehanizma NAT.
Poleg omogočanja dostopa do interneta bomo obravnavali tudi metodo objave notranjih storitev. Spodaj je kratka teorija iz videa ter sam videoposnetek.
Tehnologija NAT (Network Address Translation) je mehanizem za pretvorbo IP naslovov omrežnih paketov. Po definiciji Fortineta se NAT deli na dva tipa: Source NAT in Destination NAT.
Ime pove vse — pri uporabi Source NAT se spremeni naslov izvora, pri uporabi Destination NAT pa naslov cilja.
Poleg tega obstaja tudi več možnosti nastavitve NAT-a — Firewall Policy NAT in Central NAT.
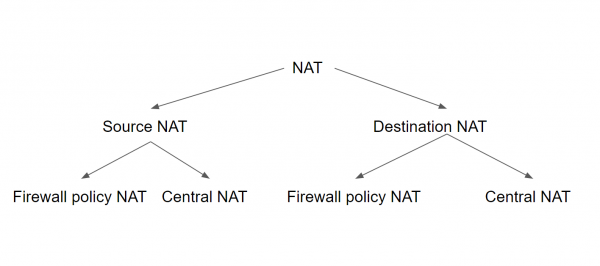
Pri prvi možnosti je potrebno nastaviti Source in Destination NAT za vsako varnostno politiko. V tem primeru Source NAT uporablja bodisi IP naslov odhodnega vmesnika bodisi prednastavljen IP Pool. Destination NAT uporablja prednastavljeno zadevo (t.i. VIP — Virtual IP) kot naslov cilja.
Pri uporabi Central NAT se konfiguracija Source in Destination NAT izvede takoj za celo napravo (ali virtualno domeno). V tem primeru se parametri NAT uporabljajo za vse politike, odvisno od pravil Source NAT in Destination NAT.
Pravila Source NAT se nastavljajo v osrednji politiki Source NAT. Destination NAT se konfigurira iz menija DNAT z uporabo IP naslovov.
V tej lekciji bomo obravnavali le Firewall Policy NAT — iz izkušenj se ta možnost konfiguracije pojavlja veliko pogosteje kot Central NAT.
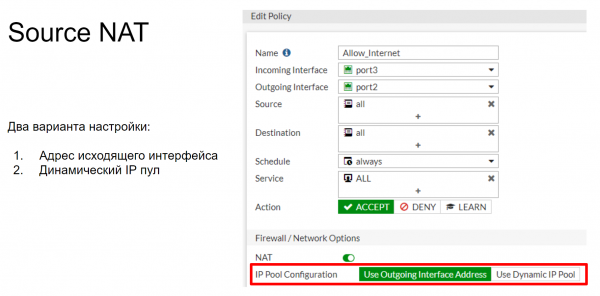
Kot sem že omenil, pri konfiguraciji Firewall Policy Source NAT obstajata dve možnosti nastavitve: zamenjava IP naslova z naslovom odhodnega vmesnika ali z IP naslovom iz prednastavljenega sklada IP naslovov. To izgleda približno tako, kot je prikazano na spodnji sliki. Kasneje bom na kratko predstavil možne sklade, vendar bomo v praksi obravnavali le možnost z naslovom odhodnega vmesnika — na našem maketu skladi IP naslovov niso potrebni.
IP sklad določa enega ali več IP naslovov, ki se bodo uporabljali kot naziv izvora med sejo. Ti IP naslovi se bodo uporabljali namesto IP naslova odhodnega vmesnika FortiGate.
Obstajajo 4 vrste IP baz, ki jih je mogoče nastaviti na FortiGate:
- Overload
- One-to-one
- Fiksno območje vrat
- Dodelitev blokov vrat
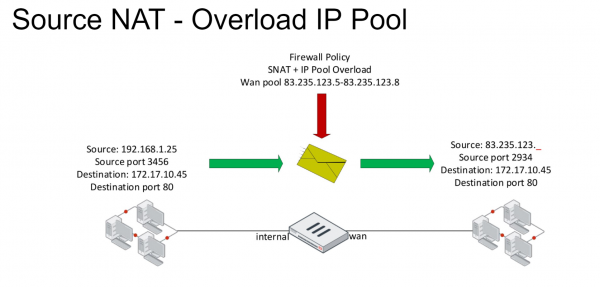
Overload je glavna IP baza. V njej se IP naslovi preoblikujejo po načelu mnogo na eno ali mnogo na več. Uporablja se tudi preusmerjanje vrat. Oglejmo si shemo, predstavljeno na spodnji sliki. Imamo paket s posebnimi polji Source in Destination. Ko paket doseže politiko požarnega zidu, ki omogoča dostop temu paketu v zunanjo mrežo, se mu uporabi pravilo NAT. Na koncu se v tem paketu polje Source spremeni v enega od IP naslovov, navedenih v IP bazi.
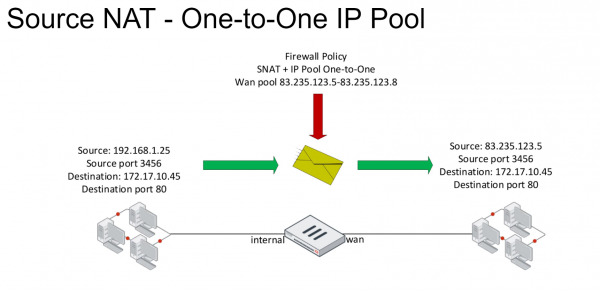
V bazi tipa One to One je prav tako opredeljenih več zunanjih IP naslovov. Ko paket doseže politiko požarnega zidu s potrjenim pravilom NAT, se IP naslov v polju Source spremeni v enega od naslovov, ki pripada temu bazu. Zamenjava poteka po pravilu - “prvi prispel, prvi oskrbljen”. Da bo bolj jasno, si poglejmo primer.
Računalnik iz lokalne mreže z IP naslovom 192.168.1.25 pošlje paket v zunanjo mrežo. Ta doseže pravilo NAT in se polje Source spremeni v prvi IP naslov iz baze, v našem primeru je to 83.235.123.5. Omeniti je treba, da pri uporabi te IP baze preusmerjanje vrat ni uporabljeno. Če nato računalnik iz iste lokalne mreže, z naslovom recimo 192.168.1.35, pošlje paket v zunanjo mrežo in prav tako doseže to pravilo NAT, se IP naslov v polju Source tega paketa spremeni v 83.235.123.6. Če naslovov v bazi več ne bo, bodo naslednje povezave zavrnjene. To pomeni, da lahko v tem primeru naše pravilo NAT hkrati zajame 4 računalnike.
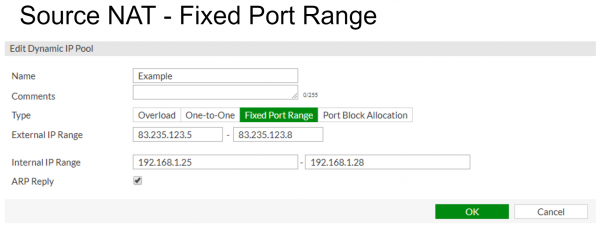
Fiksno območje vrat povezuje notranje in zunanje razpone IP naslovov. Preusmerjanje vrat je prav tako izključeno. To omogoča fiksno povezovanje začetka ali konca območja notranjih IP naslovov z začetkom ali koncem območja zunanjih IP naslovov. V primeru, navedenem spodaj, se notranji bazen naslovov 192.168.1.25 – 192.168.1.28 uskladi z zunanjim bazenom naslovov 83.235.123.5 – 83.235.125.8.
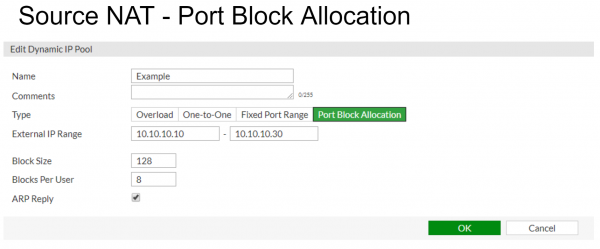
Dodelitev blokov vrat — ta IP baza se uporablja za dodelitev bloka vrat uporabnikom IP baze. Poleg same IP baze morata biti navedena tudi dva parametra — velikost bloka in število blokov, dodeljenih za vsakega uporabnika.
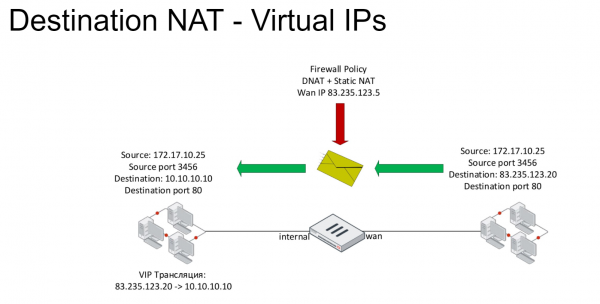
Sedaj razmislimo o tehnologiji Destination NAT. Ta temelji na virtualnih IP naslovih (VIP). Pri paketih, ki spadajo pod pravila Destination NAT, se spremeni IP naslov na polju Destination: običajno se javni naslov interneta spremeni v zasebni naslov strežnika. Virtualni IP naslovi se uporabljajo v politikah požarnih zidov kot polje Destination.
Standardna vrsta virtualnih IP naslovov je Static NAT. To je ena na ena ujemanje zunanjih in notranjih naslovov.
Namesto Static NAT lahko virtualne naslove omejimo z usmerjanjem določenih vrat. Na primer, povezave na zunanji naslov prek vrat 8080 lahko povežemo s povezavo na notranji IP naslov prek vrat 80.
V spodnjem primeru računalnik z naslovom 172.17.10.25 poskuša dostopati do naslova 83.235.123.20 prek vrat 80. To povezavo obravnava pravilo DNAT, zato se naslov za dostop spremeni v 10.10.10.10.
V videu je obravnavana teorija, prav tako pa so predstavljeni praktični primeri nastavitev Source in Destination NAT.
Na naslednjih lekcijah se bomo osredotočili na zagotavljanje varnosti uporabnikov v spletnem okolju. V naslednji lekciji bomo obravnavali funkcionalnosti spletnega filtriranja in nadzora aplikacij. Da vas ne bo zamudilo, spremljajte posodobitve na naslednjih kanalih:
Izvor: habr.com
