

Dobrodošli na 8. lekciju. Ova lekcija je veoma važna, jer ćete nakon nje moći da konfigurišete izlaz na internet za vaše korisnike! Treba priznati da mnogi na tome i završavaju 🙂 Ali mi ne spadamo u tu grupu! I imamo još mnogo zanimljivih stvari ispred nas. A sada, da pređemo na temu naše lekcije.
Kao što ste verovatno već pretpostavili, danas ćemo govoriti o NAT-u. Siguran sam da svi koji prate ovu lekciju znaju šta je NAT. Zato nećemo detaljno objašnjavati kako to funkcioniše. Ponoviću samo da je NAT tehnologija prevođenja adresa, koja je osmišljena s ciljem štednje “belih”, tj. javnih IP adresa (onih adresa koje su usmerene u internetu).
U prethodnoj lekciji ste verovatno primetili da NAT ulazi u politiku Kontrole Pristupa. To je prilično logično. U SmartConsole podešavanja NAT su smeštena u posebnoj kartici. Danas ćemo obavezno zaviriti tamo. U suštini, u ovoj lekciji ćemo razgovarati o tipovima NAT-a, konfigurisati izlaz na internet i razmotriti klasičan primer sa prosljeđivanjem portova. To jest, onaj funkcionalnost koja se najčešće koristi u kompanijama. Počnimo.
Dva načina podešavanja NAT-a
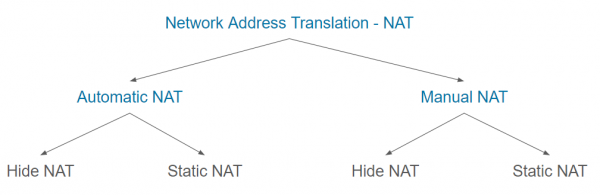
Check Point podržava dva načina podešavanja NAT-a: Automatski NAT in Ručno NAT. Za svaki od ovih načina postoje dva tipa prevođenja: Hide NAT in Staticki NAT. U opštem izgledu ovo izgleda kao što je prikazano na ovoj slici:
Razumem da možda sve izgleda prilično komplikovano, tako da hajde da razmotrimo svaki tip malo detaljnije.
Automatski NAT
Ovo je najbrži i najlakši način. Podešavanje NAT-a može se obaviti bukvalno u dva klika. Sve što treba da uradite je da otvorite svojstva odgovarajućeg objekta (bilo da se radi o gateway-u, mreži, host-u itd.), pređete na karticu NAT i označite opciju “Dodaj automatska pravila za prevođenje adresa”. Ovde ćete upravo videti polje — metoda prevođenja. Kao što je već pomenuto, njih su dva.
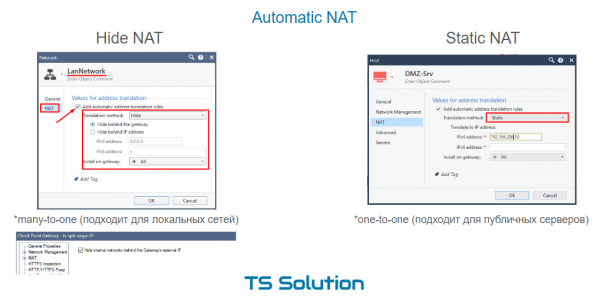
1. Automatski Hide NAT
Podrazumevano je to Hide. To jest, u ovom slučaju, naša mreža će se “sakriti” iza nekog javnog IP adrese. Pri tom, adresa može biti uzeta sa spoljnog interfejsa gateway-a, ili možete navesti neku drugu. Ovaj tip NAT-a često se naziva dinamičkim ili many-to-one, ker se več notranjih naslovov preslika v en zunanji. Naravno je to mogoče z uporabo različnih vrat pri preslikavi. Hide NAT deluje samo v eno smer (iz notranjosti navzven) in je idealen za lokalne mreže, ko želite preprosto omogočiti dostop do interneta. Če se bo promet iniciiral iz zunanje mreže, NAT naravno ne bo deloval. Tako dobimo še dodatno zaščito notranjih mrež.
2. Avtomatski statični NAT
Hide NAT je odličen, vendar morda želite omogočiti dostop iz zunanje mreže do nekega notranjega strežnika. Na primer, do DMZ-strežnika, kot v našem primeru. V tem primeru nam lahko pomaga Static NAT. Nastavi se tudi precej enostavno. Dovolj je, da v lastnostih objekta spremenite metodo preslikave na Static in navedete javni IP-naslov, ki bo uporabljen za NAT (glej sliko zgoraj). To pomeni, da če se kdo iz zunanje mreže obrne na ta naslov (po katerem koli portu!), bo zahteva preusmerjena na strežnik z že notranjim IP-naslovom. Pri tem, če se bo sam strežnik povezoval z internetom, se njegov IP-naslov prav tako spremeni na tistega, ki smo ga navedli. To je NAT v obe smeri. To imenujemo tudi ena na ena in se včasih uporablja za javne strežnike. Zakaj “včasih”? Ker ima eno veliko pomanjkljivost — javni IP-naslov je popolnoma zaseden (vsa vrata). Ni mogoče uporabljati enega javnega naslova za različne notranje strežnike (z različnimi vrati). Na primer HTTP, FTP, SSH, SMTP itd. To težavo lahko reši Manual NAT.
Ručno NAT
Posebnost Manual NAT je ta, da je potrebno samostojno ustvarjati pravila preslikave. Na tistem zavihku NAT v politiki nadzora dostopa. Pri tem Manual NAT omogoča ustvarjanje bolj zapletenih pravil preslikave. Na voljo so vam naslednja polja: Izvorna destinacija, Izvorna destinacija, Izvorne storitve, Preslikani izvor, Preslikana destinacija, Preslikane storitve.
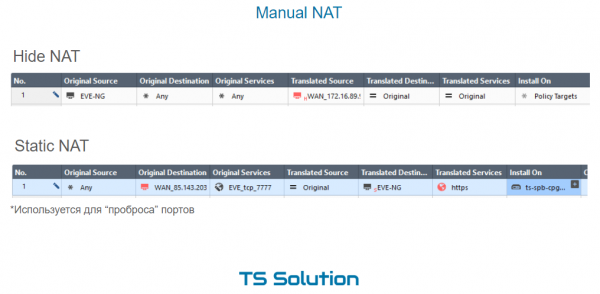
Tukaj so možna tudi dva tipa NAT — Hide in Static.
1. Ročni Hide NAT
Hide NAT se v tem primeru lahko uporablja v različnih situacijah. Nekaj primerov:
- Ko se obrnite na nek konkreten vir iz lokalne mreže, želite uporabiti drugo naslov za preslikavo (različno od tistega, ki se uporablja za vse druge primere).
- V lokalnem omrežju je ogromno število računalnikov. Automatic Hide NAT tukaj ne bo deloval, saj takšna nastavitev omogoča dodelitev le enega javnega IP-naslova, za katerim se bodo "skrili" računalniki. Morda preprosto ne bo dovolj vrat za prevajanje. Kot se spomnite, jih je nekoliko več kot 65 tisoč. Hkrati lahko vsak računalnik generira na stotine sej. Manual Hide NAT omogoča na polju Translated Source dodelitev bazena javnih IP naslovov. S tem se poveča število možnih NAT-prevodov.
2. Manual Static NAT
Static NAT se veliko pogosteje uporablja pri ročnem ustvarjanju pravil za prevajanje. Klasičen primer je preusmerjanje vrat. Situacija, ko iz zunanjega omrežja dostopamo do javnega IP-naslova (ki je lahko v lasti prehodnega naprave) po določenem portu in se zahteva preusmeri na notranji vir. V naši laboratorijski nalogi bomo preusmerili port 80 do DMZ strežnika.
Video lekcija
Ostanite z nami in se pridružite našemu 🙂
Izvor: habr.com
