

Dobrodošli na deveti lekciju! Nakon kratke pauze zbog praznika, nastavljamo naše objave. Danas ćemo razgovarati o ne manje zanimljivoj temi, naime — Kontrola aplikacija in Filtriranje URL-a. Razlog zbog kojeg ponekad kupuju Check Point. Trebate blokirati Telegram, TeamViewer ili Tor? Za to je potrebna Kontrola aplikacija. Pored toga, dotaknut ćemo se još jednog zanimljivog bleda — Svesnost o sadržaju, kao i važnost HTTPS inspekcije. Ali o svemu redom!
Kao što se sećate, u sedmoj lekciji započeli smo raspravu o politici Kontrole pristupa, ali dosad smo se osvrnuli samo na bled Firewall i malo se poigrali s NAT-om. Sada ćemo dodati još tri bleda — Kontrola aplikacija, Filtriranje URL-a in Svesnost o sadržaju.
Kontrola aplikacija i Filtriranje URL-a
Zašto razmatram Kontrolu aplikacija i Filtriranje URL-a u jednoj lekciji? Nije bez razloga. U stvarnosti je već prilično teško jasno razdvojiti gde je aplikacija, a gde je jednostavno sajt. Šta je sa Facebookom? Šta je to? Sajt? Da. Ali on uključuje mnoštvo mikro aplikacija. Igre, video, poruke, widgeti itd. I svim tim želimo upravljati. Zbog toga, Kontrola aplikacija i filtriranje URL-a se uvek aktiviraju zajedno.
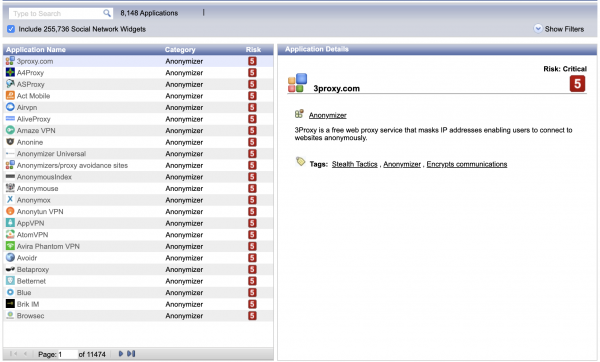
Sada što se tiče baze aplikacija i sajtova. Možete ih pogledati u SmartConsole putem Object Explorer-a. Postoji poseban filter za to — Applications/Categories. Osim toga, postoji poseban resurs — . Tamo uvek možete proveriti da li u Check Point bazi postoji neka aplikacija (ili resurs).
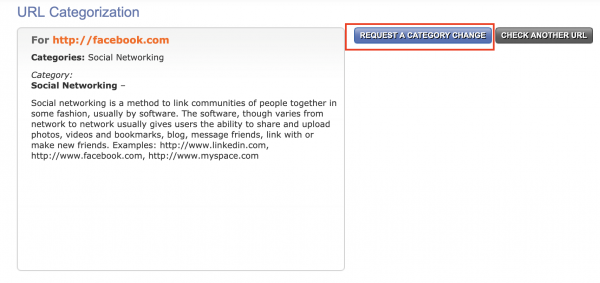
Takođe postoji servis , gde možete proveriti kojoj "Check Point" kategoriji pripada određeni resurs. Možete čak zatražiti promenu kategorije ako smatrate da je određena pogrešna.
U ostalom, sa ovim bledovima sve je prilično očigledno. Kreirate pristupnu listu, navodite resurs/aplikaciju koju treba blokirati ili obrnuto, dozvoliti. Na tome je sve. Uskoro ćemo to videti u praksi.
Svesnost o sadržaju
Ne vidim smisao ponavljati ovu temu u okviru našeg kursa. Vrlo detaljno sam opisao i pokazao ovaj bled u prethodnom kursu — .
HTTPS inspekcija
Slično sa HTTPS inspekcijom. Dosta sam dobro opisao i teorijski i praktični deo ovog mehanizma ovde — . Međutim, HTTPS inspekcija je važna ne samo za sigurnost, već i za tačnost identifikacije aplikacija i sajtova. O tome se govori u video lekciji ispod.
Video lekcija
V tej lekciji bom podrobno razložil nov koncept Layer-ov, ustvaril najpreprostejšo politiko za blokiranje Facebooka, prepovedal prenos izvršljivih datotek (s pomočjo Content Awareness) in pokazal, kako omogočiti HTTPS inšpekcijo.
Ostanite z nami in se pridružite našemu 🙂
Izvor: habr.com
