

Prošle nedelje u ovoj članku smo opisali kako je sastavljena veza Apache-a i Nginx-a u Timeweb-u. Veoma smo zahvalni čitaocima na pitanjima i aktivnoj diskusiji! Danas pričamo kako je omogućena dostupnost više verzija PHP-a na jednom serveru i zašto jamčimo sigurnost podataka našim klijentima.
Virtualno gostovanje (Shared hosting) podrazumeva da se na jednom serveru nalazi više korisničkih naloga. Na nalogu jednog klijenta obično se nalazi nekoliko sajtova. Sajtovi funkcionišu kako na gotovim CMS-ovima (na primer, Bitrix), tako i na prilagođenim rešenjima. Tako su tehnički zahtevi svih sistema različiti, pa je potrebno upravljati višestrukim verzijama PHP-a unutar jednog servera.
Kao glavni veb server koristimo Nginx: on prima sve spoljne konekcije i isporučuje statički sadržaj. Ostale zahteve proksiramo dalje na veb server Apache. Ovde počinje magija: za svaku verziju PHP-a pokrenut je poseban instanca Apache-a, koja sluša određenu port. Ovaj port se navodi u virtuelnom hostu klijentovog sajta.
O radu Shared šeme možete pročitati detaljnije u .
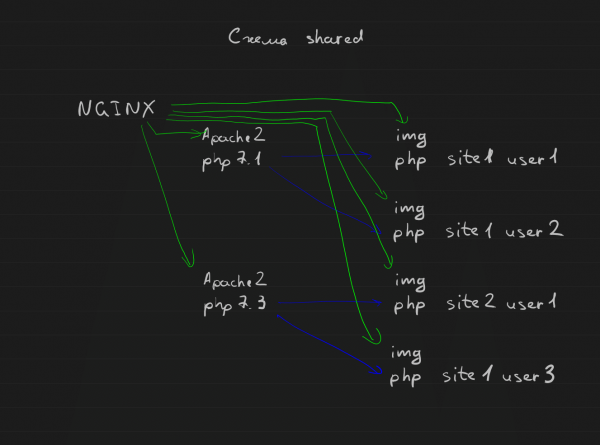
Shared šema
Važno je napomenuti da instaliramo PHP paket pod različitim verzijama, jer obično u svim distribucijama postoji samo jedna verzija PHP-a.
Sigurnost na prvom mestu!
Jedan od glavnih zadataka virtuelnog hostinga je obezbeđivanje sigurnosti podataka klijenta. Različiti nalozi, koji se nalaze na jednom serveru, su samostalni i nezavisni. Kako to funkcioniše?
Fajlovi sajtova se čuvaju u domaćim direktorijumima samih korisnika, a u virtuelnom hostu veb servera se navode potrebni putanje. Pri tome je važno da veb serveri, Nginx i Apache, imaju pristup konačnim fajlovima određenog klijenta, jer se veb server pokreće samo od jednog korisnika.
Za Nginx se koristi bezbednosni pečat koji je razvila ekipa Timeweb: ovaj pečat menja korisnika na onog koji je naveden u konfiguracionom fajlu veb servera.
Kod drugih hosting provajdera ovaj problem može biti rešen, na primer, manipulacijama sa proširenim pravima datotečnog sistema (ACL).
Za rad Apache-a koristi se modul višekratnog procesiranja . On omogućava pokretanje svakog VirtualHost-a sa sopstvenim identifikatorom korisnika i ID-om grupe.
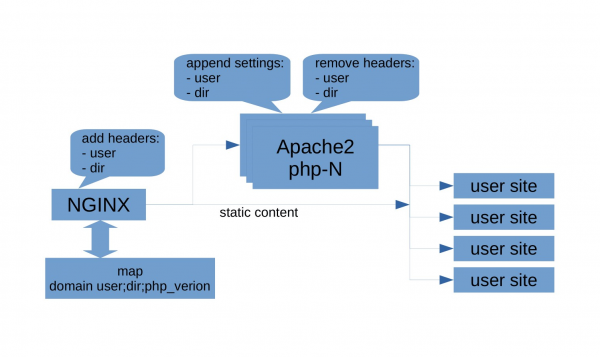
Tako, zahvaljujući operacijama opisanim iznad, dobijamo sigurnu izolovanu sredinu za svakog klijenta. Takođe rešavamo pitanja skaliranja za Shared hosting.
Kako je implementirana veza između Apache i Nginx, možete pročitati u našem članku. Pored toga, tamo je opisana alternativna konfiguracija putem Dedicated šeme.
Ako imate pitanja za naše eksperte, pišite u komentarima. Potrudićemo se da odgovorimo na sve ili detaljnije opišemo rešenje problema u sledećim člancima.
Izvor: habr.com
