

Nato sledi navodila za nastavitev AWS MFA ter nadaljnjo namestitev in nastavitev AWS CLI.
Na žalost mi je ta obvezni postopek vzel pol dneva dela. Da bi drugim negotovim uporabnikom AWS 😉, kot sem bil sam, prihranil dragocen čas na preprostem, sem se odločil pripraviti navodilo.
Tudi za sandbox račun je nastavitev običajno obvezna zahteva. Pri nas je tako.
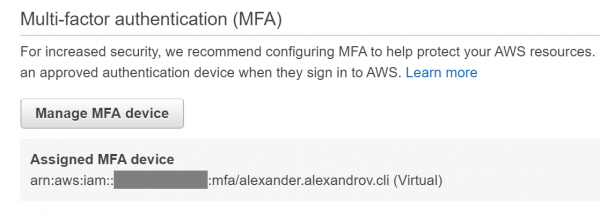
Nastavitev MFA
- Namestite
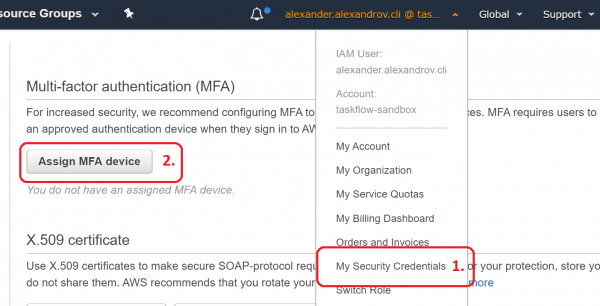
- Pojdite na
- -> Dodelitev naprave MFA

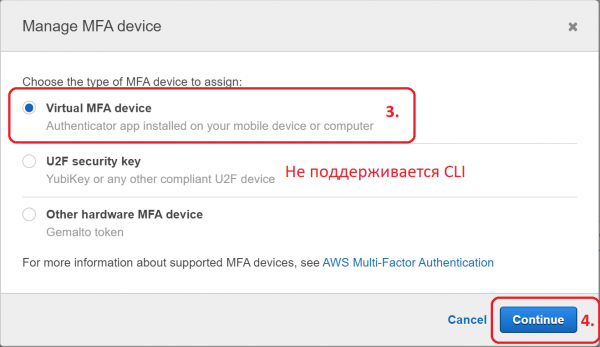
- Virtualna naprava MFA

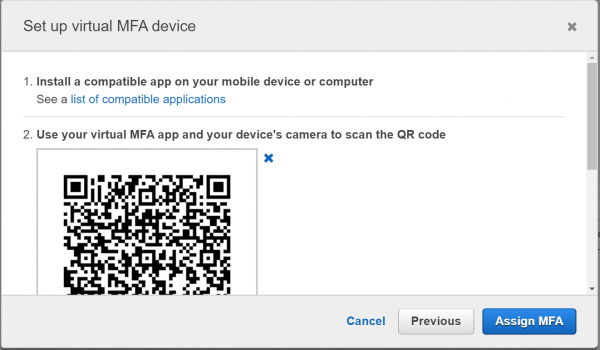
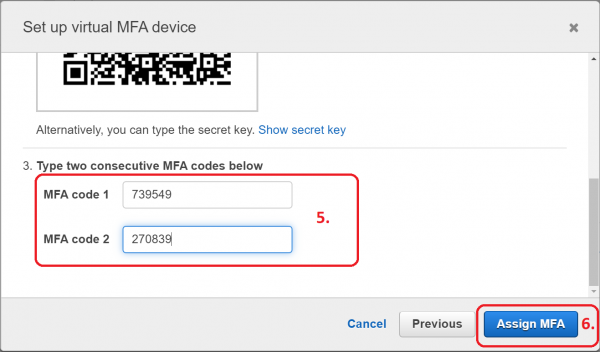
- Sledite navodilom na zaslonu


- Virtualna naprava je pripravljena

Namestitev AWS CLI
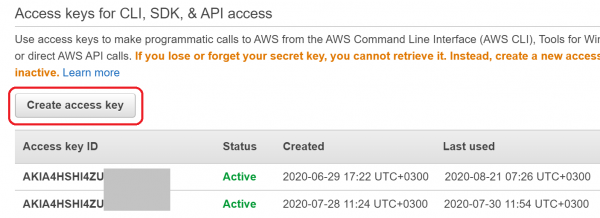
Nastavitev imenovanega profila
- -> Ustvari dostopno ključ

- Kopirajte ključ v odložišče. Potreben bo v naslednjem koraku
$ aws configure --profile
AWS CLI kroz MFA
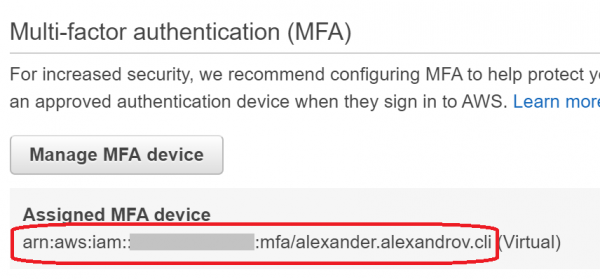
- Kopirajte ARN virtualne naprave

aws sts get-session-token --profile --serial-number --token-code
Enkratno kodo morate vzeti iz mobilne aplikacije, ki ste jo nastavili prej.- Naredil bo JSON, posamezna polja pa je treba vnesti v ustrezne spremenljivke okolja AWS_ACCESS_KEY_ID, AWS_SECRET_ACCESS_KEY, AWS_SESSION_TOKEN
Odločil sem se avtomatizirati prek ~/.bash_profile
Za obdelavo JSON ta skripta zahteva .
#!/usr/bin/env bash

aws_login() {
    session=$(aws sts get-session-token "$@")
    echo "${session}"
    AWS_ACCESS_KEY_ID=$(echo "${session}" | jq -r '.Credentials.AccessKeyId')
    export AWS_ACCESS_KEY_ID
    AWS_SECRET_ACCESS_KEY=$(echo "${session}" | jq -r '.Credentials.SecretAccessKey')
    export AWS_SECRET_ACCESS_KEY
    AWS_SESSION_TOKEN=$(echo "${session}" | jq -r '.Credentials.SessionToken')
    export AWS_SESSION_TOKEN
}

alias aws-login-dev='aws_login --profile <имя dev профиля> --serial-number <ARN виртуального устройства> --token-code '
alias aws-login-prod='aws_login --profile <имя prod профиля> --serial-number <ARN виртуального устройства> --token-code '
Uporaba:
$ aws-login-devUpam, da vam bodo ta navodila pomagala, da se izognete dolgotrajnemu iskanju po uradni dokumentaciji 😉
Izvor: habr.com
