

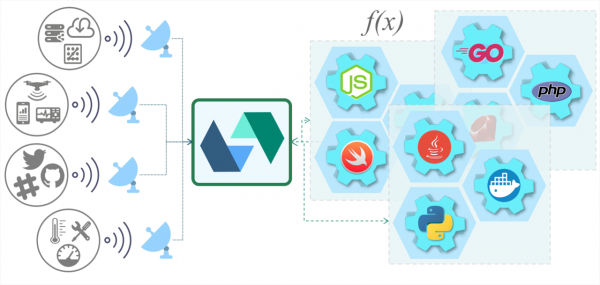
Ta članek zaključuje cikel prevodnih opomb o OpenWhisku avtorice . Danes bomo pregledali postopek implementacije OpenWhiska na Kubernetes s popravljenimi ukazi za delovanje z aktualnimi različicami aplikacij. Opisali bomo tudi postopek zagona funkcij OpenWhisk z uporabo Knative in TektonCD v Kubernetesu z okoljem Nodejs.
Implementacija OpenWhiska na Kubernetes
V nekaj dneh sem izvedla eksperiment z implementacijo OpenWhiska v Kubernetesu za ustvarjanje preprostega in hitrega poligona za preizkušanje nalog. Ker sem novinka na Kubernetesu, predvidevam, da je bilo porabljenih poldneva za uspešno implementacijo. V repozitoriju so na voljo zelo jasna navodila za implementacijo OpenWhiska v Kubernetes. Tu bodo predstavljena navodila za implementacijo, pripravljena za Mac (tudi jaz bom vse delal na Linuxu, ker dam prednost Linuxu. — op. prevajalca).
- Namestimo paketni upravljalnik
asdf, nato pa samodejno popravimo~/.bash_profileali njegov ulov takole:
$ brew install asdf
$ [ -s "/usr/local/opt/asdf/asdf.sh" ] && . /usr/local/opt/asdf/asdf.sh
$ source ~/.bash_profile[Na Linuxu ta korak ni potreben, čeprav brew obstaja. — прим. переводчика]
- Dodamo vtičnike
minikubeinkubelet:
$ asdf plugin-add kubectl
$ asdf plugin-add minikube[Spet preskočimo ta korak na Linuxu. — прим. переводчика]
- Namestimo minikube in kubelet:
$ asdf install kubectl 1.9.0
$ asdf global kubectl 1.9.0
$ asdf install minikube 0.25.2
$ asdf global minikube 0.25.2[namestijo se določene različice, a vse sem preveril na najnovejših razpoložljivih različicah za Linux; domnevam, da se lahko brez težav namesti latest. — прим. переводчика]
Na Linuxu ta korak poteka približno takole (vse se namesti v ~/bin, ki je v mojem PATH, op. prev.) :
$ curl -L0 minikube https://storage.googleapis.com/minikube/releases/latest/minikube-linux-amd64 && chmod +x minikube && mv minikube ~/bin/
$ curl -L0 https://storage.googleapis.com/kubernetes-release/release/$(curl -s https://storage.googleapis.com/kubernetes-release/release/stable.txt)/bin/linux/amd64/kubectl && chmod +x kubectl && mv kubectl ~/bin/- Ustvarimo virtualni stroj minikube (VirtualBox mora biti predhodno nameščen):
$ minikube start --cpus 2 --memory 4096 --kubernetes-version=v1.9.0 --extra-config=apiserver.Authorization.Mode=RBAC[Vse deluje z ukazom minikube start , brez parametrov in z vrednostmi po privzetku. — прим. переводчика]
$ minikube start
  minikube v1.5.2 na Debian 8.11
  Samodejno izbrani 'virtualbox' gonilnik
  Prenos VM zaglavne slike ...
    > minikube-v1.5.1.iso.sha256: 65 B / 65 B [--------------] 100.00% ? p/s 0s
    > minikube-v1.5.1.iso: 143.76 MiB / 143.76 MiB [-] 100.00% 5.63 MiB p/s 26s
  Ustvarjanje virtualbox VM (CPU=2, Pomnilnik=4096MB, Disk=20000MB) ...
  Priprava Kubernetes v1.16.2 na Docker '18.09.9' ...
  Prenos kubelet v1.16.2
  Prenos kubeadm v1.16.2
  Potegovanje slik ...
  Zagon Kubernetes ...  Čakanje na: apiserver
Končano! kubectl je zdaj konfiguriran za uporabo "minikube"- Preklapljamo omrežje v Dockerju v prosojni način:
$ minikube ssh -- sudo ip link set docker0 promisc on- Ustvarjamo namespace in označujemo delovni vozlišče:
$ kubectl create namespace openwhisk
$ kubectl label nodes --all openwhisk-role=invoker- Pridobivamo vsebino repozitorija in spremenimo vrsto za ingress v datoteki mycluster.yaml:
$ git clone https://github.com/apache/incubator-openwhisk-deploy-kube.git
$ cd incubator-openwhisk-deploy-kube/
$ cat < mycluster.yaml
whisk:
    ingress:
        type: NodePort
            api_host_name: 192.168.99.100
            api_host_port: 31001
nginx:
    httpsNodePort: 31001
EOF- Namestimo Helm in izvedemo namestitev z njegovo pomočjo:
$ brew install kubernetes-helm
$ helm init # inicializacija Helm Tiller, ni potrebno na Helm v3+
$ kubectl get pods -n kube-system # preverite, da je tiller-deploy v stanju delovanja, ni potrebno na helm v3+
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk -f mycluster.yaml[Na Linuxu z najnovejšimi različicami (razpoložljiva v3.0.1) bo nekoliko drugače. — прим. переводчика]
$ curl -L0 https://get.helm.sh/helm-v3.0.1-linux-amd64.tar.gz | tar -xzvf - linux-amd64/helm --strip-components=1; sudo mv helm /usr/local/bin
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk --generate-name -f mycluster.yaml- Preverjamo, da je vse zagnano (STATUS = Running ali Completed):
$ kubectl get pods -n openwhisk
NAME                                                              READY   STATUS      RESTARTS   AGE
openwhisk-1576070780-alarmprovider-6868dc694-plvpf                1/1     Running     1          1d5h
openwhisk-1576070780-apigateway-8d56f4979-825hf                   1/1     Running     1          1d5h
openwhisk-1576070780-cloudantprovider-544bb46596-9scph            1/1     Running     1          1d5h
openwhisk-1576070780-controller-0                                 1/1     Running     2          1d5h
openwhisk-1576070780-couchdb-7fd7f6c7cc-42tw6                     1/1     Running     1          1d5h
openwhisk-1576070780-gen-certs-z9nsb                              0/1     Completed   0          1d5h
openwhisk-1576070780-init-couchdb-r2vmt                           0/1     Completed   0          1d5h
openwhisk-1576070780-install-packages-27dtr                       0/1     Completed   0          1d4h
openwhisk-1576070780-invoker-0                                    1/1     Running     1          1d5h
openwhisk-1576070780-kafka-0                                      1/1     Running     1          1d5h
openwhisk-1576070780-kafkaprovider-f8b4cf4fc-7z4gt                1/1     Running     1          1d5h
openwhisk-1576070780-nginx-6dbdbf69bc-5x76n                       1/1     Running     1          1d5h
openwhisk-1576070780-redis-cfd8756f4-hkrt6                        1/1     Running     1          1d5h
openwhisk-1576070780-wskadmin                                     1/1     Running     1          1d5h
openwhisk-1576070780-zookeeper-0                                  1/1     Running     1          1d5h
wskopenwhisk-1576070780-invoker-00-1-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-2-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-3-whisksystem-invokerhealtht 1/1 Running 0 59s- Наставяме wsk за работа:
$ wsk property set --apihost 192.168.99.100:31001
$ wsk property set --auth 23bc46b1-71f6-4ed5-8c54-816aa4f8c502:123zO3xZCLrMN6v2BKK1dXYFpXlPkccOFqm12CdAsMgRU4VrNZ9lyGVCGuMDGIwP
Preverimo:
$ wsk -i list
Entities in namespace: default
packages
actions
triggers
rules
Проблеми и техните решения
getsockopt: connection refused
$ wsk -i list
error: Unable to obtain the list of entities for namespace 'default': Get http://192.168.99.100:31001/api/v1/namespaces/_/actions?limit=0&skip=0: dial tcp 192.168.99.100:31001: getsockopt: connection refused
Проверяваме, че контейнерите в namespace openwhisk са в статус Running, тъй като понякога то пада с грешки CreateContainerConfigError.
Invoker все още се инициализира — Init:1/2
Процесът на изтегляне на различни среди за изпълнение може да отнеме много време. За ускоряване можете да зададете намален минимален списък в файла mycluster.yaml:
whisk:
  runtimes: "runtimes-minimal-travis.json"
Контейнер с име -install-packages- попада в грешка
Просто увеличете таймаутите за liveness тестовете.
Инсталиране на OpenWhisk над Knative
Priti Desai извърши инсталация над клъстера в облака IBM, а също и на стандартен minikube, използвайки Knative Build и BuildTemplates. Аз също ще инсталирам над minikube, по подобие на това, как V našem blogu jsme již dříve použili nejnovější verze softwaru. Jelikož byly Knative Build a BuildTemplates oficiálně prohlášeny za zastaralé, budu používat doporučenou náhradu v podobě Tekton Pipelines. Zbytek článku je napsán na základě dokumentace k Tekton Pipelines, ale vychází z myšlenek Priti. K práci bude potřebný přístup k některé Docker Registry – já, stejně jako původní autor, použiji DockerHub.
$ curl -L0 https://github.com/solo-io/gloo/releases/download/v1.2.10/glooctl-linux-amd64; chmod +x glooctl-linux-amd64; mv glooctl-linux-amd64 ~/bin
$ glooctl install knative
$ kubectl get pods -n knative-serving
NAME                              READY   STATUS    RESTARTS   AGE
activator-77fc555665-rvrst        1/1     Running   0          2m23s
autoscaler-5c98b7c9b6-x8hh4       1/1     Running   0          2m21s
autoscaler-hpa-5cfd4f6845-w87kq   1/1     Running   0          2m22s
controller-7fd74c8f67-tprm8       1/1     Running   0          2m19s
webhook-74847bb77c-txr2g          1/1     Running   0          2m17s
$ kubectl get pods -n gloo-system
NAME                                      READY   STATUS    RESTARTS   AGE
discovery-859d7fbc9c-8xhvh                1/1     Running   0          51s
gloo-545886d9c6-85mwt                     1/1     Running   0          51s
ingress-67d4996d75-lkkmw                  1/1     Running   0          50s
knative-external-proxy-767dfd656c-wwv2z   1/1     Running   0          50s
knative-internal-proxy-6fdddcc6b5-7vqd8   1/1     Running   0          51s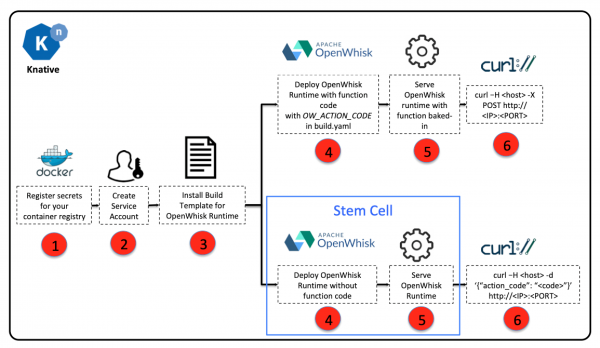
Sestavení a provoz OpenWhisk na Knative
- Získáváme obsah :
$ git clone https://github.com/tektoncd/catalog/
$ cd catalog/openwhisk- Nastavujeme jako proměnné prostředí údaje pro přístup k Registry a ukládáme je jako tajemství Kubernetes:
$ export DOCKER_USERNAME=
$ export DOCKER_PASSWORD=
$ sed -e 's/${DOCKER_USERNAME}/'"$DOCKER_USERNAME"'/g' -e 's/${DOCKER_PASSWORD}/'"$DOCKER_PASSWORD"'/g' docker-secret.yaml.tmpl > docker-secret.yaml
$ kubectl apply -f docker-secret.yaml
Preverimo:
$ kubectl get secret
NAME                    TYPE                                  DATA      AGE
dockerhub-user-pass kubernetes.io/basic-auth 2 21s- Vytváříme účet pro sestavení prostředí:
$ kubectl apply -f service-account.yamlPreverimo:
$ kubectl get serviceaccount/openwhisk-runtime-builder
NAME                        SECRETS   AGE
openwhisk-runtime-builder 2 31m- Vytváříme úlohu pro sestavení obrazu pro OpenWhisk
$ kubectl apply -f openwhisk.yaml
task.tekton.dev/openwhisk vytvořena- Spouštíme úlohu pro sestavení obrazu (na příkladu NodeJS):
Vytvořte soubor taskrun.yaml s obsahem:
# Git Pipeline Resource for OpenWhisk NodeJS Runtime
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-runtime-git
spec:
    type: git
    params:
        - name: revision
          value: master
        - name: url
          value: https://github.com/apache/openwhisk-runtime-nodejs.git
---

# Image Pipeline Resource for OpenWhisk NodeJS Sample Application
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-helloworld-image
spec:
    type: image
    params:
        - name: url
          value: docker.io/${DOCKER_USERNAME}/openwhisk-nodejs-helloworld
---

# Task Run to build NodeJS image with the action source
apiVersion: tekton.dev/v1alpha1
kind: TaskRun
metadata:
    name: openwhisk-nodejs-helloworld
spec:
    serviceAccountName: openwhisk-runtime-builder
    taskRef:
        name: openwhisk
    inputs:
        resources:
            - name: runtime-git
              resourceRef:
                name: openwhisk-nodejs-runtime-git
        params:
            - name: DOCKERFILE
              value: "./runtime-git/core/nodejs10Action/knative/Dockerfile"
            - name: OW_ACTION_NAME
              value: "nodejs-helloworld"
            - name: OW_ACTION_CODE
              value: "function main() {return {payload: 'Hello World!'};}"
            - name: OW_PROJECT_URL
              value: ""
    outputs:
        resources:
            - name: runtime-image
              resourceRef:
                name: openwhisk-nodejs-helloworld-image
---
Použijte aktuální údaje pro tento soubor:
$ sed 's/${DOCKER_USERNAME}/'"$DOCKER_USERNAME"'/g' -i taskrun.yamlAplikujeme:
$ kubectl apply -f taskrun.yaml
pipelineresource.tekton.dev/openwhisk-nodejs-runtime-git vytvořeno
pipelineresource.tekton.dev/openwhisk-nodejs-helloworld-image vytvořeno
taskrun.tekton.dev/openwhisk-nodejs-helloworld vytvořeno
Kontrola provozu spočívá v získání názvu podu, prohlédnutí jeho stavu. Můžete také zkontrolovat protokol provádění každého kroku, například:
$ kubectl get taskrun
NAME                          SUCCEEDED   REASON      STARTTIME   COMPLETIONTIME
openwhisk-nodejs-helloworld   True        Succeeded   5m15s       44s
$ kubectl get pod openwhisk-nodejs-helloworld-pod-4640d3
NAME                                     READY   STATUS      RESTARTS   AGE
openwhisk-nodejs-helloworld-pod-4640d3   0/6     Completed   0          5m20s
$ kubectl logs openwhisk-nodejs-helloworld-pod-4640d3 -c step-git-source-openwhisk-nodejs-runtime-git-r8vhr
{"level":"info","ts":1576532931.5880227,"logger":"fallback-logger","caller":"logging/config.go:69","msg":"Fetch GitHub commit ID from kodata failed: open /var/run/ko/refs/heads/master: no such file or directory"}
{"level":"info","ts":1576532936.538926,"logger":"fallback-logger","caller":"git/git.go:81","msg":"Successfully cloned https://github.com/apache/openwhisk-runtime-nodejs.git @ master in path /workspace/runtime-git"}
{"level":"warn","ts":1576532936.5395331,"logger":"fallback-logger","caller":"git/git.go:128","msg":"Unexpected error: creating symlink: symlink /tekton/home/.ssh /root/.ssh: file exists"}
{"level":"info","ts":1576532936.8202565,"logger":"fallback-logger","caller":"git/git.go:109","msg":"Successfully initialized and updated submodules in path /workspace/runtime-git"}
Po izvedbi, imeli bomo sliko v Registry, ki jo je mogoče razporediti z orodjem kn, namenjenim delu s storitvami Knative, na primer:
kn service create nodejs-helloworld --image docker.io/${DOCKER_USERNAME}/openwhisk-nodejs-helloworld
Servis 'nodejs-helloworld' je bil uspešno ustvarjen v prostoru 'default'.
Čakam, da servis 'nodejs-helloworld' postane pripravljen ... OK

URL storitve:
http://nodejs-helloworld.default.example.com
V primeru uporabe Gloo lahko preverite delovanje na naslednji način:
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"OK":true}
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"payload":"Hello World!"}
Drugi članki cikla,
Izvor: habr.com
