

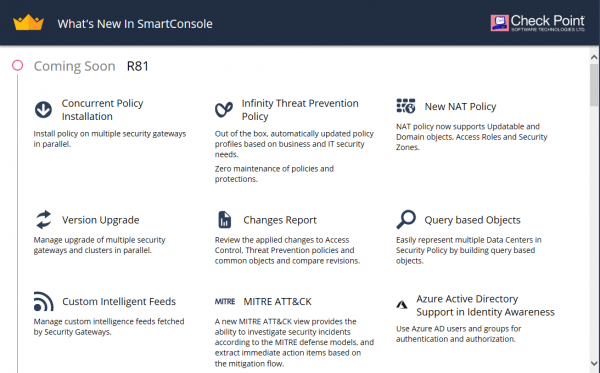
Nova različica Gaia R81 je bila objavljena v zgodnjem dostopu (EA). Prej smo se lahko seznanili s v beležkah o izdaji. Zdaj pa imamo priložnost, da to vidimo v resničnem svetu. Za to je bila zbrana standardna shema s specializiranim upravljanjem strežnika in prehodom. Seveda nismo uspeli izvesti vseh celovitih testov, a smo pripravljeni deliti tisto, kar takoj pade v oči pri spoznavanju novega sistema. Pod katom so glavni trenutki, ki smo jih izpostavili ob prvem srečanju s sistemom (veliko slik).
Upravljanje
Ob inicializaciji prehoda imate takoj možnost povezovanja s oblačnim upravljaškim strežnikom — Smart 1 Cloud (t.i. MaaS):
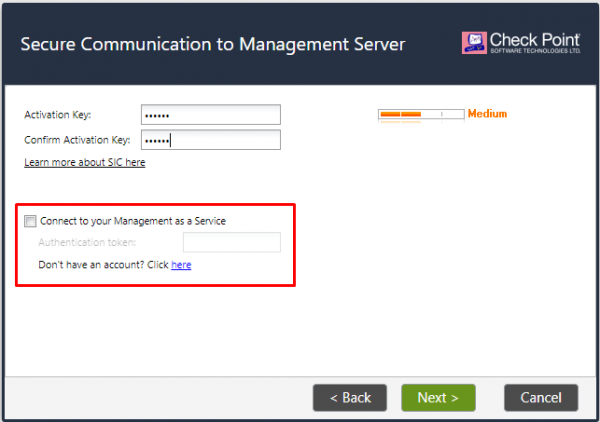
To je razmeroma nova možnost (na voljo je tudi v zadnjih različicah 80.40) in o tej storitvi bomo podrobneje spregovorili kmalu . Tukaj je glavni plus (po našem mnenju) — dolgo pričakovana možnost upravljanja preko brskalnika 🙂
VxLAN in GRE
Prvo, kar smo preverili, je podpora za VxLAN in GRE. Beležke o izdaji nas niso prevarale, vse je na svojem mestu:
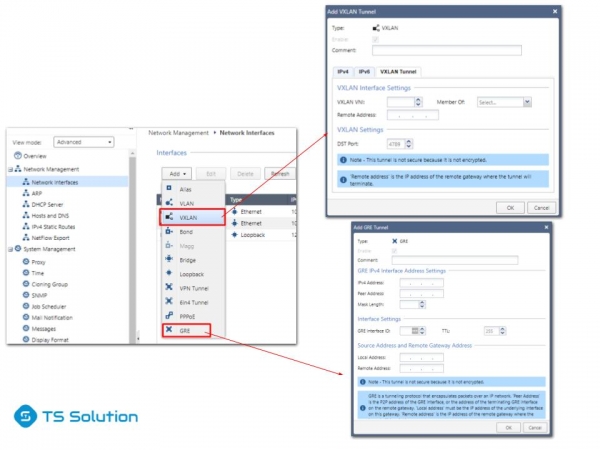
O nujnosti teh funkcij na NGFW se lahko polemizira, a bolje je, ko ima uporabnik to izbiro.
Infinity Threat Prevention
Verjetno je to prvo, kar pade v oči, ko začnete prilagajati varnostno politiko. Dodana je nova možnost aktivacije Threat Prevention blade — Infinity. T.j. ni potrebno izbirati, katere blade vključiti, Check Point je vse odločil nam (ne vem, kako dobro je to):
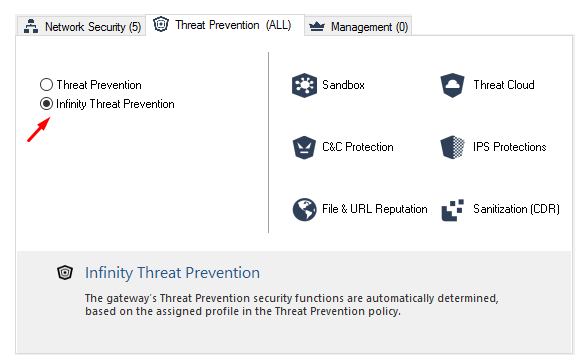
Imate pa seveda še vedno možnost običajne samostojne nastavitve blade.
Infinity Threat Prevention Policy
Ker smo se že dotaknili Threat Prevention, si poglejmo takoj tudi politiko. Verjetno je to ena največjih sprememb:
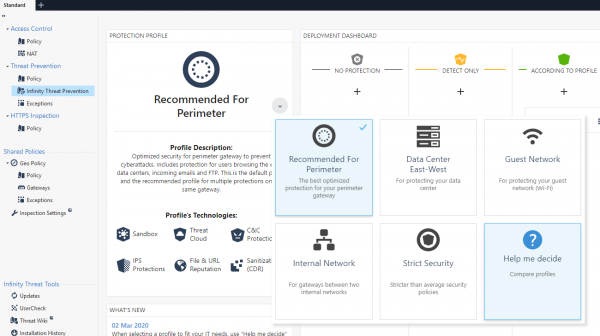
Kot lahko vidite, se je pojavilo mnogo več prednastavljenih politik. Detajlno lahko vidite, v čem so razlike med njimi s klikom na Help me decide:
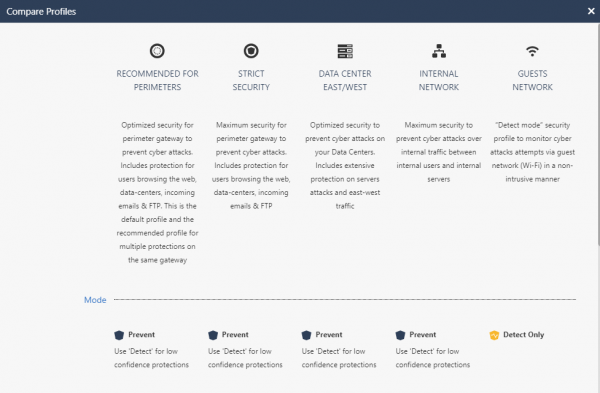
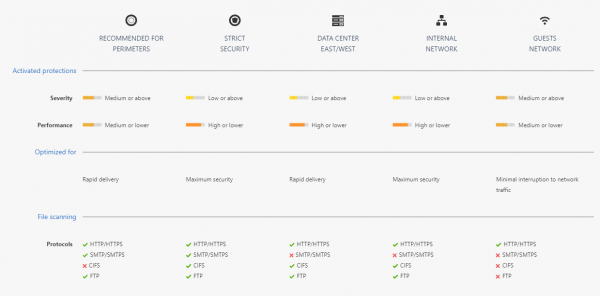
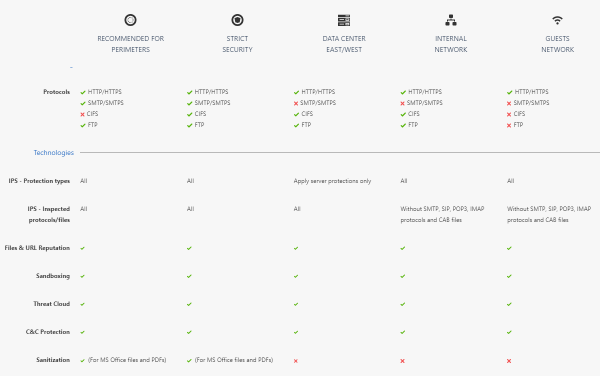
To je dinamična politika in se posodablja brez vašega posredovanja.
Change Report
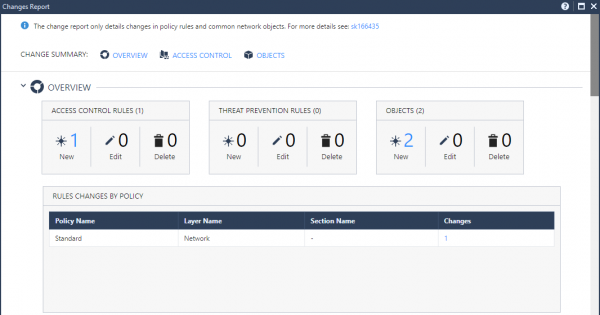
Končno lahko v priročni obliki vidimo, kaj natančno se je spremenilo med popravkom konfiguracije:
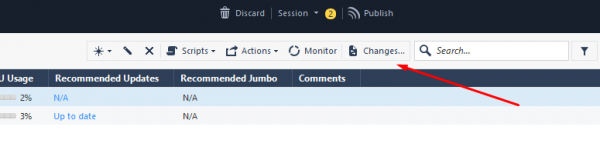
Na voljo je splošno poročilo:
Na voljo pa so tudi popolnoma konkretni razdelki:
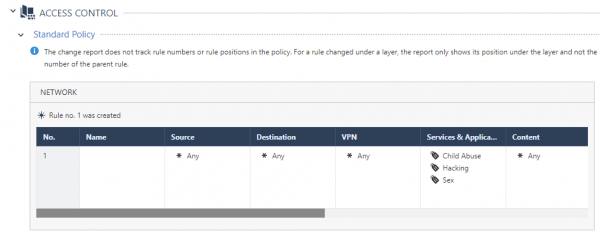
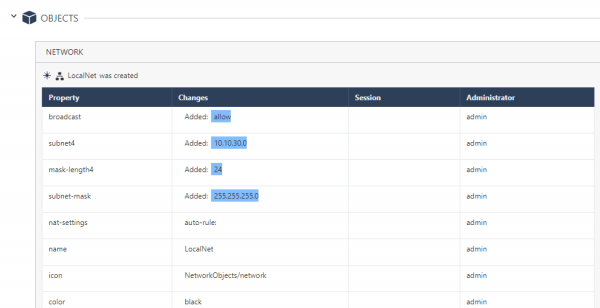
Zelo priročno je spremljati spremembe.
Web Management za Endpoint
Kot ste morda že opazili, lahko na upravljalnem strežniku omogočite upravljanje končnih točk in upravljate z agenti SandBlast. V R81 so dodali zanimivo možnost — upravljanje preko brskalnika. To se omogoči na precej zanimiv način. Treba je v CLI preiti v način expert in vnesti ukaz “web_mgmt_start”, nato pa pojdite na naslov — https://:4434/sba/. Pred vami se bo odprla spletna konzola:
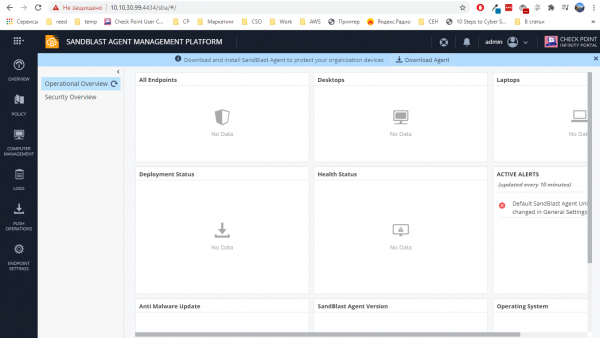
Delno smo to platformo opisali v člankih "" od Alekseja Malka. Res je, da je bila taka konzola dostopna le v oblaku, sedaj pa to deluje tudi na lokalnih upravljalnih strežnikih.
Smart Update
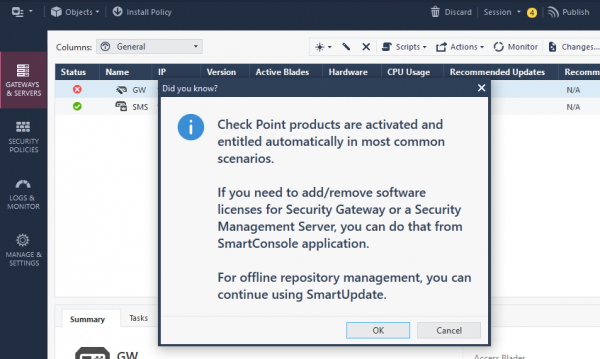
Ko poskušate dodati licence preko starega dobrega Smart Update, vas konzola prijazno opozori, da je zdaj to mogoče narediti brez odhoda iz že znane Smart Console:
NAT
Zelo pričakovana funkcionalnost. Sedaj je v pravilih NAT mogoče uporabljati Access Roles, Security Zones ili Updatable Objects. Obstajajo primeri, ko je to zelo koristno in potrebno.
Zaključek
To je zaenkrat vse. Še vedno je veliko novih funkcionalnosti, ki potrebujejo preizkus (IoT, Azure AD, Upgrade, Logs API itd.). Kot sem že omenil, bomo v kratkem objavili pregled nove oblačne upravljalne sistema — . Spodaj spremljajte novosti na naših kanalih (, , , )!
Ne pozabite tudi na našo obsežno .
Izvor: habr.com
