

Pred nekaj leti so raziskovalne agencije in ponudniki informacijskih varnostnih storitev že začeli poročati o števila DDoS napadov. Vendar pa so že v prvem četrtletju leta 2019 ti isti raziskovalci poročali o njihovem osupljivem za 84%. In od takrat je šlo le še navzgor. Tudi pandemija ni prispevala k atmosferi miru — nasprotno, kibernetski kriminalci in spammeri so to ocenili kot odličen signal za napad, in obseg DDoS napadov je narastel. .
Prepričani smo, da je čas preprostih in zlahka odkrijtih DDoS napadov (in enostavnih orodij za njihovo preprečevanje) že minil. Kibernetski kriminalci so se naučili bolje skrivati te napade in jih izvajati vse bolj sofisticirano. Temačna industrija je prešla od brute force napadov k napadom na ravni aplikacij. Pridobiva resne naročnike za uničevanje poslovnih procesov, vključno z povsem offline storitvami.
Vdiranje v resničnost
Leta 2017 je serija DDoS napadov na transportne storitve na Švedskem povzročila dolgotrajne . Leta 2019 je imela nacionalna železniška družba Danske Statsbaner Venezueli .
Pametnejši in dražji
DDoS še vedno velja za enega najpogostejših in najhitreje rastočih tipov kibernetskega kriminala. Po napovedih strokovnjakov se bo njihovo število od leta 2020 le še povečevalo. To povezujejo z različnimi razlogi — še večjim prehodom poslov v splet zaradi pandemije, razvojem same senčne industrije kibernetskih kriminalov in celo z
širjenjem 5G. .
DDoS napadi so postali "priljubljeni" zaradi enostavne uporabe in nizkih stroškov: še pred nekaj leti so jih lahko iniciirali za 50 dolarjev na dan. Danes so se tako cilji kot metode napadov spremenili, kar je privedlo do večje kompleksnosti in posledično višjih stroškov. Cene od 5 dolarjev na uro še vedno obstajajo v cenikih (da, kibernetski kriminalci imajo cenike in tarifne modele), vendar za zaščiteno spletno mesto zahtevajo že od 400 dolarjev na dan, medtem ko se cena "individualnih" naročil za velika podjetja dvigne na več tisoč dolarjev.
Trenutno obstajata dva glavna tipa DDoS napadov. Prvi ima cilj, da online vir ugasne za določen čas. Plačilo zanje kibernetski kriminalci zahtevajo glede na trajanje napada. V tem primeru DDoS operater ne skrbi za kakršenkoli konkreten rezultat, stranka pa dejansko plača vnaprej za začetek napada. Ti načini so precej poceni.
Drugi tip so napadi, ki se plačajo le ob dosegu določenega rezultata. Ti so že bolj zanimivi. So bistveno bolj zapleteni in zato precej dražji, saj se napadalci morajo odločiti za najučinkovitejše metode za dosego ciljev. V Variti včasih igramo pravce šahovske partije s kibernetskimi kriminalci, kjer ti takoj spremenijo taktiko in orodja ter poskusijo hkrati priti do več ranljivosti na več nivojih. To so očitno timski napadi, pri katerih hekerji dobro vedo, kako na reakcije in ukrepe zaščitnikov. Spopadati se z njimi ni le zahtevno, temveč je tudi izjemno drago za podjetja. Na primer, eden naših strank, velik trgovec na drobno, je skoraj tri leta imel pri sebi ekipo 30 ljudi, katerih naloga je bila bojevanje proti DDoS napadom.
Po podatkih Variti preprosti DDoS napadi, ki jih izvajajo iz dolgočasenja, trolanja ali nezadovoljstva z določeno podjetjem, trenutno predstavljajo manj kot 10 % vseh DDoS napadov (seveda pa imajo nezavarovani viri lahko drugačno statistiko, mi gledamo na podatke naših strank). Vse ostalo je delo profesionalnih ekip. Pri tem tri četrtine vseh 'slabih' botov predstavljajo zapleteni boti, ki jih je težko odkriti z večino sodobnih tržnih rešitev. Imitirajo vedenje realnih uporabnikov ali brskalnikov in uvajajo vzorce, ki otežujejo razlikovanje med 'dobrimi' in 'slabimi' zahtevki. To naredi napade manj opazne in, posledično, bolj učinkovite.
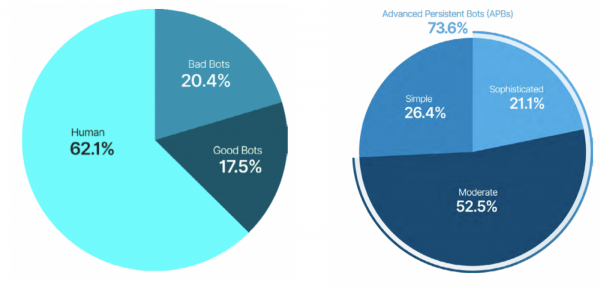
Podatki podjetja GlobalDots
Novi cilji DDoS
Poročilo od analitikov iz GlobalDots pove, da boti trenutno generirajo 50 % celotnega spletnega prometa, od tega je 17,5 % prav zlonamernih botov.
Boti znajo na različne načine kvariti življenje podjetjem: poleg tega, da 'padajo' spletne strani, se zdaj ukvarjajo tudi s tem, da povečujejo stroške oglaševanja, klikanja na oglasne objave, pridobivajo cene, da jih znižajo za cent in preusmerjajo kupce, ter kradejo vsebine z različnimi zlonamernimi nameni (na primer, nedavno smo o spletnih straneh s ukradeno vsebino, ki od uporabnikov zahtevajo reševanje tujih captcha). Boti močno izkrivljajo različne poslovne statistike, kar na koncu vodi do odločitev na podlagi napačnih podatkov. DDoS napad je pogosto dimna zavesa za še resnejše kriminalne dejanje, kot sta vdor in kraja podatkov. In zdaj vidimo, da se je dodal nov razred kibernetskih groženj - to je motenje določenih poslovnih procesov podjetja, pogosto - offline (kajti v današnjem času ni nič popolnoma 'izven omrežja'). Še posebej pogosto opazimo, da uničujejo logistične procese in komunikacije s strankami.
“Ni dostavljeno”
Logistični poslovni procesi so ključnega pomena za večino podjetij, zato so pogosto tarča napadov. Tukaj so scenariji napadov, ki se lahko zgodijo pri tem.
Ni na voljo
Če delate v svetu spletnega trgovanja, ste verjetno že seznanjeni s težavo lažnih naročil. Med napadi roboti preobremenijo logistične vire in naredijo izdelke nedostopne za druge kupce. Za to oddajo ogromno število lažnih naročil, enako največjemu številu izdelkov na voljo. Ti izdelki nato niso plačani in po določenem času se vrnejo na spletno stran. A dejstvo je, da so bili označeni kot 'ni na voljo', in del kupcev je že odšel k konkurentom. Ta taktika je dobro znana v industriji letalskih vozovnic, kjer roboti včasih takoj 'odkupijo' vse vozovnice skoraj takoj po njihovem pojavu. Na primer, eden naših strank - velika letalska družba - je utrpela tovrstni napad, ki so ga organizirali kitajski konkurenti. V samo dveh urah so njihovi roboti naročili 100% vozovnic za določene destinacije.
Sneaker roboti
Naslednji priljubljen scenarij: roboti takoj kupijo celo paleto izdelkov, njihovi lastniki pa jih nato prodajajo po prenapihnjenem ceniku (povprečna marža znaša 200%). Takšne robote imenujemo sneaker roboti, ker so s to težavo dobro seznanjeni v industriji modnih superg, zlasti omejenih kolekcij. Roboti so v nekaj minutah odkupili pravkar izdane nove linije, pri tem pa so blokirali vir tako, da pravi uporabniki niso mogli priti do njih. To je redek primer, ko so o robotih pisali v modnih revijah. Čeprav na splošno, preprodajalci vozovnic za trendne dogodke, kot so nogometne tekme, uporabljajo enak scenarij.
Drugi scenariji
Ampak to še ni vse. Obstaja še bolj zapletena različica napadov na logistiko, ki grozi resnim izgubam. To lahko izvajajo, če ima storitev možnost 'Plačilo ob dostavi'. Roboti oddajajo lažna naročila za takšne izdelke, pri čemer navajajo lažne ali celo resnične naslove nič hudega slutečih ljudi. Podjetja pa nosijo ogromne stroške za dostavo, skladiščenje, razjasnjevanje podrobnosti. V tem času so izdelki nedostopni za druge stranke, poleg tega pa zasedajo prostor v skladišču.
Kaj še? Boti pustijo množične lažne negativne ocene o izdelkih, zasedajo funkcijo „vrnitev plačila“, blokirajo transakcije, kradejo podatke strank in pošiljajo vsiljeno pošto realnim kupcem — možnosti je še veliko. Dober primer je nedavni napad na DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hekerji , da „testirajo sisteme zaščite pred DDoS“, a so na koncu odložili portal poslovnih strank podjetja in vse API-je. Posledično so se zgodili veliki prekinitve pri dostavi blaga kupcem.
Pokličite jutri
Prejšnje leto je Zvezna trgovinska komisija (FTC) poročala o dvojni rasti pritožb podjetij in uporabnikov glede vsiljene in prevarantske telefonske klicne botov. Po nekaterih ocenah predstavljajo vseh klicev.
Kot pri primerih z DDoS, cilji TDoS — množični napadi botov na telefonske številke — se razlikujejo od "žrebanj" do nepoštene konkurenčne borbe. Boti lahko preobremenijo kontaktne centre in ne dovolijo pravičnim strankam, da bi prišle do besede. Ta metoda je učinkovita ne samo za klicne centre z „živimi“ operaterji, ampak tudi tam, kjer se uporabljajo AVR sistemi. Boti lahko masovno napadajo tudi druge komunikacijske kanale s strankami (klepeti, e-pošta), motijo delovanje CRM sistemov in celo v neki meri negativno vplivajo na upravljanje kadrov, saj so operaterji preobremenjeni, ko poskušajo obvladovati krizo. Napadi so lahko tudi usklajeni z običajnim DDoS napadom na spletne vire žrtve.
Nedavno je podoben napad onemogočil delovanje službe za reševanje v ZDA — navadni ljudje, ki nujno potrebujejo pomoč, preprosto niso mogli poklicati. Približno v istem času je Dublinski živalski vrt doživel enako usodo: vsaj 5000 ljudi je prejelo vsiljeno sporočilo v obliki besedilnih SMS-ov, ki jih spodbujajo, da takoj pokličejo številko živalskega vrta in prosijo za izmišljenega človeka.
Wi-Fi ne bo
Kiberkriminalci lahko enostavno blokirajo celotno podjetniško omrežje. Pogosto se blokada IP uporablja kot ukrep proti DDoS napadom. Vendar pa to ni le neučinkovita, temveč tudi zelo nevarna praksa. IP naslov je enostavno najti (na primer, s pomočjo spremljanja virov) in enostavno ga zamenjati (ali ponarediti). Imeli smo stranke, pri katerih je prišlo do takšnih situacij pred prihodom v Variti, ko je blokada določenega IP preprosto onemogočila Wi-Fi v njihovih pisarnah. Prišlo je tudi do primera, ko je stranki bila „podstavljena“ pravi IP, kar je onemogočilo dostop do njenega vira uporabnikom iz celotne regije, kar je dolgo časa spregledala, ker je sicer celoten vir deloval brez težav.
Kaj je novega?
Nove grožnje zahtevajo nove zaščitne rešitve. Vendar ta nova niša na trgu šele začenja oblikovati. Obstaja veliko rešitev za učinkovito zavračanje preprostih napadov botov, medtem ko je pri kompleksnih situacija vse precej zapleteno. Mnoge rešitve še vedno uporabljajo metode blokade IP. Drugim traja čas, da zberejo osnovne podatke za začetek delovanja, te 10-15 minut lahko postanejo ranljivost. Obstajajo rešitve, ki temeljijo na strojni inteligenci in omogočajo določitev bota na podlagi njegovega vedenja. Hkrati pa se ekipe s „tiste“ strani pohvalijo, da že imajo bote, ki lahko posnemajo dejanske, od človeških neizrazite vzorce. Kdo koga - trenutno ni jasno.
Kaj narediti, če se morate boriti proti profesionalnim ekipam botov in kompleksnim, večstopenjskim napadom hkrati na več nivojih?
Naša izkušnja kaže, da je treba osredotočiti na filtriranje nelegitimnih zahtevkov brez blokade IP naslovov. Pri kompleksnih DDoS napadih je potrebna filtracija na več nivojih, vključno s transportnim nivojem, nivojem aplikacij in API vmesniki. S tem lahko zavrnemo tudi nizkofrekvenčne napade, ki so običajno neopazni in pogosto pridejo naprej. Nazadnje, potrebno je dovoliti dostop pravim uporabnikom tudi v aktivni fazi napada.
Poleg tega podjetjem potrebujemo zmožnost ustvarjanja svojih večstopenjskih zaščitnih sistemov, v katere bodo, poleg orodij za preprečevanje DDoS napadov, vključene tudi sisteme proti goljufijam, kraji podatkov, zaščiti vsebine itd.
Tretje, morajo delovati v realnem času od prvega zahtevka — sposobnost takojšnjega odzivanja na varnostne incidente znatno povečuje možnosti za preprečevanje napadov ali zmanjšanje njihove uničevalne moči.
Najbližja prihodnost: upravljanje ugleda in zbiranje velikih podatkov s pomočjo botov
Zgodovina DDoS se je razvijala od preprostega do kompleksnega. Sprva so bili cilji napadalcev ustaviti delovanje spletne strani. Zdaj menijo, da je učinkoviteje, da ciljajo glavne poslovne procese.
Zapletenost napadov bo nenehno naraščala, kar je neizbežno. Poleg tega, kar slabi botov naredijo zdaj — krajo podatkov in njihovo ponarejanje, izsiljevanje, spam — boti bodo zbirali podatke iz številnih virov (Big Data) in ustvarjali „zanesljive“ lažne račune za upravljanje vpliva, ugleda ali množičnega phishinga.
Trenutno si lahko le velike družbe privoščijo vlaganja v zaščito pred DDoS in boti, vendar tudi te ne morejo vedno popolnoma slediti in filtrirati prometa, ki ga ustvarjajo boti. Edina pozitivna plat naraščajoče zapletenosti napadov botov je, da spodbuja trg k razvoju „pametnih“ in bolj naprednih rešitev za zaščito.
Kaj menite — kako bo industrija zaščite pred boti napredovala in katere rešitve so na trgu potrebne že zdaj?
Izvor: habr.com
