

Morda veste, kaj je OSINT in ste uporabljali iskalnik Shodan, ali pa že uporabljate Threat Intelligence Platform za prednostno obravnavo IOC iz različnih virov. Vendar je včasih potrebno nenehno gledati na svojo podjetje z zunanje strani in pridobiti pomoč pri odpravljanju odkritih incidentov. omogoča spremljanje digitalnih sredstev podjetja in njene analitike ponujajo konkretne ukrepe.
V bistvu Digital Shadows harmonično dopolnjuje obstoječi SOC ali popolnoma pokriva funkcionalnost spremljanja zunanjega perimetra. Zgradnja ekosistema poteka od leta 2011 in pod pokrovom je uresničenih množica zanimivih stvari. DS_ spremlja Splet, družbena omrežja in darknet ter iz vsega informacijskega toka izloča le pomembne podatke.
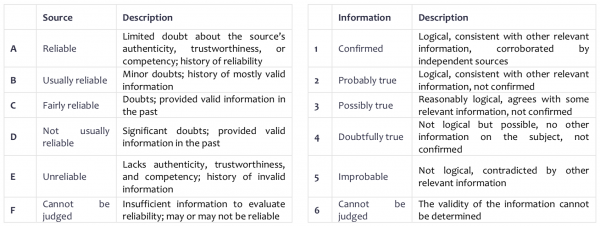
V svojem tedenskem biltenu podjetje prinaša tabelo, ki jo lahko uporabite v svojem vsakdanjem življenju za ocenjevanje virov in prejetih informacij. S tabelo se lahko seznanite tudi na koncu članka.
Digital Shadows je zmožen odkriti in onemogočiti phishing domene, lažne profile v družbenih medijih; najti kompromitirane podatke zaposlenih in uhajene informacije, odkriti informacije o načrtovanih kibernetskih napadih na podjetje, nenehno spremljati javni perimetar organizacije in celo redno analizirati mobilne aplikacije v peskovniku.
Odkrivanje digitalnih tveganj
Vsako podjetje v procesu svojega delovanja pridobiva verige povezav s strankami in partnerji, podatki, ki jih želi zaščititi, pa postajajo vse bolj ranljivi, njihovo število pa se nenehno povečuje.
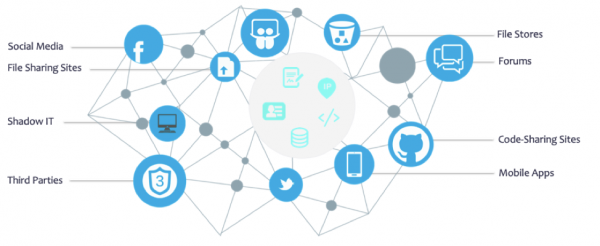
Da začne upravljati s temi tveganji, mora podjetje začeti gledati izven svojega perimetra, spremljati ga in pridobivati operativne informacije o spremembah.
Odkrivanje izgube podatkov (občutljivi dokumenti, dostopni zaposlenim, tehnične informacije, intelektualna lastnina).
Predstavljajte si, da je vaša intelektualna lastnina bila razkrito na internetu ali da je notranja zaupna koda slučajno pristala v GitHub repozitoriju. Napadalci lahko te podatke uporabijo za izvajanje bolj ciljno usmerjenih kibernetskih napadov.
Varnost spletne blagovne znamke (phishing domene in profili v družbenih medijih, imitacijska mobilna programska oprema podjetja).
Ker因为现在很难找到没有社交网络或类似平台来与潜在客户互动的公司,袭击者试图伪装成公司的品牌。网络罪犯通过注册虚假的域名、社交媒体账户和移动应用程序来实现这一点。如果钓鱼/欺诈成功,这可能会影响收入、客户忠诚度和信任。
Zmanjšanje napadaške površine (ranljivi servisi na obrobju interneta, odprte povezave, problematična potrdila).
S povečevanjem IT infrastrukture se povečuje tudi napadalna površina in število informacijskih predmetov. Prej ali slej se lahko notranji sistemi nenamerno objavijo v zunanjem svetu, na primer baza podatkov.
DS_ bo opozoril na težave, preden jih lahko izkoristi napadalec, izpostavil najprioritetnejše, analitiki bodo priporočili nadaljnje ukrepe in takoj bo mogoče izvesti takedown.
Vmesnik DS_
Uživate lahko neposredno spletni vmesnik ali pa uporabite API.
Kot lahko opazite, je analitično poročilo predstavljeno v obliki lijaka, ki se začne s številom omemb in konča z dejanskimi incidenti, pridobljenimi iz različnih virov.
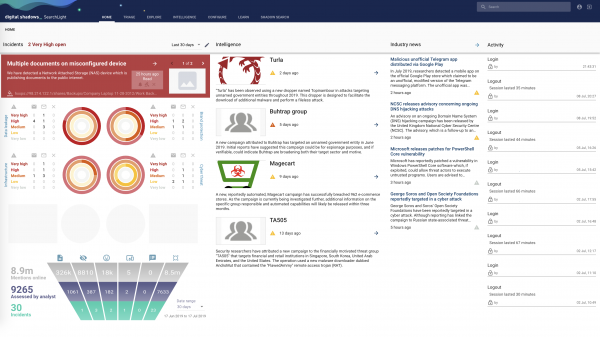
Mnogi uporabljajo rešitev kot wikipedijo z informacijami o aktivnih napadalcih, njihovih kampanjah in dogodkih na področju kibernetske varnosti.
Digital Shadows se zlahka integrira v katero koli zunanjo sistem. Podprti so tako obvestila kot tudi REST API za integracijo v vašo sistem. Lahko omenimo IBM QRadar, ArcSight, Demisto, Anomali in .
Kako upravljati digitalne tveganje — 4 osnovni koraki
Korak 1: Določitev kritičnih poslovnih sredstev
Ta prvi korak je seveda razumevanje, na čem najbolj skrbi organizacija in kaj želi zaščititi.
Lahko jih razdelimo na ključne kategorije:
- Ljudje (stranke, zaposleni, partnerji, dobavitelji);
- Organizacije (družinske in podporne družbe, skupna infrastruktura);
- Sistemi in operativne kritične aplikacije (spletne strani, portali, baze podatkov s podatki strank, sistemi za obdelavo plačil, sistemi za dostop zaposlenih ali ERP aplikacije).
Pri sestavljanju tega seznama je priporočljivo slediti preprosti ideji – sredstva morajo biti okoli kritičnih poslovnih procesov ali ekonomskih funkcij podjetja.
Običajno dodajo sto virov, vključno z:
- imeni podjetij;
- blagovnimi znamkami;
- območji IP-naslovov;
- domenami;
- povezavami na družbena omrežja;
- dobavitelji;
- mobilnimi aplikacijami;
- številkami patentov;
- označevanjem dokumentov;
- identifikatorji DLP;
- podpisanimi e-poštnimi sporočili.
Prilagoditev storitve vam zagotavlja prejemanje samo relevantnih obvestil. To je iterativni cikel, uporabniki sistema pa bodo dodajali sredstva, ko se ta pojavijo, kot so nova imena projektov, prihajajoča združitev in prevzemi ali posodobljene spletne domene.
Korak 2: Razumevanje potencialnih groženj
Da bi kar najbolje izračunali tveganja, je potrebno razumeti potencialne grožnje in digitalna tveganja podjetja.
- Tehnike, taktike in postopki napadalcev (TTP)
Okvir in drugi pomagajo najti skupni jezik med zaščito in napadom. Zbiranje informacij in razumevanje vedenja širokega spektra napadalcev daje zelo koristno ozadje pri zaščiti. To omogoča razumevanje naslednjega koraka v opazovani napad, ali pa oblikovanje splošne zaščitne koncepcije glede na . - Možnosti napadalcev
Napadalec bo izkoristil najs šibkejšo točko ali najkrajšo pot. Različni napadalni vektorji in njihove kombinacije – e-pošta, splet, pasivno zbiranje informacij itd.
Korak 3: Spremljanje nezaželenih pojavitev digitalnih sredstev
Da bi identificirali sredstva, je potrebno redno spremljati veliko virov, kot so:
- Git repozitoriji;
- Slabo konfigurirani oblačni skladi;
- Spletna mesta za lepljenje;
- Družbena omrežja;
- Krikinski forumi;
- Temna mreža.
Da začnete z nečim, lahko uporabite brezplačna orodja in tehnike, razvrščene po stopnji zahtevnosti v okviru ‘’.
Korak 4: Sprejemanje zaščitnih ukrepov
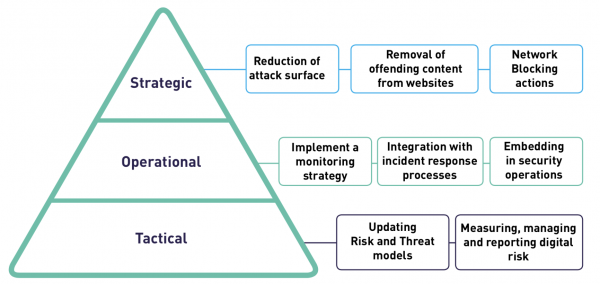
Po prejemu obvestila je treba sprejeti konkretne ukrepe. Lahko izpostavimo taktične, operativne in strateške.
V Digital Shadows vsako opozorilo vključuje priporočene ukrepe. Če gre za phishing domeno ali stran na družbenem omrežju, lahko stanje dokončanja spremljate v razdelku 'Takedowns'.
Dostop do demo portala za 7 dni
Takoj naj povem, da to ni popolno testiranje, temveč le začasni dostop do demo portala za seznanjanje z njegovo vsebino in iskanje nekaterih informacij. Popolno testiranje bo vsebovalo aktualne podatke za posamezno podjetje in predvideva delo analitika.
Demo portal bo vseboval:
- primeri opozoril za phishing domene, odprte poverilnice in ranljivosti v infrastrukturi;
- iskanje po darknet straneh, kriminalnih forumih, virih in še več;
- 200 profilov kibernetskih groženj, orodij in kampanj.
Dostop lahko pridobite preko te .
Tedenske novice in podcast
V tedenski novici lahko prejemate kratek povzetek operativnih informacij in najnovejših dogodkov iz preteklega tedna. Prav tako lahko poslušate podcast .
Za oceno vira Digital Shadows z uporabo kakovostnih trditev iz dveh matrik, pri čemer se oceni zanesljivost virov in zanesljivost informacij, pridobljenih od njih.
Članek je napisan po motivih ‘’.
Če vas rešitev zanima, se lahko obrnete na nas — podjetje , distributer Digital Shadows_. Dovolj je, da nam pišete v prosti obliki na .
Avtorji: in .
Izvor: habr.com
