

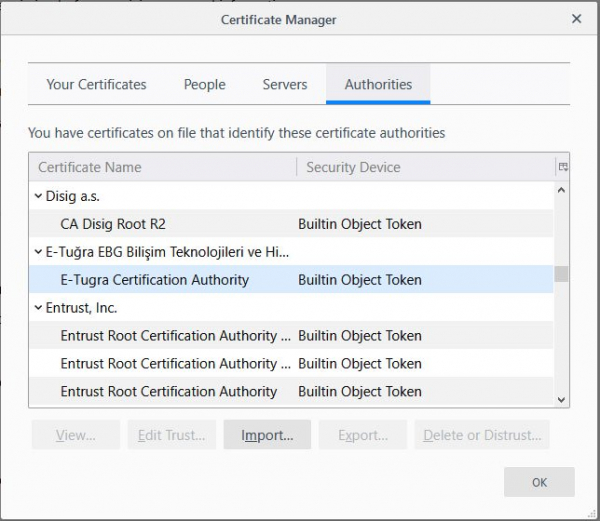
Trgovina s potrdili Firefox
Z izdajo Mozilla Firefox 65 februarja 2019 so nekateri uporabniki doživeli na primer »Vaša povezava ni varna« ali »SEC_ERROR_UNKNOWN_ISSUER«. Izkazalo se je, da so razlog protivirusni programi, kot so Avast, Bitdefender in Kaspersky, ki v računalnik namestijo svoja korenska potrdila za implementacijo MiTM v uporabnikov HTTPS promet. In ker ima Firefox lastno shrambo potrdil, se skušajo infiltrirati tudi vanjo.
Razvijalci brskalnikov uporabniki zavračajo nameščanje protivirusnih programov tretjih oseb, ki motijo delovanje brskalnikov in drugih programov, množično občinstvo pa pozivom še ni prisluhnilo. Na žalost številni protivirusni programi z delovanjem kot pregleden proxy zmanjšajo kakovost kriptografske zaščite na odjemalskih računalnikih. V ta namen se razvijamo , ki na strani strežnika zaznajo prisotnost MiTM, kot je protivirusni program, v kanalu med odjemalcem in strežnikom.
Tako ali drugače so v tem primeru antivirusi znova posegli v brskalnik in Firefoxu ni preostalo drugega, kot da težavo reši sam. V konfiguracijah brskalnika je nastavitev security.enterprise_roots.enabledČe omogočite to zastavico, bo Firefox začel uporabljati shrambo potrdil. Windows za preverjanje povezav SSL. Če nekdo pri obisku spletnih mest HTTPS naleti na zgoraj omenjene napake, lahko v protivirusni programski opremi onemogoči skeniranje povezav SSL ali pa to zastavico ročno omogoči v nastavitvah brskalnika.
problem v sledilniku hroščev Mozilla. Razvijalci so se odločili aktivirati zastavo v eksperimentalne namene security.enterprise_roots.enabled privzeto za shranjevanje potrdil Windows uporablja se brez dodatnega dejanja uporabnika. To se bo zgodilo od Firefoxa 66 naprej v sistemih Windows 8 in Windows 10, na kateri so nameščeni protivirusni programi drugih proizvajalcev (API omogoča zaznavanje prisotnosti protivirusnega programa v sistemu samo od različice Windows 8).
Vir: www.habr.com
