

26. julij 2019 je podjetje Google zmanjšanje maksimalnega trajanja strežniških SSL/TLS certifikatov s trenutnih 825 dni na 397 dni (približno 13 mesecev), kar je približno polovica. Google meni, da lahko samo popolna avtomatizacija postopkov s certifikati odpravi trenutne težave s varnostjo, ki so pogosto posledica človeškega faktorja. Zato je v idealnem primeru treba stremeti k avtomatizirani izdaji kratkoročnih certifikatov.
Vprašanje je bilo postavljeno na glasovanje v organizaciji CA/Browser Forum (CABF), ki postavlja zahteve za SSL/TLS certifikate, vključno z maksimalnim trajanjem.
In tako so 10. septembra : člani konzorcija so glasovali protiv za predloge.
Rezultati
Glasovanje izdajateljev certifikatov
Zanj (11 glasov): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (nekdanji Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Proti (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (nekdanji Trustwave)
Vzdržani (2): HARICA, TurkTrust
Glasovanje potrošnikov certifikatov
Zanj (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Proti: 0
Vzdržalo se: 0
Po pravilih CA/Browser Foruma mora za sprejetje pozitivne odločitve glasovati dve tretjini izdajateljev certifikatov in 50% plus en glas med potrošniki.
Predstavniki Digicert zaradi zamude pri glasovanju, kjer bi dali svoj glas v prid skrajšanja trajanja certifikatov. Opozarjajo, da lahko skrajšanje trajanja predstavljalo težavo za nekatere stranke, a dolgoročno prinaša prednosti za varnost.
Kakorkoli že, industrija trenutno še ni pripravljena skrajšati obdobja veljavnosti certifikatov in se popolnoma preusmeriti na avtomatizirane rešitve. Same certifikacijske enote lahko ponudijo takšne storitve, vendar mnoge stranke še niso uvedle avtomatizacije. Zato se bo skrajšanje do 397 dni zaenkrat odložilo. Vpraša ostaja odprto.
Zdaj lahko Google poskusi uvesti standard 'prisilno', kot je bilo to pri protokolu . Še posebej, ker ga podpirajo tudi drugi razvijalci: Apple, Microsoft, Mozilla in Opera.
Spomnimo, da je popolna avtomatizacija eden od načel, na katerih temelji delovanje neprofitnega certifikacijskega centra Let’s Encrypt. Ta izdaja brezplačne certifikate vsem zainteresiranim, a maksimalno trajanje življenja certifikata je omejeno na 90 dni. Kratki časi veljavnosti certifikatov imajo :
- omejevanje škode zaradi kompromitiranih ključev in napačno izdanih certifikatov, saj se uporabljajo v krajšem času.
- Kratkoročni certifikati podpirajo in spodbujajo avtomatizacijo, ki je nujna za enostavno uporabo HTTPS. Če nameravamo migrirati celotno svetovno mrežo na HTTPS, ni mogoče pričakovati ročnega posodabljanja certifikatov s strani skrbnikov vsake obstoječe spletne strani. Ko bo izdaja in posodobitev certifikatov popolnoma avtomatizirana, bodo krajša obdobja veljavnosti certifikatov postala bolj priročna in praktična.
je pokazala, da 73,7 % anketirancev 'bolj podpira' zmanjšanje trajanja certifikatov.
Kar zadeva skritje oznake EV za SSL certifikate v naslovni vrstici, o tem vprašanju konzorcij ni glasoval, ker je vprašanje UI brskalnikov popolnoma v pristojnosti razvijalcev. V septembru-oktobru bodo izdane nove različice Chrome 77 in Firefox 70, ki bodo EV certifikate prikrajšale za posebno mesto v naslovni vrstici brskalnika. Tukaj je, kako sprememba izgleda na primeru namizne različice Firefox 70:
Bilo je:

Bodo:
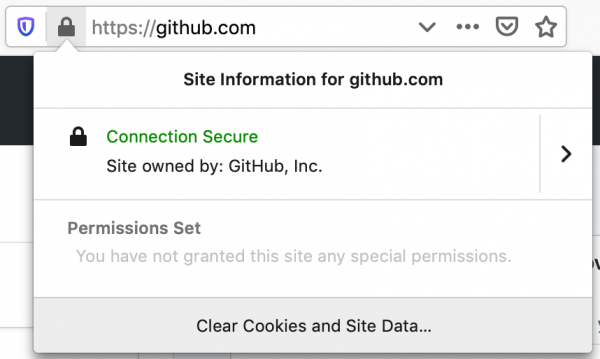
Po mnenju strokovnjaka za varnost Troya Hanta, odstranitev informacij EV iz naslovne vrstice brskalnikov .
Izvor: habr.com
