

Kaj narediti, če si želimo dvofaktorske avtentikacije, pa denarja za strojne tokene nimamo in nam sploh svetujejo, naj ostanemo v dobrem razpoloženju.
To rešitev ni nič posebej izvirnega, gre prej za mešanico različnih rešitev, najdenih na internetu.
Torej, imamo
Domen Active Directory.
Uporabnike domene, ki delujejo preko VPN-a, kot mnogi danes.
Kot VPN prehod se uporablja Fortigate.
Shranjevanje gesla za VPN odjemalca je prepovedano s politiko varnosti.
Politika Fortinet v zvezi s lastnimi tokni ni nič kaj radodarna — na voljo je 10 brezplačnih tokov, ostali pa so po zelo nepravični ceni. RSASecureID, Duo in njim podobni niso bili obravnavani, saj iščem odprto kodo.
Predhodne zahteve: host *nix z nameščenim freeradius, sssd — vključen v domeno, domenški uporabniki se lahko brez težav avtenticirajo nanj.
Dodatni paketi: shellinabox, figlet, freeradius-ldap, pisava rebel.tlf iz repozitorija .
V mojem primeru — CentOS 7.8.
Logika delovanja je takšna: ob povezavi na VPN mora uporabnik vnesti domeno prijavo in OTP namesto gesla.
Nastavitev storitev
V /etc/raddb/radiusd.conf se spremeni samo uporabnik in skupina, pod katerima se zažene freeradius, ker storitev radiusd mora imeti dostop do datotek v vseh poddirektorijih /home/.
user = root
group = root
Da bi bilo mogoče uporabljati skupine v nastavitvah Fortigate, je potrebno poslati Vendor Specific Attribute. Za to v direktoriju raddb/policy.d ustvarim datoteko z naslednjo vsebino:
group_authorization {
    if (&LDAP-Group[*] == "CN=vpn_admins,OU=vpn-groups,DC=domain,DC=local") {
            update reply {
                &Fortinet-Group-Name = "vpn_admins" }
            update control {
                &Auth-Type := PAM
                &Reply-Message := "Dobrodošli, administrator"
                }
        }
    else {
        update reply {
        &Reply-Message := "Ni avtoriziran za vpn"
            }
        reject
        }
}
Po namestitvi freeradius-ldap v imeniku raddb/mods-available se ustvari datoteka ldap.
Potrebno je ustvariti simbolično povezavo v imenik raddb/mods-enabled.
ln -s /etc/raddb/mods-available/ldap /etc/raddb/mods-enabled/ldapPrilagodim njeno vsebino v takšno obliko:
ldap {
        server = 'domain.local'
        identity = 'CN=freerad_user,OU=users,DC=domain,DC=local'
        password = "SupeSecretP@ssword"
        base_dn = 'dc=domain,dc=local'
        sasl {
        }
        user {
                base_dn = "${..base_dn}"
                filter = "(sAMAccountname=%{%{Stripped-User-Name}:-%{User-Name}})"
                sasl {
                }
                scope = 'sub'
        }
        group {
                base_dn = "${..base_dn}"
                filter = '(objectClass=Group)'
                scope = 'sub'
                name_attribute = cn
                membership_filter = "(|(member=%{control:Ldap-UserDn})(memberUid=%{%{Stripped-User-Name}:-%{User-Name}}))"
                membership_attribute = 'memberOf'
        }
}
V datotekah raddb/sites-enabled/default in raddb/sites-enabled/inner-tunnel в секции authorize дописываю имя политики, которая будет использоваться — group_authorization. Важный момент — имя политики определяется не названием файла в директории policy.d, а директивой внутри файла перед фигурными скобками.
V razdelku authenticate в этих же файлах нужно раскомментировать строку pam.
V datoteki clients.conf прописываем параметры, с которыми будет подключаться Fortigate:
client fortigate {
    ipaddr = 192.168.1.200
    secret = testing123
    require_message_authenticator = no
    nas_type = other
}
Конфигурация модуля pam.d/radiusd:
#%PAM-1.0
auth       sufficient   pam_google_authenticator.so
auth       include      password-auth
account    required     pam_nologin.so
account    include      password-auth
password   include      password-auth
session    include      password-auth
Дефолтные варианты внедрения связки freeradius z google authenticator предполагают ввод пользователем учетных данных в формате: username/password+OTP.
Представив количество проклятий, которое посыпется на голову, в случае использования дефолтной связки freeradius z Google Authenticator, было принято решение использовать конфигурацию модуля pam так, чтобы проверять только лишь токен Google Authenticator.
При подключении пользователя происходит следующее:
- Freeradius проверяет наличие пользователя в домене и в определенной группе и, в случае успеха, производится проверка OTP токена.
Все выглядело достаточно удачно до момента, пока я не задумался «А как же произвести регистрацию OTP для 300+ пользователей?»
Пользователь должен залогиниться на сервер с freeradius и из-под своей учетной записи и запустить приложение Google authenticator, которое и сгенерирует для пользователя QR-код для приложения. Вот тут на помощь и приходит shellinabox в комбинации с .bash_profile.
[root@freeradius ~]# yum install -y shellinabox
Конфигурационный файл демона находится в /etc/sysconfig/shellinabox.
Указываю там порт 443 и можно указать свой сертификат.
[root@freeradius ~]#systemctl enable --now shellinaboxdПользователю остается лишь зайти по ссылке, ввести доменные креды и получить QR-код для приложения.
Algoritem je naslednji:
- Пользователь логинится на машину через браузер.
- Проверяется доменный ли пользователь. Если нет, то никаких действий не предпринимается.
- Если пользователь доменный, проверяется принадлежность к группе администраторов.
- Если не админ, проверяется настроен ли Google Autheticator. Если нет, то генерируется QR-код и logout пользователя.
- Если не админ и Google Authenticator настроен, то просто logout.
- Если админ, то опять проверка Google Authenticator. Если не настроен, то генерируется QR-код.
Вся логика выполняется с использованием /etc/skel/.bash_profile.
cat /etc/skel/.bash_profile
# .bash_profile

# Get the aliases and functions
if [ -f ~/.bashrc ]; then
        . ~/.bashrc
fi

# User specific environment and startup programs
# Make several commands available from user shell

if [[ -z $(id $USER | grep "admins") || -z $(cat /etc/passwd | grep $USER) ]]
  then
    [[ ! -d $HOME/bin ]] && mkdir $HOME/bin
    [[ ! -f $HOME/bin/id ]] && ln -s /usr/bin/id $HOME/bin/id
    [[ ! -f $HOME/bin/google-auth ]] && ln -s /usr/bin/google-authenticator $HOME/bin/google-auth
    [[ ! -f $HOME/bin/grep ]] && ln -s /usr/bin/grep $HOME/bin/grep
    [[ ! -f $HOME/bin/figlet ]] && ln -s /usr/bin/figlet $HOME/bin/figlet
    [[ ! -f $HOME/bin/rebel.tlf ]] && ln -s /usr/share/figlet/rebel.tlf $HOME/bin/rebel.tlf
    [[ ! -f $HOME/bin/sleep ]] && ln -s /usr/bin/sleep $HOME/bin/sleep
  # Set PATH env to <home user directory>/bin
    PATH=$HOME/bin
    export PATH
  else
    PATH=PATH=$PATH:$HOME/.local/bin:$HOME/bin
    export PATH
fi


if [[ -n $(id $USER | grep "domain users") ]]
  then
    if [[ ! -e $HOME/.google_authenticator ]]
      then
        if [[ -n $(id $USER | grep "admins") ]]
          then
            figlet -t -f $HOME/bin/rebel.tlf "Welcome to Company GAuth setup portal"
            sleep 1.5
            echo "Please, run any of these software on your device, where you would like to setup OTP:
Google Autheticator:
AppStore - https://apps.apple.com/us/app/google-authenticator/id388497605
Play Market - https://play.google.com/stor/apps/details?id=com.google.android.apps.authenticator2&hl=en
FreeOTP:
AppStore - https://apps.apple.com/us/app/freeotp-authenticator/id872559395
Play Market - https://play.google.com/store/apps/details?id=org.fedorahosted.freeotp&hl=en

And prepare to scan QR code.

"
            sleep 5
            google-auth -f -t -w 3 -r 3 -R 30 -d -e 1
            echo "Congratulations, now you can use an OTP token from application as a password connecting to VPN."
          else
            figlet -t -f $HOME/bin/rebel.tlf "Welcome to Company GAuth setup portal"
            sleep 1.5
            echo "Please, run any of these software on your device, where you would like to setup OTP:
Google Autheticator:
AppStore - https://apps.apple.com/us/app/google-authenticator/id388497605
Play Market - https://play.google.com/store/apps/details?id=com.google.android.apps.authenticator2&hl=en
FreeOTP:
AppStore - https://apps.apple.com/us/app/freeotp-authenticator/id872559395
Play Market - https://play.google.com/store/apps/details?id=org.fedorahosted.freeotp&hl=en

And prepare to scan QR code.

"
            sleep 5
            google-auth -f -t -w 3 -r 3 -R 30 -d -e 1
            echo "Congratulations, now you can use an OTP token from application as a password to VPN."
            logout
        fi
      else
        echo "You have already setup a Google Authenticator"
        if [[ -z $(id $USER | grep "admins") ]]
          then
          logout
        fi
    fi
  else
    echo "You don't need to set up a Google Authenticator"
fi
Настройка Fortigate:
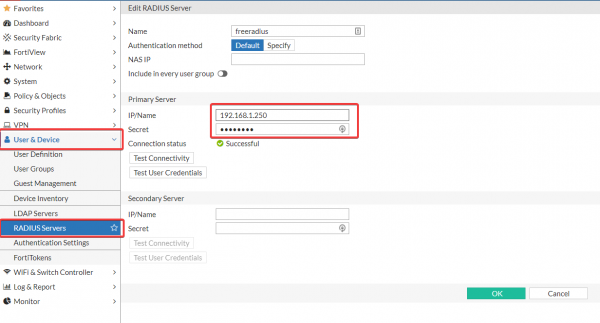
- Создаем Radius-сервер

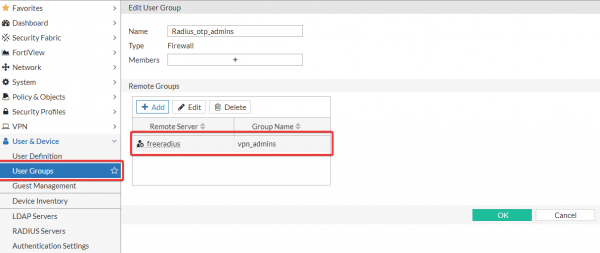
- Ustvarimo potrebne skupine v primeru, da je potrebno omejiti dostop po skupinah. Ime skupine mora Fortigate ustrezati skupini, ki je posredovana v Vendor Specific Attribute Fortinet-Group-Name.

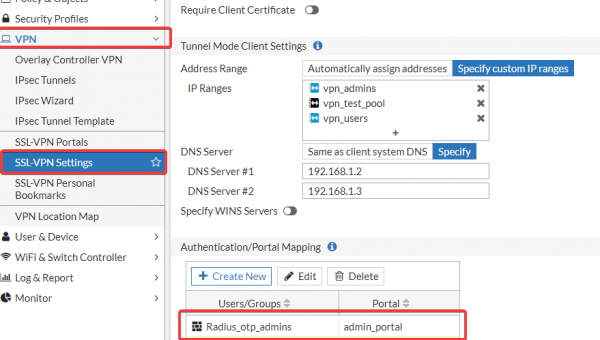
- Uredimo potrebne SSL-portale.

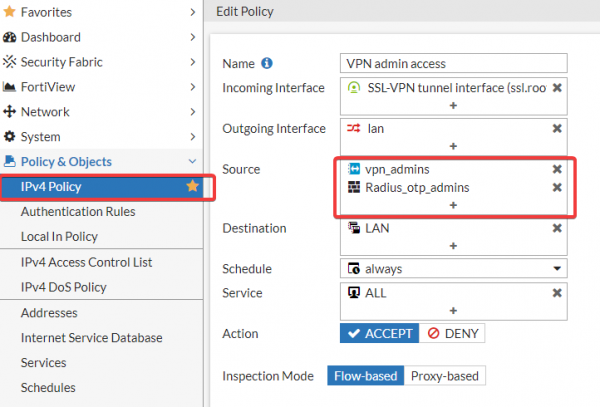
- Dodajamo skupine v politike.

Prednosti te rešitve:
- Obstaja možnost overjanja preko OTP na Fortigate odprtokodnem rešenju.
- Izključeno je vnašanje domenskega gesla s strani uporabnika pri povezovanju preko VPN, kar nekoliko poenostavi postopek povezovanja. Vnos 6-mestne kode je lažji kot tistega, ki ga določa varnostna politika. Kot posledica se zmanjšuje število tiketov na temo: 'Ne morem se povezati na VPN'.
P.S. V načrtu je, da to rešitev nadgradimo na popolno dvostopenjsko avtentikacijo z izzivom-odgovorom.
Posodobitev:
Kot sem obljubil, sem nadgradil na različico z izzivom-odgovorom.
Dakle:
V datoteki /etc/raddb/sites-enabled/default sekcija authorize looks as follows:
authorize {
    filter_username
    preprocess
    auth_log
    chap
    mschap
    suffix
    eap {
        ok = return
    }
    files
    -sql
    #-ldap
    expiration
    logintime
    if (!State) {
        if (&User-Password) {
            # Če !State in User-Password (PAP), potem prisilimo LDAP:
            update control {
                Ldap-UserDN := "%{User-Name}"
                Auth-Type := LDAP
            }
        }
        else {
            reject
        }
    }
    else {
        # Če State, potem proxy zahteva:
        group_authorization
    }
pap
}
Oddelek authenticate ima zdaj naslednjo obliko:
authenticate {
        Auth-Type PAP {
                pap
        }
        Auth-Type CHAP {
                chap
        }
        Auth-Type MS-CHAP {
                mschap
        }
        mschap
        digest
        # Poskusi avtentikacijo z direktnim LDAP vezanjem:
        Auth-Type LDAP {
        ldap
        if (ok) {
            update reply {
                # Ustvari naključno lastnost State:
                State := "%{randstr:aaaaaaaaaaaaaaaa}"
                Reply-Message := "Prosimo, vnesite OTP"
                }
            # Vrni Access-Challenge:
            challenge
            }
        }
        pam
        eap
}
Zdaj se preverjanje uporabnika izvaja po naslednjem algoritmu:
- Uporabnik vnese domenske poverilnice v VPN odjemalcu.
- Freeradius preverja veljavnost računa in geslo
- Če je geslo pravilno, se pošlje zahteva za žeton.
- Izvaja se preverjanje žetona.
- Profit).
Izvor: habr.com
