

Po pregledu interneta v iskanju programske opreme za postavitev lastnega VPN-a nenehno naletite na množico priročnikov, povezanih z nepraktično namestitvijo in uporabo OpenVPN, ki zahteva lastniškega odjemalca Wireguard. Edina programska oprema, ki se izmed vsega tega cirkusa razlikuje po ustrezni izvedbi, je SoftEther. Vendar pa se bomo osredotočili na nativno rešitev VPN za Windows – Routing And Remote Access (RRAS).
Iz nekega čudnega razloga v nobenem priročniku ni napisano, kako to postaviti in kako omogočiti NAT, zato bomo zdaj to popravili in vam pokazali, kako ustvariti svoj lastni VPN na Windows Serverju.
Pripravljen in vnaprej nastavljen VPN lahko naročite iz našega , deluje pa naravnost iz škatle.
1. Namestimo storitve
Najprej potrebujemo Windows Server Desktop Experience. Namestitev Core nam ne ustreza, ker manjka komponenta NPA. Če bo računalnik član domene, lahko uporabimo tudi Server Core, takrat vse to pač lahko spravimo v gigabajt RAM-a.
Potrebno je namestiti RRAS in NPA (Network Policy Server). Prvi bo potreben za ustvarjanje tunela, drugi pa, če strežnik ni član domene.
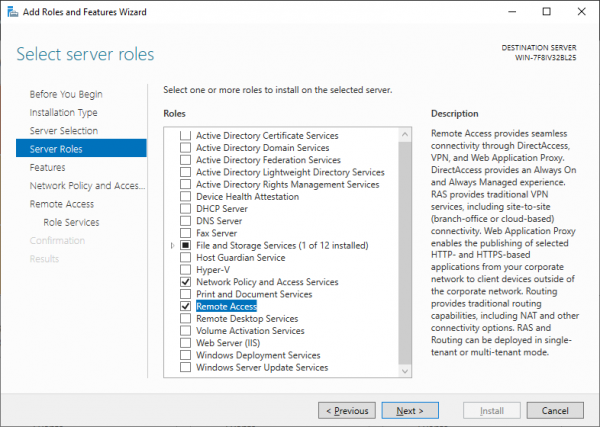
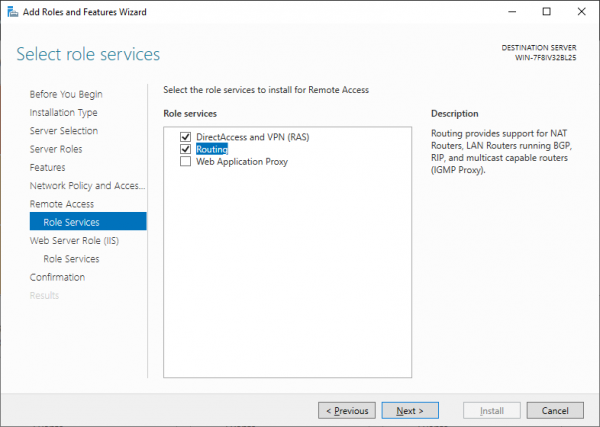
V izbiri komponent RRAS izberemo Direct access and VPN in Routing.
2. Nastavimo RRAS
Ko namestimo vse komponente in ponovno zaženemo računalnik, se lotimo nastavitve. Kot na sliki, v meniju Start poiščemo upravljalnik RRAS.
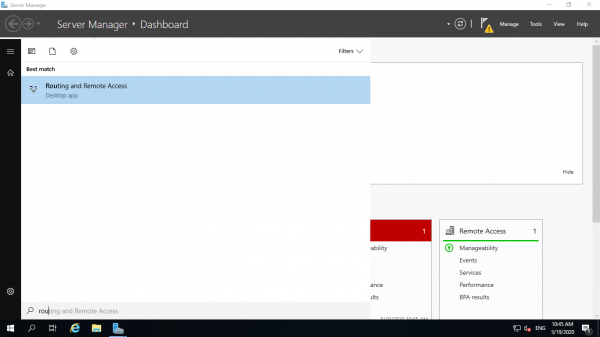
S pomočjo te konzole lahko upravljamo s strežniki, na katerih je nameščen RRAS. Z desno miškino tipko kliknemo, izberemo nastavitev in gremo naprej.
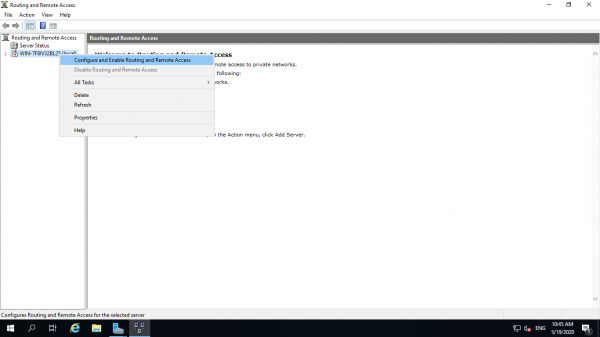
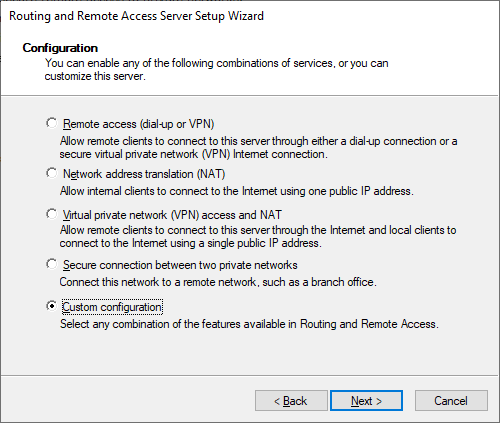
Preskočimo prvo stran in preidemo k izbiri konfiguracije, izberemo svojo.
Na naslednji strani nam ponudijo izbiro komponent, izberemo VPN in NAT.
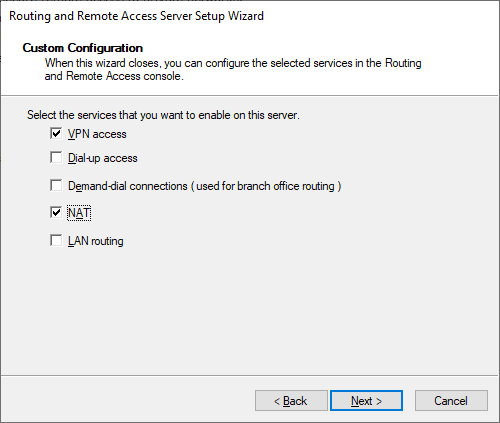
Nato kliknemo naprej. D končano.
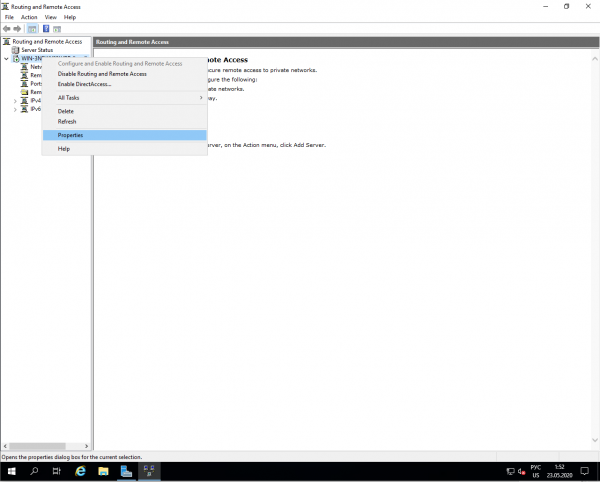
Zdaj moramo omogočiti ipsec in dodeliti nabor naslovov, ki ga bo uporabljal naš NAT. Z desno miškino tipko kliknemo na strežnik in preidemo v lastnosti.
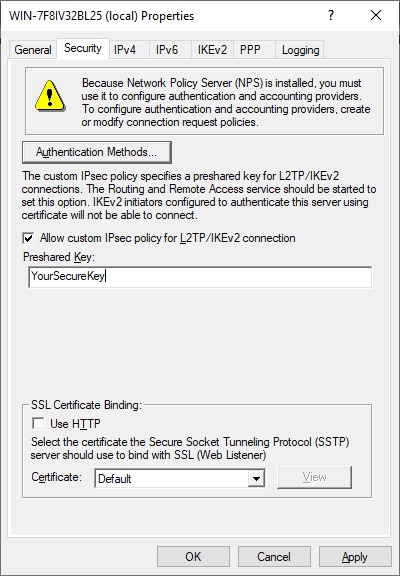
Najprej vnesemo svojo geslo za l2TP ipsec.
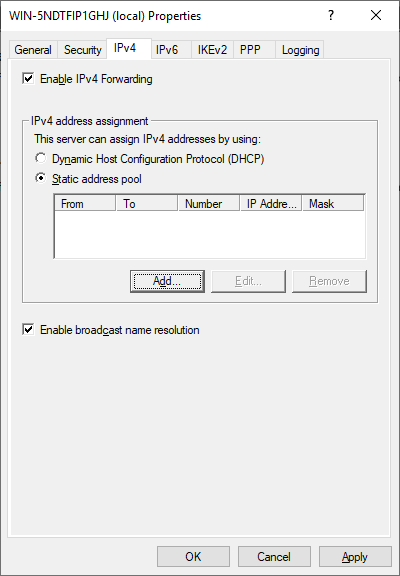
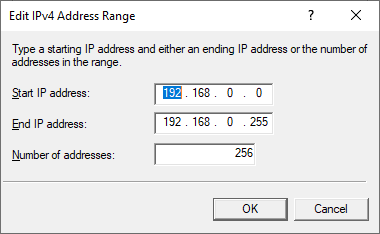
Na zavihku IPv4 je nujno, da določimo razpon ip naslovov, ki jih bomo dodelili strankam. Brez tega NAT ne bo deloval.
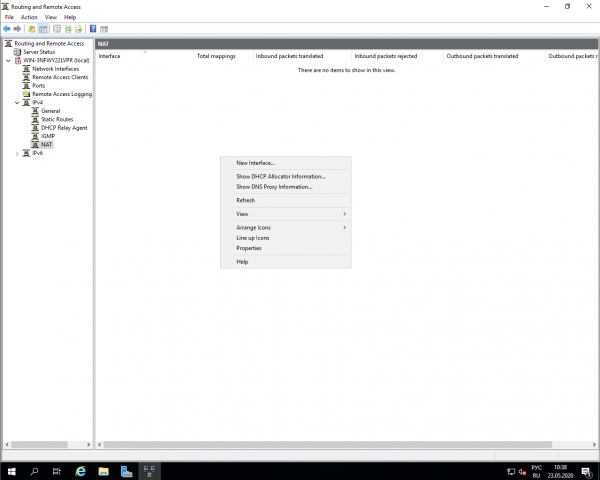
Sedaj je treba dodati vmesnik za NAT. Pojdite na podzavihek IPv4, z desno miškino tipko kliknite na prazno mesto in dodajte nov vmesnik.
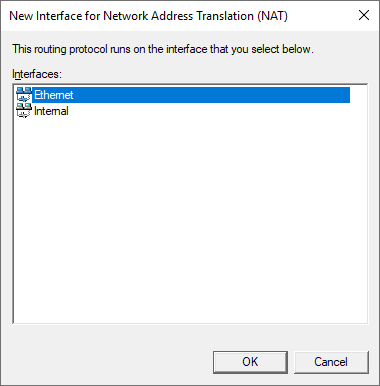
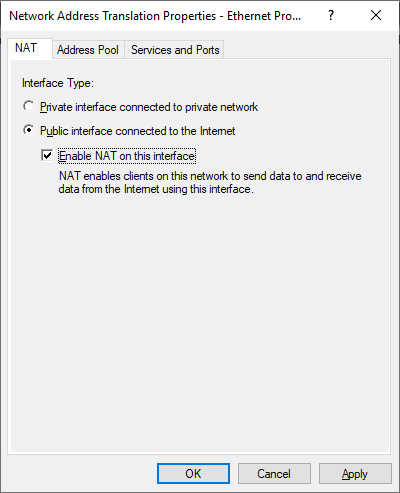
Na vmesniku (tistem, ki ni Internal) omogočimo NAT.
3. Dovolimo pravila v požarnem zidu
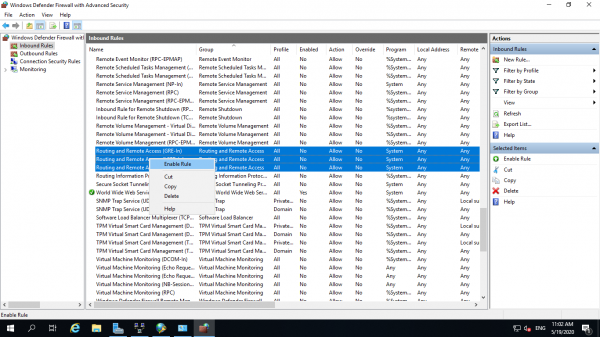
Tukaj je vse preprosto. Potrebno je najti skupino pravil Routing and Remote Access in omogočiti vsa pravila.
4. Nastavimo NPS
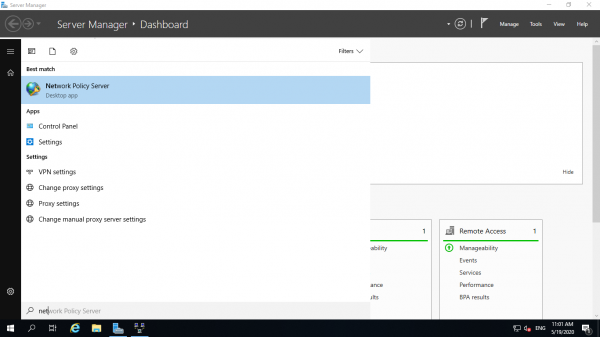
V iskalniku poiščite Network Policy Server.
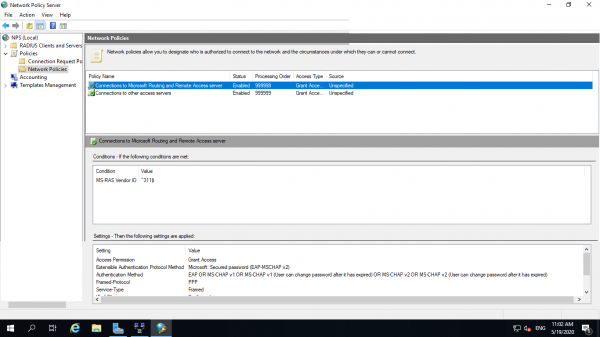
V zavihek, kjer so navedene vse politike, je treba omogočiti obema standardnima. To bo dovolilo vsem lokalnim uporabnikom povezavo na VPN.
5. Povežemo se prek VPN
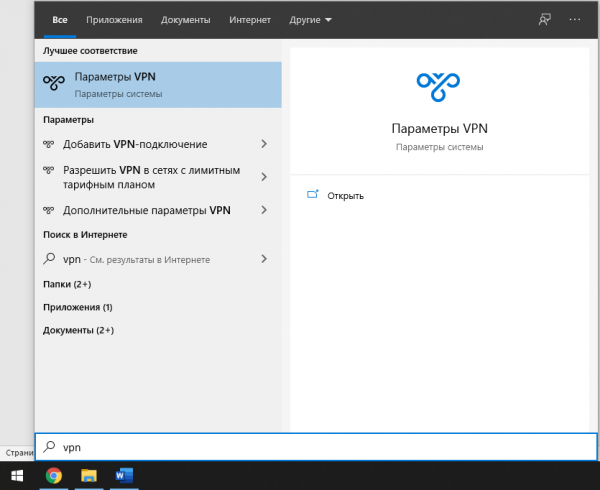
Za demonstracijske namene bomo izbrali Windows 10. V meniju Start poiščite VPN.
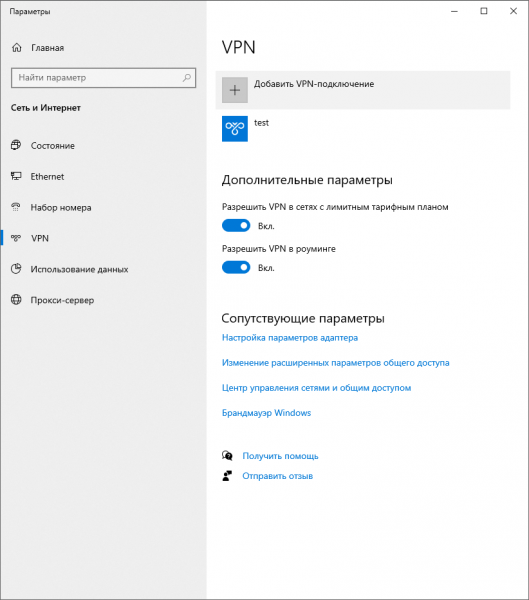
Kliknite na gumb za dodajanje povezave in odprite nastavitve.
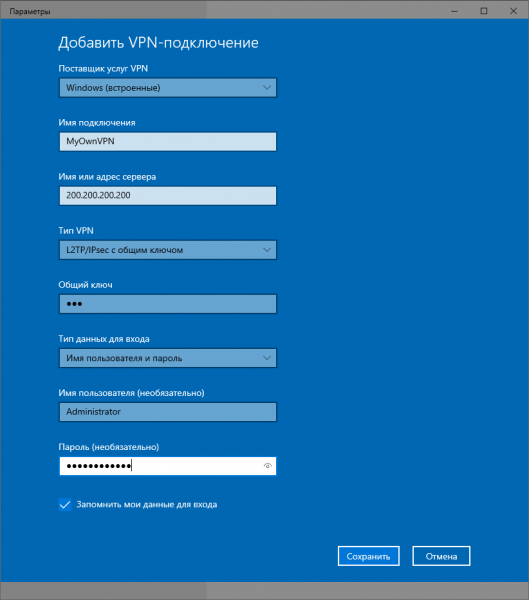
Ime povezave lahko izberete po želji.
IP naslov – to je naslov vašega VPN strežnika.
Tip VPN – l2TP s predhodnim ključem.
Skupni ključ – vpn (za našo sliko na tržnici).
Uporabniško ime in geslo pa sta uporabniško ime in geslo lokalnega uporabnika, torej administratorja.
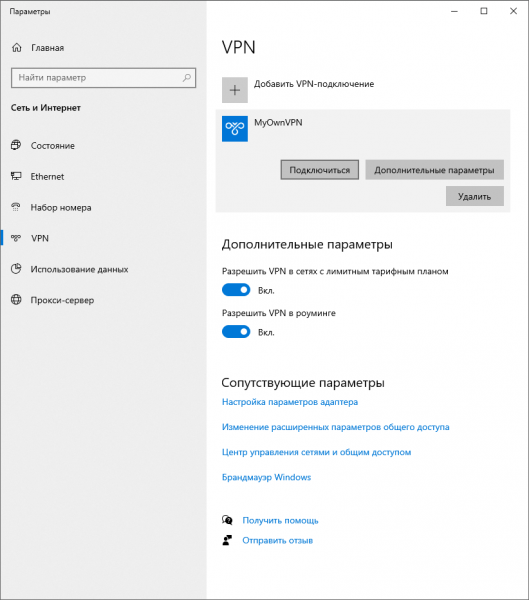
Kliknite na povezavo in končano. Tukaj je vaš lasten VPN.
Upamo, da bo naš vodič ponudil še eno možnost tistim, ki želijo narediti svoj lasten VPN brez povezovanja z Linuxom ali preprosto dodati portal v svojo AD.
Izvor: habr.com
