

V podjetju Google verjamemo, da se bodo v prihodnosti oblačna računalništva vse bolj preusmerjala proti zasebnim, šifriranim storitvam, ki uporabnikom zagotavljajo popolno zaupanje v nadzor nad zasebnostjo podatkov.
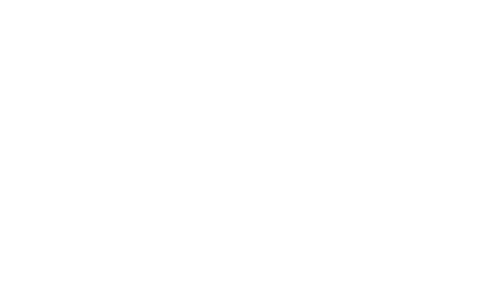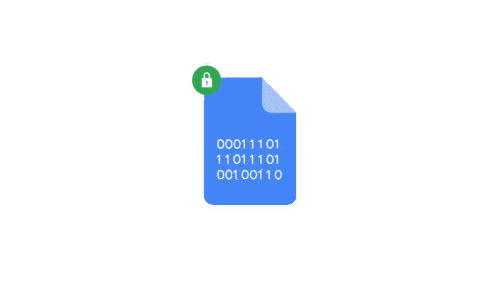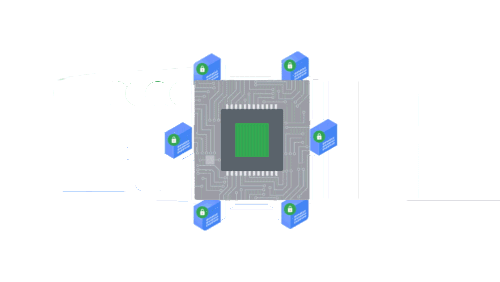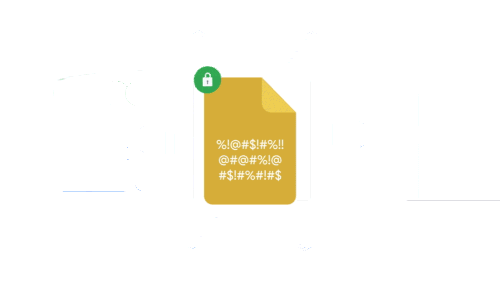
Google Cloud že šifrira poslane in shranjene podatke strank, vendar jih je za obdelavo še vedno potrebno dešifrirati. Confidential computing je revolucionarna tehnologija, ki se uporablja za šifriranje podatkov med njihovo obdelavo. Okolja, ki temeljijo na confidential computing, omogočajo shranjevanje šifriranih podatkov v pomnilniku in drugih mestih izven procesorja (CPU).
Confidential VMs so trenutno v fazi beta testiranja in predstavljajo izdelek št. 1 v naboru Google Cloud Confidential Computing. Že uporabljamo različne metode izolacije in peskovnika v naši oblačni infrastrukturi za zagotavljanje varnosti večuporabniške arhitekture. Confidential VMs prenašajo varnost na novo raven, saj ponujajo šifriranje pomnilnika za dodatno izolacijo svojih obremenitev v oblaku, kar pomaga našim strankam zaščititi občutljive podatke. Menimo, da bo to še posebej zanimivo za tiste, ki delajo v reguliranih industrijah (verjetno v povezavi z GDPR in drugimi sorodnimi vprašanji, translator's note).
Odpravljanje novih priložnosti
Že z Asylo, odprtokodno platformo za confidential computing, smo se osredotočili na enostavnost namestitve in uporabe okolij za confidential computing, ki ponujajo visoko zmogljivost in aplikacije za kakršne koli delovne obremenitve, ki jih izberete za izvajanje v oblaku. Menimo, da vam ni treba sklepati kompromisov glede uporabniške prijaznosti, fleksibilnosti, zmogljivosti in varnosti.
S prehodom Confidential VMs v fazo beta smo postali prvi veliki ponudnik oblačnih storitev, ki ponuja takšno raven varnosti in izolacije — in nudimo strankam enostavno in uporabniku prijazno rešitev, tako za nove aplikacije kot tudi »prenešene« (verjetno gre za aplikacije, ki jih je mogoče zagnati v oblaku brez večjih sprememb, translator's note). Zagotavljamo:
Neprekosljivo povjerljivost: klijenti mogu zaštititi povjerljivost svojih osjetljivih podataka u oblaku čak i tijekom obrade. Confidential VMs koriste značajku Secure Encrypted Virtualization (SEV) druge generacije procesora AMD EPYC. Vaši podaci ostaju šifrirani tijekom korištenja, indeksiranja, upita i učenja. Ključevi šifriranja se stvaraju u hardveru odvojeno za svaku virtualnu mašinu i nikada ne napuštaju hardver.
Poboljšane inovacije: confidential computing može otvoriti scenarije obrade koji su prije bili nemogući. Tvrtke sada mogu razmjenjivati setove tajnih podataka i zajednički raditi na istraživanjima u oblaku, dok istovremeno održavaju povjerljivost.
Povjerljivost za 'portirane' radne opterećenja: naš cilj je pojednostaviti confidential computing. prijelaz na Confidential VMs je besprijekoran — sva radna opterećenja u GCP-u, pokrenuta u virtualnim mašinama, mogu preći na Confidential VMs. Sve je jednostavno — dovoljno je označiti jednu 'oktavicu'.
Zaštita od naprednih prijetnji: confidential computing se oslanja na zaštitu Shielded VMs protiv rootkita i bootkita, pomažući osigurati integritet operativnog sustava odabranog za pokretanje u Confidential VM.
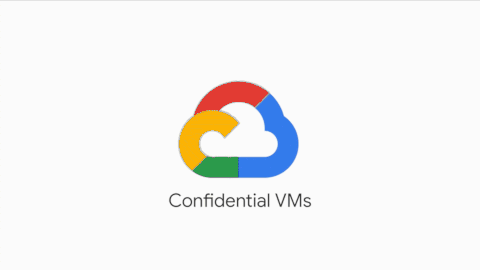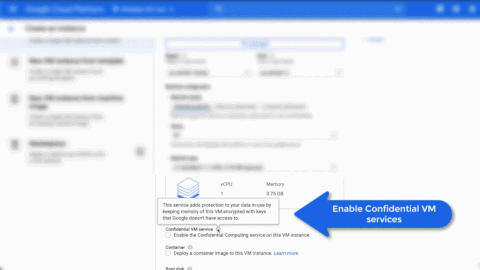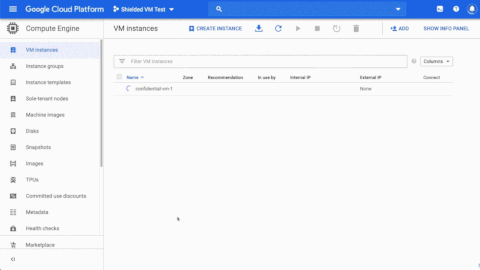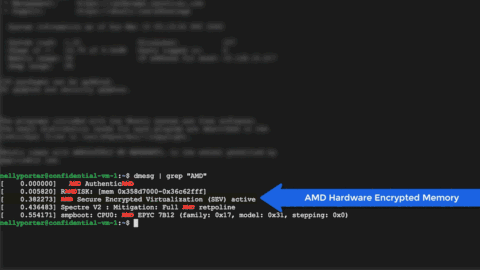
Osnove Confidential VMs
Confidential VMs rade na virtualnim mašinama N2D, koje se pokreću na procesorima druge generacije AMD EPYC. Zahvaljujući značajci AMD SEV, osigurana je visoka izvedba većine zahtjevnih računalnih zadataka, dok se operativna memorija virtualne mašine šifrira odvojenim ključem koji se stvara i upravlja procesorom EPYC. Ključevi se stvaraju koprocesorom AMD Secure Processor prilikom stvaranja virtualne mašine, nalaze se isključivo u njemu, što ih čini nedostupnima kako za Google, tako i za druge virtualne mašine na istoj čvoru.
Osim ugrađene hardverske šifriranja operativne memorije, stvaramo Confidential VMs iznad Shielded VMs, kako bismo osigurali otpornost na napade na sliku operativnog sustava, provjeru integriteta firmwarea, binarnih datoteka jezgre i drajvera. Googleovi ponuđeni obrasci uključuju Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) i RHEL 8.2. Radimo na CentOS-u, Debi anu i drugim kako bismo ponudili dodatne uzorke operativnih sustava.
Tudi tesno sodelujemo s skupino inženirjev AMD Cloud Solution, da zagotovimo, da šifriranje pomnilnika virtualne naprave ne vpliva na zmogljivost. Dodali smo podporo za nove OSS gonilnike (nvme in gvnic) za obdelavo zahtevkov za sistem shranjevanja in omrežni promet z višjo prepustnostjo kot stare protokole. To je omogočilo, da so rezultati zmogljivosti Confidential VMs blizu tistim običajnim virtualnim napravam.
Zaradi Secure Encrypted Virtualization, ki je vgrajena v drugo generacijo procesorjev AMD EPYC, je na voljo inovativna strojna funkcija varnosti, ki ščiti podatke v virtualiziranem okolju. Za podporo novim GCE Confidential VMs N2D smo sodelovali z Googlom, da bi strankam pomagali zaščititi njihove podatke in zagotoviti zmogljivost njihovih delovnih obremenitev. Veseli smo, da Confidential VMs prikazujejo enako visoko raven uspešnosti za različne obremenitve kot standardne virtualne naprave N2D.
Raghu Nambiar, podpredsednik, Data Center Ecosystem, AMD
Tehnologija, ki spreminja pravila igre
Confidential computing lahko spremeni način obdelave podatkov v podjetjih v oblaku, ob tem pa ohranja zaupnost in varnost. Poleg drugih prednosti bodo podjetja lahko sodelovala, ne da bi ogrozila zaupnost podatkovnih nizov. Takšno sodelovanje lahko pripelje do razvoja še bolj prebojnih tehnologij in idej; predstavljajte si na primer možnost hitre izdelave cepiv in zdravljenja bolezni kot rezultat takšnega varnega sodelovanja.
Komaj čakamo, da vidimo možnosti, ki jih ta tehnologija odpira za vaše podjetje. Poglejte , da izvedete več.
P.S. Govorimo o tehnologiji, ki spreminja svet, kar Google znova in znova uvaja. Tako kot je bilo nedavno s Kubernetesom. Po svojih najboljših močeh podpiramo in širimo tehnologije Googla – izobražujemo IT strokovnjake v Rusiji. Naše podjetje je eno od 3 Kubernetes Certified Service Provider in edino Kubernetes Training Partner v Rusiji. Zato vsako pomlad in jesen organiziramo intenzivne tečaje za Kubernetes. Najbližji intenzivni tečaji bodo potekali od 28. do 30. septembra in od 14. do 16. oktobra .
Izvor: habr.com
