

Na Habu je že nekaj člankov o tehnologijah Honeypot in Deception (, ). Vendar pa se še vedno srečujemo z nerazumevanjem razlike med tema dvema razredoma zaščitnih sredstev. O tem so naši kolegi iz (prvi ruski razvijalec ) se odločili, da podrobno opišejo razlike, prednosti in arhitekturne značilnosti teh rešitev.
Poglejmo, kaj sta pravzaprav „hanaipoti“ in „deceptioni“:
„Tehnologije prevar“ (angleško, Deception technology) so na trgu sistemov informacijske varnosti relativno nedavno. Vendar pa nekateri strokovnjaki še vedno menijo, da je Security Deception le bolj napreden „hanaipot“ (angleško, honeypot).
V tem članku bomo poskušali osvetliti tako podobnosti kot temeljne razlike med tema dvema rešitvama. V prvem delu bomo govorili o „hanaipotu“, kako se je ta tehnologija razvijala in katere so njene prednosti in slabosti. V drugem delu pa se bomo podrobneje ustavili na načelih delovanja platform za ustvarjanje razporejene infrastrukture lažnih ciljev (angleško, Distributed Deception Platform — DDP).
Osnovno načelo, ki je bilo postavljeno v osnovo honeypots, je ustvarjanje pasti za hekerje. Na istem načelu so bila razvita tudi prva rešitev Deception. Vendar pa sodobni DDP znatno presegajo hanaipote, tako po svoji funkcionalnosti kot tudi po učinkovitosti. Deception platforme vključujejo: pasti (angleško, decoys, traps), vabice (angleško, lures), aplikacije, podatke, baze podatkov, Active Directory. Sodobni DDP lahko zagotavljajo široke možnosti za odkrivanje groženj, analizo napadov in avtomatizacijo odgovornih dejanj.
Tako Deception predstavljajo tehnike posnemanja IT‑infrastrukture podjetja in zavajanja hekerjev. Tako te platforme omogočajo ustavljanje napadov pred pomembno škodo premoženju podjetja. Hanaipoti seveda nimajo take široke funkcionalnosti in take ravni avtomatizacije, zato njihova uporaba zahteva večjo usposobljenost od zaposlenih v oddelkih za informacijsko varnost.
1. Honeypots, Honeynets in Sandboxing: kaj je to in kako se uporablja
Prvi put je termin „honeypots“ korišćen 1989. godine u knjizi Kliforda Stola „The Cuckoo’s Egg“, koja opisuje događaje praćenja hakera u Nacionalnoj laboratoriji Lorens Berkli (SAD). U praktičnom smislu, ova ideja je realizovana 1999. godine od strane Lensa Spitnera, stručnjaka za bezbednost iz kompanije Sun Microsystems, koji je osnovao istraživački projekat „Honeynet Project“. Prvi honeypots su bili veoma resursno zahtevni i kompleksni za podešavanje i održavanje.
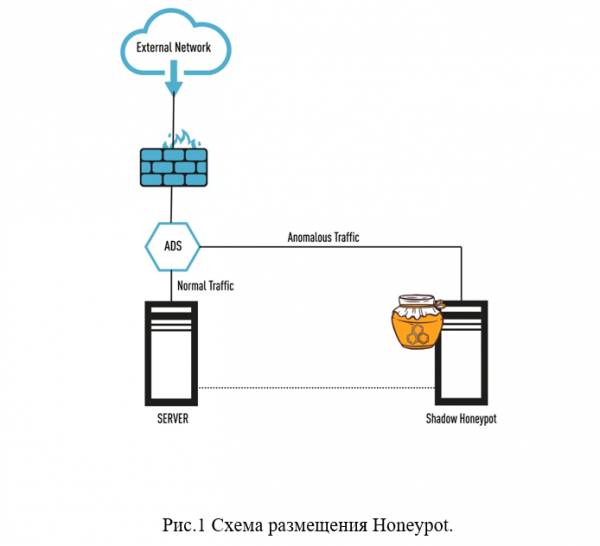
Pogledajmo detaljnije šta je honeypots in honeynets. Honeypots su pojedinačni hostovi čija je svrha privlačenje napadača da provale u mrežu kompanije i pokušaju da ukradu vredne podatke, kao i da prošire deo mreže. Honeypot (u prevodu „bure s medom“) predstavlja specijalan server sa nizom različitih mrežnih usluga i protokola, kao što su HTTP, FTP itd. (vidi sl. 1).
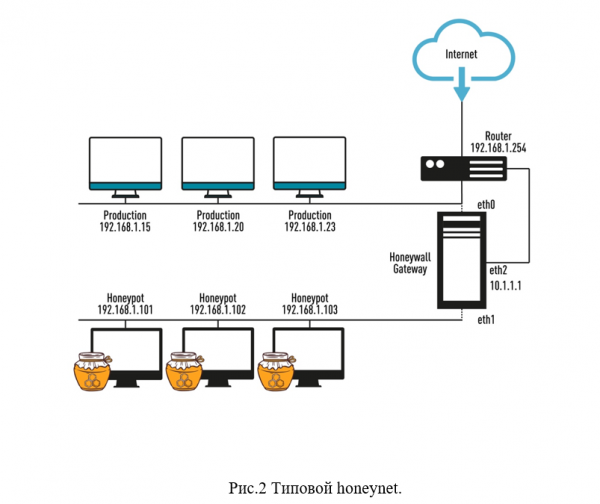
Kada spojimo nekoliko honeypots u mrežu, dobijamo veću efikasnost sistema honeynet, što predstavlja emulaciju korporacione mreže kompanije (web server, file server i drugi sastavni delovi mreže). Ovaj pristup omogućava razumevanje strategije delovanja napadača i obmanu istih. Tipična honeynet obično radi paralelno sa operativnom mrežom i potpuno je nezavisna od nje. Takva „mreža“ se može objaviti na internetu preko posebnog kanala, uz dodeljivanje posebnog opsega IP adresa (vidi sl. 2).
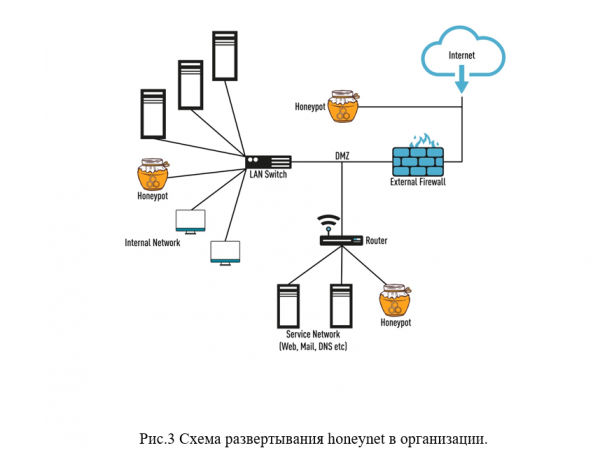
Svrha primene honeyneta je da pokaže hakeru da je navodno provalio u korporativnu mrežu organizacije, dok se u stvarnosti napadač nalazi u „izolovanom okruženju“ pod pažljivim nadzorom stručnjaka za bezbednost (vidi sl. 3).
Ovde takođe treba pomenuti sredstvo kao što je „sandbox(eng., sandbox), koje omogućava napadačima da instaliraju i pokreću zlonamerne programe u izolovanom okruženju, gde IT stručnjaci mogu pratiti njihove aktivnosti s ciljem identifikovanja potencijalnih rizika i preduzimanja neophodnih protivmera. U današnje vreme, sandboxing se obično realizuje na odvojenim virtuelnim mašinama na virtuelnom hostu. Međutim, treba napomenuti da sandboxing pokazuje samo kako se ponašaju opasni i zlonamerni programi, dok honeynet pomaže stručnjaku da analizira ponašanje „opasnih aktera“.
Očitna korist honeynet-ov je, da zavajajo kršitelje in jim porabijo sile, vire ter čas. Namesto pravih ciljev napadejo lažne ter lahko prekinejo napad na omrežje, ne da bi dosegli karkoli. Najpogosteje se tehnologije honeynet uporabljajo v vladnih institucijah in velikih korporacijah ter finančnih organizacijah, saj so te strukture tarče velikih kibernetskih napadov. Vendar pa tudi mala in srednja podjetja (SMB) potrebujete učinkovite vire za preprečevanje incidentov kibernetske varnosti, a uporaba honeynet v sektorju SMB ni tako preprosta zaradi pomanjkanja usposobljenega osebja za to zahtevno delo.
Omejitve rešitev Honeypots in Honeynets
Zakaj honeypots in honeynets niso najboljše rešitve za obrambo pred napadi danes? Treba je omeniti, da napadi postajajo vse bolj obsežni, tehnično zahtevni in sposobni resno poškodovati IT infrastrukturo organizacije, medtem ko je kibernetski kriminal dosegel povsem nov nivo in predstavlja visoko organizirane temne poslovne strukture, opremljene z vsemi potrebnimi viri. K temu je potrebno dodati tudi „človeški faktor“ (napake pri nastavitvah programske opreme in opreme, dejanja notranjih sodelavcev itd.), zato samo uporaba tehnologij za preprečevanje napadov sedaj več ni dovolj.
Spodaj so navedene glavne omejitve in slabosti honeypots (honeynets):
„Honeypots“ so prvotno zasnovani za zaznavanje groženj, ki so zunaj korporativnega omrežja, namenjeni predvsem analizi obnašanja napadalcev in niso zasnovani za hitro odzivanje na grožnje.
Napadalci so se običajno že naučili prepoznati emulirane sisteme in se izogibati honeypots.
Honeynets (honeypots) imajo izredno nizko raven interaktivnosti in sodelovanja z drugimi varnostnimi sistemi, zaradi česar je težko pridobiti podrobne informacije o napadih in napadalcih ter učinkovito in hitro reagirati na incidentne varnosti. Poleg tega strokovnjaki za kibernetsko varnost prejemajo veliko število lažnih opozoril o grožnjah.
V nekaterih primerih lahko hekerji uporabijo kompromitiran honeypot kot izhodiščno točko za nadaljevanje napada na omrežje organizacije.
Pogosto se pojavljajo težave z višjo operativno obremenitvijo in nastavitvijo honeypot sistemov, kar zahteva visoko usposobljene strokovnjake in pomanjkanje uporabniškega vmesnika. Razporejanje honeypotov v specializiranih okoljih, kot so IoT, POS in oblačne sisteme, predstavlja velike izzive.
2. Tehnologija obmane: prednosti in osnovna načela delovanja
Po preučitvi vseh prednosti in slabosti honeypotov ugotavljamo, da je potreben popolnoma nov pristop k odzivanju na incidente kibernetske varnosti, da bi zagotovili hiter in ustrezen odgovor na dejanja napadalcev. Takšno rešitev predstavljajo tehnologije Kibernetska obmana (Security deception).
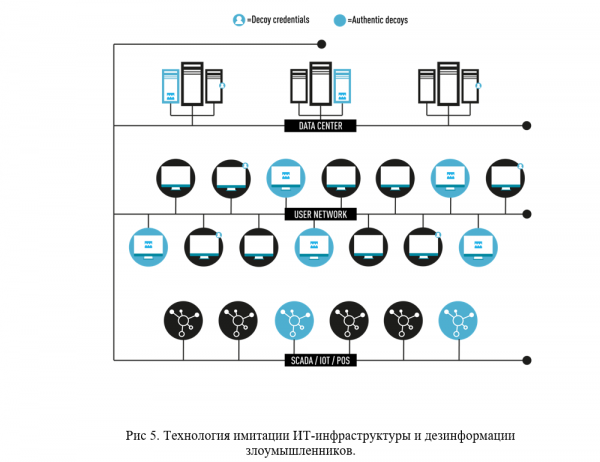
Terminologija 'Kibernetska obmana', 'Security deception', 'Tehnologija obmane', 'Distribuirana platforma obmane' (DDP) je razmeroma nova in se je pojavila nedavno. V bistvu vsi ti izrazi pomenijo uporabo 'tehnologij obmane' ali 'tehnik posnemanja IT infrastrukture in dezinformiranja napadalcev'. Najpreprostejše rešitve obmane so nadaljevanje idej honeypotov, na bolj tehnološko napredni ravni, kar predvideva večjo avtomatizacijo odkrivanja groženj in odzivanja nanje. Na trgu pa že obstajajo resne rešitve DDP razreda, ki zagotavljajo enostavno razporeditev in skaliranje ter razpolagajo z obsežnim arsenalom 'past' in 'vabo' za napadalce. Na primer, obmana omogoča simulacijo takih objektov IT infrastrukture, kot so zbirke podatkov, delovne postaje, usmerjevalniki, stikala, bankomati, strežniki in SCADA, medicinska oprema ter IoT.
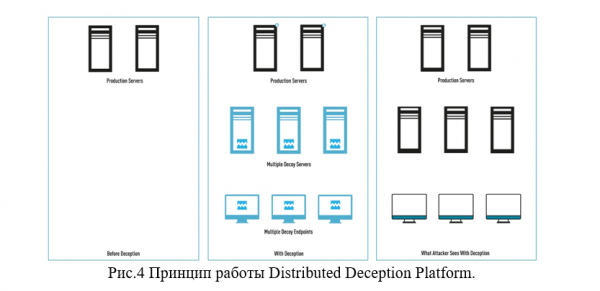
Kako deluje 'Distribuirana platforma obmane'? Po razporeditvi DDP bo IT infrastruktura organizacije zgrajena, kot da bi bila iz dveh plasti: prva plast je resnična infrastruktura podjetja, druga pa 'simulirana' okolja, sestavljena iz pasti (angl. decoys, traps) in vab (angl. lures), ki so nameščene na resničnih fizičnih napravah v omrežju.
Na primjer, napadač može otkriti lažne baze podataka s "povjerljivim dokumentima", lažne kredencijale navodnih "privilegiranih korisnika" — sve su to lažne meta, koje mogu privući interes prekršioca, skrećući njihovu pažnju s pravih informativnih resursa kompanije (vidi sliku 5).
DDP je novost na tržištu proizvoda za zaštitu informacija, ova rješenja postoje samo nekoliko godina i za sada ih može priuštiti samo korporativni sektor. Međutim, mali i srednji preduzeća će uskoro moći iskoristiti Deception, iznajmljujući DDP od specijalizovanih provajdera, "kao uslugu". Ova opcija je čak i praktičnija, jer nema potrebe za vlastitim visoko kvalifikovanim kadrom.
U nastavku su prikazane glavne prednosti tehnologije Deception:
Autentičnost. Tehnologija Deception može reprodukovati potpuno autentično IT okruženje kompanije, kvalitetno emulirajući operativne sisteme, IoT, POS, specijalizovane sisteme (medicinske, industrijske i sl.), servise, aplikacije, kredencijale itd. Mamci (decoys) pažljivo se mešaju s radnim okruženjem, a napadač ih neće moći identifikovati kao honeypots.
Implementacija. DDP koristi mašinsko učenje (eng. machine learning, ML) u svom radu. Pomoću ML obezbeđuje se jednostavnost, fleksibilnost u podešavanjima i efikasnost implementacije Deception. "Mamci" i "primamci" se vrlo brzo ažuriraju, uključujući napadača u "lažnu" IT infrastrukturu kompanije, dok napredni sistemi analize na bazi veštačke inteligencije mogu otkriti aktivne radnje hakera i sprečiti ih (na primer, pokušaj pristupa Active Directory-u na osnovu obmanjujućih kredencijala).
Jednostavnost korišćenja. Savremene "Distributed Deception Platform" su jednostavne za održavanje i upravljanje. Obično se upravljaju preko lokalne ili cloud konzole, postoji mogućnost integracije s korporativnim SOC (Security Operations Center) putem API-ja i sa mnogim postojećim sredstvima kontrole sigurnosti. Za održavanje i rad DDP nisu potrebne usluge visoko kvalifikovanih stručnjaka za zaštitu informacija.
Širljivost. Security deception lahko izvajamo v fizičnih, virtualnih in oblačnih okoljih. Uspešen DDP deluje tudi v specializiranih okoljih, kot so IoT, ICS, POS, SWIFT itd. Izpopolnjene platforme Deception lahko projicirajo 'tehnologije zavajanja' tudi v oddaljene pisarne in izolirana okolja, brez potrebe po dodatnem celotnem uvajanju platforme.
Interakcija. S pomočjo učinkovitih in privlačnih vab (decoys), ki temeljijo na realnih operacijskih sistemih in so prefinjeno postavljene med resnično IT-infrastrukturo, platforma Deception zbira obsežne informacije o napadalcu. DDP nato zagotovi prenos obvestil o grožnjah, generira poročila in omogoča samodejno odzivanje na incidente s področja varnosti informacij.
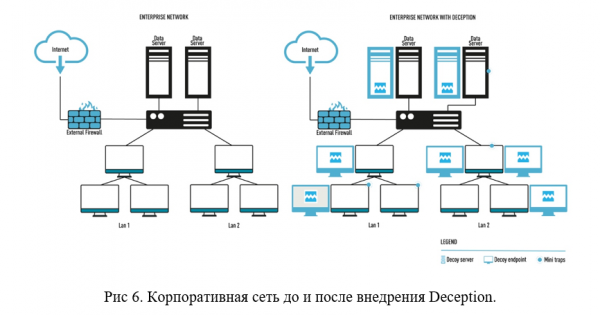
Začetna točka napada. V sodobnem zavajanju so vabe in zanke nameščene znotraj obsega omrežja, ne pa zunaj njega (kot v primeru honeypot-ov). Takšna model uvajanja vab ne omogoča napadalcu, da jih uporabi kot oporo za napad na pravo IT-infrastrukturo podjetja. V naprednejših rešitvah razreda Deception obstajajo možnosti usmerjanja prometa, kar omogoča preusmeritev vsega prometa napadalcev skozi posebej dodano povezavo. To bo omogočilo analizo aktivnosti napadalcev brez tveganja za dragocene aktive podjetja.
Prepričljivost 'tehnologij zavajanja'. V začetni fazi napada napadalci zbirajo in analizirajo podatke o IT-infrastrukturi ter jih nato uporabljajo za horizontalno napredovanje po korporacijski mreži. S pomočjo 'tehnologij zavajanja' bo napadalec zagotovo ujet v 'vabe', ki ga bodo odvrnile od pravih sredstev organizacije. DDP bo analizira potencialne poti dostopa do prijavnih podatkov v korporacijski mreži in napadalcu ponudil 'lažne cilje' namesto pravih prijavnih podatkov. Te možnosti so močno manjkale tehnologijam honeypot. (Glejte sl. 6).
Deception proti Honeypot
In končno pridemo do najbolj zanimivega dela našega raziskovanja. Poskusili bomo poudariti glavne razlike med tehnologijami Deception in Honeypot. Kljub nekaterim podobnostim se te dve tehnologiji kljub temu močno razlikujeta, od temeljne ideje do učinkovitosti delovanja.
Različne osnovne ideje. Kot smo že omenili, se honeypoti postavljajo kot "vabe" okoli dragocenih sredstev podjetja (zunaj korporativne mreže), da bi tako odvrnili napadalce. Tehnologija honeypot temelji na predstavi o infrastrukturi organizacije, vendar lahko honeypoti postanejo izhodiščna točka za začetek napada na omrežje podjetja. Tehnologija Deception je zasnovana ob upoštevanju stališča napadalca in omogoča identifikacijo napada v zgodnji fazi, tako da strokovnjaki za informacijsko varnost pridobijo pomembno prednost pred napadalci in pridobijo čas.
„Priklepanje“ VS „Zmeda“. Pri uporabi honeypotov je uspeh odvisen od privabljenja pozornosti napadalcev in njihove motivacije, da se premaknejo k cilju v honeypotu. To pomeni, da se mora napadalec vseeno dokopati do honeypota, šele potem ga lahko ustavite. Tako lahko prisotnost napadalcev v omrežju traja več mesecev in več, kar pripelje do uhajanja podatkov in škode. DDP kvalitetno imitira resnično IT infrastrukturo podjetja, njihov cilj ni le privabiti pozornost napadalca, ampak ga zmedeti, da izgubi čas in vire brezčemu, ne da bi pridobil dostop do pravih sredstev podjetja.
„Omejena razširljivost“ VS „avtomatska razširljivost“. Kot je bilo že omenjeno, imata honeypoti in honeyneti težave z razširljivostjo. To je zapleteno in drago, za povečanje števila honeypotov v korporativnem sistemu bo potrebno dodati nove računalnike, operacijske sisteme, kupiti licence, dodeliti IP naslove. Poleg tega je treba imeti tudi usposobljen osebje za upravljanje takšnih sistemov. Platforme Deception se avtomatsko uvajajo ob razširjanju infrastrukture, brez pomembnih dodatnih stroškov.
„Veliko število napačnih pozitivnih rezultatov“ VS „brez napačnih pozitivnih rezultatov“Težava je v tem, da se lahko tudi preprost uporabnik sreča z honeypotom, zato je »temačna stran« te tehnologije veliko število lažnih alarmov, ki odvlakujejo strokovnjake za varnost od dela. »Prime« in »past« v DDP so skrbno skrite pred preprostim uporabnikom in so namenjene samo zlonamernim napadalcem, zato je vsak signal iz takšne sistema obvestilo o resnični grožnji in ne lažni alarm.
Zaključek
Po našem mnenju je tehnologija Deception velik korak naprej v primerjavi z starejšimi tehnologijami honeypot. V bistvu je DDP postala celovita varnostna platforma, ki je enostavna za uvajanje in upravljanje.
Sodobne platforme te vrste igrajo pomembno vlogo pri natančnem odkrivanju in učinkovitem odzivanju na omrežne grožnje, njihova integracija z drugimi komponentami varnostnega sklada pa povečuje raven avtomatizacije, učinkovitost in uspešnost odzivanja na incidente. Platforme Deception temeljijo na avtentičnosti, skalabilnosti, enostavnosti upravljanja in integraciji z drugimi sistemi. Vse to prinaša znatno prednost v hitrosti odziva na incidente varnosti.
Prav tako, na podlagi opazovanj med pentestiranjem podjetij, kjer je bila uvedena ali pilotirana platforma Xello Deception, lahko ugotovimo, da tudi izkušeni pentesterji pogosto ne morejo prepoznati vabe v korporatovni mreži in doživijo poraz, ko se ujamejo v postavljene pasti. Ta dejstvo še enkrat potrjuje učinkovitost Deception in velike možnosti, ki jih ta tehnologija odpira v prihodnosti.
Testiranje izdelka
Če vas zanimajo platforme Deception, smo pripravljeni .
Spremljajte novosti na naših kanalih (, , , )!
Izvor: habr.com
