

V prvih dveh četrtletjih leta 2020 se je število DDoS napadov povečalo skoraj trikrat, pri čemer 65% teh napadov predstavlja primitivne poskuse "obremenitvenega testiranja", ki zlahka "izklopijo" nezaščitene spletne strani manjših spletnih trgovin, forumov, blogov in medijev.
Kako izbrati gostovanje, zaščiteno pred DDoS napadi? Na kaj je treba biti pozoren in čemu se pripraviti, da se ne znajdete v neprijetnem položaju?
(Cepljenje proti 'sivemu' marketingu znotraj)
Dostopnost in raznolikost orodij za izvajanje DDoS napadov prisiljuje lastnike spletnih storitev, da sprejmejo ustrezne ukrepe za obrambo pred grožnjami. O zaščiti pred DDoS napadi je treba razmisliti ne šele po prvem neuspehu, niti kot del ukrepov za povečanje odpornosti infrastrukture, ampak že na stopnji izbire platforme za gostovanje (gostitelja ali podatkovnega centra).
DDoS napade klasificiramo glede na pripadnost protokolov, ki jih izkoriščajo, na ravni modela odprtih sistemov (OSI):
- povezovalna (L2),
- omrežna (L3),
- transportna (L4),
- aplikacijska (L7).
Z vidika zaščitnih sistemov jih lahko na splošno razdelimo v dve skupini: napadi na ravni infrastrukture (L2-L4) in napadi na ravni aplikacij (L7). To je povezano s zaporedjem izvajanja algoritmov analize prometa in računsko zapletenostjo: čim globlje pogledamo v IP paket, tem več potrebujemo računalniške zmogljivosti.
Na splošno je vprašanje optimizacije izračunov pri obdelavi prometa v realnem času tema za ločeno serijo člankov. Sedaj si preprosto predstavljajmo, da obstaja nekakšen oblačni ponudnik s pogojno neomejenimi računalniškimi viri, ki lahko zagotovi zaščito spletnih strani pred napadi na ravni aplikacij (vključno z ).
3 glavna vprašanja za oceno stopnje zaščite gostovanja pred DDoS napadi
Poglejmo pogoje za nudenje storitev zaščite pred DDoS napadi in Sporazum o ravni storitve (Service Level Agreement, SLA) gostitelja. Ali vsebujejo odgovore na naslednja vprašanja:
- kakšne tehnične omejitve navaja ponudnik storitev?
- kaj se zgodi, ko naročnik preseže omejitve?
- kako gostiteljski ponudnik vzpostavi zaščito pred DDoS napadi (tehnologije, rešitve, dobavitelji)?
Če niste našli teh informacij, je to lahko znak bodisi za resnost ponudnika storitev bodisi za potrebo po osnovni zaščiti pred DDoS (L3-4) z lastnimi sredstvi. Na primer, naročiti fizično povezavo s specializiranim ponudnikom zaščite.
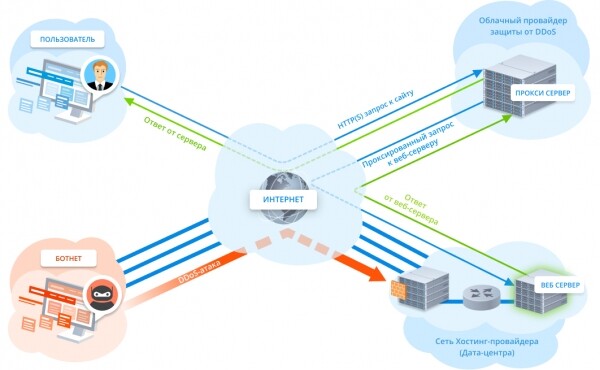
Důležité! Ni smiselno zagotavljati zaščite pred napadi na ravni aplikacij z uporabo Reverse Proxy, če vaš ponudnik gostovanja ni sposoben zagotoviti zaščite pred napadi na ravni infrastrukture: omrežna oprema bo preobremenjena in nedostopna, vključno s proxy strežniki oblačnega ponudnika (slika 1).
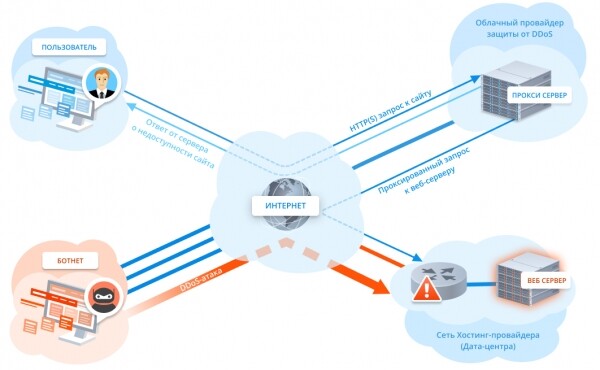
Slika 1. Neposredni napad na omrežje ponudnika gostovanja
In ne dovolite, da vam pripovedujejo pravljice, da je pravi IP naslov strežnika skrit za oblak ponudnika zaščite, kar pomeni, da ga je nemogoče napasti neposredno. V devetih od desetih primerov napadalcu ne bo težko najti pravega IP naslova strežnika ali vsaj omrežja ponudnika gostovanja, da 'ustavi' celoten podatkovni center.
Kako hekerji delujejo pri iskanju pravega IP naslova
Pod spojlerji – nekaj metod za iskanje pravega IP naslova (navedene so v informativne namene).
Metoda 1: Iskanje v odprtih virih
Iskanje se lahko začne z spletno storitvijo: išče informacije v temnem omrežju, na platformah za izmenjavo dokumentov, obdeluje podatke Whois, uhajanju javnih podatkov in številnih drugih virih.
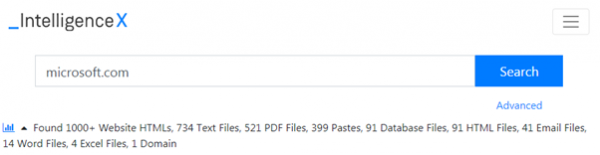
Če so bili po nekaterih znakih (HTTP glave, podatki Whois itd.) uspešno identificirani, da je zaščita spletnega mesta organizirana s pomočjo Cloudflare, lahko začnete iskati pravi IP naslov s, ki vsebuje približno 3 milijone IP naslovov spletnih mest, ki so locirana za Cloudflare.
S pomočjo SSL certifikata in storitve lahko najdete veliko koristnega, vključno s pravim IP naslovom spletnega mesta. Da oblikujete poizvedbo za vaš vir, pojdite na zavihek Certificates in vpišite:
_parsed.names: imespletnega mesta AND tags.raw: trusted
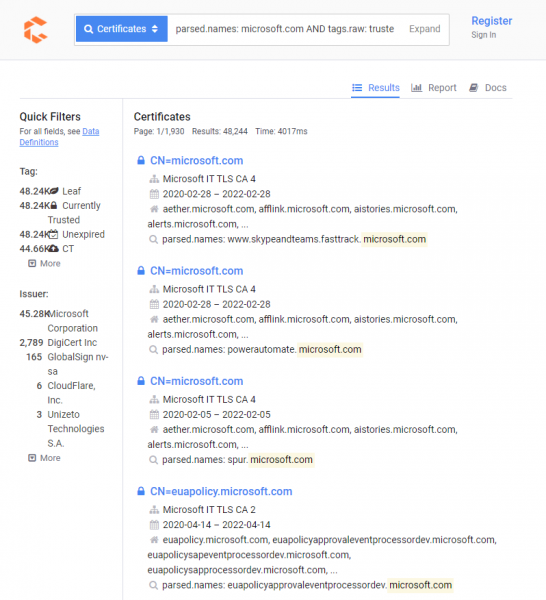
Za iskanje IP naslovov strežnikov, ki uporabljajo SSL certifikat, bo treba spustni seznam preizkusiti ročno z več orodji (zavihek 'Explore', nato izberemo 'IPv4 Hosts').
Metoda 2: DNS
Iskanje po zgodovini sprememb DNS zapisov je star, preizkušen način. Prejšnji IP naslov spletnega mesta lahko razkrije, na katerem gostovanju (ali v katerem podatkovnem centru) je bilo. in .
При изменении настроек сайт не сразу будет использовать IP-адрес облачного провайдера защиты или CDN, а некоторое время будет работать напрямую. В этом случае существует вероятность, что онлайн-сервисы хранения истории смены IP-адресов содержат информацию об исходном адресе сайта.
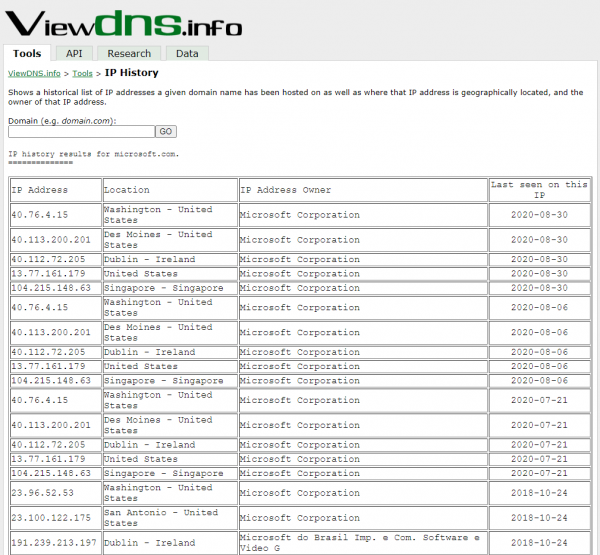
Если ничего, кроме имени старого DNS-сервера нет, то с помощью специальных утилит (dig, host или nslookup) можно запросить IP-адрес по доменному имени сайта, например:
_dig @имя_старого_dns_сервера имяspletne strani
Метод 3: email
Идея метода заключается в том, чтобы с помощью формы обратной связи / регистрации (или любым другим способом, позволяющим инициировать отправку письма) получить письмо на свою электронную почту и проверить заголовки, в частности поле «Received».
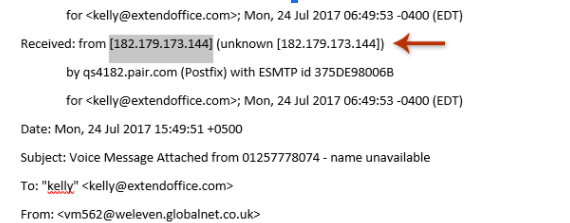
В заголовке письма часто находится реальный IP-адрес MX-записи (сервер обмена электронной почтой), который может стать отправной точкой для поиска других серверов цели.
Инструменты для автоматизации поиска
Софт для поиска IP за щитом Cloudflare чаще всего работает по трем задачам:
- сканирование неправильной настройки DNS, используя DNSDumpster.com;
- сканирование по базе данных Crimeflare.com;
- поиск поддоменов методом перебора по словарю.
Поиск поддоменов зачастую оказывается самым эффективным вариантом из трех — владелец сайта мог защитить основной сайт, а поддомены оставить работать напрямую. Для проверки проще всего использовать .
Кроме того, существуют утилиты, предназначенные только для поиска поддоменов с помощью перебора по словарю и поиска в открытых источниках, например: ili .
Как поиск происходит на практике
Для примера возьмем сайт seo.com, использующий Cloudflare, который найдем с помощью известного сервиса (позволяет как определять технологии / движки / CMS, на основе которых работает сайт, так и наоборот – искать сайты по используемым технологиям).
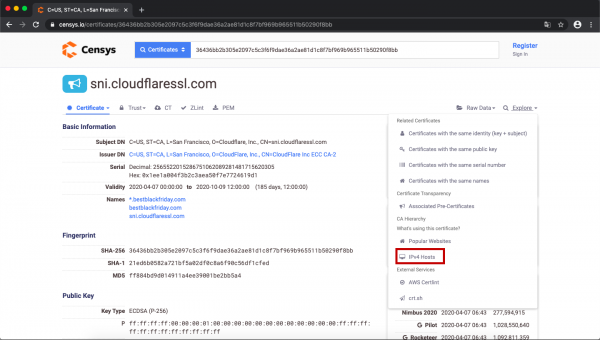
При переходе по вкладке «IPv4 Hosts» сервис покажет список хостов с использованием сертификата. Чтобы найти нужный, ищите IP-адрес с открытым портом 443. Если он перенаправляет на нужный сайт, то задача выполнена, в противном случае необходимо добавить в заголовок «Host» HTTP-запроса доменное имя сайта (например, *curl -H "Host: имя_сайта" *).
В нашем случае поиск по базе Censys ничего не дал, идем дальше.
Izvedemo iskanje po DNS-ju preko storitve.
Z zanke naslovi, omenjeni na seznamih DNS strežnikov, s pomočjo orodja CloudFail najdemo delujoče vire. Rezultat bo pripravljen v nekaj sekundah.
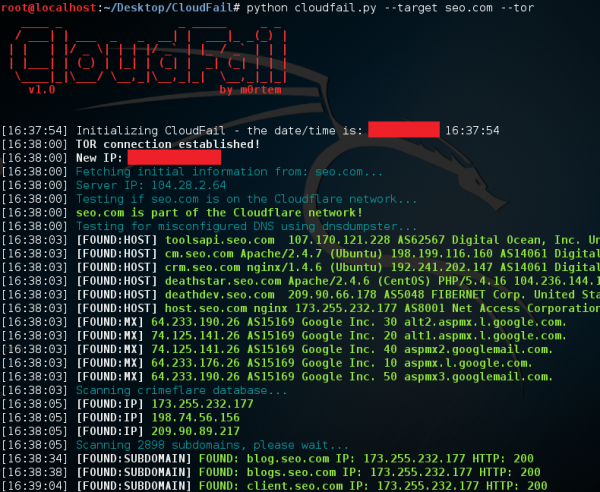
Samo z javnimi podatki in preprostimi orodji smo določili pravi IP naslov spletnega strežnika. Ostalo je za napadalca stvar tehnike.
Vrnimo se k izbiri ponudnika gostovanja. Da bi ocenili korist storitve za naročnika, razmislimo o možnih načinih zaščite pred DDoS napadi.
Kako ponudnik gostovanja gradi svojo zaščito
- Lastni zaščitni sistem s filtrirno opremo (slika 2).
Zahteva naslednje:
1.1. Oprema za filtriranje prometa in licence za programsko opremo;
1.2. Strokovnjake za podporo in delovanje;
1.3. Dovolj dostopov do interneta, ki bodo zadostovali za sprejem napadov;
1.4. Znatno predplačilo pasovne širine za sprejem 'odpadnega' prometa.

Slika 2. Lastni zaščitni sistem ponudnika gostovanja
Če obravnavamo opisani sistem kot sredstvo zaščite pred sodobnimi DDoS napadi, ki presegajo stotnike Gbps, bo tak sistem stal zelo veliko denarja. Ima ponudnik gostovanja to zaščito? Je pripravljen plačati za 'odpadni' promet? Očitno je, da je takšna ekonomska rešitev za ponudnika izguba, razen če v tarifah ni predvidenih dodatnih stroškov. - Reverse Proxy (samo za spletne strani in nekatera aplikacije). Kljub številnim , dobavitelj ne zagotavlja zaščite pred neposrednimi DDoS napadi (glejte sliko 1). Ponudniki gostovanja pogosto ponujajo to rešitev kot panacejo, prelagajoč odgovornost na ponudnika zaščite.
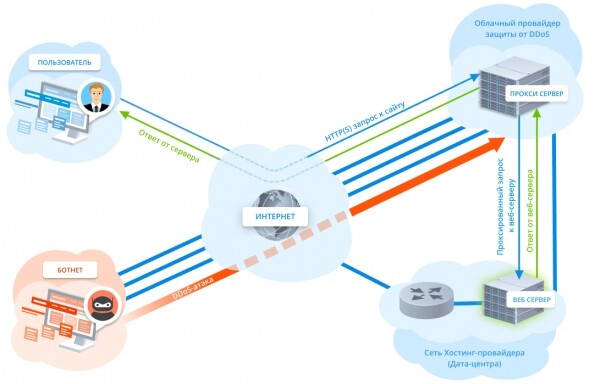
- Storitve specializiranega oblačnega ponudnika (uporaba njegove filtracijske mreže) za zaščito pred DDoS napadi na vseh ravneh OSI (slika 3).

Slika 3. Celovita zaščita pred DDoS napadi s pomočjo specializiranega ponudnika
predpostavlja globoko integracijo in visok nivo tehnične usposobljenosti obeh strani. Prenos filtracijskih storitev na outsourcing omogoča ponudniku gostovanja znižanje cen dodatnih storitev za naročnika.
Důležité! Bolje kot so opisane tehnične specifikacije ponujene storitve, večje so možnosti, da se zahteva njihovo izvajanje ali odškodnina v primeru izpada.
Poleg treh osnovnih metodov obstaja še veliko kombinacij in kombinacij. Pri izbiri gostovanja je za naročnika pomembno, da se spomni, da bo odločitev vplivala ne le na velikost garantiranih blokiranih napadov in natančnost filtriranja, temveč tudi na hitrost odziva ter informativnost (seznam blokiranih napadov, splošna statistika itd.).
Pomnite, da le redki ponudniki gostovanja po svetu zmorejo zagotavljati sprejemljivo raven zaščite sami, v drugih primerih pa pridejo prav sodelovanje in tehnično znanje. Razumevanje osnovnih načel organizacije zaščite pred DDoS napadi bo lastniku spletne strani omogočilo, da ne nasede tržnim zvijačam in ne kupi 'mačke v vreči'.
Izvor: habr.com
