

Želim podijeliti kako sigurno pohraniti SSH ključeve na lokalnom računalu, bez straha da bi neka aplikacija mogla ukrasti ili dešifrirati njihove.
Članak će biti koristan onima koji nisu pronašli elegantno rješenje nakon 2018. godine i nastavljaju ih pohranjivati u $HOME/.ssh.
Kako bih riješio ovaj problem, predlažem korištenje , koji je jedan od najboljih menadžera lozinki, koristi snažne algoritme enkripcije i ima ugrađeni SSH agent.
To omogućava sigurnu pohranu svih ključeva izravno u bazi lozinki te njihovo automatsko dodavanje u sustav prilikom njenog otvaranja. Kada se baza zatvori, korištenje SSH ključeva također postaje nemoguće.
Prvo ćemo dodati automatsko pokretanje SSH agenta prilikom prijave u sustav, u tu svrhu otvorite ~/.bashrc u svom omiljenom uređivaču i dodajte na kraj:
SSH_ENV="$HOME/.ssh/environment"

function start_agent {
    echo "Inicijalizacija novog SSH agenta..."
    /usr/bin/ssh-agent | sed 's/^echo/#echo/' > "${SSH_ENV}"
    echo succeeded
    chmod 600 "${SSH_ENV}"
    . "${SSH_ENV}" > /dev/null
}

# Učitavanje SSH postavki, ako je primjenjivo
if [ -f "${SSH_ENV}" ]; then
    . "${SSH_ENV}" > /dev/null
    #ps ${SSH_AGENT_PID} ne radi pod cywgin
    ps -ef | grep ${SSH_AGENT_PID} | grep ssh-agent$ > /dev/null || {
        start_agent;
    }
else
    start_agent;
fi
Nakon toga trebamo omogućiti podršku u KeePassXC:
Orodja —> Parametri —> SSH agent —> Omogući SSH agenta
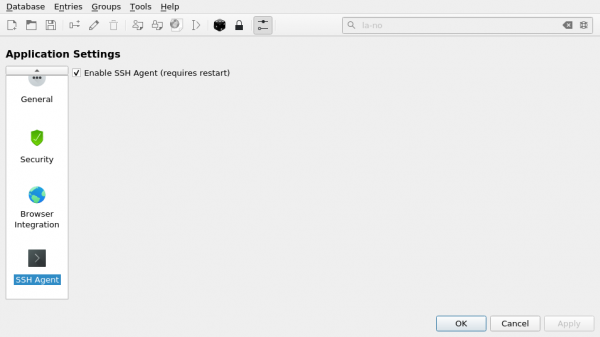
S ovom konfiguracijom završavamo, sada pokušajmo dodati novi SSH ključ u KeePassXC:
Kliknemo na ikonu s ključem, zatim popunimo podatke:
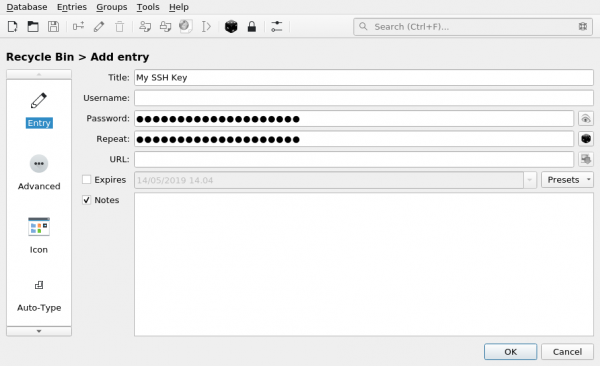
Ako je ključ zaštićen lozinkom, navedite i lozinku za njega
Na zavihku Dodatne učitamo prilog s našim id_rsa:
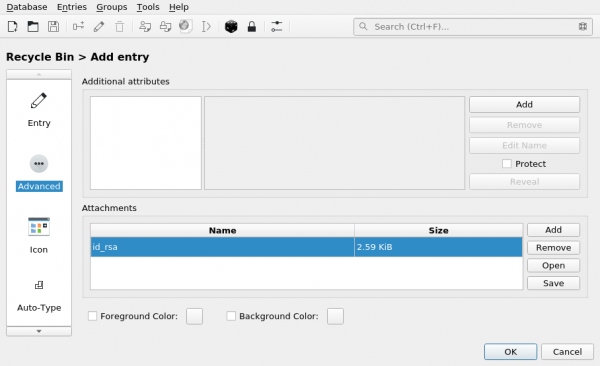
Na zavihku SSH agent, napominjemo:
- Dodaj ključ u agenta prilikom otvaranja/otključavanja baze podataka
- Ukloni ključ iz agenta prilikom zatvaranja/blokiranja baze podataka
Zatim odabiremo naš ključ (id_rsa) u prilogu
I pritisnemo gumb Dodaj u agenta:
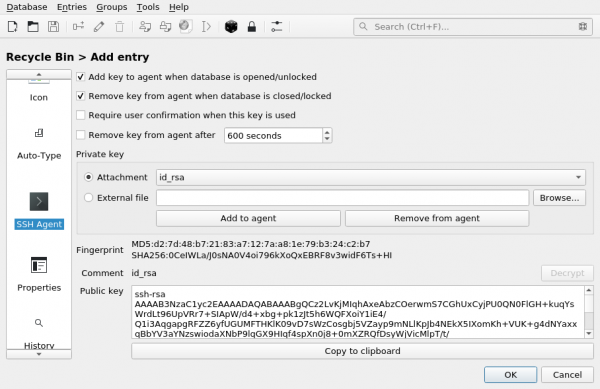
Sada prilikom pokretanja KeePassXC ključ će se automatski dodavati u SSH agenta, tako da ga više ne treba čuvati na disku!
Izvor: habr.com
