

Ne glede na to, koliko mitov in legend razkrijejo okoli skladnosti s 152-FZ, vedno ostane nekaj v ozadju. Danes bi radi razpravljali o manj očitnih podrobnostih, s katerimi se lahko srečajo tako velike družbe kot tudi precej majhna podjetja:
podrobnosti klasifikacije PDat po kategorijah — ko majhna spletna trgovina zbira podatke, povezane s posebno kategorijo, tudi brez da bi to vedela;
kje lahko shranjujemo varnostne kopije zbranih PDat in izvajamo operacije nad njimi;
kakšna je razlika med potrdilom in zaključkom o skladnosti, katere dokumente sploh zahtevati od ponudnika in vse v tem smislu.
Na koncu vam bomo delili svoje izkušnje pri opravljanju certificiranja. Naprej!
Strokovnjak v današnjem članku bo Aleksej Afanasjev, strokovnjak za varnost informacij pri oblačnih ponudnikih "IT-GRAD" in #CloudMTS (del skupine MTS).
Podrobnosti klasifikacije
Pogosto se srečujemo z željo stranke, da bi hitro, brez revizije IS, določili zahtevano raven zaščite za ISPDat. Nekateri materiali na spletu o tej temi dajejo napačen vtis, da je to enostavna naloga in da je napaka precej težko narediti.
Za določitev UZa je potrebno razumeti, katere podatke bo zbiral in obdeloval IS stranke. Včasih je težko nedvoumno določiti zahteve za zaščito in kategorijo PDat, s katerimi podjetje upravlja. Enaki tipi osebnih podatkov so lahko ocenjeni in klasificirani na povsem različne načine. Zato se lahko v nekaterih primerih mnenje podjetja razlikuje od mnenja revizorja ali celo inšpektorja. Poglejmo nekaj primerov.
Avtopark. Zdi se, da gre za precej tradicionalno vrsto poslovanja. Mnoga vozna podjetja delujejo že desetletja, njihovi lastniki pa najemajo individualne podjetnike in fizične osebe. Običajno podatki o zaposlenih spadajo pod zahteve UZ-4. Vendar pa je za delo z vozniki potrebno ne le zbirati anketne podatke, temveč tudi izvajati medicinski nadzor na območju voznega podjetja pred začetkom izmene, pri čemer zbrani podatki takoj spadajo v kategorijo medicinskih podatkov – to so osebni podatki posebne kategorije. Poleg tega lahko vozno podjetje zahteva potrdila, ki jih nato hranijo v dosjeju voznika. Skane takšnega potrdila v elektronski obliki vsebujejo podatke o zdravstvenem stanju in osebne podatke posebne kategorije. To pomeni, da UZ-4 ne bo zadostoval, potrebna je vsaj UZ-3.
Spletna trgovina. Zdi se, da zbrana imena, e-poštni naslovi in telefoni spadajo v javno kategorijo. Vendar, če vaši kupci navajajo gastronomske preference, na primer halal ali košer, se te informacije lahko obravnavajo kot podatki o verski pripadnosti in prepričanjih. Zato lahko pri pregledu ali izvajanju drugih kontrolnih ukrepov nadzorni organ te podatke razvrsti v posebno kategorijo osebnih podatkov. Če bi spletna trgovina zbirala informacije o tem, ali njen kupec raje je meso ali ribo, bi te podatke lahko razvrstili v kategorijo drugih osebnih podatkov. Mimogrede, kaj pa vegetarijanci? Tudi to lahko spada pod filozofska prepričanja, ki prav tako spadajo v posebno kategorijo. A po drugi strani je lahko to le stališče osebe, ki je iz svoje prehrane izključila meso. Žal ne obstaja nobena tabela, ki bi nedvoumno določala kategorijo osebnih podatkov v takšnih 'finih' situacijah.
Oglaševalska agencija s pomočjo kateri koli zahodno usmerjene oblačne storitve obdeluje javne podatke svojih strank — ime in priimek, e-poštne naslove in telefonske številke. Ti podatki, seveda, spadajo pod osebne podatke. Pojavi se vprašanje: ali je zakonito izvajati to obdelavo? Ali lahko take podatke sploh premikamo brez anonimizacije izven RF, na primer, shranjujemo varnostne kopije v tujih oblakih? Seveda je mogoče. Agencija ima pravico hraniti te podatke tudi izven Rusije, vendar je prvotni zbirni postopek, v skladu z našo zakonodajo, nujno izveden na ozemlju RF. Če varnostno kopirate takšne informacije, na njihovi podlagi računajte kakšne statistike, izvajate raziskave ali izvajate kakšne druge operacije — vse to lahko počnete tudi na zahodnih virih. Ključna točka z vidika zakonodaje — kje se dogaja zbiranje osebnih podatkov. Zato je pomembno ne zamenjati prvotnega zbiranja in obdelave.
Kot izhaja iz teh kratkih primerov, delo z osebnimi podatki ni vedno nedvoumno in preprosto. Ni dovolj le vedeti, da z njimi delate, temveč jih morate znati pravilno klasificirati, razumeti, kako deluje informacijski sistem, da pravilno določite zahtevano raven zaščite. V nekaterih primerih se lahko pojavi vprašanje, kolikšen obseg osebnih podatkov je dejansko potreben organizaciji za delovanje. Ali je mogoče odpovedati se najbolj »resnim« ali preprosto nepotrebnim podatkom? Poleg tega regulator priporoča anonimizacijo osebnih podatkov tam, kjer je to mogoče.
Kot v zgornjih primerih, se lahko občasno znajdete v situaciji, ko nadzorni organi interpretirajo zbiranje osebnih podatkov nekoliko drugače, kot ste ga ocenili vi sami.
Seveda lahko v pomoč vzamete revizorja ali sistemskega integratorja, vendar bo «pomočnik» odgovoren za izbrane odločitve v primeru pregleda? Treba je opozoriti, da odgovornost vedno leži na lastniku informacijskega sistema za obdelavo osebnih podatkov – operatorju osebnih podatkov. Zato je, ko podjetje izvaja tovrstna dela, pomembno, da se obrne na resne igralce na trgu takih storitev, na primer na podjetja, ki izvajajo certificiranje. Certificirna podjetja imajo veliko izkušenj pri izvajanju tovrstnih del.
Možnosti vzpostavitve informacijskega sistema za obdelavo osebnih podatkov
Zgradnja IСПДn ni le tehnična, temveč tudi pravna zadeva. IT direktor ali direktor varnosti se mora nujno posvetovati s pravnikom. Ker v podjetju pogosto ni strokovnjaka s potrebnim profilom, je smiselno razmisliti o revizorjih-konsultantih. Številni zapleteni vidiki niso vedno očitni.
Posvetovanje vam bo omogočilo, da ugotovite, s katerimi osebnimi podatki delate in kakšna raven zaščite je potrebna. Tako boste dobili predstavo o IС, ki jo je treba ustvariti ali dopolniti z zaščitnimi sredstvi in OРD.
Pogosto izbira za podjetje temelji na dveh možnostih:
Zgraditi ustrezno IС na svojih programskih in strojnih rešitvah, morda v svoji strežniku.
Obrniti se na oblačnega ponudnika in izbrati fleksibilno rešitev, že potrjeno »virtualno strežniško«.
Večina IС, ki obdelujejo PДn, uporablja tradicionalni pristop, ki ga je težko označiti za enostavnega in uspešnega z vidika poslovanja. Pri izbiri te možnosti je treba razumeti, da bo tehnični projekt vseboval opis opreme, vključno s programskimi in strojno-aparaturnimi rešitvami in platformami. To pomeni, da se boste morali soočiti z naslednjimi težavami in omejitvami:
težave s skaliranjem;
dolgotrajno izvajanje projekta: treba je izbrati, kupiti, namestiti, nastaviti in opisati sistem;
množico »papirne« dela, na primer — razvoj celotnega paketa dokumentacije za celotno IСПДn.
Poleg tega se podjetja običajno ukvarjajo le z »zgornjo« raven svoje IС — z uporabljenimi poslovnimi aplikacijami. Z drugimi besedami, IT osebje je usposobljeno na svojem ožjem področju. Manjka razumevanje, kako delujejo vsi »nižji nivoji«: programska in strojna sredstva zaščite, sistemi shranjevanja, varnostno kopiranje in seveda, kako ob upoštevanju vseh zahtev nastaviti zaščitna sredstva in zgraditi »železno« del konfiguracije. Pomembno je razumeti: to je ogromen obseg znanja, ki leži zunaj poslovanja stranke. Prav tukaj se lahko izkaže izkušnja oblačnega ponudnika, ki ponuja preverjeno »virtualno strežniško«.
Oblačni provajderi, s druge strane, imaju niz prednosti koje, bez preuveličavanja, mogu pokriti 99% poslovnih potreba u oblasti zaštite ličnih podataka:
kapitalni troškovi se pretvaraju u operativne;
provajder garantuje potrebni nivo sigurnosti i dostupnosti na osnovu proverenog tipičnog rešenja;
nije potrebno zapošljavati tim stručnjaka koji će obezbeđivati rad IISP-a na 'hardverskom' nivou;
provajderi nude mnogo fleksibilnija i elastičnija rešenja;
stručnjaci provajdera imaju sve potrebne sertifikate;
uslovi usklađenosti nisu niži nego kod izgradnje vlastite arhitekture, uzimajući u obzir zahteve i preporuke regulatora.
Stari mit o tome da lične podatke nije moguće smeštati u oblake i dalje je izuzetno popularan. Delimično je istinit: lični podaci se zaista ne smeju smeštati u prvom dostupnom oblaku. Za to je potrebno poštovati određene tehničke mere, primeniti određena sertifikovana rešenja. Ako provajder ispunjava sve zahteve zakonodavstva, rizici povezani s curenjem ličnih podataka svode se na minimum. Mnogi provajderi imaju posebnu infrastrukturu za obradu ličnih podataka u skladu sa 152-FZ. Međutim, izbor dobavljača takođe treba da gađa s poznavanjem određenih kriterijuma, o kojima ćemo defintivno razgovarati ispod.
Klijenti često dolaze do nas sa određenim zabrinutostima o smeštanju ličnih podataka u oblaku provajdera. Pa, hajde da odmah razgovaramo o tome.
Podaci mogu biti ukradeni tokom prenosa ili migracije
Nema razloga za brigu — provajder nudi klijentu kreiranje zaštićenog kanala za prenos podataka, zasnovanog na sertifikovanim rešenjima, pojačane mere autentifikacije za posrednike i zaposlene. Ostaje samo da odaberete odgovarajuće metode zaštite i implementirate ih u okviru saradnje s klijentom.
Doći će maskirane ekipe i oduzeti/pečatirati/isključiti server
Razumljivo je da klijenti brinu da bi njihovi poslovni procesi mogli biti ometeni zbog nedovoljnog nadzora nad infrastrukturom. To obično misle klijenti čije su mašine ranije bile smeštene u malim server salama, a ne u specijalizovanim data centrima. U stvarnosti, data centri su opremljeni savremenim sredstvima fizičke i informacione zaštite. Bilo kakve operacije u takvom data centru praktično je nemoguće izvršiti bez dovoljno osnova i dokumenata, a takve aktivnosti zahtevaju poštovanje niza procedura. Osim toga, „iskakanje“ vašeg servera iz data centra može uticati na druge klijente provajdera, što nikome nije poželjno. Takođe, niko ne može da ukaže prstom na „vaš“ virtuelni server, tako da, ako neko pokuša da ga ukrade ili izazove sumnju, prvo će se suočiti sa mnoštvom birokratskih prepreka. U međuvremenu, verovatno ćete imati vremena da nekoliko puta migrirate na drugu platformu.
Hakeri će hakovati oblak i ukrasti podatke
Internet i štampani mediji su prepuni naslova o tome kako je još jedan oblak postao žrtva sajber kriminalaca, a milioni zapisa sa PĐn su procurili u mrežu. U velikoj većini slučajeva, ranjivosti su se otkrivale ne na strani provajdera, već u IS žrtava: slabe ili potpuno podrazumevane lozinke, „rupe“ u sajtovima i DB-ima, banalan nemar poslovanja pri izboru sredstava zaštite i organizaciji procedura pristupa podacima. Sva akreditovana rešenja se proveravaju na prisustvo ranjivosti. Takođe redovno sprovodimo „kontrolne“ pentestove i bezbednosne revizije, kako samostalno, tako i uz pomoć eksternih organizacija. Za provajdera, ovo je pitanje reputacije i poslovanja u celini.
Provajder/saradnici provajdera će ukrasti PĐn u koristoljubljive svrhe
To je precej občutljiv trenutek. Nekatere družbe iz sveta informacijske varnosti "strašijo" svoje stranke in vztrajajo, da so "notranji zaposleni bolj nevarni od hekerjev zunaj". Morda je v nekaterih primerih to res, a poslovanja ne moremo zgraditi brez zaupanja. Občasno se pojavijo novice, da lastni zaposleni organizacij izdajajo podatke strank zlonamernim osebam, medtem ko je notranja varnost pogosto organizirana veliko slabše kot zunanja. Pomembno je razumeti, da katerikoli veliki ponudnik prav nič ne želi negativnih primerov. Dejavnosti zaposlenih ponudnika so dobro regulirane, vloge in področja odgovornosti so razdeljena. Vsi poslovni procesi so zasnovani tako, da je verjetnost uhajanja podatkov izjemno majhna in vedno opazna notranjim službam, zato stranke ni potrebno skrbeti za težave s te strani.
Plačujete malo, ker za storitve plačujete s podatki svojega podjetja.
Še en mit: stranka, ki najema zaščiteno infrastrukturo po udobni ceni, dejansko za to plačuje s svojimi podatki – tako pogosto menijo strokovnjaki, ki radi preberejo nekaj teorij zarote pred spanjem. Prvič, možnost izvajanja kakršnih koli operacij z vašimi podatki poleg tistih, ki so navedene v nalogu, je praktično enaka nič. Drugič, razumen ponudnik ceni odnose s strankami in svojo reputacijo – poleg vas ima še številne druge stranke. Bolj verjeten je nasproten scenarij, kjer bo ponudnik zavzeto zaščitil podatke svojih strank, na katerih deluje tudi njegovo podjetje.
Izbira ponudnika oblačnih storitev za obdelavo osebnih podatkov
Danes trg ponuja številne rešitve za podjetja, ki so operaterji osebnih podatkov. Spodaj navajamo splošni seznam priporočil za izbiro primernega.
Ponudnik mora biti pripravljen skleniti uradno pogodbo z opisom obveznosti strank, SLA in področij odgovornosti v kontekstu obdelave osebnih podatkov. V bistvu bi morala, poleg pogodbe o storitvi, biti med vami in ponudnikom podpisana tudi naloga za obdelavo osebnih podatkov. V vsakem primeru je vredno, da ju skrbno preučite. Pomembno je razumeti razmejitev področij odgovornosti med vami in ponudnikom.
Upoštejte, da mora segment ustrezati zahtevam, kar pomeni, da mora imeti potrdilo, ki navaja nivo zaščite, ki je vsaj takšen, kot ga zahteva vaš informacijski sistem. Zgodi se, da ponudniki objavijo le prvo stran potrdila, iz katere je malo razvidno, ali omenjajo revizijo ali postopek skladnosti, ne da bi objavili samo potrdilo (»Ali je bil fant?«). Vsekakor ga je smiselno zahtevati - to je javni dokument, v katerem je navedeno, kdo je izvedel potrditev, rok veljavnosti, lokacija oblaka in podobno.
Ponudnik mora zagotoviti informacije o tem, kje se nahajajo njegovi objekti (zaščitni objekti), da bi lahko nadzorovali lokacijo vaših podatkov. Spomnimo, da se mora začetno zbiranje osebnih podatkov izvajati na ozemlju Republike Slovenije, zato je zaželeno, da v pogodbi/potrdilu vidite naslove podatkovnih centrov.
Ponudnik mora uporabljati certificirane sisteme zaščite in kriptografije. Seveda večina ponudnikov ne objavlja uporabljenih tehničnih zaščitnih sredstev in arhitekture rešitev. Vendar pa vi kot stranka ne morete ostati neobveščeni o tem. Na primer, za oddaljeno povezavo s sistemom upravljanja (upravljalnim portalom) je potrebno uporabiti zaščitna sredstva. Ponudnik se ne more izogniti temu zahtevku in vam bo (ali od vas zahteval, da uporabite) certificirane rešitve. Preverite vire in takoj boste razumeli, kako in kaj deluje.
Izjemno zaželeno je, da oblačni ponudnik nudi dodatne storitve na področju informacijske varnosti. To so lahko različne storitve: zaščita pred DDoS napadi in WAF, protivirusna storitev ali peskovnik in podobno. Vse to vam bo omogočilo, da pridobite zaščito kot storitev, ne da bi se ukvarjali s postavitvijo zaščitnih sistemov, temveč s poslovnimi aplikacijami.
Ponudnik mora biti licenciran s strani FSTEK in FSB. Običajno so te informacije objavljene neposredno na spletnem mestu. Obvezno zahtevajte te dokumente in preverite, ali so pravilno navedeni naslovi za zagotavljanje storitev, ime podjetja ponudnika in podobno.
Poglejmo povzetek. Najem infrastrukture bo omogočil opustitev CAPEX ter ohranitev v svoji odgovornosti le svojih poslovnih aplikacij in podatkov, težko breme potrjevanja »železa« in programsko-strojne opreme pa boste prenesli na ponudnika.
Kako smo opravili potrditev
Недavno smo uspešno prošli resertifikaciju infrastrukture "Zaštićenog oblaka FZ-152" u skladu sa zahtevima za rad sa ličnim podacima. Radove je izvodio "Nacionalni sertifikacioni centar".
Trenutno je "Zaštićeni oblak FZ-152" sertifikovan za smeštaj informacionih sistema koji učestvuju u obradi, čuvanju ili prenosu ličnih podataka (ISPDn) prema zahtevima nivoa UZ-3.
Procedura sertifikacije podrazumeva proveru usklađenosti infrastrukture cloud provajdera sa nivoom zaštite. Sam provajder pruža IaaS uslugu i nije operater ličnih podataka. Proces uključuje ocenu kako organizacionih (dokumentacija, naredbe itd.), tako i tehničkih mera (konfiguracija zaštitnih sredstava itd.).
Trivijalnim ga nije moguće nazvati. Iako je GOST za programe i metode izvođenja sertifikacionih aktivnosti uveden još 2013. godine, strogi programi za cloud objekte još uvek ne postoje. Sertifikacioni centri razvijaju ove programe na osnovu vlastite stručnosti. Kako se nove tehnologije pojavljuju, programi se komplikuju i unapređuju, stoga sertifikator mora imati iskustvo u radu sa cloud rešenjima i razumeti specifičnosti.
U našem slučaju objekat zaštite sastoji se od dve lokacije.
Unutar Data Centra nalaze se cloud resursi (serveri, skladišni sistemi, mrežna infrastruktura, zaštitna sredstva itd.). Naravno, takav virtuelni Data Centar je povezan sa mrežama opšte upotrebe, prema tome, moraju se ispuniti određeni zahtevi za među mrežnom zaštitom, na primer, korišćenjem sertifikovanih vatrozida.
Drugi deo objekta su sredstva za upravljanje cloud-om. To su radne stanice (ARM administratora) sa kojih se upravlja zaštićenim segmentom.
Lokacije su povezane putem VPN-kanala, izgrađenog na SKZI.
Budući da tehnologije virtuelizacije stvaraju pretpostavke za pojavu pretnji, koristimo i dodatna sertifikovana zaštitna sredstva.
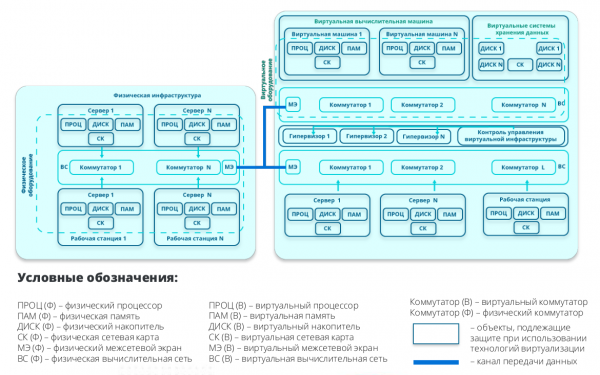 Strukturalna shema "očima sertifikatora"
Če klient potrebuje potrditev svojega ISPD, mu bo po najemu IaaS ostalo le še izvesti oceno informacijskega sistema nad raven virtualnega podatkovnega centra. Ta postopek predvideva preverjanje infrastrukture in uporabljenega programske opreme. Ker se lahko za vsa infrastrukturna vprašanja sklicujete na potrdilo ponudnika, vam ostane le še delo s programsko opremo.
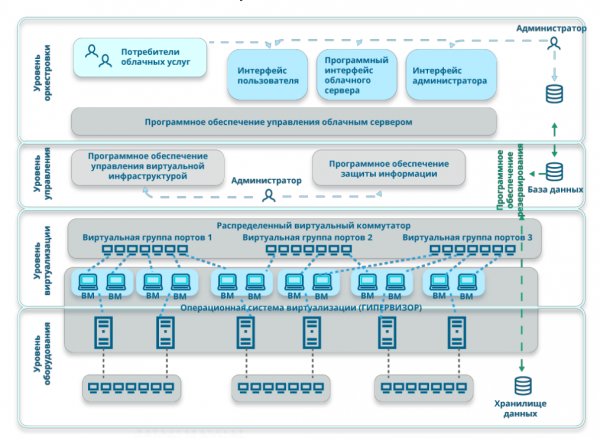 Ločevanje na ravni abstrakcije
Na koncu priložimo kratek kontrolni seznam za podjetja, ki že delujejo s PDn ali to šele načrtujejo. Torej, kako obravnavati in se ne opeči.
Za revizijo in razvoj modelov groženj in kršiteljev povabite izkušenega svetovalca iz vrst akreditacijskih laboratorijev, ki vam bodo pomagali razviti potrebne dokumente in vas pripeljali že do faze tehničnih rešitev.
Pri izbiri ponudnika oblakov bodite pozorni na prisotnost potrdila. Dobro je, če ga podjetje javno objavi neposredno na spletni strani. Ponudnik mora biti licenciran s strani FSTEK in FSB, storitev, ki jo ponujajo, pa mora biti potrdjena.
Poskrbite, da boste sklenili uradno pogodbo in podpisali pooblastilo za obdelavo PDn. Na podlagi tega boste lahko izvedli tako preverjanje skladnosti kot tudi potrditev ISPD. Če se vam ta dela v fazi tehnične zasnove in priprave projektne dokumentacije zdijo obremenjujoča, se obrnite na zunanje svetovalne podjetja iz vrst akreditacijskih laboratorijev.
Če so za vas aktualna vprašanja obdelave PDn, vas v petek, 18. septembra, z veseljem vabimo na webinar. .
Izvor: habr.com
