

Odkazy na další části výzkumu
- (Jste zde)
Tento článek ukončuje cyklus publikací zaměřených na zajištění informační bezpečnosti bankovních bezhotovostních plateb. Zde se podíváme na standardní modely hrozeb, na které jsme se odkázali v :
- .
- .
- .
- .
HABRO-UPOZORNĚNÍ !!! Vážení uživatelé, toto není zábavný příspěvek.
Skryté pod katem 40+ stran materiálů mají za cíl pomoci v práci nebo studiu lidí, kteří se specializují na bankovnictví nebo zajištění informační bezpečnosti. Tyto materiály jsou konečným produktem výzkumu a jsou napsány suchým oficiálním tónem. V podstatě se jedná o šablony pro interní dokumenty o IB.A tradičně — „užití informací z článku k nelegálním účelům je trestné podle zákona“. Příjemné čtení!
Informace pro čtenáře, kteří se s výzkumem seznamují, začínají tímto publikováním.
O čem je výzkum
Čtete příručku pro specialistu zodpovědného za zajištění informační bezpečnosti plateb v bance.
Logika vyjádření
Na začátku v in je popsán objekt ochrany. Následně v pripoveduje, kako zgraditi sistem zaščite, in govori o nujnosti oblikovanja modela groženj. V govori o vrstah groženj in o tem, kako jih oblikujejo. V in je predstav analiza resničnih napadov. in vsebujejo opis modela groženj, oblikovanega ob upoštevanju podatkov iz vseh prejšnjih delov.
TIPIČEN MODEL GROŽENJ. OMREŽNA POVEZAVA
Objekt zaščite, za katerega se uporablja model groženj (scope)
Objekt zaščite so podatki, ki se prenašajo preko omrežne povezave, ki deluje v omrežjih prenosa podatkov, zgrajenih na osnovi TCP/IP sledi.
Arhitektura
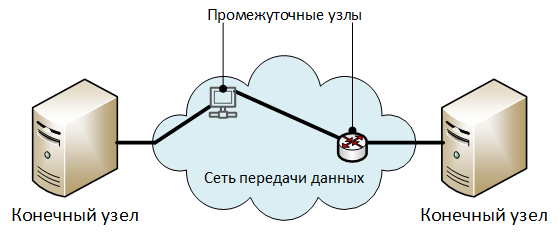
Opis elementov arhitekture:
- «Končni vozli» — vozli, ki izmenjujejo zaščitene informacije.
- «Vmesni vozli» — elementi omrežja prenosa podatkov: usmerjevalniki, stikala, dostopni strežniki, proxy strežniki in druga oprema, preko katerih poteka prenos prometa omrežne povezave. Na splošno lahko omrežna povezava deluje brez vmesnih vozlov (direktno med končnimi vozli).
Grožnje varnosti višje ravni
Dekompozicija
U1. Nepooblaščen dostop do prenesenih podatkov.
U2. Nepooblaščena sprememba prenesenih podatkov.
U3. Kršitev avtorskih pravic prenesenih podatkov.
U1. Nepooblaščen dostop do prenesenih podatkov
Dekompozicija
U1.1. , izvedeno na končnih ali vmesnih vozlih:
U1.1.1. z branjem podatkov, medtem ko so shranjeni v pomnilniku vozla:
U1.1.1.1. v delovnem pomnilniku.
Pojasnila k U1.1.1.1.
Na primer, med obdelavo podatkov v omrežnem skladu vozla.
U1.1.1.2. v neenergetskem pomnilniku.
Pojasnila k U1.1.1.2.
Na primer, pri shranjevanju prenesenih podatkov v predpomnilniku, začasnih datotekah ali datotekah za izmenjavo.
U1.2. , izvedeno na zunanjih vozlih omrežja prenosa podatkov:
U1.2.1. z metodo zajema vseh paketov, ki pridejo na omrežni vmesnik vozla:
Pojasnila k U1.2.1.
Zajem vseh paketov se izvede z preklopom omrežne kartice v no-break mode (promiscuous mode za žične adapterje ali v monitor mode za wi-fi adapterje).
U1.2.2. z izvajanjem napadov tipa "človek v sredini (MiTM)", vendar brez spreminjanja prenesenih podatkov (razen upravnih podatkov omrežnih protokolov).
U1.2.2.1. Povezava: .
U1.3. , ostvarena kroz curenje informacija putem tehničkih kanala (TKUI) sa fizičkih čvorišta ili komunikacijskih linija.
U1.4. , ostvarena kroz instalaciju na krajnjim ili međufaznim čvorištima posebnih tehničkih sredstava (STS), namijenjenih za tajno snimanje informacija.
U2. Neovlaštena modifikacija prenesenih podataka
Dekompozicija
U2.1. , ostvarena na krajnjim ili međufaznim čvorištima:
U2.1.1. čitanjem i unošenjem promjena u podatke dok se nalaze u memorijskim uređajima čvorišta:
U2.1.1.1. u radnoj memoriji:
U2.1.1.2. u nevolatilnoj memoriji:
U2.2. , ostvarena na stranim čvorištima mreže prijenosa podataka:
U2.2.1. putem izvođenja napada tipa "čovjek u sredini (MiTM)" i preusmjeravanja prometa na čvorište napadača:
U2.2.1.1. Fizičko povezivanje opreme napadača u prekid mrežne veze.
U2.2.1.2. Izvođenje napada na mrežne protokole:
U2.2.1.2.1. upravljanja virtualnim lokalnim mrežama (VLAN):
U2.2.1.2.1.1. .
U2.2.1.2.1.2. Neovlaštena modifikacija postavki VLAN na prekidačima ili usmjerivačima.
U2.2.1.2.2. rutiranja prometa:
U2.2.1.2.2.1. Neovlaštena modifikacija tablica statičkog rutiranja usmjerivača.
U2.2.1.2.2.2. Najava napadača lažnih ruta putem protokola dinamičkog rutiranja.
U2.2.1.2.3. automatskog konfigurisanja:
U2.2.1.2.3.1. .
U2.2.1.2.3.2. .
U2.2.1.2.4. adresiranja i razrješavanja imena:
U2.2.1.2.4.1. .
U2.2.1.2.4.2. .
U2.2.1.2.4.3. Unošenje neovlaštenih promjena u lokalne datoteke imena čvorišta (hosts, lmhosts i dr.)
U3. Kršenje autorskog prava prenesenih podataka
Dekompozicija
U3.1. Neutralizacija mehanizama određivanja autorskog prava informacija putem navođenja lažnih podataka o autoru ili izvoru informacija:
U3.1.1. Promjena podataka o autoru, sadržanih u prenosivim informacijama.
U3.1.1.1. Neutralizacija kriptografske zaštite integriteta i autorstva prenesenih podataka:
U3.1.1.1.1. Reference: .
U3.1.1.2. Neutralizacija zaštite autorskih prava prenesenih podataka, realizovana pomoću jednokratnih kodova potvrde:
U3.1.1.2.1. .
U3.1.2. Izmena podataka o izvoru prenesenih informacija:
U3.1.2.1. .
U3.1.2.2. .
TIPSKI MODEL PRETNJE. INFORMACIONI SISTEM, IZGRAĐEN NA OSNOVU KLIJENT-SERVER ARHITEKTURE
Objekt zaščite, za katerega se uporablja model groženj (scope)
Objekat zaštite je informacioni sistem, izgrađen na osnovu klijent-server arhitekture.
Arhitektura
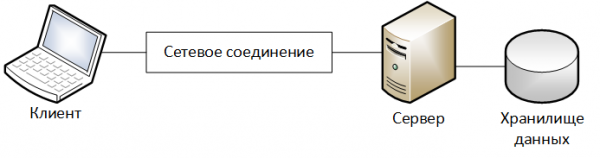
Opis elementov arhitekture:
- „Klijent“ – uređaj na kojem funkcioniše klijentski deo informacionog sistema.
- „Server“ – uređaj na kojem funkcioniše serverski deo informacionog sistema.
- „Skladište podataka“ — deo serverske infrastrukture informacionog sistema, namenjen za skladištenje podataka koji se obrađuju u informacionom sistemu.
- „Mrežno povezivanje“ — kanal za razmenu informacija između Klijenta i Servera, koji prolazi kroz mrežu za prenos podataka. Detaljniji opis modela elementa dat je u .
Omejitve
Prilikom modeliranja objekta postavljene su sledeće granice:
- Korisnik komunicira sa informacionim sistemom u okviru konačnih vremenskih intervala, koji se nazivaju radnim sesijama.
- Na početku svake radne sesije događaju se identifikacija, autentifikacija i autorizacija korisnika.
- Sve zaštićene informacije čuvaju se na serverskom delu informacionog sistema.
Grožnje varnosti višje ravni
Dekompozicija
U1. Izvršenje neovlašćenih radnji od strane kriminalaca u ime legitimizovanog korisnika.
U2. Neovlašćena modifikacija zaštićenih informacija tokom njihove obrade od strane serverskog dela informacionog sistema.
U1. Izvršenje neovlašćenih radnji od strane kriminalaca u ime legitimizovanog korisnika
Razlage
Obično, u informacionim sistemima, usklađivanje radnji sa korisnikom koji ih je izvršio vrši se pomoću:
- dnevnika rada sistema (logs).
- specijalnih atributa objekata podataka koji sadrže informacije o korisniku koji ih je kreirao ili izmenio.
U odnosu na radnu sesiju, ova pretnja se može dekomponovati na:
- izvršene u okviru radne sesije korisnika.
- izvršene van radne sesije korisnika.
Radna sesija korisnika može biti inicirana:
- Samim korisnikom.
- Kriminalcima.
Na tej stopnji bo vmesna dekompozicija te grožnje izgledala takole:
U1.1. Nepravilne akcije so bile izvedene v okviru uporabniške seje:
U1.1.1. , ki ga je namestil napaden uporabnik.
U1.1.2. , ki so ga namestili zlonamerniki.
U1.2. Nepravilne akcije so bile izvedene izven uporabniške seje.
Z vidika objektov informacijske infrastrukture, na katere lahko vplivajo zlonamerniki, bo dekompozicija vmesnih groženj izgledala takole:
Elementi
Dekompozicija groženj
U1.1.1.
U1.1.2.
U1.2.
Korisnik
U1.1.1.1.
U1.1.2.1.
Omrežno povezavo
U1.1.1.2.
Server
U1.2.1.
Dekompozicija
U1.1. Nepravilne akcije so bile izvedene v okviru uporabniške seje:
U1.1.1. , ki ga je namestil napaden uporabnik:
U1.1.1.1. Zlonamerniki so ukrepali neposredno iz stranke:
U1.1.1.1.1 Zlonamerniki so uporabili zakonita orodja za dostop do informacijske sisteme:
U1.1.1.1.1.1. Zlonamerniki so uporabili fizična vhodna in izhodna sredstva stranke (tipkovnica, miška, monitor ali zaslon na dotik mobilne naprave):
U1.1.1.1.1.1.1. Zlonamerniki so ukrepali v časovnih obdobjih, ko je bila seja aktivna, vhodna in izhodna sredstva dostopna, uporabnika pa ni bilo v bližini.
U1.1.1.1.1.2. Zlonamerniki so uporabili sredstva za oddaljeno upravljanje (zakonita ali zlonamerna) za nadzor stranke:
U1.1.1.1.1.2.1. Zlonamerniki so ukrepali v časovnih obdobjih, ko je bila seja aktivna, vhodna in izhodna sredstva dostopna, uporabnika pa ni bilo v bližini.
U1.1.1.1.1.2.2. Zlonamerniki so uporabili sredstva za oddaljeno upravljanje, katerih delovanje ni bilo opazno za napadenega uporabnika.
U1.1.1.2. Zlonamerniki so prikazovali podatke v omrežni povezavi med stranko in strežnikom, jih modificirali tako, da so bili videti kot ukrepi legitimnega uporabnika:
U1.1.1.2.1. Povezava: .
U1.1.1.3. Zlonamerniki so prisilili uporabnika, da je izvedel ukrepe, ki so jih zahtevali, z uporabo metod socialne inženiringa.
U1.1.2 nameščenega zlonamerniki:
U1.1.2.1. Zlonamerniki so ukrepali iz stranke (In):
U1.1.2.1.1. Zlonamerniki so nevtralizirali sistem za razdelitev dostopa do informacijske sisteme:
U1.1.2.1.1.1. Povezava: .
U1.1.2.1.2. Napadači su koristili redovne resurse za pristup informacijskom sustavu
U1.1.2.2. Napadači su djelovali s drugih čvorova mreže prijenosa podataka, s kojih je moguće uspostaviti mrežnu vezu sa Serverom (In):
U1.1.2.2.1. Napadači su neutralizirali sustav kontrole pristupa informacijskog sustava:
U1.1.2.2.1.1. Veza: .
U1.1.2.2.2. Napadači su koristili neuobičajene sredstva pristupa informacijskom sustavu.
Objašnjenja U1.1.2.2.2.
Napadači su mogli instalirati regularnog klijenta informacijskog sustava na vanjski čvor ili su mogli koristiti neuobičajeni softver koji implementira standardne protokole razmjene između Klijenta i Servera.
U1.2 Neovlaštene radnje izvršene su izvan korisničke sesije.
U1.2.1 Napadači su izvršili neovlaštene radnje, a zatim su unijeli neovlaštene promjene u dnevnike rada informacijskog sustava ili posebne atribute objekata podataka, navodeći da su njihovi postupci izvršeni od strane legitimnog korisnika.
U2. Neovlaštena modifikacija zaštićenih informacija tijekom obrade od strane serverske strane informacijskog sustava
Dekompozicija
U2.1. Napadači modificiraju zaštićene informacije koristeći regularna sredstva informacijskog sustava i to čine u ime legitimnog korisnika.
U2.1.1. Veza: .
U2.2. Napadači modificiraju zaštićene informacije koristeći mehanizme pristupa podacima koji nisu predviđeni redovnim načinom rada informacijskog sustava.
U2.2.1. Napadači modificiraju datoteke koje sadrže zaštićene informacije:
U2.2.1.1. , koristeći mehanizme rada s datotekama koje pruži operacijski sustav.
U2.2.1.2. provocirajući obnavljanje datoteka iz neovlašteno modificirane sigurnosne kopije.
U2.2.2. Napadači modificiraju zaštićene informacije pohranjene u bazi podataka (In):
U2.2.2.1. Napadalci nepriželjkujejo sistem za nadzor dostopa SDB:
U2.2.2.1.1. Povezava: .
U2.2.2.2. Napadalci spreminjajo informacije z uporabo običajnih vmesnikov SDB za dostop do podatkov.
U2.3. Napadalci spreminjajo zaščitene informacije z nepooblaščenimi spremembami algoritmov delovanja obdelovalne programske opreme.
U2.3.1. Spremembe so predmet prvotnega kodiranja programske opreme.
U2.3.1. Spremembe so predmet strojne kode programske opreme.
U2.4. Napadalci spreminjajo zaščitene informacije z uporabo ranljivosti v programski opremi informacijskega sistema.
U2.5. Napadalci spreminjajo zaščitene informacije med prenosom med komponentami strežniškega dela informacijskega sistema (na primer med strežnikom podatkov in strežnikom aplikacij):
U2.5.1. Povezava: .
TIPIČEN MODEL GROŽNJ, SISTEM ZA NADZOR DOSTOPA
Objekt zaščite, za katerega se uporablja model groženj (scope)
Objekt zaščite, za katerega je ta model groženj uporabljen, ustreza objektu zaščite modela groženj: „Tipičen model groženj. Informacijski sistem, zgrajen na arhitekturi odjemalec-strežnik“.
Pod sistemom za nadzor dostopa uporabnikov v tem modelu groženj razumemo komponento informacijskega sistema, ki izvaja funkcije:
- Identifikacije uporabnikov.
- Avtentikacije uporabnikov.
- Avtorizacije uporabnikov.
- Protokoliranja dejanj uporabnikov.
Grožnje varnosti višje ravni
Dekompozicija
U1. Nepooblaščeno vzpostavljanje delovnega seje v imenu zakonitega uporabnika.
U2. Nepooblaščeno povišanje privilegijev uporabnika v informacijskem sistemu.
U1. Nepooblaščeno vzpostavljanje delovnega seje v imenu zakonitega uporabnika
Razlage
Dekompocicija te grožnje bo v splošnem odvisna od uporabljenega tipa sistemov za identifikacijo in avtentikacijo uporabnikov.
V tem modelu bo obravnavan le sistem identifikacije in avtentikacije uporabnikov, ki uporablja besedilne prijavne in gesle. Predpostavljamo, da je prijavno ime uporabnika javno dostopna informacija, znana napadalcem.
Dekompozicija
U1.1. zaradi kompromitacije prijavnih podatkov:
U1.1.1. Napadalci so kompromitirali prijavne podatke uporabnika med njihovim shranjevanjem.
Pojasnila U1.1.1.
Na primer, prijavni podatki so lahko bili zapisani na nalepki, prilepljeni na monitor.
U1.1.2. Uporabnik je naključno ali z zlonamernim namenom posredoval podatke za dostop napadalcem.
U1.1.2.1. Uporabnik je na glas izgovarjal svoje poverljive podatke med vnosom.
U1.1.2.2. Uporabnik je namerno posredoval svoje poverljive podatke:
U1.1.2.2.1. kolegom na delu.
Pojasnila U1.1.2.2.1.
Na primer, da bi ga lahko zamenjali med odsotnostjo zaradi bolezni.
U1.1.2.2.2. poslovnim partnerjem delodajalca, ki izvajajo delo na objektih informacijske infrastrukture.
U1.1.2.2.3. tretjim osebam.
Pojasnila U1.1.2.2.3.
Ena, a ne edina možnost za uresničitev te grožnje je uporaba zlonamernežev metod socialnega inženiringa.
U1.1.3. Zlonamerneži so pridobili poverljive podatke z metodo brskanja:
U1.1.3.1. z uporabo običajnih mehanizmov dostopa.
U1.1.3.2. na podlagi prej prestreženih kod (na primer, heširanja gesel) shranjevanja poverljivih podatkov.
U1.1.4. Zlonamerneži so uporabili zlonamerno kodo za prestrezanje poverljivih podatkov uporabnika.
U1.1.5. Zlonamerneži so izvlekli poverljive podatke iz omrežne povezave med Stranko in Strežnikom:
U1.1.5.1. Povezava: .
U1.1.6. Zlonamerneži so izvlekli poverljive podatke iz zapisov sistemov za spremljanje delovanja:
U1.1.6.1. sistemov video nadzora (če so med delom beležili pritiskanje tipk na tipkovnici).
U1.1.6.2. sistemov nadzora delovanja zaposlenih za računalnikom.
Pojasnila U1.1.6.2.
Primer takega sistema — .
U1.1.7. Zlonamerneži so kompromitirali poverljive podatke uporabnika zaradi pomanjkljivosti v procesu prenosa.
Pojasnila U1.1.7.
Na primer, prenos gesel v odprti obliki po elektronski pošti.
U1.1.8. Zlonamerneži so izvedeli prikaz poverljivih podatkov z opazovanjem seje dela uporabnika preko sistemov oddaljenega upravljanja.
U1.1.9. Zlonamerneži so izvlekli poveršljive podatke zaradi njihovega uhajanja preko tehničnih kanalov (TKUI):
U1.1.9.1. Zlonamerneži so opazovali, kako uporabnik vnaša svoje poverljive podatke s tipkovnico:
U1.1.9.1.1. Zlonamerneži so se nahajali v neposredni bližini uporabnika in videli vnos poverljivih podatkov na lastne oči.
Pojasnila U1.1.9.1.1.
Takvi slučajevi uključuju akcije kolega na poslu ili situaciju kada je tastatura korisnika vidljiva posetiocima organizacije.
U1.1.9.1.2 Napadači su koristili dodatna tehnička sredstva, kao što su dalekozor ili dron, i videli unos korisničkih podataka kroz prozor.
U1.1.9.2. Napadači su izvukli korisničke podatke iz zapisa radio komunikacije između tastature i sistemske jedinice računara kada su bili povezani putem radio interfejsa (na primer, Bluetooth).
U1.1.9.3. Napadači su izvršili presretanje korisničkih podataka zbog njihovog curenja putem kanala sporednih elektromagnetnih zračenja i indukcija (PEMI).
Objašnjenja U1.1.9.3.
Primeri napada in .
U1.1.9.4. Napadač je izvršio presretanje unosa korisničkih podataka sa tastature korišćenjem specijalnih tehničkih sredstava (STS) namenjenih za neovlašćenje prikupljanje informacija.
Objašnjenja U1.1.9.4.
Primeri .
U1.1.9.5. Napadači su izvršili presretanje unosa korisničkih podataka sa tastature analizom Wi-Fi signala, modulisanim procesom pritiska tastera od strane korisnika.
Objašnjenja U1.1.9.5.
U1.1.9.6. Napadači su izvršili presretanje unosa korisničkih podataka sa tastature analizom zvukova pritiskanja tastera.
Primer .
Objašnjenja U1.1.9.6.
U1.1.9.7. Napadači su izvršili presretanje unosa korisničkih podataka sa tastature mobilnog uređaja analizom podataka akselerometra.
Primer .
Objašnjenja U1.1.9.7.
U1.1.10. , prethodno sačuvanim na Klijentu.
Primer .
Objašnjenja U1.1.10.
Na primer, korisnik je mogao sačuvati u pretraživaču korisničko ime i lozinku za pristup određenom sajtu.
U1.1.11. Napadači su kompromitovali korisničke podatke zbog nedostataka u procesu opoziva pristupa korisnicima.
Objašnjenja U1.1.11.
Na primer, nakon otkaza zaposlenog, njegovi korisnički nalozi ostali su aktivni.
U1.2. korišćenjem ranjivosti u sistemu upravljanja pristupom.
U2. Neovlašćeno povećanje privilegija korisnika u informacijskom sistemu.
U2.1 vršenjem neovlašćenih promena u podacima koji sadrže informacije o privilegijama korisnika.
Dekompozicija
U2.2 korišćenjem ranjivosti u sistemu upravljanja pristupom.
U2.3. zbog nedostataka u procesu upravljanja pristupom korisnicima.
U2.3. zbog nedostataka u procesu upravljanja pristupom korisnicima.
Razlaga U2.3.
Primer 1. Uporabniku je bil dodeljen dostop, ki je bil večji, kot ga je dejansko potreboval za službene potrebe.
Primer 2. Po premestitvi uporabnika na drugo delovno mesto prejšnje dodeljene pravice dostopa niso bile odvzete.
TYPICAL THREAT MODEL. INTEGRATION MODULE
Objekt zaščite, za katerega se uporablja model groženj (scope)
Integracijski modul je niz objektov informacijske infrastrukture, namenjen organizaciji izmenjave informacij med informacijskimi sistemi.
Ob upoštevanju dejstva, da v korporativnih omrežjih ni vedno mogoče nedvoumno ločiti enega informacijskega sistema od drugega, lahko integracijski modul razumemo tudi kot vezni člen med komponentami znotraj enega informacijskega sistema.
Arhitektura
Povprečna shema integracijskega modula izgleda takole:
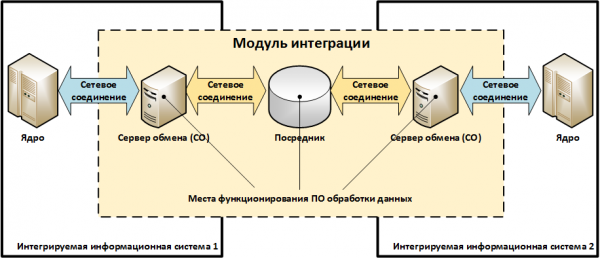
Opis elementov arhitekture:
- «Strežnik izmenjave (SI)» – vozlišče / storitev / komponenta informacijskega sistema, ki opravlja funkcijo izmenjave podatkov z drugim informacijskim sistemom.
- «Posrednik» – vozlišče / storitev, namenjena organizaciji sodelovanja med informacijskimi sistemi, vendar ne spada v njihovo sestavo.
Primeri «Posrednikov» lahko so storitve elektronske pošte, podjetnične storitvene mreže (enterprise service bus / SoA arhitektura), zunanji datotečni strežniki itd. Na splošno integracijski modul morda ne vsebuje «Posrednikov». - «Programska oprema za obdelavo podatkov» – skupek programov, ki izvajajo protokole izmenjave podatkov in pretvorbo formatov.
Na primer, pretvorba podatkov iz formata UFEBS v format ABS, spreminjanje stanj sporočil med prenosom itd. - „Mrežno povezivanje“ ustreza objektu, opisanemu v tipični grožnji ‘Omrežna povezava’. Nekatere omrežne povezave iz tistih, ki so predstavljene na shemi zgoraj, morda ne obstajajo.
Primeri integracijskih modulov
Shema 1. Integracija ABS in ARM KBR preko zunanjega datotečnega strežnika
Za izvrševanje plačil pooblaščeni zaposleni v banki iz ABS izvaža elektronske plačilne dokumente in jih shrani v datoteko (lastnega formata, na primer SQL-dump) na omrežni mapi (…SHARE) datotečnega strežnika. Nato se ta datoteka s pomočjo skripta konverterja pretvori v niz datotek formata UFEBS, ki jih nato prebere ARM KBR.
Nato pooblaščeni delavec — uporabnik ARM KBR — šifrira in podpiše prejeti datotek in jih pošlje v plačilni sistem Banke Rusije.
Ob prejemu plačil iz Banke Rusije ARM KBR izvede dešifriranje in preverjanje elektronskega podpisa, nato pa jih zapiše v obliki zbirke datotek formata UFEBS na datotečnem strežniku. Pred uvoženjem plačilnih dokumentov v ABS se ti pretvorijo s pomočjo skripte konverterja iz formata UFEBS v format ABS.
Predpostavimo, da v tej shemi ABS deluje na enem fizičnem strežniku, ARM KBR deluje na namenskem računalniku, skriptni konverter pa deluje na datotečnem strežniku.
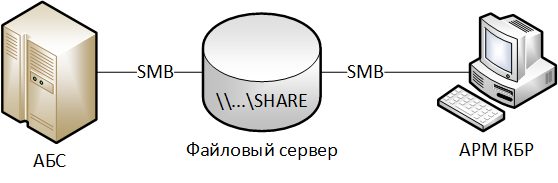
Usklajenost objektov obravnavane sheme z elementi modela modula integracije:
«Strežniki izmenjave s strani ABS» – strežnik ABS.
«Strežniki izmenjave s strani ARM KBR» – računalnik ARM KBR.
«Posrednik» – zunanji datotečni strežnik.
«Programska oprema za obdelavo podatkov» – skriptni konverter.
Shema 2. Integracija ABS in ARM KBR pri nameščanju skupne omrežne mape s plačili na ARM KBR
Vse enako kot v Shemi 1, vendar se ne uporablja ločen datotečni strežnik, namesto tega se omrežna mapa (…SHARE) z elektronskimi plačilnimi dokumenti nahaja na računalniku z ARM KBR. Skriptni konverter prav tako deluje na ARM KBR.
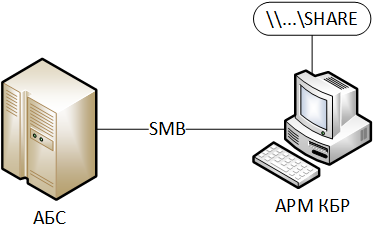
Usklajenost objektov obravnavane sheme z elementi modela modula integracije:
Podobno kot v Shemi 1, vendar «Posrednik» se ne uporablja.
Shema 3. Integracija ABS in ARM KBR-N prek IBM WebSphera MQ in izvajanje podpisa elektronskih dokumentov «na strani ABS»
ABS deluje na platformi, ki je ne podpira SKZI SKAD Podpis. Podpis odhodnih elektronskih dokumentov se izvede na posebnem strežniku za elektronske podpise (Strežnik EP). Ta strežnik prav tako preverja elektronski podpis pri vstopajočih dokumentih iz Banke Rusije.
ABS naloži na Strežnik EP datoteko s plačilnimi dokumenti v lastnem formatu.
Strežnik EP s pomočjo skriptnega konverterja pretvori datoteko v elektronska sporočila formata UFEBS, nato so ta elektronska sporočila podpisana in poslana na IBM WebSphere MQ.
ARM KBR-N se poveže z IBM WebSphere MQ in pridobi podpisana plačilna sporočila, nato pooblaščeni delavec — uporabnik ARM KBR — ta sporočila šifrira in pošlje v plačilni sistem Banke Rusije.
Pri prejemu plačil iz Banke Rusije ARM KBR-N razšifrira in preverja njihov elektronski podpis. Uspešno obdelana plačila v obliki razšifriranih in podpisanih elektronskih sporočil v formatu UFEBS se pošljejo v IBM WebSphere MQ, od koder jih prejme Strežnik EP.
Strežnik EP preveri elektronski podpis prejetih plačil in jih shrani v datoteko v formatu ABS. Po tem pooblaščeni delavec — uporabnik ABS — naloži ustvarjeno datoteko v ABS po ustaljenem postopku.
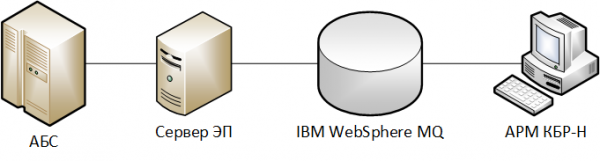
Usklajenost objektov obravnavane sheme z elementi modela modula integracije:
„Strežnik izmenjave s strani ABS“ – strežnik ABS.
„Strežnik izmenjave s strani ARM KBR“ — računalnik ARM KBR.
«Posrednik» – Strežnik EP in IBM WebSphere MQ.
«Programska oprema za obdelavo podatkov» – skript-konverter, SKZI SKAD Signature na Strežniku EP.
Shema 4. Integracija Strežnika DBO in ABS preko API, ki ga zagotavlja posebni strežnik izmenjave
Predpostavimo, da banka uporablja več sistemov daljinskega bančništva (DBO):
- „Internet Klient-Bank“ za fizične osebe (IKB FL);
- „Internet Klient-Bank“ za pravne osebe (IKB UL).
Z namenom zagotavljanja informacijske varnosti se vse interakcije ABS s sistemi DBO izvajajo preko posebnega strežnika izmenjave, ki deluje v okviru informacijske sistema „ABS“.
Nato bomo preučili postopek interakcije sistema DBO IKB UL z ABS.
Strežnik DBO, po prejemu od stranke ustrezno overjene plačilne naloge, mora na njeni osnovi ustvariti ustrezen dokument v ABS. Zato s pomočjo API prenese informacije na strežnik izmenjave, ta pa nato vnese podatke v ABS.
Ob spremembi stanja na računu stranke ABS ustvari elektronska obvestila, ki se preko strežnika izmenjave pošljejo na strežnik DBO.
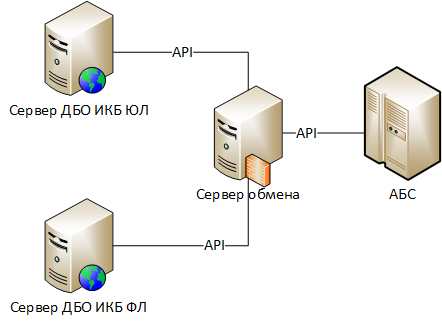
Usklajenost objektov obravnavane sheme z elementi modela modula integracije:
„Strežnik izmenjave s strani DBO“ – strežnik DBO IKB UL.
„Strežnik izmenjave s strani ABS“ – strežnik izmenjave.
«Posrednik» – odsoten.
«Programska oprema za obdelavo podatkov» – komponente Strežnika DBO, odgovorne za uporabo API strežnika izmenjave, komponente strežnika izmenjave, odgovorne za uporabo API ABS.
Grožnje varnosti višje ravni
Dekompozicija
U1. Vnos zlonamernih podatkov s strani nedovoljenih oseb preko integracijskega modula.
U1. Vnos zlonamernih podatkov s strani nedovoljenih oseb preko integracijskega modula
Dekompozicija
U1.1. Nepooblaščen prikaz legitimnih podatkov med njihovo prenosom preko omrežnih povezav:
U1.1.1 Povezava: .
U1.2. Prenos lažnih podatkov po komunikacijskih kanalih v imenu legitimnega udeleženca izmenjave:
U1.1.2 Povezava: .
U1.3. Unauthorized Modification of Legitimate Data During Processing on Exchange Servers or Intermediaries:
U1.3.1. Link: .
U1.4. Creation of Fake Data on Exchange Servers or Intermediaries on Behalf of a Legitimate Exchange Participant:
U1.4.1. Link:
U1.5. Unauthorized Modification of Data During Processing Using Data Processing Software:
U1.5.1. through unauthorized changes made by malicious actors to the settings (configuration) of the data processing software.
U1.5.2. through unauthorized changes made by malicious actors to the executable files of the data processing software.
U1.5.3. through interactive control of the data processing software by malicious actors.
STANDARD THREAT MODEL. CRYPTOGRAPHIC PROTECTION SYSTEM FOR INFORMATION
Objekt zaščite, za katerega se uporablja model groženj (scope)
The object of protection is the cryptographic protection system for information, used to ensure the security of the information system.
Arhitektura
The foundation of any information system is the application software (AS), which implements its target functionality.
Cryptographic protection is usually implemented by calling cryptographic primitives from the business logic of the application software, which are placed in specialized libraries – crypto kernels.
Cryptographic primitives include low-level cryptographic functions such as:
- encrypt / decrypt a block of data;
- create / verify an electronic signature for a block of data;
- compute the hash function for a block of data;
- form / load / unload key information;
- itd.
The business logic of application software, using cryptographic primitives, implements more high-level functionality:
- encrypt a file using the keys of selected recipients;
- vzpostaviti zaščiteno omrežno povezavo;
- obvestiti o rezultatih preverjanja elektronskega podpisa;
- itd.
Interakcija poslovne logike in kripto jedra se lahko izvaja:
- neposredno, z izvajanjem kriptografskih primitivi poslovne logike iz dinamičnih knjižnic kripto jedra (.DLL – za Windows, .SO – za Linux);
- posredno, preko kriptografskih vmesnikov – ovitkov (wrappers), kot so MS Crypto API, Java Cryptography Architecture, PKCS#11 itd. V tem primeru se poslovna logika obrača na kripto vmesnik, ta pa prevaja klic na ustrezno kripto jedro, ki ga v takem primeru imenujemo kripto ponudnik. Uporaba kriptografskih vmesnikov omogoča aplikacijskemu programsko opremo, da se abstrahira od konkretnih kriptografskih algoritmov in postane bolj fleksibilna.
Lahko izpostavimo dve tipični shemi organizacije kripto jedra:
Shema 1 – Monolitno kripto jedro
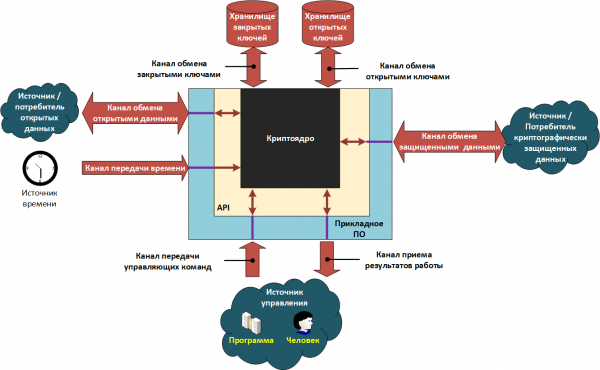
Shema 2 – Razdeljeno kripto jedro
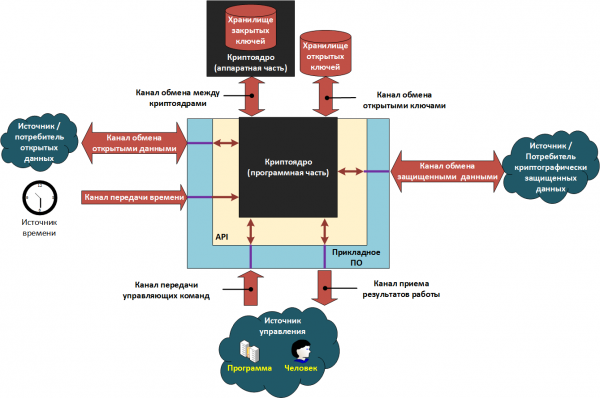
Elementi na predstavljenih shemah so lahko bodisi ločeni moduli programske opreme, ki delujejo na enem računalniku, bodisi omrežni servisi, ki komunicirajo v okviru računalniške mreže.
Pri uporabi sistemov, zgrajenih po shemi 1, aplikacijska programska oprema in kripto jedro delujeta v okviru enotnega okolja delovanja kripto sredstva (SFK), na primer, na istem računalniku, pod upravljanjem iste operacijske sistema. Uporabnik sistema lahko običajno zažene tudi druge programe v okviru tega okolja delovanja, vključno s tistimi, ki vsebujejo zlonamerno kodo. V takih okoliščinah obstaja resno tveganje za uhajanje zasebnih kriptografskih ključev.
Za zmanjšanje tveganja se uporablja shema 2, pri kateri se kripto jedro razdeli na dva dela:
- Prvi del skupaj s aplikacijsko programsko opremo deluje v nezaupanja vrednem okolju, kjer obstaja tveganje okužbe z zlonamerno kodo. Ta del bomo imenovali – "programski del".
- Drugi del deluje v zaupanja vrednem okolju na namenski napravi, ki vsebuje shrambo zasebnih ključev. Ta del bomo imenovali – "strojni del".
Delitev kriptojedra na programski in strojni del je precej pogojna. Na trgu obstajajo sisteme, ki temeljijo na shemi ločenega kriptojedra, vendar je 'strojni' del predstavljen v obliki slike virtualnega stroja — virtual HSM ().
Interakcija obeh delov kriptojedra poteka tako, da tajni kriptografski ključi nikoli niso preneseni v programski del in torej ne morejo biti ukradeni s pomočjo zlonamerne kode.
Vmesnik interakcije (API) in nabor kriptografskih primitivov, ki jih kriptojedro zagotavlja aplikacijskemu programski opremi, sta v obeh primerih enaka. Razlika je v načinu njihove izvedbe.
Tako pri uporabi sheme z ločenim kriptojedrom interakcija programske in strojne dele poteka po naslednjem načelu:
- Kriptografski primitivi, ki ne zahtevajo uporabe tajnega ključa (na primer izračun hashske funkcije, preverjanje digitalnega podpisa itd.), se izvajajo v programski enoti.
- Kriptografski primitivi, ki uporabljajo tajni ključ (ustvarjanje digitalnega podpisa, dešifriranje podatkov itd.), se izvajajo v strojni enoti.
Prikazali bomo delovanje ločenega kriptojedra na primeru ustvarjanja digitalnega podpisa:
- Programska enota izračuna hash funkcijo podatkov, ki jih podpisujemo, in preko komunikacijskega kanala med kriptojedri prenese to vrednost v strojni del.
- Strojni del, z uporabo tajnega ključa in hasha, oblikuje vrednost digitalnega podpisa in jo preko komunikacijskega kanala prenese v programski del.
- Programska enota vrne pridobljeno vrednost aplikacijski programski opremi.
Lastnosti preverjanja pravilnosti digitalnega podpisa
Ko prejemna stran prejme podatke, podpisane z digitalnim podpisom, mora izvesti več faz preverjanja. Pozitiven rezultat preverjanja digitalnega podpisa je dosežen šele po uspešno opravljenih vseh fazah preverjanja.
Faza 1. Kontrola celovitosti podatkov in avtorstva podatkov.
Vsebina faze. Izvaja se preverjanje elektronskega podpisa podatkov po ustreznem kriptografskem algoritmu. Uspešno opravljeno točko potrjuje, da podatki niso bili spremenjeni od trenutka njihovega podpisa, kot tudi, da je bil podpis narejen z zasebnim ključem, ki ustreza javnemu ključi za preverjanje elektronskega podpisa.
Kraj izvajanja faze: kriptosrce.
Faza 2. Nadzor zaupanja v javni ključ podpisnika in nadzor trajanja zasebnega ključa elektronskega podpisa.
Vsebina faze. Faza je sestavljena iz dveh vmesnih podfaz. V prvi se ugotovi, ali je bil javni ključ za preverjanje elektronskega podpisa zaupanja v trenutku podpisa podatkov. V drugi se ugotovi, ali je bil zasebni ključ elektronskega podpisa aktiven v trenutku podpisa podatkov. Na splošno se lahko obdobja veljavnosti teh ključev ne ujemata (na primer pri kvalificiranih potrdilih za ključe preverjanja elektronskega podpisa). Načini ugotavljanja zaupanja v javni ključ podpisnika se določajo s pravili elektronskega poslovanja, ki jih sprejemata sodelujoči strani.
Kraj izvajanja faze: aplikativna programska oprema / kriptosrce.
Faza 3. Nadzor pooblastil podpisnika.
Vsebina faze. V skladu s sprejetimi pravili elektronskega poslovanja se preverja, ali je imel podpisnik pravico potrditi zaščitene podatke. Na primer, predstavljamo situacijo kršitve pooblastil. Predpostavimo, da obstaja organizacija, kjer imajo vsi zaposleni elektronski podpis. V notranji sistem elektronskega poslovanja prispe ukaz vodstva, vendar je podpisan z elektronskim podpisom vodje skladišča. Ustrezno, takšen dokument ne more biti obravnavan kot zakonit.
Kraj izvajanja faze: aplikativna programska oprema.
Predpostavke, sprejete ob opisovanju objekta zaščite
- Kanali za prenos informacij, razen kanalov za izmenjavo ključev, vključujejo tudi aplikativno programsko opremo, API in kriptosrce.
- Podatki o zaupanju v javne ključe in (ali) potrdila, pa tudi informacije o pooblastilih imetnikov javnih ključev, so shranjeni v skladišču javnih ključev.
- Aplikativna programska oprema deluje s skladiščem javnih ključev prek kriptosrca.
Primer informacijske sisteme, zaščitene s pomočjo SKZI
Za ilustracijo prej predstavljenih shem bomo obravnavali hipotetični informacijski sistem in izpostavili vse njegove strukturne elemente.
Opis informacijskega sistema
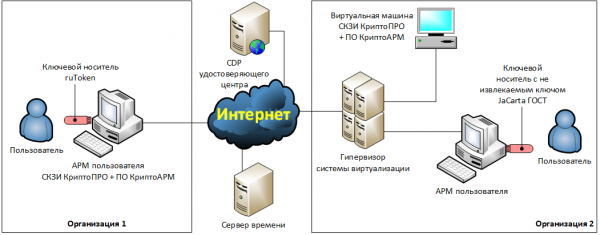
Dve organizaciji sta se odločili uvesti pravno zavezujoč elektronski sistem izmenjave dokumentov (EID). Za to sta sklenili sporazum, v katerem je zapisano, da bodo dokumenti poslani po elektronski pošti in da morajo biti šifrirani ter podpisani z kvalificiranim elektronskim podpisom. Kot sredstva za ustvarjanje in obdelavo dokumentov se morajo uporabljati pisarniški programi iz paketa Microsoft Office 2016, za sredstva kriptografske zaščite pa SKEB KryptoPRO in programska oprema za šifriranje KryptoARM.
Opis infrastrukture organizacije 1
Organizacija 1 se je odločila, da bo namestila SKEB KryptoPRO in programsko opremo KryptoARM na delovno mesto uporabnika – fizični računalnik. Ključi za šifriranje in elektronski podpis bodo shranjeni na ključni napravi ruToken, ki deluje v načinu odstranljivega ključa. Uporabnik bo lokalno pripravljal elektronske dokumente na svojem računalniku, jih šifriral, podpisal in poslal z lokalno nameščenim e-poštnim odjemalcem.
Opis infrastrukture organizacije 2
Organizacija 2 se je odločila prenesti funkcije šifriranja in elektronskega podpisa na namensko virtualno napravo. Vse kriptografske operacije bodo potekale v avtomatiziranem načinu.
Na namenski virtualni napravi sta organizirani dve omrežni mapy: „…In“, „…Out“. V omrežno mapo „…In“ se bodo samodejno shranjevali prejeti datoteke od pogodbenika v odprti obliki. Te datoteke bodo dešifrirane in na njih bo preverjen elektronski podpis.
V mapo „…Out“ bo uporabnik shranil datoteke, ki jih je treba šifrirati, podpisati in poslati pogodbeniku. Uporabnik bo te datoteke pripravljal na svojem delovnem mestu.
Za izvajanje funkcij šifriranja in elektronskega podpisa so na virtualno napravo nameščeni SKEB KryptoPRO, programska oprema KryptoARM in e-poštni odjemalec. Samodejno upravljanje vseh elementov virtualne naprave bo potekalo s pomočjo skript, ki jih razvijejo sistemski skrbniki. Delovanje skript se beleži v datoteke dnevnikov (logs).
Kryptografski ključi elektronskog potpisa biće smešteni na tokenu sa neizvlačivim ključem JaCarta ГОСТ, koji će korisnik povezati na svoj lokalni računar.
Token će se proći na virtuelnu mašinu putem specijalizovanih programskih sredstava USB-over-IP, instaliranih na korisničkom ARM-u i na virtuelnoj mašini.
Sistemski satovi na korisničkom ARM-u u organizaciji 1 biće podešavani ručno. Sistemski satovi specijalizovane virtuelne mašine u organizaciji 2 biće sinhronizovani sa sistemskim satovima hipervizora, koji će, zauzvrat, biti sinhronizovani putem Interneta sa javnim vremenskim serverima.
Isticanje strukturalnih elemenata SKZI
Na osnovu prethodnog opisa IT infrastrukture, istaknućemo strukturalne elemente SKZI i zabeležićemo ih u tabeli.
Tabela — Saglasnost elemenata modela SKZI sa elementima informacionih sistema
Naziv elementa
Organizacija 1
Organizacija 2
Primena softvera
Softver KryptoARM
Softver KryptoARM
Softverski deo kriptojezgra
SKZI KryptoPRO CSP
SKZI KryptoPRO CSP
Hardverski deo kriptojezgra
nije dostupno
JaCarta ГОСТ
API
MS CryptoAPI
MS CryptoAPI
Skladište javnih ključeva
Korisnički ARM:
— čvrsti disk;
— standardno skladište sertifikata Windows.
Hipervizor:
— čvrsti disk.
Virtuelna mašina:
— čvrsti disk;
— standardno skladište sertifikata Windows.
Skladište privatnih ključeva
Ključni nosilac ruToken, radi u režimu izvlačivog ključa
Ključni nosilac JaCarta ГОСТ, radi u režimu neizvlačivog ključa
Kanal razmene javnih ključeva
Korisnički ARM:
— radna memorija.
Hipervizor:
— radna memorija.
Virtuelna mašina:
— radna memorija.
Kanal razmene privatnih ključeva
Korisnički ARM:
— USB magistrala;
— radna memorija.
nije dostupno
Kanal razmene između kriptojezgra
nema (nema hardverskog dela kriptojezgra)
Korisnički ARM:
— USB magistrala;
— radna memorija;
— softverski modul USB-over-IP;
— mrežni interfejs.
Korporativna mreža organizacije 2.
Hipervizor:
— radna memorija;
— mrežni interfejs.
Virtuelna mašina:
— mrežni interfejs;
— radna memorija;
— softverski modul USB-over-IP.
Kanal razmene otvorenih podataka
Korisnički ARM:
— sredstva za unos-iznos;
— radna memorija;
— čvrsti disk.
Korisnički ARM:
— sredstva za unos-iznos;
— radna memorija;
— čvrsti disk;
— mrežni interfejs.
Korporativna mreža organizacije 2.
Hipervizor:
— mrežni interfejs;
— radna memorija;
— čvrsti disk.
Virtuelna mašina:
— mrežni interfejs;
— radna memorija;
— čvrsti disk.
Kanal razmene zaštićenih podataka
Internet.
Korporativna mreža organizacije 1.
Korisnički ARM:
— čvrsti disk;
— radna memorija;
— mrežni interfejs.
Internet.
Korporativna mreža organizacije 2.
Hipervizor:
— mrežni interfejs;
— radna memorija;
— čvrsti disk.
Virtuelna mašina:
— mrežni interfejs;
— radna memorija;
— čvrsti disk.
Kanal prenosa vremena
Korisnički ARM:
— sredstva za unos-iznos;
— radna memorija;
— sistemski tajmer.
Internet.
Korporativna mreža organizacije 2,
Hipervizor:
— mrežni interfejs;
— radna memorija;
— sistemski tajmer.
Virtuelna mašina:
— radna memorija;
— sistemski tajmer.
Kanal prenosa upravljačkih komandi
Korisnički ARM:
— sredstva za unos-iznos;
— radna memorija.
(Grafički korisnički interfejs softvera KryptoARM)
Virtuelna mašina:
— radna memorija;
— čvrsti disk.
(Skripte automatizacije)
Kanal prijema rezultata rada
Korisnički ARM:
— sredstva za unos-iznos;
— radna memorija.
(Grafički korisnički interfejs softvera KryptoARM)
Virtuelna mašina:
— radna memorija;
— čvrsti disk.
(Datoteke dnevnika rada skripti automatizacije)
Grožnje varnosti višje ravni
Razlage
Pretpostavke prihvaćene prilikom dekompozicije pretnji:
- Se uporabljajo odporni kriptografski algoritmi.
- Kriptografski algoritmi se varno uporabljajo v pravih načinah delovanja (na primer, se ne uporablja za šifriranje velikih količin podatkov, upoštevajo se dovoljene obremenitve ključa itd.).
- Napadalci poznajo vse uporabljene algoritme, protokole in javne ključe.
- Napadalcem so vsi šifrirani podatki dostopni za branje.
- Napadalci so sposobni reproducirati katerikoli programski element v sistemu.
Dekompozicija
U1. Kompromitacija tajnih kriptografskih ključev.
U2. Šifriranje ponaredkov podatkov v imenu legitimnega pošiljatelja.
U3. Dešifriranje šifriranih podatkov s strani oseb, ki niso legitimni prejemniki podatkov (napadalci).
U4. Ustvarjanje elektronskega podpisa legitimnega podpisnika pod ponarednimi podatki.
U5. Pridobitev pozitivnega rezultata preverjanja elektronskega podpisa ponarednih podatkov.
U6. Napačno sprejemanje elektronskih dokumentov v izvrševanje zaradi težav pri organizaciji elektronskega poslovanja.
U7. Neovlaščen dostop do zaščitenih podatkov med njihovo obdelavo SKEI.
U1. Kompromitacija tajnih kriptografskih ključev
U1.1. Pridobitev tajnega ključa iz skladišča tajnih ključev.
U1.2. Pridobitev tajnega ključa iz objektov okolja delovanja kriptoorodja, v katerih lahko začasno prebiva.
Pojasnila U1.2.
Objekti, v katerih se lahko začasno hrani tajni ključ, vključujejo:
- operativna pomnilnika,
- začasne datoteke,
- datoteke za izmenjevanje,
- datoteke hibernacije,
- datoteke posnetkov »vročega« stanja virtualnih strojev, vključno z datotekami vsebine operativne pomnilnike virtualnih strojev, ki so bile zaustavljene.
U1.2.1. Izvlečenje tajnih ključev iz delovne operativne pomnilnike z zamrzovanjem modulov RAM, njihovo pridobitev in kasnejše branje podatkov (freeze attack).
Pojasnila U1.2.1.
Primer .
U1.3. Pridobitev tajnega ključa iz kanala izmenjave tajnih ključev.
Pojasnila U1.3.
Primer uresničitve te grožnje bo predstavljen .
U1.4. Neovlaščenost modificiranje kriptojedra, zaradi katerega postanejo tajni ključi znani napadalcem.
U1.5. Kompromitacija tajnog ključa usled korišćenja tehničkih kanala za curenje informacija (TKUI).
Objašnjenja U1.5.
Primer .
U1.6. Kompromitacija tajnog ključa usled korišćenja specijalnih tehničkih sredstava (STS) namenjenih za tajno prikupljanje informacija ("bube").
U1.7. Kompromitacija tajnih ključeva tokom njihova skladištenja izvan SKZI.
Objašnjenja U1.7.
Na primer, korisnik skladišti svoje ključne nosače u fioci radnog stola, iz koje ih lako mogu izvući napadači.
U2. Enkripcija lažnih podataka u ime legitimnog pošiljaoca.
Razlage
Ova pretnja se razmatra samo za šeme enkripcije podataka sa autentifikacijom pošiljaoca. Primeri takvih shema navedeni su u preporukama za standardizaciju. . Za ostale kriptografske sheme ova pretnja ne postoji, pošto se enkripcija vrši na javnim ključevima primaoca, a oni su u opštem slučaju poznati napadačima.
Dekompozicija
U2.1. Kompromitacija tajnog ključa pošiljaoca:
U2.1.1. Veza: .
U2.2. Zamenjivanje ulaznih podataka u kanalu razmene otvorenih podataka.
Napomene U2.2.
Primeri realizacije ove pretnje navedeni su u nastavku. in .
U3. Dešifrovanje enkriptovanih podataka od strane lica koja nisu legitimni primaoci podataka (napadači).
Dekompozicija
U3.1. Kompromitacija tajnih ključeva primaoca enkriptovanih podataka.
U3.1.1 Veza: .
U3.2. Zamenjivanje enkriptovanih podataka u kanalu razmene zaštićenih podataka.
U4. Kreiranje elektronskog potpisa legitimnog potpisnika na lažnim podacima.
Dekompozicija
U4.1. Kompromitacija tajnih ključeva elektronskog potpisa legitimnog potpisnika.
U4.1.1 Veza: .
U4.2. Zamenjivanje potpisivanih podataka u kanalu razmene otvorenih podataka.
Napomena U4.2.
Primeri realizacije ove pretnje navedeni su u nastavku. in .
U5. Dobijanje pozitivnog rezultata provere elektronskog potpisa lažnih podataka.
Dekompozicija
U5.1. Napadalci prestrežejo v kanalu prenosa rezultatov dela sporočilo o negativnem rezultatu preverjanja elektronskega podpisa in ga nadomestijo s sporočilom s pozitivnim rezultatom.
U5.2. Napadalci izvajajo napad na zaupanje v certifikate podpisa (SCENARIJ — vsi elementi so obvezni):
U5.2.1. Napadalci generirajo javni in zasebni ključ elektronskega podpisa. Če se v sistemu uporabljajo certifikati ključev elektronskega podpisa, generirajo certifikat elektronskega podpisa, kar najbolj spominja na certifikat predvidenega pošiljatelja podatkov, katerega sporočilo želijo ponarediti.
U5.2.2. Napadalci vnašajo nepooblaščene spremembe v skladišče javnih ključev, opremljajoći njihov generirani javni ključ z ustrezno stopnjo zaupanja in pooblastili.
U5.2.3. Napadalci podpišejo ponaredjene podatke s prej oblikovanim ključem elektronskega podpisa in jih vstavijo v kanal za izmenjavo zaščitenih podatkov.
U5.3. Napadalci izvajajo napad z uporabo poteklih ključev elektronskega podpisa zakonitega pošiljatelja (SCENARIJ — vsi elementi so obvezni):
U5.3.1. Napadalci kompromitirajo potekle (nesposobne trenutno) zasebne ključe elektronskega podpisa legitimnega pošiljatelja.
U5.3.2. Napadalci zamenjajo čas v kanalu prenosa časa s časom, ko so bili kompromitirani ključi še veljavni.
U5.3.3. Napadalci podpišejo ponaredjene podatke s prej kompromitiraním ključem elektronskega podpisa in jih vstavijo v kanal za izmenjavo zaščitenih podatkov.
U5.4. Napadalci izvajajo napad z uporabo kompromitiranih ključev elektronskega podpisa zakonitega pošiljatelja (SCENARIJ — vsi elementi so obvezni):
U5.4.1. Napadalci naredijo kopijo skladišča javnih ključev.
U5.4.2. Napadalci kompromitirajo zasebne ključe enega od zakonitih pošiljateljev. Ta opazi kompromitacijo, umakne ključe, podatki o umiku ključa se shranijo v skladišče javnih ključev.
U5.4.3. Napadalci zamenjajo skladišče javnih ključev z prej skopiranim.
U5.4.4. Napadalci podpišejo ponaredjene podatke s prej kompromitiranim ključem elektronskega podpisa in jih vstavijo v kanal za izmenjavo zaščitenih podatkov.
U5.5. zaradi napak pri izvajanju 2. in 3. faze preverjanja elektronskega podpisa:
Pojasnila U5.5.
Primer uresničitve te grožnje je predstavljen .
U5.5.1. Preverjanje zaupanja v certifikat ključa elektronskega podpisa zgolj na podlagi zaupanja v certifikat, s katerim je podpisan, brez preverjanja CRL ali OCSP.
Pojasnila U5.5.1.
Primer izvedbe .
U5.5.2. Pri vzpostavljanju verige zaupanja v certifikat se ne analizirajo pooblastila izdajateljskih certifikatov
Pojasnila U5.5.2.
Primer napada v zvezi s SSL/TLS certifikati.
Napadalci so kupili legitimen certifikat za svoj e-poštni naslov. Nato so izdelali ponaredjen certifikat za spletno stran in ga podpisali s svojim certifikatom. Če preverjanje pooblastil ne bo izvedeno, bo preverjanje verige zaupanja pravilno, in posledično bo ponaredjen certifikat tudi pravilen.
U5.5.3. Pri vzpostavljanju verige zaupanja v certifikat se ne preverjajo vmesni certifikati glede na odpoklic.
U5.5.4. Obnovitev CRL poteka manj pogosto, kot jih izdaja overitveni center.
U5.5.5. Odločitev o zaupanju v elektronski podpis se sprejme prej, kot prejme OCSP-odgovor o statusu certifikata, poslan na zahtevo, ki je bila izdelana po času oblikovanja podpisa ali prej, kot je bil prejet naslednji CRL po oblikovanju podpisa.
Pojasnila U5.5.5.
V predpisih večine OC je čas odpoklica certifikata čas izdaje najbližjega CRL, ki vsebuje informacije o odpoklicu certifikata.
U5.5.6. Pri prejemanju podpisanih podatkov se ne preverja pripadnost certifikata pošiljatelju.
Pojasnila U5.5.6.
Primer napada. V zvezi s SSL certifikati: lahko ni preverjeno, ali se naslov klicanega strežnika ujema s vrednostjo polja CN v certifikatu.
Primer napada. Napadalci so kompromitirali ključ elektronskega podpisa ene od udeležencev plačilnega sistema. Po tem so vdrli v omrežje drugega udeleženca in njegovem imenu poslali na obračunski strežnik plačilnega sistema plačilne dokumente, podpisane s kompromitiranimi ključi. Če strežnik analizira le zaupanje in ne preverja ustreznosti, bodo ponarejeni dokumenti veljali kot legitimni.
U6. Napačno sprejemanje elektronskih dokumentov v izvrševanje zaradi težav pri organizaciji elektronskega poslovanja.
Dekompozicija
U6.1. Prejemna stran ne odkrije podvajanja prejetih dokumentov.
Pojasnila U6.1.
Прimer napada. Zlonamerniki lahko prevzamejo dokument, ki se posreduje prejemniku, celo če je kriptografično zaščiten, nato pa ga večkrat pošljejo prek kanala za prenos zaščitenih podatkov. Če prejemnik ne zazna podvajanj, bodo vsi prejeti dokumenti obravnavani in obdelani kot različni dokumenti.
U7. Nepošteno dostopanje do zaščitenih podatkov med njihovim obdelovanjem SKZI.
Dekompozicija
U7.1. zaradi uhajanja informacij skozi stranske kanale (napad s stranskim kanalom).
Pojasnila U7.1.
Primer .
U7.2. zaradi nevtralizacije zaščite pred nepoštenim dostopom do informacij, obdelovanih na SKZI:
U7.2.1. Izvajanje SKZI s kršitvami zahtev, opisanih v dokumentaciji za SKZI.
U7.2.2. , izvedeno zaradi prisotnosti ranljivosti v:
U7.2.2.1. sredstvih zaščite pred nepoštenim dostopom.
U7.2.2.2. sami SKZI.
U7.2.2.3. okolju delovanja kripto sredstev.
Primeri napadov
Spodaj obravnavani scenariji že v osnovi vsebujejo napake v organizaciji varnosti informacij in služijo le kot ilustracija možnih napadov.
Scenarij 1. Primer uresničitve groženj U2.2 in U4.2.
Opis objekta
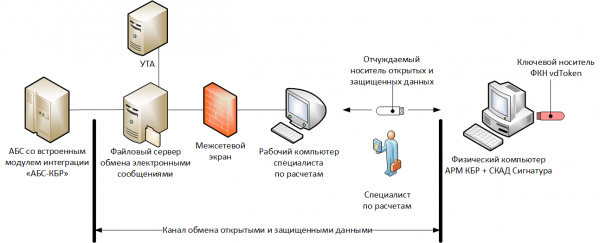
SO ARK KBR in SKZI SKAD podpisani na fizičnem računalniku, ki ni povezan z računalniško omrežje. Kot ključni nosilec se uporablja FKN vdToken v načinu delovanja z neizvlečnim ključem.
Pravila o izvedbi izračunov predvidevajo, da strokovnjak za izračune s svojega delovnega računalnika prenese elektronska sporočila v odprti obliki (shema starega ARK KBR) s posebnega zaščitenega datotečnega strežnika, nato jih zapisuje na prenosni USB pomnilnik in prenaša na ARK KBR, kjer jih šifrira in podpiše. Nato strokovnjak prenaša zaščitena elektronska sporočila na prenosni nosilec, nakar jih preko svojega delovnega računalnika zapisuje na datotečni strežnik, od koder pridejo na UTA in nato v plačilni sistem Banke Rusije.
V tem primeru bodo kanali za izmenjavo odprtih in zaščitenih podatkov vključevali: datotečni strežnik, delovni računalnik strokovnjaka in prenosni nosilec.
Napad
Napadalci nepooblaščeno namestijo sistem za oddaljeno upravljanje na delovno računalnik strokovnjaka in ob snemanju na nosilec za prenos plačilnih nalogov (elektronskih sporočil) v odprti obliki nadomestijo vsebino enega izmed njih. Strokovnjak prenese plačilne naloge na ARM KBR, jih podpiše in šifrira, ne da bi opazil zamenjavo (na primer zaradi velikega števila plačilnih nalogov v teku, utrujenosti itd.). Po tem ponarejen plačilni nalog, ki preide skozi tehnološki postopek, pride v plačilni sistem Banke Rusije.
Scenarij 2. Primer izvedbe groženj U2.2 in U4.2.
Opis objekta
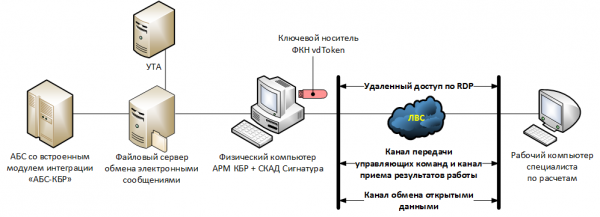
Računalnik z nameščenimi ARM KBR, SKAD Signatura in priključenim ključnim nosilcem FKN vdToken deluje v ločenem prostoru brez dostopa osebja.
Strokovnjak za obračun se povezuje z ARM KBR v načinu oddaljenega dostopa preko protokola RDP.
Napad
Napadalci prestrežejo podatke, s katerimi strokovnjak za obračun vzpostavi povezavo in dela z ARM KBR (na primer zaradi zlonamerne kode na njegovem računalniku). Nato se povežejo v njegovem imenu in v plačilni sistem Banke Rusije pošljejo ponarejen plačilni nalog.
Scenarij 3. Primer izvedbe grožnje U1.3.
Opis objekta
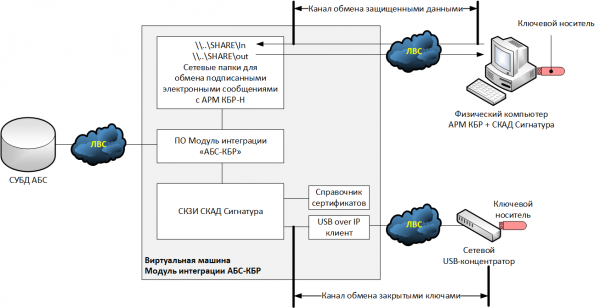
Poglejmo enega izmed hipotetičnih primerov izvedbe integracijskih modulov „ABS-KBR“ za novo shemo (ARM KBR-N), pri kateri se elektronski podpis odhodnih dokumentov izvede na strani ABS. Pri tem bomo predvidevali, da ABS deluje na osnovi operacijskega sistema, ki ga ne podpira SKZI SKAD Signatura, in tako je kriptografska funkcionalnost prenesena na ločeno virtualno napravo — integracijski modul „ABS-KBR“.
Kot ključni nosilec se uporablja navaden USB-token, ki deluje v načinu uzemljenega ključa. Ob priklopu ključnega nosilca na hipervizor se je izkazalo, da v sistemu ni prostih USB-portov, zato je bilo odločeno, da se USB-token priključi preko omrežnega USB-razdelilnika, na virtualnem računalniku pa se namesti USB-over-IP odjemalec, ki bo vzpostavil povezavo z razdelilnikom.
Napad
Napadalci so prevzeli zasebni ključ elektronskega podpisa iz komunikacijskega kanala med USB koncentratorjem in hipervizorjem (podatki so bili preneseni v nešifrirani obliki). Z zasebnim ključem so napadalci oblikovali ponarejeno plačilno nalog, jo podpisali z elektronskim podpisom in jo poslali v ARM KBR-N za izvedbo.
Scenarij 4. Primer uresničitve groženj U5.5.
Opis objekta
Oglejmo si enako shemo kot v prejšnjem scenariju. Predpostavljamo, da elektronska sporočila, ki prihajajo iz ARM KBR-N, pridejo v mapo …SHAREIn, tista, ki so poslana v ARM KBR-N in naprej v plačilni sistem Banke Rusije, pa v …SHAREout.
Prav tako predpostavljamo, da se pri uresničevanju modula integracije seznami umaknjenih certifikatov posodobijo le ob ponovnem izdajanju kriptografskih ključev, in da se elektronska sporočila, ki pridejo v mapo …SHAREIn, preverjajo le glede na nadzor celovitosti in nadzor zaupanja v javni ključ elektronskega podpisa.
Napad
Napadalci so izkoristili ukradene ključe iz prejšnjega scenarija in podpisali ponarejeno plačilno nalog, ki vsebuje podatke o prejemu denarja na račun prevaranta in ga vstavili v kanal za izmenjavo zaščitenih podatkov. Ker se ne izvaja preverjanje, da je plačilni nalog podpisal prav Banka Rusije, se ta sprejme v izvršitev.
Izvor: habr.com
