

Tako izgleda center za spremljanje, ki se nahaja v Moskvi, podatkovni center NORD-2
O tem, katere ukrepe izvajajo za zagotavljanje informacijske varnosti (IV), ste brali že večkrat. Vsak resen IT strokovnjak bo zlahka navedel 5-10 pravil IV. Cloud4Y pa predlaga, da se pogovorimo o informacijski varnosti podatkovnih centrov.
Pri zagotavljanju informacijske varnosti podatkovnega centra so najbolj "zaščitene" točke:
- informacijski viri (podatki);
- procesi zbiranja, obdelave, shranjevanja in prenosa informacij;
- uporabniki sistema in servisno osebje;
- informacijska infrastruktura, ki vključuje tehnična in programska sredstva za obdelavo, prenos in prikaz informacij, vključno s kanali za izmenjavo informacij, sistemi za zaščito informacij in prostori.
Območje odgovornosti podatkovnega centra je odvisno od modela ponujenih storitev (IaaS/PaaS/SaaS). Kako to izgleda, si oglejte na sliki spodaj:
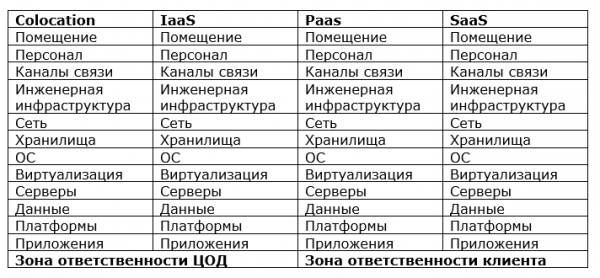
Območje veljavnosti politike varnosti podatkovnega centra je odvisno od modela ponujenih storitev
Najpomembnejši del razvoja politike informacijske varnosti je vzpostavitev modela groženj in kršiteljev. Kaj lahko postane grožnja za podatkovni center?
- Neugodni dogodki naravne, tehnične in socialne narave
- Teroristi, kriminalni elementi in drugi.
- Odvisnost od dobaviteljev, ponudnikov, partnerjev, strank
- Okvare, odpovedi, uničenja, poškodbe programske in tehnične opreme
- Zaposleni v podatkovnem centru, ki izvajajo grožnje IV z uporabo zakonito dodeljenih pravic in pooblastil (notranji kršitelji IV)
- Zaposleni v podatkovnem centru, ki izvajajo grožnje IV izven zakonito dodeljenih pravic in pooblastil ter subjekti, ki niso osebje podatkovnega centra, a poskušajo nepooblaščen dostop in nezakonite dejavnosti (zunanji kršitelji IV)
- Neposlušnost zahtevam nadzornih in regulativnih organov ter veljavnemu zakonodajalstvu
Analiza tveganj — odkrivanje potencialnih groženj in ocena obsega posledic njihove uresničitve — bo pomagala pravilno izbrati prednostne naloge, ki jih morajo reševati strokovnjaki za informacijsko varnost podatkovnega centra, ter načrtovati proračune za nakup tehničnih in programskih sredstev.
Zagotavljanje varnosti je neprekinjen proces, ki vključuje faze načrtovanja, izvajanja in obratovanja, spremljanja, analize in izboljševanja sistema za informacijsko varnost. Za oblikovanje sistemov upravljanja informacijske varnosti uporabljamo tako imenovani „».
Pomemben del varnostnih politik je razporeditev vlog in odgovornosti osebja za njihovo izvajanje. Politike je treba nenehno ponovno preučevati ob upoštevanju sprememb v zakonodaji, novih groženj in pojavljajočih se zaščitnih sredstev. In seveda je treba zahteve glede informacijske varnosti posredovati osebju in izvesti njegovo usposabljanje.
Organizacijske ukrepe
Nekateri strokovnjaki skeptično gledajo na "papirnato" varnost, menijoč, da so glavne praktične sposobnosti za obrambo pred poskusi vdorov. Pravo delovno izkušnjo pri zagotavljanju informacijske varnosti v bankah nakazuje nasprotno. Strokovnjaki za informacijsko varnost imajo lahko odlično znanje o prepoznavanju in zmanjševanju tveganj, toda če osebje podatkovnega centra ne bo izvrševalo njihovih navodil, bo vse zaman.
Varnost običajno ne prinaša dobička, temveč le zmanjšuje tveganja. Zato jo pogosto obravnavajo kot nekaj, kar ovira in je drugotnega pomena. In ko se strokovnjaki za varnost začanejo pritoževati (kar je povsem upravičeno), pogosto pride do konfliktov z osebjem in vodstvom operativnih enot.
Obstoječi industrijski standardi in zahteve regulatorjev pomagajo varnostnikom zagovarjati svoja stališča v pogovorih z vodstvom, potrjene politike informacijske varnosti, pravila in regulative pa omogočajo dosego izvajanja tam navedenih zahtev s strani osebja, kar spodbuja izvajanje pogosto nepriljubljenih odločitev.
Zaščita prostorov
Pri zagotavljanju storitev podatkovnih centrov po modelu colocation je na prvem mestu zagotavljanje fizične varnosti in nadzora dostopa do opreme strank. Za to se uporabljajo ograje (ograjene dele dvorane), ki so pod video nadzorom stranke in je do njih omejen dostop osebja podatkovnega centra.
V državnih računalniških središčih z fizično varnostjo in konec prejšnjega stoletja so bile stvari kar v redu. Imeli so dostopne kontrole, nadzor dostopa v prostore, četudi brez računalnikov in videokamer, ter sisteme za gašenje požara — ob morebitnem požaru se je v strojno sobo samodejno sprožil freon.
Danes je fizična varnost še bolje zagotovljena. Sistemi za nadzor in upravljanje dostopa (SNUD) so postali pametni, uvajajo se biometrične metode omejitve dostopa.
Sistemi za gašenje požara so postali varnejši za osebje in opremo, med katerimi izstopajo sistemi za inhibicijo, izolacijo, hlajenje in hipoksijskega delovanja na območje požara. Poleg obveznih sistemov požarne zaščite se v podatkovnih centrih pogosto uporablja tudi sistem zgodnjega odkrivanja požara aspiracijske vrste.
Za zaščito podatkovnih centrov pred zunanjimi grožnjami — požari, eksplozijami, zrušitvijo konstrukcij stavb, poplavami, korozivnimi plini — se uporabljajo varnostne sobe in sefi, v katerih je strežniška oprema zaščitena praktično pred vsemi zunanjimi poškodbami.
Šibka točka — človek
»Pametni« sistemi video nadzora, senzorji obsežnega sledenja (akustični, infrardeči, ultrazvočni, mikrovalovni), SNUD so zmanjšali tveganja, vendar niso rešili vseh težav. Ta sredstva ne bodo pomagala, na primer, ko pravilno pooblaščeni ljudje v podatkovnem centru s pravilno prinesenim orodjem kaj »zasačijo«. In, kot to običajno velja, slučajna zanka prinese največ težav.
Na delo podatkovnega centra lahko vpliva neupravičena raba njegovih virov s strani osebja, kot je na primer ilegalno rudarjenje. V takih primerih lahko pomagajo sistemi za upravljanje infrastrukture podatkovnih centrov (DCIM).
Osebje prav tako potrebuje zaščito, saj je človek pogosto opredeljen kot najslabša točka v sistemu zaščite. Ciljni napadi profesionalnih kriminalcev se najpogosteje začnejo z uporabo metod socialnega inženirstva. Pogosto najbolj zaščiteni sistemi padejo ali se kompromitirajo, potem ko nekdo nekje pritisne/naloži/stori. Takšna tveganja lahko zmanjšamo s usposabljanjem osebja in uvajanjem najboljših svetovnih praks na področju informacijske varnosti.
Zaščita inženirske infrastrukture
Tradicionalne grožnje za delovanje podatkovnih centrov so izpadi električne energije in okvare hladilnih sistemov. Na te grožnje so se že navadili in jih znajo obvladovati.
Nova tendenca je splošno uvajanje »pametne« opreme, povezane v omrežje: upravljani UPS, inteligentni hladilni in prezračevalni sistemi, različne krmilne in senzorjske naprave, povezane s sistemi za spremljanje. Pri oblikovanju modela groženj podatkovnih centrov ne smemo pozabiti na verjetnost napada na omrežje infrastrukture (in, morda, tudi na povezano IT omrežje podatkovnega centra). Dodatno zaplete situacijo dejstvo, da lahko del opreme (na primer, chillers) prenesemo izven podatkovnega centra, recimo, na streho najetega objekta.
Zaščita komunikacijskih kanalov
Če podatkovni center ne nudi storitev le po modelu colocation, bo treba poskrbeti za zaščito oblakov. Po podatkih Check Point-a se je samo lani 51 % organizacij po vsem svetu srečalo z napadi na oblačne strukture. DDoS napadi ustavljajo poslovanje, ransomware virusi zahtevajo odkupnino, ciljni napadi na bančne sisteme vodijo do kraje sredstev z računov.
Grožnje zunanjih vdorov skrbijo tudi strokovnjake za informacijsko varnost podatkovnih centrov. Najbolj aktualne so za podatkovne centre porazdeljene napade, usmerjene na prekinitev zagotavljanja storitev, pa tudi grožnje hekerskega vdiranja, kraje ali spreminjanja podatkov, ki so shranjeni v virtualni infrastrukturi ali sistemih za shranjevanje.
Za zaščito zunanjega oboda podatkovnega centra služijo sodobni sistemi z funkcijami odkrivanja in nevtralizacije zlonamerne kode, nadzora aplikacij in z možnostjo uvoza tehnologij proaktivne zaščite Threat Intelligence. V nekaterih primerih postavijo sisteme z zmogljivostjo IPS (preprečevanja vdorov) s samodejno prilagoditvijo nabora podpisov parametrom varovanega okolja.
Za zaščito pred DDoS napadi ruska podjetja običajno uporabljajo zunanje specializirane storitve, ki preusmerjajo promet na druge vozliščne točke in ga filtrirajo v oblaku. Zaščita na strani operaterja se izvaja veliko učinkoviteje kot na strani stranke, podatkovni centri pa nastopajo kot posredniki pri prodaji storitev.
V podatkovnih centrih so možni tudi notranji DDoS napadi: napadalec vstopi v slabo zaščitene strežnike podjetja, ki svoje opreme postavlja po modelu colocation, in z njih preko notranje mreže izvede napad "zanikanje storitve" na druge stranke tega podatkovnega centra.
Pozor virtualnim okoljem
Upoštevati je treba specifike zaščitenega objekta — uporabo virtualizacijskih sredstev, dinamične spremembe IT infrastrukture, medsebojno povezanost storitev, kjer lahko uspešen napad na enega uporabnika ogrozi varnost drugih. Na primer, če napadalec zlomi frontend kontejner pri delovanju PaaS na osnovi Kubernetes, lahko takoj pridobi vse geselne informacije in celo dostop do sistema orkestracije.
Izdelki, ki se nudijo po storitvenem modelu, imajo visoko stopnjo avtomatizacije. Da ne bi ovirali poslovanja, morajo imeti tudi uporabljena sredstva za zaščito informacij enako stopnjo avtomatizacije in horizontalnega skaliranja. Skaliranje mora biti zagotovljeno na vseh nivojih informacijske varnosti, vključno z avtomatizacijo nadzora dostopa in rotacijo dostopnih ključev. Poseben izziv predstavlja skaliranje funkcionalnih modulov, ki izvajajo inšpekcijo omrežnega prometa.
Na primer, filtriranje omrežnega prometa na aplikacijski, omrežni in sejnici ravni v podatkovnih centrih z visoko stopnjo virtualizacije mora biti izvedeno na ravni omrežnih modulov hipervizorja (na primer, Distributivni požarni zid podjetja VMware) ali z ustvarjanjem verig storitev (virtualni požarni zidovi podjetja Palo Alto Networks).
Ob prisotnosti šibkih točk na ravni virtualizacije računalniških virov bodo prizadevanja za ustvarjanje celovitega sistema informacijske varnosti na ravni platforme neučinkovita.
Ravni zaščite informacij v podatkovnih centrih
Splošni pristop k zaščiti je uporaba integriranih, večstopenjskih sistemov zagotavljanja informacijske varnosti, ki vključujejo makrosegmentacijo na ravni požarnega zidu (določanje segmentov za različne funkcionalne smeri poslovanja), mikrosegmentacijo na osnovi virtualnih požarnih zidov ali označevanja prometa s skupinami (rolami uporabnikov ali storitev), ki jih določajo politike dostopa.
N naslednji ravni gre za odkrivanje anomolij znotraj in med segmenti. Analizirana je dinamika prometa, ki lahko kaže na prisotnost zlonamernih dejavnosti, kot so skeniranje omrežja, poskusi DDoS napadov, prenos podatkov, na primer z razrezom datotek baze podatkov in njihovim občasnim izvozom skozi dolge časovne intervale. V podatkovnih centrih poteka ogromna količina prometa, zato je za odkrivanje anomolij potrebno uporabiti napredne iskalne algoritme, in to brez paketne analize. Pomembno je, da se prepoznajo ne le znaki zlonamerne in anomalične aktivnosti, temveč tudi delovanje zlonamerne programske opreme, celo v šifriranem prometu brez njegove dešifriranja, kot to predlagajo rešitve Cisco (Stealthwatch).
Zadnja obramba je zaščita končnih točk lokalnega omrežja: strežnikov in virtualnih naprav, na primer z uporabo agentov, nameščenih na končnih napravah (virtualnih strojih), ki analizirajo operacije vnosa, brisanja, kopiranja in omrežne aktivnosti ter podatke prenašajo v , kjer se izvajajo izračuni, ki zahtevajo veliko računalniško moč. Tam se analizira s pomočjo algoritmov Big Data, gradi se drevesa strojnega logičnega razmišljanja in odkrivajo se anomolije. Algoritmi se samodejno učijo na osnovi ogromne količine podatkov, ki jih zagotavlja globalna mreža senzorjev.
Možno je tudi brez namestitve agentov. Sodobna sredstva za zaščito informacij morajo biti brezagentna in se morajo integrirati v operacijske sisteme na ravni hipervizorja.
Našteti ukrepi znatno zmanjšujejo tveganja informacijske varnosti, vendar to morda ni zadostno za podatkovne centre, ki zagotavljajo avtomatizacijo proizvodnih procesov višjega tveganja, kot so jedrske elektrarne.
Zahteve regulatorjev
Glede na obdelane informacije morajo fizične in virtualizirane infrastrukture podatkovnega centra ustrezati različnim varnostnim zahtevam, opredeljenim v zakonih in industrijskih standardih.
Med zakonodajo se obravnava zakon «O varstvu osebnih podatkov» (152-FZ) in zakon «O varnosti objektov KII RF» (187-FZ), ki je letos stopil v veljavo — tožilstvo se že zanima za napredek pri izvajanju. Spori o pripadnosti podatkovnih centrov subjekti KII se še vedno odvijajo, vendar se zdi, da bodo podatkovni centri, ki želijo nuditi storitve subjektom KII, morali izpolniti zahteve novega zakonodajstva.
Podatkovni centri, ki gostijo državne informacijske sisteme, se ne bodo imeli enostavno. Po Uredbi Vlade RF z dne 11.05.2017 št. 555 je treba vprašanja informacijske varnosti rešiti pred uvedbo GIS v komercialno obratovanje. Podatkovni center, ki želi gostiti GIS, mora vnaprej ustrezati zahtevam regulatorjev.
V zadnjih 30 letih so sistemi za zaščito podatkovnih centrov prešli dolgo pot: od preprostih fizičnih zaščitnih sistemov in organizacijskih ukrepov, ki kljub temu ostajajo aktualni, do zapletenih inteligentnih sistemov, v katerih se vedno pogosteje uporabljajo elementi umetne inteligence. A bistvo pristopa se ni spremenilo. Najsodobnejša tehnologija ne more rešiti težav brez organizacijskih ukrepov in usposabljanja osebja, papirji pa ne morejo nadomestiti programske in tehnične rešitve. Varnosti podatkovnega centra ni mogoče zagotoviti enkrat za vselej; gre za stalen vsakodnevni proces odkrivanja prednostnih groženj in celovitega reševanja nastalih težav.
Kaj še koristnega lahko preberete v blogu
→
→
→
→
→
Prijavite se na naš -kanal, da ne zamudite novega članka! Pišemo največ dvakrat na teden in le po vsebini. Prav tako vas spominjamo, da lahko oblačne rešitve Cloud4Y.
Izvor: habr.com
