

Vsem, ki so poskušali zagnati virtualni stroj v oblaku, je dobro znano, da je standardna vrata RDP, če so odprta, skoraj takoj napadena z valovi poskusov vdorov z različnih IP-naslovov po vsem svetu.
V tem članku vam bom pokazal, kako v lahko nastavite samodejno reakcijo na vdor s dodajanjem novega pravila v požarni zid. InTrust je za zbiranje, analizo in shranjevanje strukturiranih podatkov, ki že vsebuje stotine prednastavljenih odzivov na različne vrste napadov.
V Quest InTrust lahko nastavite odzivna dejanja ob sprožitvi pravila. Agenta za zbiranje dnevnikov InTrust prejme sporočilo o neuspelem poskusu avtentikacije na delovni postaji ali strežniku. Da bi nastavili dodajanje novih IP-naslovov v požarni zid, je treba kopirati obstoječe specializirano pravilo za odkrivanje več neuspešnih avtentikacij in odpreti njegovo kopijo za urejanje:
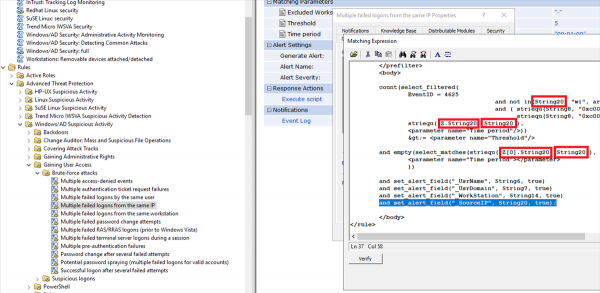
Dogodki v dnevnikih Windows uporabljajo tako imenovane InsertionString. (to je neuspešen prijava v sistem) in videli boste, da se nas zanimiva polja shranjujejo v InsertionString14 (Ime delovne postaje) in InsertionString20 (Naslov omrežja izvora). Pri napadu iz interneta bo polje z imenom delovne postaje verjetno prazno, zato je pomembno v to mesto vnesti vrednost iz naslova omrežja izvora.
Tako približno izgleda besedilo dogodka 4625
Neuspešno prijavljanje računa.
Zadeva:
	ID varnosti:		S-1-5-21-1135140816-2109348461-2107143693-500
	Ime računa:		ALebovsky
	Domena računa:		LOGISTICS
	ID prijave:		0x2a88a
Vrsta prijave:			2
Račun, za katerega je prijava neuspešna:
	ID varnosti:		S-1-0-0
	Ime računa:		Paul
	Domena računa:		LOGISTICS
Podatki o neuspehu:
	Razlog neuspeha:		Račun je zaklenjen.
	Status:			0xc0000234
	Podstatus:		0x0
Podatki o procesu:
	ID klicnega procesa:	0x3f8
	Ime klicnega procesa:	C:WindowsSystem32svchost.exe
Omrežne informacije:
	Ime delovne postaje:	DCC1
	Naslov omrežja izvora:	::1
	Izvorna vrata:		0
Podrobne informacije o avtentikaciji:
	Postopek prijave:		seclogo
	Avtentikacijski paket:	Negotiate
	Prehodne storitve:	-
	Ime paketa (samo NTLM):	-
	Dolžina ključa:		0
Ta dogodek se generira, ko prijavna zahteva ne uspe. Generira se na računalniku, kjer je bil poskus dostopa.
Polja zadeve kažejo na račun v lokalnem sistemu, ki je zahteval prijavo. To je običajno storitev, kot je strežniška storitev, ali lokalni proces, kot je Winlogon.exe ali Services.exe.
Polje vrste prijave označuje vrsto prijave, ki je bila zahtevana. Najpogostejše vrste sta 2 (interaktivna) in 3 (omrežna).
Polja informacij o procesu označujejo, kateri račun in proces v sistemu sta zahtevala prijavo.
Polja informacij omrežja označujejo, od kje je izvirala oddaljena prijavna zahteva. Ime delovne postaje ni vedno na voljo in je v nekaterih primerih lahko prazno.
Polja informacij o avtentikaciji zagotavljajo podrobne informacije o tej specifični prijavni zahtevi.
	- Prehodne storitve označujejo, katere vmesne storitve so sodelovale pri tej prijavni zahtevi.
	- Ime paketa označuje, kateri podprotokol je bil uporabljen med protokoli NTLM.
	- Dolžina ključa označuje dolžino ustvarjenega sejnega ključa. To bo 0, če ni bil zahtevan noben sejni ključ.
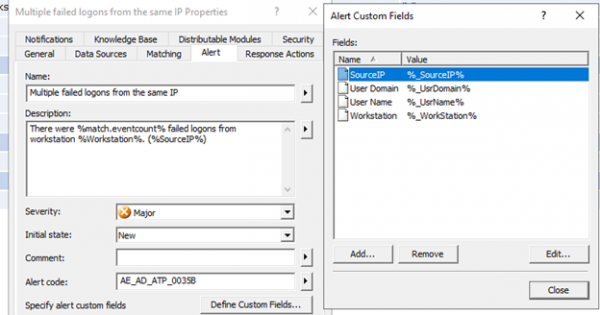
Dodatno, dodajmo vrijednost Source Network Address u tekst događaja.
Zatim treba dodati skriptu koja će blokirati IP adresu u Windows vatrozidu. Ispod je primjer koji se može koristiti za to.
Skripta za postavljanje vatrozida
param(
         [Parameter(Mandatory = $true)]
         [ValidateNotNullOrEmpty()]
         [string]
         $SourceAddress
)

$SourceAddress = $SourceAddress.Trim()
$ErrorActionPreference = 'Stop'
$ruleName = 'Quest-InTrust-Block-Failed-Logons'
$ruleDisplayName = 'Quest InTrust: Blokira IP adrese s neuspjelim prijavama'

function Get-BlockedIps {
    (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue | get-netfirewalladdressfilter).RemoteAddress
}

$blockedIps = Get-BlockedIps
$allIps = [array]$SourceAddress + [array]$blockedIps | Select-Object -Unique | Sort-Object

if (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue) {
    Set-NetFirewallRule -Name $ruleName -RemoteAddress $allIps
} else {
    New-NetFirewallRule -Name $ruleName -DisplayName $ruleDisplayName -Direction Inbound -Action Block -RemoteAddress $allIps
}
Sada možemo promijeniti ime pravila i njegov opis kako ne bi došlo do zabune kasnije.
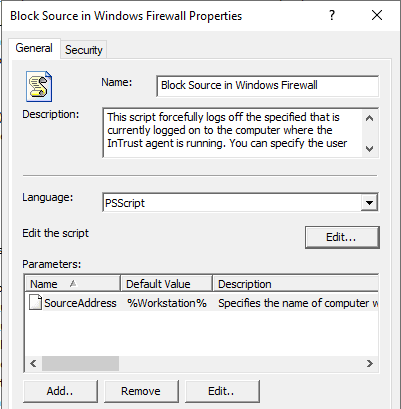
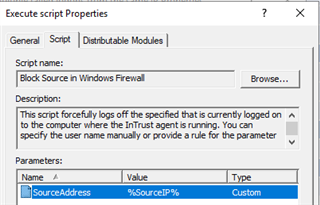
Sada treba dodati ovu skriptu kao odgovor na pravilo, uključiti pravilo i osigurati da je odgovarajuće pravilo uključeno u politiku monitoringa za režim rada u stvarnom vremenu. Na agentu mora biti uključena mogućnost pokretanja skripti kao odgovora i obavezno navesti ispravan parametar.
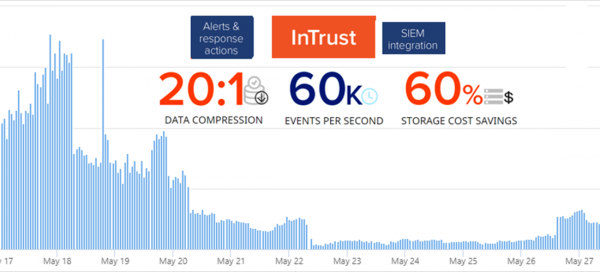
Nakon izvršenih podešavanja, broj neuspješnih autorizacija smanjen je za 80%. Korist? Još kako!
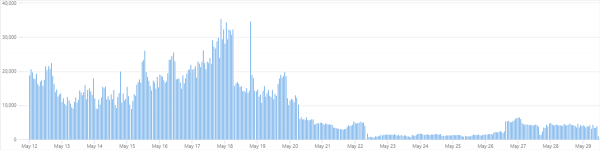
Ponekad se javlja mali rast, ali to je zbog novih izvora napada. Nakon toga sve se ponovo smanjuje.
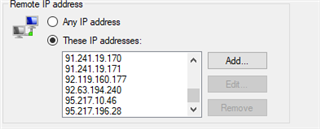
Tijekom tjedna rada u pravilo vatrozida ušlo je 66 IP adresa.
Ispod je tabela s 10 najčešćih korisničkih imena koja su korištena za pokušaje autorizacija.
Korisničko ime
Količina
U procentima
administrator
1220235
40.78
admin
672109
22.46
uporabnik
219870
7.35
contoso
126088
4.21
contoso.com
73048
2.44
administrador
55319
1.85
strežnik
39403
1.32
sgazlabdc01.contoso.com
32177
1.08
administrateur
32377
1.08
sgazlabdc01
31259
1.04
Podijelite u komentarima kako ste vi postavili reakciju na prijetnje informatičke sigurnosti. Koji sustav koristite, koliko je zgodan.
Ako želite vidjeti InTrust u akciji, u kontakt formi na našoj web stranici ili mi pišite u privatnu poruku.
Preberite tudi druge naše članke o informacijski varnosti:
(priljubljen članek)
Izvor: habr.com
