

Kaj je bilo prej — piščanec ali jajce? Dokaj nenavaden uvod v članek o Infrastructure-as-Code, kajne?
Kaj je jajce?
Najpogosteje je Infrastructure-as-Code (IaC) deklarativen način predstavitve infrastrukture. V njem opisujemo stanje, ki ga želimo doseči, od strojne opreme do konfiguracije programske opreme. Zato se IaC uporablja za:
- Zagotavljanje virov. To so VM-ji, S3, VPC itd. Glavna orodja za delo so: in .
- . Glavna orodja: , Chef itd.
Vsaka koda leži v git repozitorijih. In prej ali slej vodja ekipe se bo odločil, da je čas za red v njih. In bo refaktoriziral. In ustvaril bo določeno strukturo. In videl bo, da je to dobro.
Prav tako je dobro, da že obstaja in - ponudnik za Terraform (in to je konfiguracija programske opreme). Z njihovo pomočjo lahko upravljate celoten projekt: člani ekipe, CI/CD, git-flow itd.
Od kod je prišlo jajce?
Tukaj se počasi približujemo glavnemu vprašanju.
Najprej je treba začeti z repozitorijem, ki opisuje strukturo drugih repozitorijev, vključno s seboj. In seveda, v okviru GitOps je treba dodati CI, da se spremembe izvršijo samodejno.
Kaj pa, če Git še ni ustvarjen?
- Kako ga shraniti v Git?
- Kako vključiti CI?
- Če tudi GitLab postavljamo z IaC, pa še v Kubernetes?
- In GitLab Runner tudi v Kubernetes?
- In Kubernetes pri ponudniku oblačil?
Kaj je bilo prej: GitLab, kamor bom naložil svoj kodo, ali koda, ki opisuje, kakšen GitLab potrebujem?
Piščanec z jajci
«3 z dinozavrom» []
Poskusimo pripraviti jed, s pomočjo .
TL;DR
Ali je mogoče, da takoj v eno ekipo?
$ export MY_SELECTEL_TOKEN=
$ curl https://gitlab.com/chicken-or-egg/mks/make/-/snippets/2002106/raw | bash
Sestavine:
- Račun iz my.selectel.ru;
- Žeton iz računa;
- Znanje o Kubernetes;
- Znanje o Helm;
- Znanje o Terraform;
- Helm chart GitLab;
- Helm chart GitLab Runner.
Recept:
- Pridobite MY_SELECTEL_TOKEN iz nadzorne plošče my.selectel.ru.
- Ustvarite Kubernetes klaster in mu prenesite žeton iz računa.
- Pridobite KUBECONFIG iz ustvarjenega klasterja.
- Namestite GitLab v Kubernetes.
- Pridobite GitLab-token od ustvarjenega GitLab za uporabnika root.
- Ustvarite strukturo projektov v GitLab, z uporabo GitLab-tokena.
- Naložite obstoječo kodo v GitLab.
- ???
- Profit!
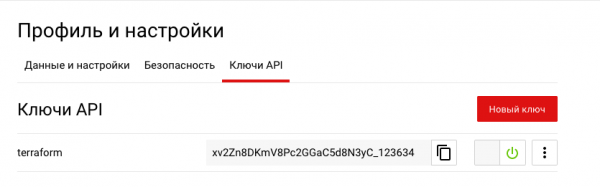
Korak 1. Žeton lahko pridobite v razdelku .
 Korak 2. Pripravljamo naš Terraform za 'pečenje' klasterja iz 2 nod. Če ste prepričani, da imate dovolj virov, lahko omogočite samodejne omejitve:
provider "selectel" {
 token = var.my_selectel_token
}

variable "my_selectel_token" {}
variable "username" {}
variable "region" {}


resource "selectel_vpc_project_v2" "my-k8s" {
 name = "my-k8s-cluster"
 theme = {
   color = "269926"
 }
 quotas {
   resource_name = "compute_cores"
   resource_quotas {
     region = var.region
     zone = "${var.region}a"
     value = 16
   }
 }
 quotas {
   resource_name = "network_floatingips"
   resource_quotas {
     region = var.region
     value = 1
   }
 }
 quotas {
   resource_name = "load_balancers"
   resource_quotas {
     region = var.region
     value = 1
   }
 }
 quotas {
   resource_name = "compute_ram"
   resource_quotas {
     region = var.region
     zone = "${var.region}a"
     value = 32768
   }
 }
 quotas {
   resource_name = "volume_gigabytes_fast"
   resource_quotas {
     region = var.region
     zone = "${var.region}a"
     # (20 * 2) + 50 + (8 * 3 + 10)
     value = 130
   }
 }
}

resource "selectel_mks_cluster_v1" "k8s-cluster" {
 name         = "k8s-cluster"
 project_id   = selectel_vpc_project_v2.my-k8s.id
 region       = var.region
 kube_version = "1.17.9"
}

resource "selectel_mks_nodegroup_v1" "nodegroup_1" {
 cluster_id        = selectel_mks_cluster_v1.k8s-cluster.id
 project_id        = selectel_mks_cluster_v1.k8s-cluster.project_id
 region            = selectel_mks_cluster_v1.k8s-cluster.region
 availability_zone = "${var.region}a"
 nodes_count       = 2
 cpus              = 8
 ram_mb            = 16384
 volume_gb         = 15
 volume_type       = "fast.${var.region}a"
 labels            = {
   "project": "my",
 }
}
Dodajanje uporabnika v projekt:
resource "random_password" "my-k8s-user-pass" {
 length = 16
 special = true
 override_special = "_%@"
}

resource "selectel_vpc_user_v2" "my-k8s-user" {
 password = random_password.my-k8s-user-pass.result
 name = var.username
 enabled  = true
}

resource "selectel_vpc_keypair_v2" "my-k8s-user-ssh" {
 public_key = file("~/.ssh/id_rsa.pub")
 user_id    = selectel_vpc_user_v2.my-k8s-user.id
 name = var.username
}

resource "selectel_vpc_role_v2" "my-k8s-role" {
 project_id = selectel_vpc_project_v2.my-k8s.id
 user_id    = selectel_vpc_user_v2.my-k8s-user.id
}
Izhodni podatki:
output "project_id" {
 value = selectel_vpc_project_v2.my-k8s.id
}

output "k8s_id" {
 value = selectel_mks_cluster_v1.k8s-cluster.id
}

output "user_name" {
 value = selectel_vpc_user_v2.my-k8s-user.name
}

output "user_pass" {
 value = selectel_vpc_user_v2.my-k8s-user.password
}
Zagon:
$ env
TF_VAR_region=ru-3
TF_VAR_username=diamon
TF_VAR_my_selectel_token=
terraform plan -out planfile

$ terraform apply -input=false -auto-approve planfile 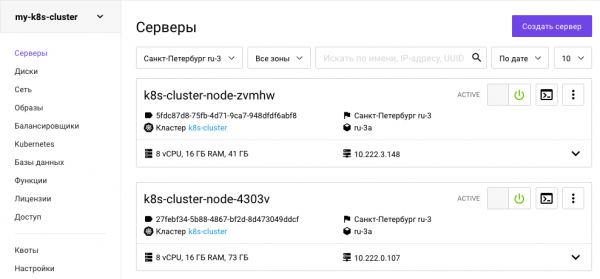
Korak 3. Pridobimo kubconfg.
Za programatsko prenos KUBECONFIG je potrebno pridobiti žeton iz OpenStack:
openstack token issue -c id -f value > tokenIn že s tem žetonom pošljemo zahtevo v Managed Kubernetes Selectel API. k8s_id vrne terraform:
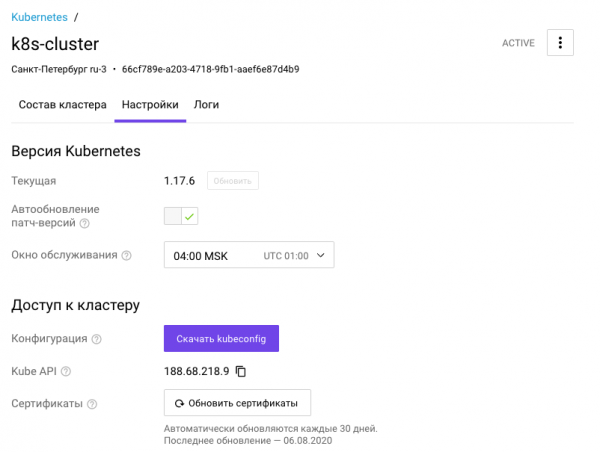
curl -XGET -H "x-auth-token: $(cat token)" "https://ru-3.mks.selcloud.ru/v1/clusters/$(cat k8s_id)/kubeconfig" -o kubeConfig.yamlKubconfig lahko pridobite tudi preko nadzorne plošče.
Korak 4. Potem, ko je klaster zakovan in imamo dostop do njega, lahko dodamo nadvse yaml po okusu.
Raje dodam:
- namespace,
- storage class,
- politiko varnosti pods in drugo.
za Selectel lahko pridobimo iz .
Ker sem sprva izbral klaster v območju ru-3a, potrebujem tudi Storage Class iz tega območja.
tip: StorageClass
apiVersion: storage.k8s.io/v1
metadata:
 name: fast.ru-3a
 annotations:
   storageclass.kubernetes.io/is-default-class: "true"
provisioner: cinder.csi.openstack.org
parameters:
 type: fast.ru-3a
 availability: ru-3a
allowVolumeExpansion: true
Korak 5. Nastavljamo s balansiranjem opterećenja.
Koristit ćemo standardni za mnoge nginx-ingress. Već imamo dosta uputstava za njegovu instalaciju, pa se nećemo zadržavati na tome.
$ helm repo add nginx-stable https://helm.nginx.com/stable
$ helm upgrade nginx-ingress nginx-stable/nginx-ingress -n ingress --install -f ../internal/K8S-cluster/ingress/values.yml
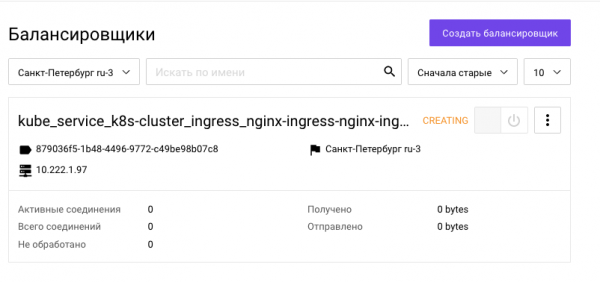
Čekamo da dobije spoljašnji IP otprilike 3-4 minuta:
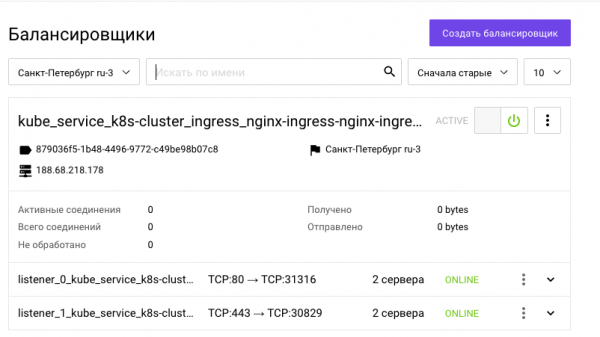
Dobijeni spoljašnji IP:
Korak 6. Instaliramo GitLab.
$ helm repo add gitlab https://charts.gitlab.io
$ helm upgrade gitlab gitlab/gitlab -n gitlab --install -f gitlab/values.yml --set "global.hosts.domain=gitlab.$EXTERNAL_IP.nip.io"
Ponovo čekamo da se svi podovi podignu.
kubectl get po -n gitlab
NAME                                      	READY   STATUS  	RESTARTS   AGE
gitlab-gitaly-0                           	0/1 	Pending 	0      	0s
gitlab-gitlab-exporter-88f6cc8c4-fl52d    	0/1 	Pending 	0      	0s
gitlab-gitlab-runner-6b6867c5cf-hd9dp     	0/1 	Pending 	0      	0s
gitlab-gitlab-shell-55cb6ccdb-h5g8x       	0/1 	Init:0/2	0      	0s
gitlab-migrations.1-2cg6n                 	0/1 	Pending 	0      	0s
gitlab-minio-6dd7d96ddb-zd9j6             	0/1 	Pending 	0      	0s
gitlab-minio-create-buckets.1-bncdp       	0/1 	Pending 	0      	0s
gitlab-postgresql-0                       	0/2 	Pending 	0      	0s
gitlab-prometheus-server-6cfb57f575-v8k6j 	0/2 	Pending 	0      	0s
gitlab-redis-master-0                     	0/2 	Pending 	0      	0s
gitlab-registry-6bd77b4b8c-pb9v9          	0/1 	Pending 	0      	0s
gitlab-registry-6bd77b4b8c-zgb6r          	0/1 	Init:0/2	0      	0s
gitlab-shared-secrets.1-pc7-5jgq4         	0/1 	Completed   0      	20s
gitlab-sidekiq-all-in-1-v1-54dbcf7f5f-qbq67   0/1 	Pending 	0      	0s
gitlab-task-runner-6fd6857db7-9x567       	0/1 	Pending 	0      	0s
gitlab-webservice-d9d4fcff8-hp8wl         	0/2 	Pending 	0      	0s
Waiting gitlab
./wait_gitlab.sh ../internal/gitlab/gitlab/.pods
waiting for pod...
waiting for pod...
waiting for pod...
Podovi su se podigli:
Korak 7. Dobijamo GitLab-token.
Prvo saznajemo lozinku za prijavu:
kubectl get secret -n gitlab gitlab-gitlab-initial-root-password -o jsonpath='{.data.password}' | base64 --decodeSada se autentifikujemo i dobijamo token:
python3 get_gitlab_token.py root $GITLAB_PASSWORD http://gitlab.gitlab.$EXTERNAL_IP.nip.ioKorak 8. Postavljamo Git-repozitorije u ispravnu hijerarhiju pomoću Gitlab Provider-a.
cd ../internal/gitlab/hierarchy && terraform apply -input=false -auto-approve planfileNažalost, u terraform GitLab provider-u postoji plivajući . Moraćemo ručno da uklonimo sukobljene projekte kako bi tf.state bio ispravljen. Zatim ponovo pokrenite komandu `$ make all`
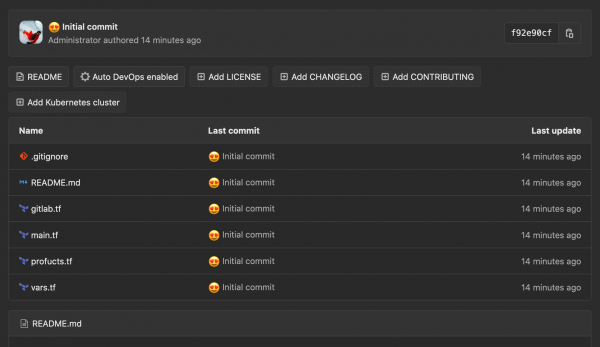
Korak 9. Premeštamo lokalne repozitorije na server.
$ make push

[master (root-commit) b61d977]  Initial commit
 3 files changed, 46 insertions(+)
 create mode 100644 .gitignore
 create mode 100644 values.yml
Enumerating objects: 5, done.
Counting objects: 100% (5/5), done.
Delta compression using up to 8 threads
Compressing objects: 100% (5/5), done.
Writing objects: 100% (5/5), 770 bytes | 770.00 KiB/s, done.
Total 5 (delta 0), reused 0 (delta 0)
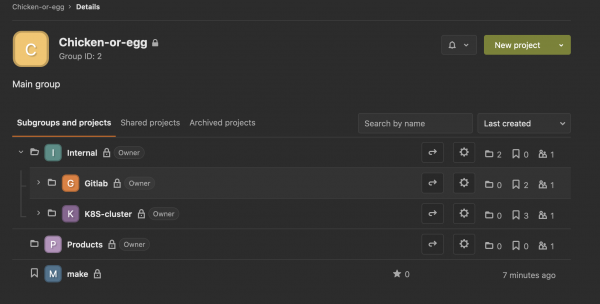
Gotovo:
Zaključek
Z usnjene naprave smo uspeli, da lahko deklarativno upravljamo vse. Zdaj želimo prenesti vse te naloge v CI in samo pritisniti gumbe. Za to moramo prenesti naše lokalne state (Terraform state) v CI. O tem, kako to storiti, v naslednjem delu.
Prijavite se na naš , da ne zamudite novih člankov!
Izvor: habr.com
