

 27. februar 2020 je brezplačni certifikacijski center Let’s Encrypt .
V praznični tiskovni izjavi predstavniki projekta spominjajo, da so prejšnji jubilej pri 100 milijonih izdanih certifikatov obeležili . Takrat je delež HTTPS prometa na internetu znašal 58% (v ZDA 64%). V dveh in pol letih so se kazalniki bistveno povečali: „Danes 81% odpiranja strani po vsem svetu uporablja HTTPS, v Združenih državah pa smo na ravni 91%! — se veselijo fantje iz projekta. — Neverjeten dosežek. To je veliko višja raven zasebnosti in varnosti za vse.“
Let’s Encrypt je odigral zelo pomembno vlogo, da so certifikati HTTPS postali utilitarni standard, zanesljivo šifriranje prometa pa popolnoma običajna norma na internetu.
BETA-testiranje inovativnega certifikacijskega centra Let’s Encrypt se je začelo decembra 2015. Edinstvena lastnost novega centra je bila, da je bil proces izdaje certifikatov sprva popolnoma avtomatiziran.
Avtomatsko nastavitev HTTPS na strežniku poteka v dveh fazah. V prvi fazi agent obvesti certifikacijski center o pravicah skrbnika strežnika do domene. Na primer, preverjanje lahko vključuje ustvarjanje določenega poddomene ali namestitev HTTP virov z določeno URI znotraj domene.
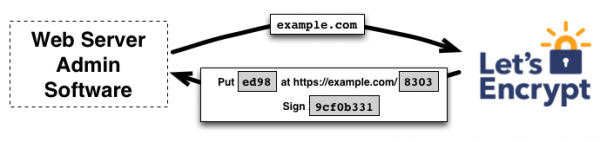
Let’s Encrypt identificira spletni strežnik z aktivnim agentom po javnem ključu. Javne in zasebne ključe generira agent pred prvim povezovanjem s certifikacijskim centrom. Med avtomatsko preveritvijo agent izvede vrsto testov: na primer, podpisuje javnim ključem pridobljen enkratni gesel in predstavi HTTP vir z določeno URI. Če je digitalni podpis pravilen in so vsi testi opravljeni, agentu dodelijo pravice za upravljanje certifikatov za domeno.
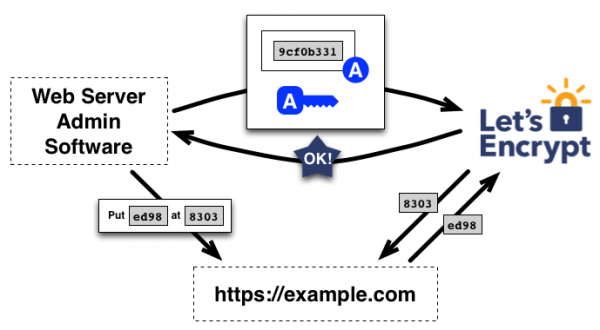
V drugi fazi lahko agent zahteva, obnavlja in preklicuje certifikate. Za avtomatsko izdajo certifikata se uporablja protokol za avtentikacijo razreda „challenge-response“ (iziv-odziv) z imenom Automated Certificate Management Environment (ACME). Vse manipulacije s certifikatom se izvajajo brez zaustavitve spletnega strežnika s pomočjo ACME odjemalca. . Je enostaven za uporabo, deluje na večini operacijskih sistemov ter je dobro dokumentiran. Obstaja ekspertni način z razširjenim naborom nastavitev. Poleg Certbota obstaja .
Pomembna vloga Let’s Encrypt
Let’s Encrypt je povzročil pravo revolucijo na trgu, kjer so prej prevladovali komercialni certifikacijski centri. Zdaj so praktično prenehali z izdajo DV certifikatov (certifikati z potrditvijo domene, Domain Validation), čeprav še naprej prodajajo certifikate z potrditvijo organizacije (Organization Validation, OV) in certifikate visoke zanesljivosti (Extended Validation, EV), ki jih Let’s Encrypt ne izdaja, ker jih ni mogoče avtomatizirati. Vendar pa je to nišni izdelek, medtem ko na masovnem trgu brezpogojno prevladujejo brezplačni certifikati Let’s Encrypt.
Let’s Encrypt je postavil avtomatsko obnavljanje certifikatov za standard. Kljub kratkemu trajanju njihove veljavnosti (90 dni) avtomatski postopek odpravi 'človeški faktor', ki tradicionalno predstavlja glavno ranljivost v varnosti. Skupine skrbnikov domen pogosto preprosto pozabijo podaljšati certifikate, zaradi česar storitve prenehajo delovati. Zadnji tak dogodek se je zgodil z Microsoft Teams. 3. februarja 2020 je ta storitev za sodelovanje prenehala delovati .
Avtomatska zamenjava certifikatov po protokolu ACME izključuje možnost takšnih incidentov.
Čeprav projekt Let’s Encrypt služi polovici interneta, je v fizičnem svetu to majhna neprofitna organizacija: 'V teh dveh in pol letih se je naša organizacija povečala, a zelo malo! - pišejo. - Junija 2017 smo obravnavali približno 46 milijonov spletnih mest s 11 zaposlenimi in letnim proračunom 2,61 milijona dolarjev. Danes obravnavamo skoraj 192 milijonov spletnih mest s 13 zaposlenimi in letnim proračunom približno 3,35 milijona dolarjev. To pomeni, da obravnavamo več kot štirikrat več spletnih mest z le dvema dodatnima zaposlenima in 28-odstotnim povečanjem proračuna.'
Podpora projektu poteka skozi in .
Do danes je HTTPS postal de facto standard na internetu. Od lani glavni brskalniki opozarjajo uporabnike na nevarnosti povezovanja s spletnimi stranmi, ki ne šifrirajo prometa preko HTTPS. Velik del tega spremembe v varnostnem okolju je zasluga Let’s Encrypt.
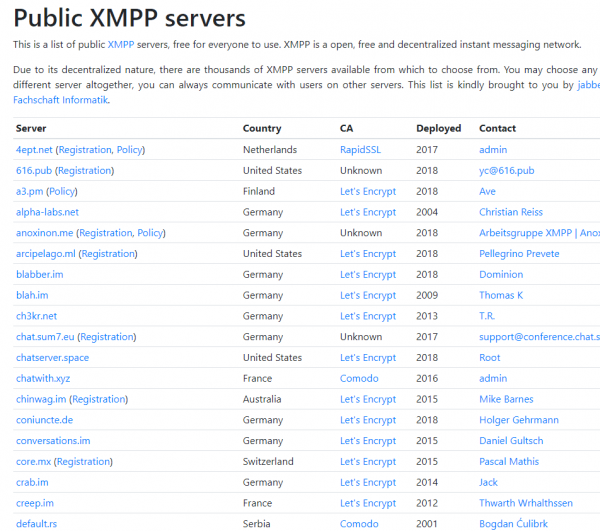
Poleg tega je Let’s Encrypt dobesedno . Zdaj Jabber deluje z zanesljivo šifriranjem na ravni odjemalec-strežnik in strežnik-strežnik, pri čemer je absolutna večina certifikatov izdala Let’s Encrypt.
„Kot skupnost smo naredili neverjetne stvari za zaščito ljudi na internetu,” je zapisano v . „Izdaja enega milijarda certifikatov potrjuje ves napredek, ki smo ga dosegli kot skupnost.”
Izvor: habr.com
