

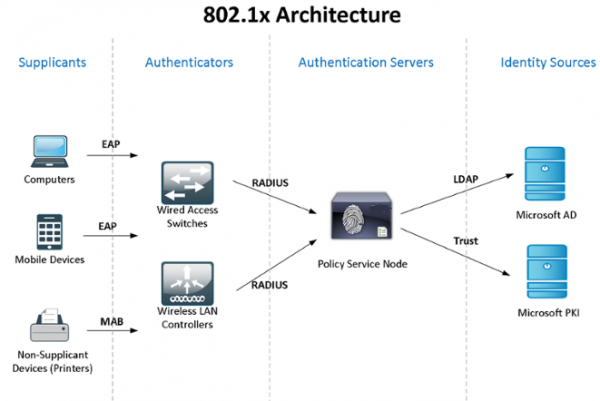
Praktisk undersøgelser af brugen af Windows Active Directory + NPS (2 servere til sikring af fejlfindingsmodstand) + standard 802.1x til adgangs- og autentificeringskontrol for brugere – domænecomputere – enheder. Du kan finde teorien om standarden i Wikipedia, ved at følge linket:
Da min “laboratorium” har begrænsede ressourcer, kombinerer jeg rollerne NPS og domænecontroller, men jeg anbefaler, at du adskiller sådanne kritiske tjenester.
Jeg kender ikke nogen standardmetoder til synkronisering af konfigurationer (politikker) af Windows NPS, så vi vil bruge PowerShell-scripts, der køres af opgaveplanlæggeren (forfatteren er min tidligere kollega). Til autentificering af domænecomputere og for enheder, der ikke kan håndtere 802.1x (telefoner, printere osv.), vil gruppepolitikken blive konfigureret, og sikkerhedsgrupper oprettet.
I slutningen af artiklen vil jeg fortælle om nogle nuancer ved arbejde med 802.1x – hvordan man kan bruge unmanaged switches, dynamic ACL osv. Jeg vil dele oplysninger om fangede 'glitches'…
Lad os begynde med installation og konfiguration af failover NPS på Windows Server 2012R2 (det samme gælder for 2016): via Server Manager -> Add Roles and Features Wizard vælger vi kun Network Policy Server.
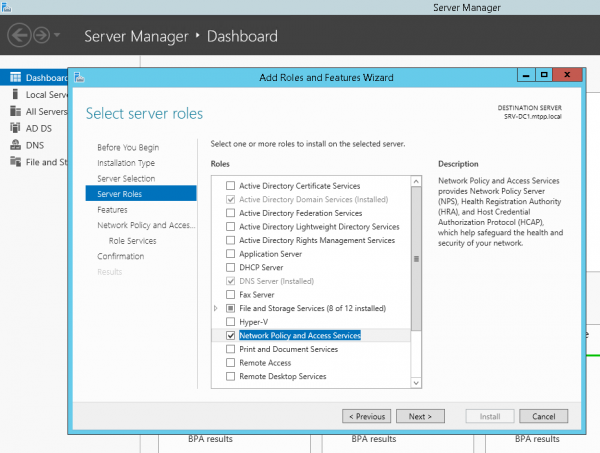
eller ved hjælp af PowerShell:
Install-WindowsFeature NPAS -IncludeManagementToolsEn lille præcisering – da du Protected EAP (PEAP) du helt sikkert vil have brug for et certifikat, der bekræfter serverens autenticitet (med de relevante rettigheder til brug), som vil være i de betroede på klientcomputere, så du højst sandsynligt også skal installere rollen Certification Authority. Men lad os antage, at CA allerede er installeret...
Vi gør det samme på den anden server. Vi opretter en mappe til scriptet C:Scripts på begge servere og en netværksmappe på den anden server SRV2NPS-config$
På den første server opretter vi et PowerShell-script C:ScriptsExport-NPS-config.ps1 med følgende indhold:
Export-NpsConfiguration -Path "SRV2NPS-config$NPS.xml"Derefter konfigurerer vi opgaven i Task Scheduler: "Export-NpsConfiguration”
powershell -executionpolicy unrestricted -f "C:ScriptsExport-NPS-config.ps1" Udfør for alle brugere — Udfør med de højeste rettigheder
Dagligt — Gentag opgaven hver 10. minut i løbet af 8 timer.
På den backup NPS konfigurerer vi import af konfiguration (politikker):
vi opretter et PowerShell-script:
echo Import-NpsConfiguration -Path "c:NPS-configNPS.xml" >> C:ScriptsImport-NPS-config.ps1og opgaven til at udføre det hver 10. minut:
powershell -executionpolicy unrestricted -f "C:ScriptsImport-NPS-config.ps1" Udfør for alle brugere — Udfør med de højeste rettigheder
Dagligt — Gentag opgaven hver 10. minut i løbet af 8 timer.
Zdaj, za preverjanje, dodajmo v NPS na enem od strežnikov (!) nekaj preklopnikov v RADIUS-kliente (IP in Shared Secret), dve politiki zahtev za povezovanje: WIRED-Connect (Pogoj: "Vrsta vrata NAS – Ethernet") in WiFi-Enterprise (Pogoj: "Vrsta vrata NAS – IEEE 802.11"), prav tako pa omrežno politiko Dostop do Cisco omrežnih naprav (Omrežni skrbniki):
Pogoji:
Skupine Windows - domainsg-network-admins
Omejitve:
Metode overjanja - Overjanje v čisti obliki (PAP, SPAP)
Parametri:
Atributi RADIUS: Standard - Service-Type - Login
Odvisno od ponudnika - Cisco-AV-Pair - Cisco - shell:priv-lvl=15
S strani preklopnikov so naslednje nastavitve:
aaa new-model
aaa local authentication attempts max-fail 5
!
!
aaa group server radius NPS
 server-private 192.168.38.151 auth-port 1812 acct-port 1813 key %shared_secret%
 server-private 192.168.10.151 auth-port 1812 acct-port 1813 key %shared_secret%
!
aaa authentication login default group NPS local
aaa authentication dot1x default group NPS
aaa authorization console
aaa authorization exec default group NPS local if-authenticated
aaa authorization network default group NPS
!
aaa session-id common
!
identity profile default
!
dot1x system-auth-control
!
!
line vty 0 4
 exec-timeout 5 0
 transport input ssh
 escape-character 99
line vty 5 15
 exec-timeout 5 0
 logging synchronous
 transport input ssh
 escape-character 99
Po nastavitvi, po 10 minutah, bi morali vsi klienti politikiparametri pojaviti tudi na rezervnem NPS in se bomo lahko avtentificirali na preklopnikih z računom ActiveDirectory, članom skupine domainsg-network-admins (ki smo jo prej ustvarili).
Preidimo na nastavitev Active Directory – ustvarimo skupinske in geslo politike, ustvarimo potrebne skupine.
Skupinska politika Computers-8021x-Settings:
Konfiguracija računalnika (Omogočeno)
   Politike
     Nastavitve Windows
        Nastavitve varnosti
          Sistemske storitve
     Wired AutoConfig (Način zagona: Avtomatski)
Wired Network (802.3) Politike
NPS-802-1x
Ime	NPS-802-1x
Opis	802.1x
Svetovne nastavitve
NASTAVITEV	VREDNOST
Uporabite storitve omrežja Windows za žične odjemalce	Omogočeno
Zagotovljene uporabniške prijavne podatke za omrežno overjanje	Omogočeno
Omrežni profil
Nastavitve varnosti
Omogočite uporabo overjanja IEEE 802.1X za omrežni dostop	Omogočeno
Uveljavite uporabo overjanja IEEE 802.1X za omrežni dostop	Onemogočeno
Nastavitve IEEE 802.1X
Overjanje računalnika	Samo računalnik
Maksimalne napake pri overjanju	10
Maksimalno poslanih sporočil EAPOL-Start
Zadržani čas (sekunde)
Čas začetka (sekunde)
Čas overjanja (sekunde)
Lastnosti metod omrežnega overjanja
Metoda overjanja	Zaščiteno EAP (PEAP)
Potrdite certifikat strežnika	Omogočeno
Povežite se s temi strežniki
Ne pozivaj uporabnika k odobritvi novih strežnikov ali zaupanja vrednih certifikacijskih organov	Onemogočeno
Omogoči hitro ponovno povezovanje	Omogočeno
Prekini, če strežnik ne predstavi cryptobinding TLV	Onemogočeno
Uveljavi zaščito dostopa do omrežja	Onemogočeno
Konfiguracija metode overjanja
Metoda overjanja	Zavarovana geslo (EAP-MSCHAP v2)
Samodejno uporabite svoje Windows prijavno ime in geslo (in domeno, če obstaja)	Omogočeno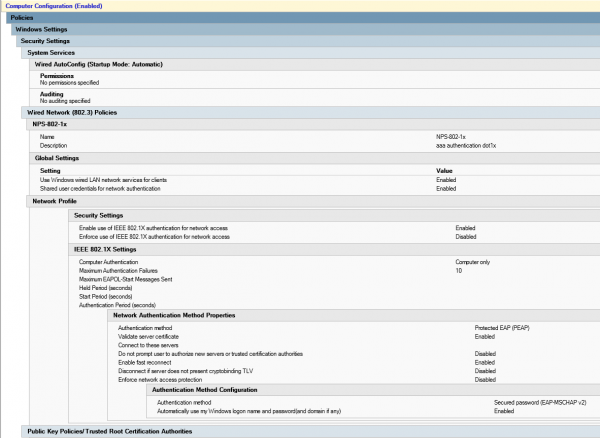
Ustvarimo skupino varnosti sg-computers-8021x-vl100, kamor bomo dodali računalnike, ki jih želimo razporediti v VLAN 100, in nastavili filtracijo za prej ustvarjeno skupinsko politiko za to skupino:
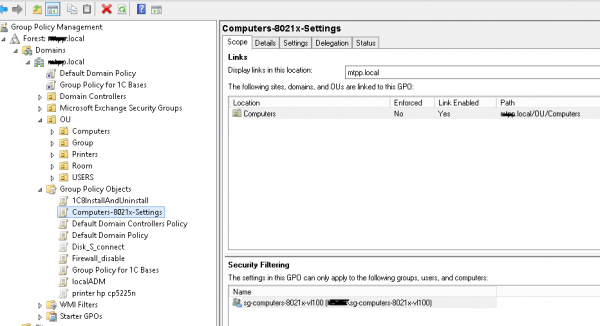
Za preverjanje uspešne uporabe politike lahko odprete "Center za upravljanje omrežij in skupno rabo (Nastavitve omrežja in interneta) – Spremeni nastavitve adapterja (Nastavitev parametrov adapterja) – Lastnosti adapterja", kjer bomo videli zavihek "Preverjanje pristnosti":
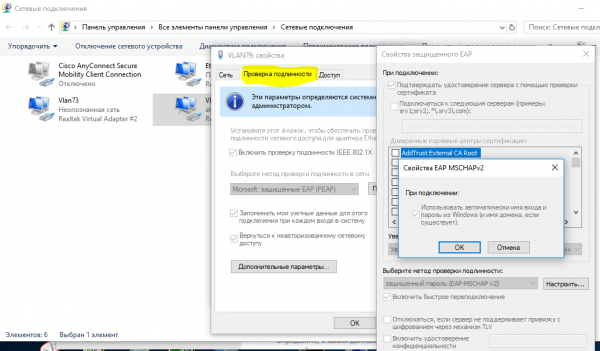
Ko se prepričamo, da se politika uspešno uporablja, lahko preidemo k nastavitvi omrežne politike na NPS in vratih dostopnega stikala.
Ustvarili bomo omrežno politiko neag-computers-8021x-vl100:
Pogoji:
  Windows skupine - sg-computers-8021x-vl100
  NAS vrsta vrat - Ethernet
Omejitve:
  Metode preverjanja pristnosti - Microsoft: Zaščitena EAP (PEAP) - Nešifrirana preverjanja pristnosti (PAP, SPAP)
  NAS vrsta vrat - Ethernet
Nastavitve:
  Standard:
   Framed-MTU 1344
   TunnelMediumType 802 (vključuje vse 802 medije poleg Ethernet canonical formata)
   TunnelPrivateGroupId  100
TunnelType Virtual LANs (VLAN) 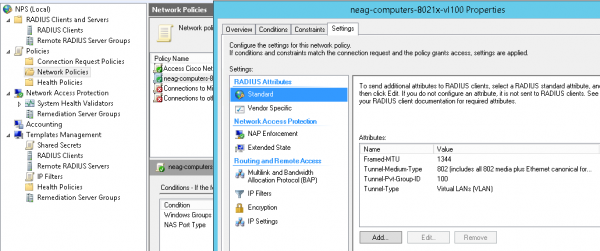
Tipične nastavitve za vrata stikala (opozarjam, da se uporablja način preverjanja pristnosti "multidomain" – Podatki & Glas, prav tako pa je mogoče preverjanje pristnosti po MAC naslovu. V času "prehodnega obdobja" je smiselno uporabiti v nastavitvah:
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
VLAN ID ni "karantenska", temveč tisti, v katerega mora uporabnikov računalnik priti po uspešni preverjanj pristnosti – dokler ne preverimo, da vse deluje pravilno. Te iste nastavitve se lahko uporabijo tudi v drugih scenarijih, na primer, ko je v to vrata priključen nepremično stikalo in želite, da vsa naprave, priključene nanj, in ki niso prošle preverjanja pristnosti, gredo v določen VLAN ("karantenski").
Nastavitve vrat stikala v načinu 802.1x host-mode multi-domain
default int range Gi1/0/39-41
int range Gi1/0/39-41
shu
des PC-IPhone_802.1x
switchport mode access
switchport nonegotiate
switchport voice vlan 55
switchport port-security maximum 2
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
authentication host-mode multi-domain
authentication port-control auto
authentication violation restrict
mab
dot1x pae authenticator
dot1x timeout quiet-period 15
dot1x timeout tx-period 3
storm-control broadcast level pps 100
storm-control multicast level pps 110
no vtp
lldp receive
lldp transmit
spanning-tree portfast
no shu
exit
Preverite, ali sta računalnik in telefon uspešno opravila preverjanje pristnosti, s pomočjo ukaza:
sh authentication sessions int Gi1/0/39 detZdaj ustvarimo skupino (na primer, sg-fgpp-mab ) v Active Directory za telefone in dodali bomo eno napravo za testiranje (v mojem primeru to je Grandstream GXP2160 z MAC-naslovom 000b.82ba.a7b1 in ustreznim uporabniškim računom domain 00b82baa7b1).
Za ustvarjeno skupino bomo zmanjšali zahteve politike gesel (z uporabo prek Active Directory Administrative Center -> domain -> System -> Password Settings Container) s takšnimi parametri Password-Settings-for-MAB:
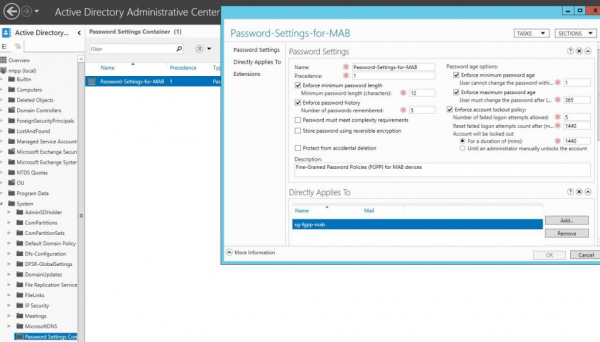
s tem bomo dovolili uporabo MAC-naslovov naprav kot gesel. Po tem bomo lahko ustvarili omrežno politiko za avtentifikacijo 802.1x method mab, ki jo bomo poimenovali neag-devices-8021x-voice. Parametri so naslednji:
- NAS Port Type – Ethernet
- Windows Groups – sg-fgpp-mab
- EAP Types: Nešifrirana avtentikacija (PAP, SPAP)
- RADIUS Attributes – Vendor Specific: Cisco – Cisco-AV-Pair – Vrednost atributa: device-traffic-class=voice
po uspešni avtentikaciji (ne pozabite nastaviti vrata stikala), bomo pogledali informacije z vrata:
sh authentication se int Gi1\/0\/34
----------------------------------------
            Vmesnik:  GigabitEthernet1\/0\/34
          MAC-naslov:  000b.82ba.a7b1
           IP-naslov:  172.29.31.89
            Uporabniško ime:  000b82baa7b1
               Status:  Authz Success
               Domain:  VOICE
       Oper host mode:  multi-domain
     Oper control dir:  both
        Authorized By:  Authentication Server
      Timeout seje:  N\/A
         Timeout mirovanja:  N\/A
    Skupni ID seje:  0000000000000EB2000B8C5E
      ID seje za obračun:  0x00000134
               Handle:  0xCE000EB3

Seznam izvedljivih metod:
       Metoda   Stanje
       dot1x    Failed over
       mab      Authc Success
Zdaj, kot sem obljubil, bomo obravnavali nekaj ne povsem očitnih situacij. Na primer, potrebujemo priključiti računalnike uporabnikov preko neobvladovanega stikala (switch). V tem primeru bodo nastavitve vrata za njega izgledale naslednje:
nastavitve vrata stikala v načinu 802.1x host-mode multi-auth
interface GigabitEthernet1\/0\/1
description *SW – 802.1x – 8 mac*
shu
switchport mode access
switchport nonegotiate
switchport voice vlan 55
switchport port-security maximum 8  ! povečujemo število dovoljenih MAC-naslovov
authentication event fail action authorize vlan 100
authentication event no-response action authorize vlan 100
authentication host-mode multi-auth  ! – način avtentikacije
authentication port-control auto
authentication violation restrict
mab
dot1x pae authenticator
dot1x timeout quiet-period 15
dot1x timeout tx-period 3
storm-control broadcast level pps 100
storm-control multicast level pps 110
no vtp
spanning-tree portfast
no shu
P.S. opažen zelo čuden hrošč – če je bila naprava povezana prek takega stikala, nato pa jo povežemo z obvladovanim stikalom, NE bo delovala, dokler ne ponovno zagnamo(!) stikalo. Zaenkrat še nisem našel drugih načinov za rešitev tega problema.
Še ena zadeva, povezana z DHCP (če se uporablja ip dhcp snooping) – brez takih možnosti:
ip dhcp snooping vlan 1-100
no ip dhcp snooping information option
iz nekog razloga, IP adresa se ne može dobiti… možda je to karakteristika našeg DHCP servera
Takođe, Mac OS & Linux (u kojima je podrška 802.1x nativna) pokušavaju da prođu autentifikaciju korisnika, čak i kada je postavljena autentifikacija po MAC adresi.
U sledećem delu članka razmotrićemo primenu 802.1x za bežične mreže (u zavisnosti od grupe kojoj korisnički nalog pripada, “prebacivaćemo” ga u odgovarajuću mrežu (vlan), iako se povezivanje vrši na isti SSID).
Izvor: habr.com
