

Še vedno uporabljate Putty + WinSCP/FileZilla?
Potem priporočamo, da pozornost namenite programu xShell.
- Ta podpira ne le protokol SSH, ampak tudi druge. Na primer, telnet ali rlogin.
- Hkrati se lahko povežete s več strežniki (mehanizem zavihkov).
- Ni potrebno vsakič vnašati podatkov, shraniti jih je mogoče.
- Od različice 6 naprej je na voljo ruski vmesnik, ki razume vse ruske kodne strani, vključno z UTF-8.
- Podpira tako povezavo s geslom kot tudi povezavo s ključem.
- Poleg tega zdaj za upravljanje datotek po ftp/sftp ni potrebno posebej zagnati WinSCP ali FileZilla.
- Razvijalci xShell so upoštevali vaše potrebe in ustvarili tudi xFtp, ki podpira običajni FTP in SFTP.
- In kar je najpomembnejše, xFtp lahko zaženete neposredno iz aktivne SSH seje in takoj se poveže s tem določenim strežnikom v načinu prenosa datotek (uporablja protokol sFtp). Lahko pa sami odprete xFtp in se povežete s katerim koli od strežnikov.
Paket vključuje tudi generator javnih/zasebnih ključev in upravitelja za njihovo upravljanje.
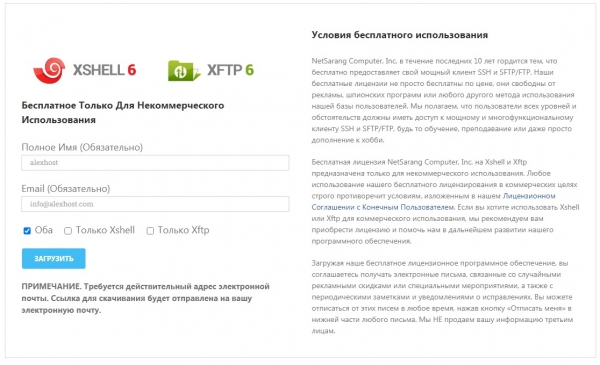
Popolnoma brezplačno za osebno nekomercialno uporabo ali v okviru izobraževanja.
Izpolnite polja, obvezno e-pošto, do katere imate dostop, tja bo poslana povezava za prenos.
Prenesite, namestite oba programa. Začnite.
Po zagonu vidimo okno s seznamom shranjenih sej, ki je zaenkrat prazno. Pritisnite "nova".
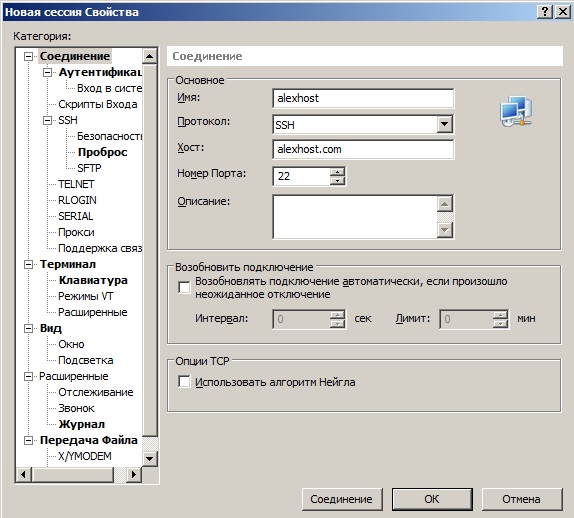
Izpolnite podatke za povezavo, vrata/domači naslov/IP naslov, ter želeno ime seje.
Nato se premaknemo na avtentikacijo in izpolnimo uporabniško ime s geslom.
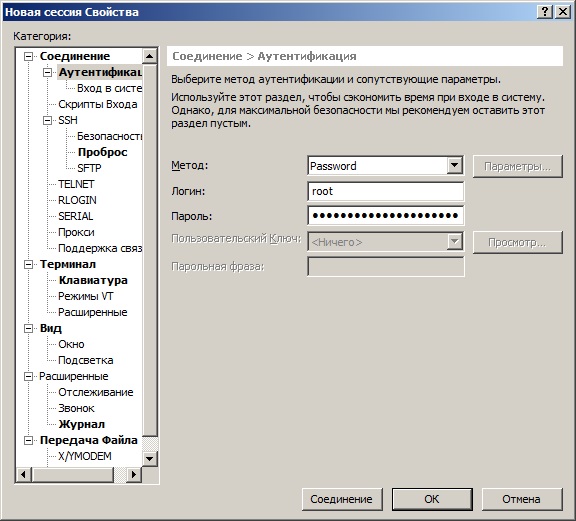
Nato pritisnite Ok in se povežite s strežnikom.
Za xFTP je vse enako. Edina stvar, ki jo morate izbrati, je protokol, privzeto bo sFTP, lahko pa izberete tudi običajni FTP.
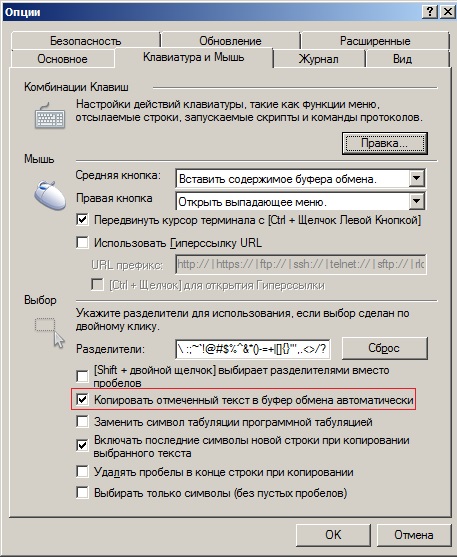
Najbolj udobno je, da se označen tekst samodejno kopiira v odložišče.
(Orodja — možnosti — tipkovnica in miška — kopiraj označen tekst v odložišče).
Povezati se lahko ne le z geslom, temveč tudi z uporabo ključa, kar je veliko varnejše in bolj priročno.
Potrebno je ustvariti naš ključ, natančneje par — javni/zasebni ključi.
Zaženite Xagent (nameščen v paketu).
Vidimo seznam ključev, ki je zaenkrat prazen. Pritisnite Upravlja ključe, nato Ustvari.
Tip RSA.
Dolžina 4096 bitov najmanj.
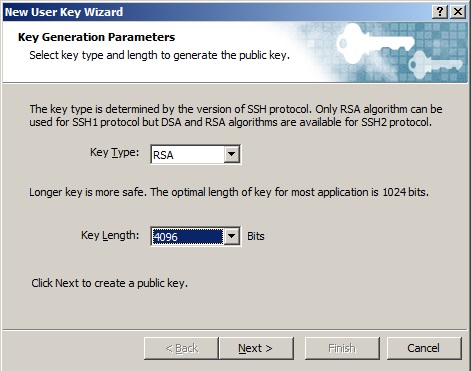
Pritisnite Naprej, počakajte. Nato še enkrat Naprej.
Nazovite ključe po svoji želji, opcionalno možete zaštititi ključ postavljanjem dodatne lozinke (ona će se tražiti prilikom povezivanja ili uvoza ključa na drugom uređaju)
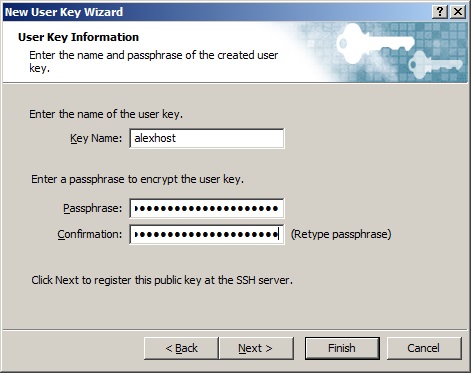
Zatim kliknite Next i vidimo naš JAVNI ključ. Koristimo ga za povezivanje na server. Jedan ključ može se koristiti na više servera, što je zgodno.
Time je generacija završena, ali to nije sve.
Potrebno je dodati ključ na serveru.
Povezujemo se na server putem ssh i prelazimo u /root/.ssh
root@alexhost# cd /root/.ssh što u 90% slučajeva rezultira greškom -bash: cd: /root/.ssh: No such file or directory
to je normalno, ova fascikla ne postoji ako na serveru prethodno nisu generisani ključevi.
Potrebno je na sličan način generisati i ključ samog servera.
root@alexhost# ssh-keygen -t rsa -b 4096 Biće nam ponuđen put gde da sačuvamo datoteku ključa.
Pristajemo na podrazumevanu putanju /root/.ssh/id_rsa pritiskom na Enter.
Zatim lozinka za datoteku ključa i potvrda, ili ostaviti prazno i pritisnuti Enter.
Ponovo ulazimo u /root/.ssh:
root@alexhost# cd /root/.sshPotrebno je kreirati datoteku authorized_keys:
root@alexhost# nano authorized_keysU nju ubacujemo naš ključ u tekstualnom formatu dobijen gore:
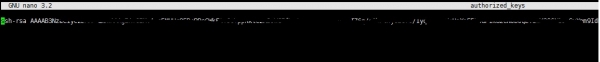
Sačuvamo i izađemo.
Ctrl + O
Ctrl + X
Prelazimo u xShell, pozivamo listu sačuvanih sesija (Alt+O)
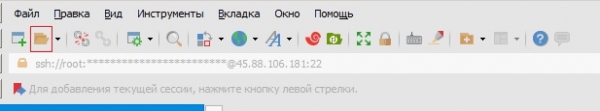
Nalazimo našu sesiju, kliknemo na svojstva, prelazimo na autentifikaciju.
U polju metod biramo javni ključ.
U polju korisnički ključ biramo naš ranije kreirani ključ, sačuvamo i povezujemo se.
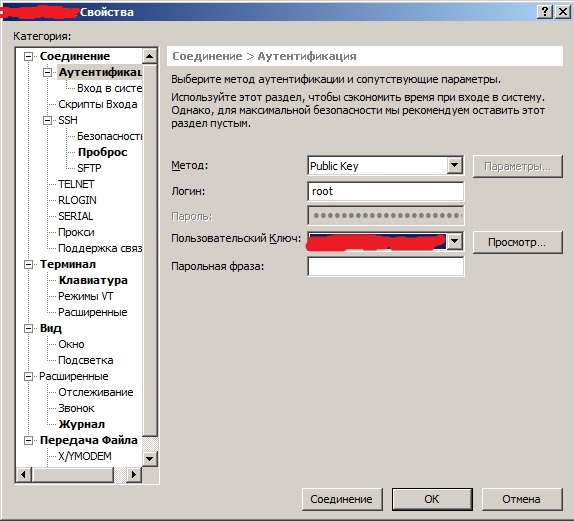
Klijent koristi PRIVATNI ključ, na serveru je naveden JAVNI.
Privatni ključ se može preneti na drugi vaš računar, ako želite povezivanje s njega.
U Xagent — manage keys, biramo ključ — Export, sačuvamo.
Na drugom računaru Xagent — manage keys — Import, biramo, dodajemo. Ako je ključ bio zaštićen lozinkom, lozinka će biti zatražena u tom trenutku.
Ključ se može dodeliti bilo kojem korisniku, ne samo root.
Standardna putanja je /home_korisnika/.ssh/authorized_keys
Za korisnika alexhost, na primer, po defaultu će to biti /home/alexhost/.ssh/authorized_keys
Izvor: habr.com
