

Orodjarstvo začetnega pentestera: predstavljamo kratek pregled glavnih orodij, ki bodo koristna pri pentestu notranjega omrežja. Ta orodja se že aktivno uporabljajo med širokim krogom strokovnjakov, zato je koristno, da se z njihovimi zmožnostmi dobro seznanite.
Vsebina:
Nmap
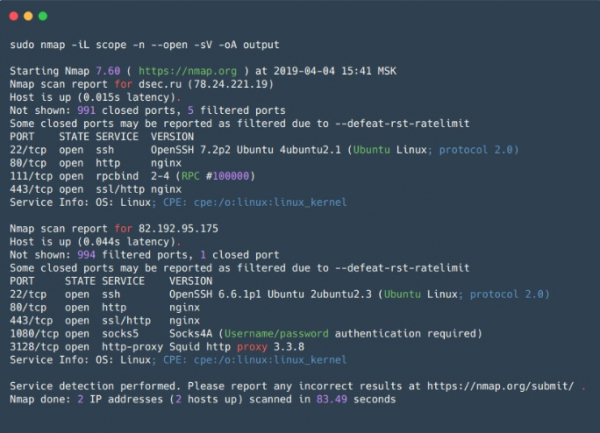
– orodje z odprtokodnim licenciranjem za skeniranje omrežij, ki je eno najbolj priljubljenih orodij med varnostnimi strokovnjaki in sistemskimi skrbniki. Prvič se uporablja za skeniranje vrat, poleg tega pa ima še ogromno koristnih funkcij, kar ga dejansko dela "super kombinacijo". super kombinacija za raziskovanje omrežij.
Poleg preverjanja odprtih/zaprtih vrat Nmap lahko identificira storitve, ki poslušajo na odprtem vratih, in njihovo različico, včasih pa pomaga tudi pri določanju operacijskega sistema. Nmap podpira skripte za skeniranje (NSE - Nmap Scripting Engine). Z uporabo skript je mogoče preveriti ranljivosti za različne storitve (če seveda obstaja skript zanje, ali pa lahko vedno napišete svoj).
Tako Nmap omogoča, da sestavi podrobno karto omrežja, pridobi največ informacij o aktivnih storitvah na gostiteljih v omrežju, ter preventivno preveri nekatere ranljivosti. Nmap ima tudi prilagodljive nastavitve skeniranja, omogoča nastavitev hitrosti skeniranja, števila niti, števila skupin za skeniranje itd.
Udoben je za skeniranje manjših omrežij in nepogrešljiv za točno skeniranje posameznih gostiteljev.
Prednosti:
- Hitro deluje z manjšim obsegom gostiteljev;
- Prilagodljivost nastavitev - možnosti lahko kombinirate tako, da pridobite najbolj informativne podatke v sprejemljivem času;
- Paralelno skeniranje - seznam ciljnih gostiteljev se razdeli v skupine, nato pa se vsaka skupina zaporedno skenira, znotraj skupine pa se uporablja paralelno skeniranje. Razdelitev v skupine je tudi majhna pomanjkljivost (glejte spodaj);
- Prednastavljeni nizi skript za različne naloge - ne morate porabiti veliko časa za iskanje specifičnih skriptov, ampak lahko navedete skupine skript;
- Izhod rezultatov - 5 različnih formatov, vključno z XML, ki ga je mogoče uvoziti v druge orodje;
Mane:
- Skandirnje grupe hostova – informacije o određenom hostu nisu dostupne dok se ne završi skeniranje cele grupe. To se rešava postavkom maksimalne veličine grupe i maksimalnog vremenskog intervala u opcijama, tokom kog će se očekivati odgovor na zahtev, pre nego što se prekinu pokušaji ili izvrši još jedan;
- Tokom skeniranja, Nmap šalje SYN pakete na ciljnu portu i čeka na bilo koji odgovarajući paket ili isteknuće vremenskog ograničenja, u slučaju da nema odgovora. To negativno utiče na performanse skenera u celini, u poređenju sa asinhronim skenerima (npr. zmap ili masscan);
- Kada se skeniraju velike mreže koristeći opcije za ubrzanje skeniranja (—min-rate, —min-parallelism) može dati false-negative rezultate, promašujući otvorene portove na hostu. Takođe, korišćenje ovih opcija treba raditi s oprezom, jer velika brzina paketa može dovesti do nenamernog DoS-a.
Zmap
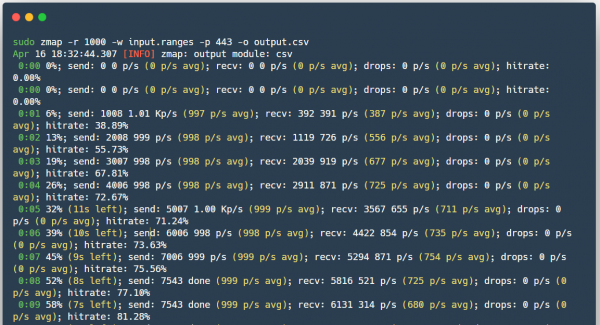
(ne mešati sa ZenMap) – takođe je skener sa otvorenim izvorom, razvijen kao brža alternativa Nmap-u.
Za razliku od nmap-a – Zmap prilikom slanja SYN paketa ne čeka da se vrati odgovor, već nastavlja skeniranje, istovremeno očekujući odgovore od svih hostova, tako da zapravo ne održava stanje konekcije. Kada odgovor na SYN paket stigne, Zmap će koristiti sadržaj paketa da razume koji port i na kojem hostu je otvoren. Pored toga, Zmap šalje samo jedan SYN paket na skenirani port. Takođe postoji mogućnost korišćenja PF_RING za brzo skeniranje velikih mreža, ako se iznenada nađe 10-gigabitni interfejs i kompatibilna mrežna kartica.
Prednosti:
- Brzina skeniranja;
- Zmap generiše Ethernet okvire mimo sistemskog TCP/IP steka;
- Mogućnost korišćenja PF_RING;
- ZMap randomizuje ciljeve za ravnomernu raspodelu opterećenja na skeniranom delu;
- Mogućnost integracije sa ZGrab (alat za prikupljanje informacija o servisima na aplikativnom nivou L7).
Mane:
- Može izazvati prekid u radu mrežne opreme, na primer, oštetiti prelazne rutere, uprkos raspodeljenom opterećenju, pošto će svi paketi prolaziti kroz jedan ruter.
Masscan
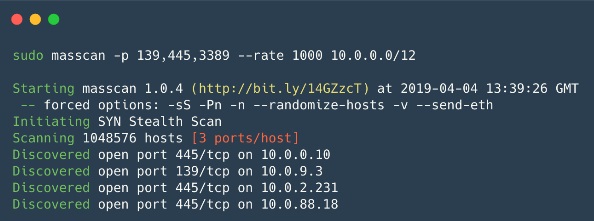
— удивительно, но это тоже сканер с открытым исходным кодом, который создан с одной целью — сканировать Интернет ещё быстрее (менее чем за 6 минут со скоростью около 10 миллионов пакетов/с). По сути, работает почти так же, как Zmap, только ещё быстрее.
Prednosti:
- Синтаксис похож на Nmap, а также программа поддерживает некоторые совместимые с Nmap опции;
- Скорость работы — это один из самых быстрых асинхронных сканеров.
- Гибкий механизм сканирования — возможность возобновления прерванного сканирования и распределение нагрузки по нескольким устройствам (как в Zmap).
Mane:
- Как и в случае с Zmap, нагрузка на сеть крайне высока, что может привести к DoS;
- По умолчанию нет возможности сканирования на прикладном уровне L7;
Nessus
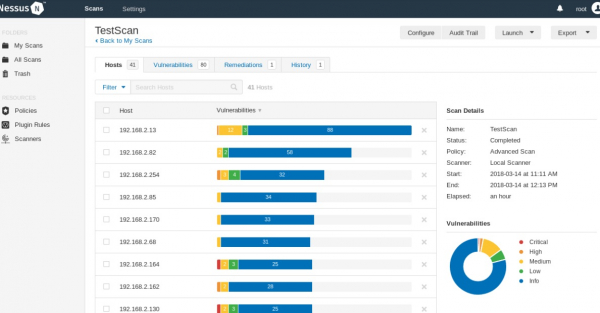
— это сканер для автоматизации проверки и обнаружения известных уязвимостей в системе. Исходный код закрыт, существует бесплатная версия Nessus Home, которая позволяет сканировать до 16 IP-адресов с той же скоростью и подробным анализом, что и в платной версии.
Способен определять уязвимые версии служб или серверов, обнаруживать ошибки в конфигурации системы, выполнять bruteforce словарных паролей. Можно использовать для определения корректности настроек сервисов (почта, обновления и т.п.), а также при подготовке к PCI DSS аудиту. Кроме того, в Nessus можно передать учетные данные для хоста (SSH или учетная запись в Active Directory), и сканер получит доступ к хосту и проведет проверки прямо на нем; эта опция называется credential scan. Удобен для компаний, проводящих аудиты собственных сетей.
Prednosti:
- Отдельные сценарии для каждой уязвимости, база которых постоянно обновляется;
- Вывод результатов — простой текст, XML, HTML и LaTeX;
- API Nessus — позволяет автоматизировать процессы сканирования и получения результатов;
- Credential Scan, позволяет использовать учетные данные Windows или Linux для проверки обновлений или других уязвимостей;
- Возможность писать собственные встраиваемые модули безопасности — в сканере имеется собственный язык сценариев NASL (Nessus Attack Scripting Language);
- Можно задать время для регулярного сканирования локальной сети — благодаря этому Служба Информационной Безопасности будет в курсе всех изменений в конфигурации безопасности, появления новых хостов и использования словарных паролей или паролей по умолчанию.
Mane:
- Mogoča so motnje v delovanju skeniranih sistemov — pri izklopljeni možnosti varnega preverjanja je potrebno delati previdno;
- Različica, ki dovoljuje komercialno uporabo, ni brezplačna.
Net-Creds
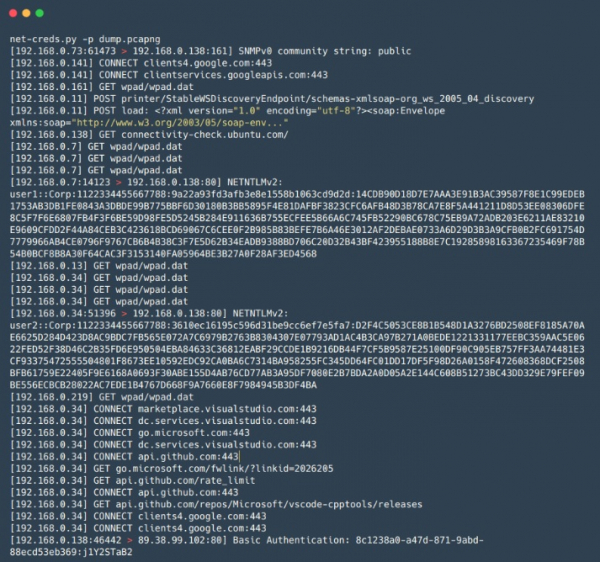
— orodje v programskem jeziku Python za zbiranje gesel in hash-jev ter druge informacije, na primer obiskani URL-ji, preneseni datoteki in druge informacije iz prometa, tako v realnem času pri izvajanju MiTM napadov, kot tudi iz vnaprej shranjenih PCAP datotek. Primerno za hitro in plitvo analizo velikih količin prometa, na primer pri omrežnih MiTM napadih, kjer je čas omejen, analiza z Wireshark-om pa zahteva veliko časa.
Prednosti:
- Identifikacija storitev temelji na analizi paketov namesto na določanju storitve po številu uporabljenega porta;
- Enostaven za uporabo;
- Širok spekter iztočljivih podatkov — vključno z uporabniškimi imeni in gesli za FTP, POP, IMAP, SMTP, protokole NTLMv1/v2, ter informacije iz HTTP zahtevkov, na primer prijavne obrazce in osnovno avtentikacijo;
network-miner
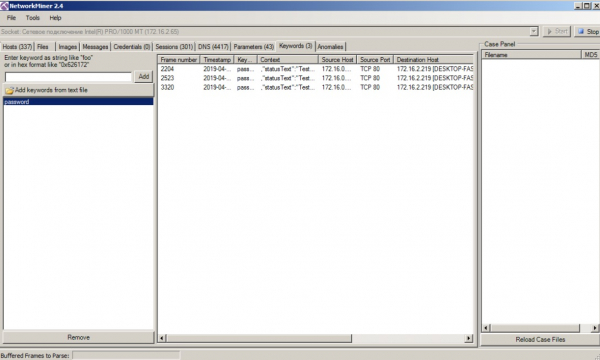
— analog Net-Creds po načelu delovanja, vendar ima večjo funkcionalnost, na primer možnost izvleka datotek, prenesenih po protokolih SMB. Tako kot Net-Creds, je priročen, ko je treba hitro analizirati veliko količino prometa. Ima tudi priročen grafični vmesnik.
Prednosti:
- Grafični vmesnik;
- Vizualizacija in klasifikacija podatkov po skupinah — poenostavi analizo prometa in jo naredi hitro.
Mane:
- Pri predstavitveni različici je določenih funkcionalnosti omejenih.
mitm6
— orodje za izvajanje napadov na IPv6 (SLAAC napad). IPv6 je prednostna v operacijskem sistemu Windows (na splošno povedano, tudi v drugih operacijskih sistemih), in v privzetih nastavitvah je vmesnik IPv6 vklopljen, kar omogoča napadalcu, da na žrtev nastavi svoj DNS strežnik, s pomočjo paketov Router Advertisement, po čemer napadalec dobi možnost, da preusmeri DNS žrtve. Odlično se prilega izvajanju Relay napadov skupaj z orodjem ntlmrelayx, kar omogoča uspešne napade na Windows omrežja.
Prednosti:
- Deluje odlično v mnogih omrežjih prav zaradi standardnih nastavitvah Windows gostiteljev in omrežij;
Responder
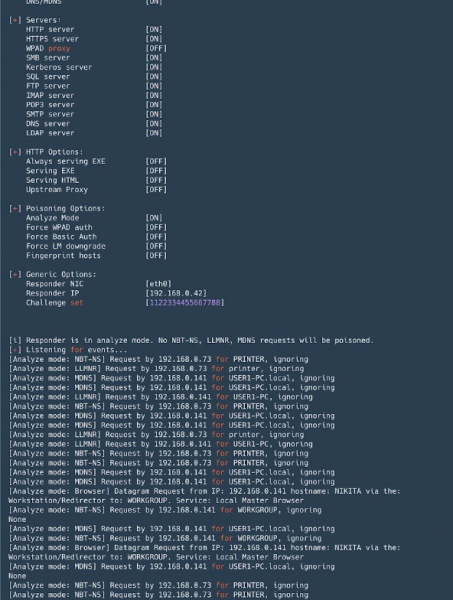
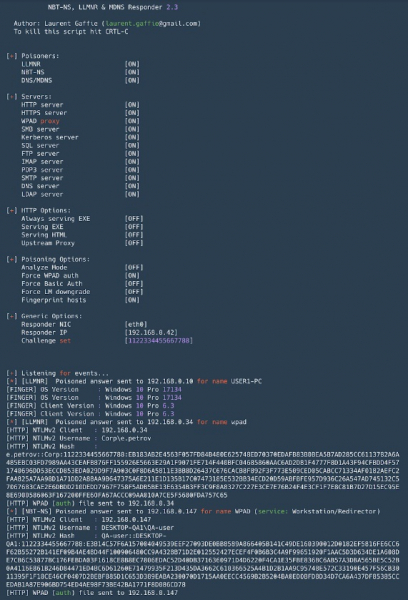
— orodje za spoofing širokopasovnih protokolov za razreševanje imen (LLMNR, NetBIOS, MDNS). Nepogrešljivo orodje v omrežjih Active Directory. Poleg spoofinga zna tudi prestrezati NTLM avtentikacijo, skupaj z njim je na voljo nabor orodij za zbiranje informacij in izvajanje NTLM-Relay napadov.
Prednosti:
- Privzeto postavi več strežnikov s podporo za NTLM-avtentikacijo: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Omogoča zamenjavo DNS v primeru MITM napadov (ARP prevarant itd.);
- Identifikacija gostiteljev, ki so izvedli širokopasovno poizvedovanje;
- Analizni način — za pasivno opazovanje poizvedb;
- Format zajetih hash-ev pri NTLM-avtentikaciji je združljiv z John the Ripper in Hashcat.
Mane:
- Ob zagonu v sistemu Windows je vezava na 445. vrata (SMB) povezana z nekaterimi težavami (potrebno je ustaviti ustrezne storitve in ponovno zagnati);
Evil_Foca
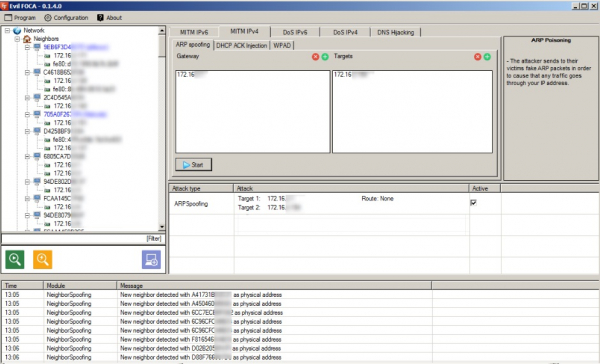
— orodje za preverjanje različnih omrežnih napadov v omrežjih IPv4 in IPv6. Skenira lokalno omrežje, identificira naprave, usmerjevalnike in njihove omrežne vmesnike, nato pa lahko izvajate različne napade na udeležence omrežja.
Prednosti:
- Prikladno za izvajanje MITM napadov (ARP prevarant, DHCP ACK-injekcije, SLAAC napadi, DHCP prevarant);
- Možno je izvesti DoS napade — z ARP prevarantom za IPv4 omrežja, s SLAAC DoS v IPv6 omrežjih;
- Izvedba DNS hijackinga je mogoča;
- Enostaven za uporabo, udoben grafični vmesnik.
Mane:
- Deluje samo v sistemu Windows.
Bettercap
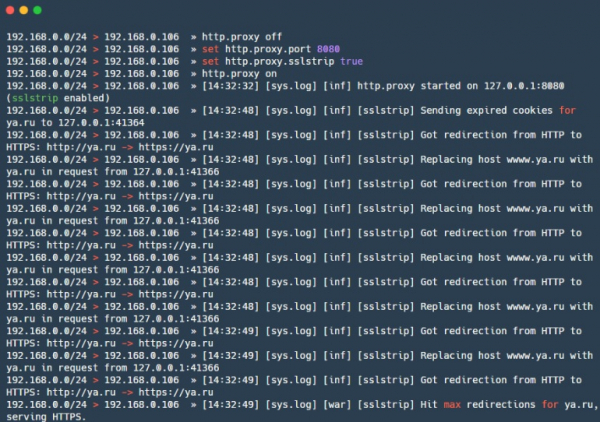
— zmogljiv okvir za analizo in napade na omrežja, vključno z napadi na brezžična omrežja, BLE (bluetooth low energy) in celo napadi MouseJack na brezžične HID naprave. Poleg tega vključuje funkcionalnost za zbiranje informacij iz prometa (podobno net-creds). Na splošno gre za švicarski nož (vse v enem). Z nedavnim posodobitvami ima tudi .
Prednosti:
- Sniffer za poverilnice — lahko zajemate obiskane URL-je in HTTPS gostitelje, HTTP avtentikacijo, poverilnice preko različnih protokolov;
- Veliko vgrajenih MITM napadov;
- Modularni HTTP(S) transparentni proxy — možno je upravljati promet glede na potrebe;
- Vgrajen HTTP strežnik;
- Podpora za caplete — datoteke, ki omogočajo opisovanje zapletenih in avtomatiziranih napadov s skriptnim jezikom.
Mane:
- Nekateri moduli — na primer, ble.enum — delno niso podprti na macOS in Windows, nekateri so zasnovani samo za Linux — packet.proxy.
gateway_finder
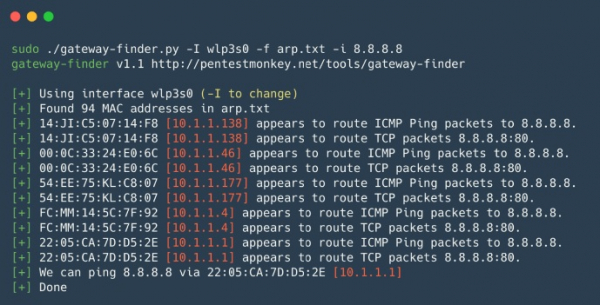
— skript v Pythonu, ki pomaga določiti morebitne prehode v omrežju. Prikladno za preverjanje segmentacije ali iskanje gostiteljev, ki lahko usmerjajo v zahtevano podomrežje ali Internet. Primerno za notranje penteste, ko je potrebno hitro preveriti prisotnost nepooblaščenih poti ali poti do drugih notranjih lokalnih omrežij.
Prednosti:
- Enostaven za uporabo in prilagajanje.
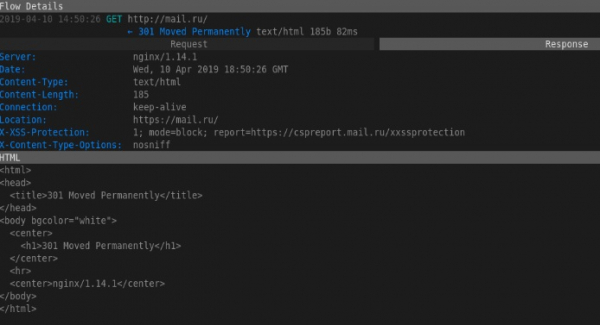
mitmproxy
— orodje odprte kode za analizo prometa zaščitenega s SSL/TLS. mitmproxy omogoča prestrezanje in spreminjanje zaščitenega prometa, seveda z nekaterimi opozorili; orodje ne izvaja napadov na dešifriranje SSL/TLS. Uporablja se, ko je treba prestreči in zabeležiti spremembe v prometu, zaščitenem s SSL/TLS. Sestavljen je iz Mitmproxy — za posredovanje prometa, mitmdump — podoben tcpdumpu, vendar za HTTP(S) promet, in mitmweb — spletnega vmesnika za Mitmproxy.
Prednosti:
- Dela z različnimi protokoli in podpira spreminjanje različnih formatov, od HTML do Protobuf;
- API za Python — omogoča pisanje skript za nestandardne naloge;
- Lahko deluje v načinu prozornega proxyja s prestrezanjem prometa.
Mane:
- Format izpisa ni združljiv z ničemer — težko ga je uporabiti z grepom, potrebno je pisati skripte;
SIET
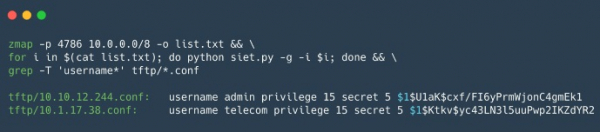
— orodje za izkoriščanje možnosti protokola Cisco Smart Install. Možna je pridobitev in sprememba konfiguracije ter prevzem nadzora nad napravo Cisco. Če ste uspeli pridobiti konfiguracijo naprave Cisco, jo lahko preverite s pomočjo , to orodje je koristno za analizo varnosti konfiguracije naprav Cisco.
Prednosti:
Uporaba protokola Cisco Smart Install omogoča:
- Spremeniti naslov tftp strežnika na odjemalski napravi, tako da pošljete en potvorjen paket TCP;
- Kopirati konfiguracijsko datoteko naprave;
- Zamenjati konfiguracijo naprave, na primer, dodati novega uporabnika;
- Posodobiti iOS sliko na napravi;
- Izvesti poljuben niz ukazov na napravi. To je nova funkcija, ki deluje le v različicah 3.6.0E in 15.2 (2) E iOS;
Mane:
- Deluje z omejenim številom naprav Cisco, prav tako je potrebna "bela" IP naslov za prejemanje odgovora od naprave, ali pa mora biti naprava v isti omrežni skupini;
yersinia
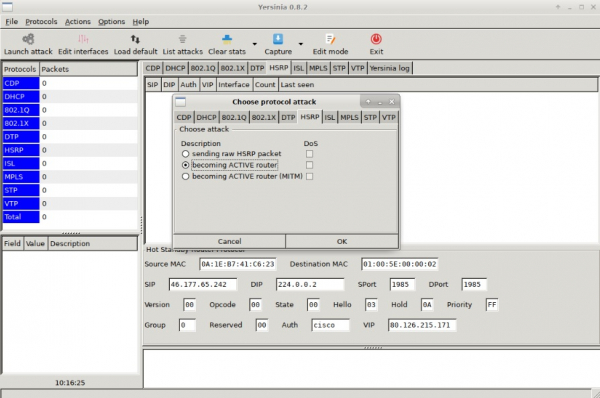
— okvir za L2 napade, ustvarjen za izkoriščanje varnostnih pomanjkljivosti v različnih L2 omrežnih protokolih.
Prednosti:
- Omogoča izvajanje napadov na protokole STP, CDP, DTP, DHCP, HSRP, VTP in druge.
Mane:
- Nima najbolj uporabniku prijaznega vmesnika.
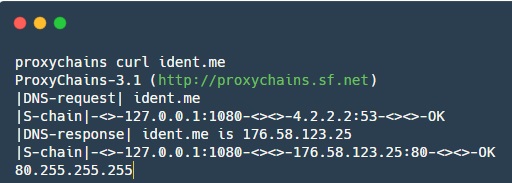
proxychains
— orodje, ki omogoča preusmerjanje prometa aplikacij skozi določen SOCKS proxy.
Prednosti:
- Pomaga preusmeriti promet nekaterih aplikacij, ki privzeto ne podpirajo delovanja s proxyjem;
V tem članku smo na kratko pregledali prednosti in slabosti glavnih orodij za pentest notranje mreže. Spremljajte naše novice, načrtujemo, da bomo tudi v prihodnje objavljali take zbire: Web, baze podatkov, mobilne aplikacije — o tem bomo prav tako nujno pisali.
Delite svoje najljubše pripomočke v komentarjih!
Izvor: habr.com
