

Konec januarja je izšla posodobitev Update 4 za Veeam Availability Suite 9.5, bogata z novimi funkcijami, kot bi bila normalna večja različica. Danes bom na kratko predstavil glavne novosti, ki so bile uvedene v Veeam Backup & Replication, o Veeam ONE pa obljubim, da bom napisal v bližnji prihodnosti. V tem pregledu si bomo ogledali:
- različice sistemov in aplikacij, ki jih zdaj podpira rešitev
- delo z oblačnimi infrastrukture
- izboljšave pri varnostnem kopiranju
- izboljšave pri obnovitvi
- novosti v podpori za vSphere in Hyper-V
Prav tako bomo izvedeli o izboljšavah pri delu z virtualnimi stroji pod upravljanjem Linuxa, o novih vtičnikih in drugih funkcijah.
Torej, dobrodošli pod kat.
Podpora za Windows Server 2019, Hyper-V 2019, najnovejše aplikacije in platforme
Microsoft Windows Server 2019 je podprt kot:
- gostiteljska OS za varnostno kopirane virtualne stroje
- strežnik za namestitev Veeam Backup & Replication in njegovih oddaljenih komponent
- stroj, ki ga je mogoče varnostno kopirati s pomočjo Veeam Agent for Microsoft Windows
Podobna podpora je bila udejanjena tudi za Microsoft Windows 10 October 2018 Update.
Podprta je nova različica hipervizorja Microsoft Windows Server Hyper-V 2019, vključno s podporo za VM z virtualno strojno opremo različice 9.0.
Za priljubljene sisteme in aplikacije Microsoft Active Directory 2019, Exchange 2019 in SharePoint 2019 je podprt varnostni kopij z upoštevanjem delovanja aplikacij (application-aware processing) in obnova predmetov aplikacij s pomočjo orodij Veeam Explorer.
Za VM z gostiteljsko OS Windows je bila uvedena podpora Oracle Database 18c — prav tako z upoštevanjem delovanja aplikacije, vključno z varnostnim kopiranjem dnevnikov in možnostjo obnovitve na izbrano točko.
Poleg tega so zdaj podprti VMware vSphere 6.7 U1 ESXi, vCenter Server in vCenter Server Appliance (VCSA), pa tudi VMware vCloud Director 9.5.
Fleksibilne možnosti za shranjevanje varnostnih kopij z uporabo Capacity Tier
Capacity Tier — to je nov pristop k shranjevanju varnostnih kopij v razširljivem repozitoriju (scale-out backup repository, SOBR) z možnostjo avtomatiziranega nalaganja podatkov v oblačno shrambo.
S pomočjo Capacity Tier in shranjevalnih politik lahko organizirate učinkovito večstopenjsko shranjevalno sistem, pri čemer bodo 'na dosegu roke' (torej v dovolj hitri shrambi) sveže varnostne kopije v primeru hitro potrebnega okrevanja. Po izteku določenega obdobja bodo prešle v 'drugo svežino' in se samodejno prenesle na oddaljeno lokacijo — v tem primeru v oblak.
Za delovanje Capacity Tier so potrebni:
- eno ali več SOBR-repozitorijev, ki vsebujejo 1 ali več repozitorijev-extent-ov
- enkaten oblačni repozitorij (t.i. shramba objektov — object storage repository)
Podpirajo se oblačni S3 Compatible, Amazon S3, Microsoft Azure Blob Storage, IBM Cloud Object Storage.
Če nameravate uporabljati to funkcionalnost, morate:
- Nastaviti repozitorije varnostnih kopij, da jih uporabite kot extent-e SOBR-repozitorija.
- Nastaviti oblačni repozitorij.
- Nastaviti razširljiv SOBR-repozitorij in dodati vanj repozitorije-extent-e.
- Nastaviti povezavo oblačnega repozitorija z SOBR in določiti politiko shranjevanja podatkov ter nalaganje le-teh v oblak — to bo vaša konfiguracija Capacity Tier.
- Ustvariti nalogo za varnostno kopiranje, ki bo shranjevala varnostne kopije v SOBR-repozitorij.
S točko 1 je vse precej očitno (za tiste, ki so pozabili, je na voljo v ruščini). Pojdimo na točko 2.
Oblačno shranjevanje kot element infrastrukture Veeam Backup
O nastavitvi oblačnega repozitorija (aka shranitve objektov) je podrobno napisano (zaenkrat v angleščini). Če skrajšamo, je treba storiti naslednje:
- V pogledu Backup Infrastructure izberemo v levi vrstici vozlišče Backup Repositories in v zgornjem meniju kliknemo na točko Add Repository.
- Izberemo, katero oblačno shranjevanje bomo nastavili:

- Nato gremo skozi korake čarovnika (kot primer bom obravnaval Amazon S3)
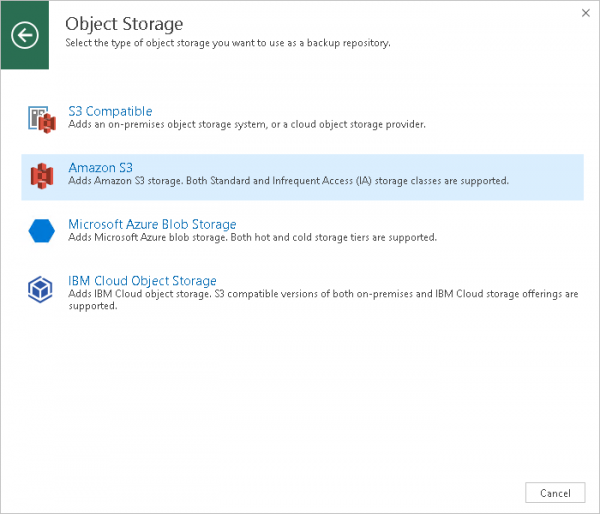
Opomba: Podpirajo se shranjevanja razreda Standard in Infrequent Access.
- Najprej vnesemo ime in kratek opis našega novega shranjevanja.
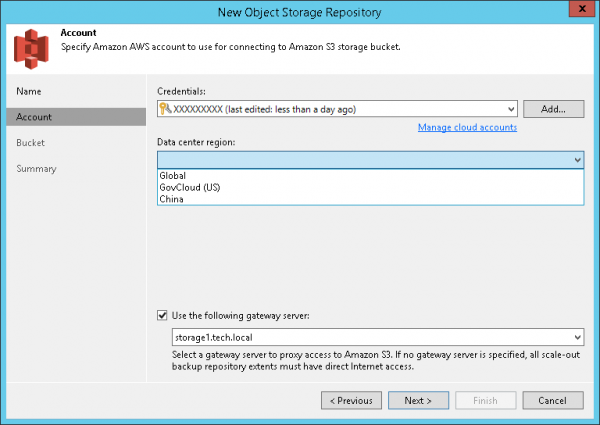
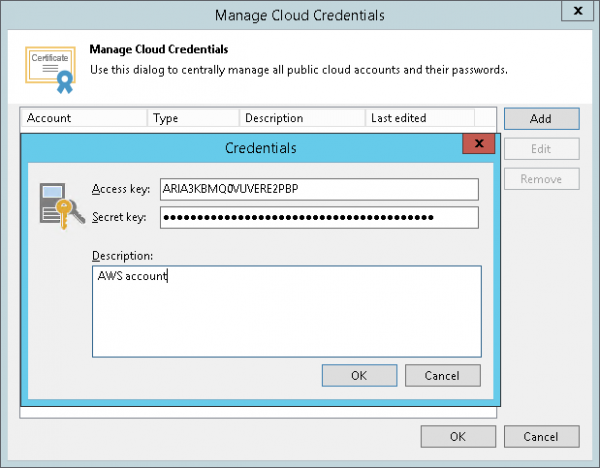
- Nato navedemo račun za dostop do Amazon S3 — izberemo obstoječega iz seznama ali kliknemo Dodaj in vnesemo novega. Iz seznama regij lokacije podatkovnih centrov Data center region izberemo želeno regijo.

Namig: Za navedbo računov, uporabljenih pri delu z oblačnimi komponentami, je razvit Cloud Credentials Manager.
- Po potrebi za urejanje internetnega prometa preko prehodnega strežnika (gateway) lahko izberete možnost Use gateway server in navedete želeni prehod.
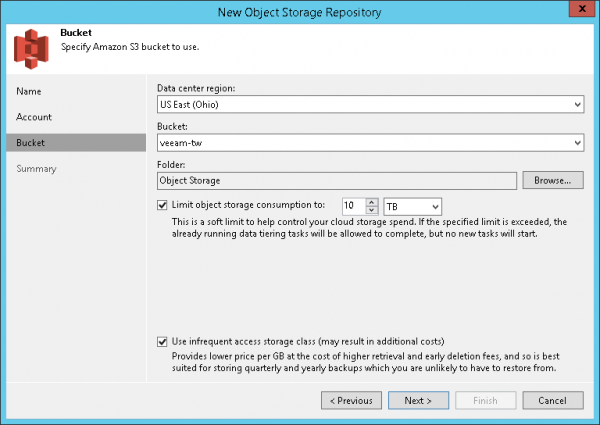
- Navedemo nastavitve novega shranjevanja: želeni bucket, mapo, kamor bodo shranjene naše varnostne kopije, omejitev na skupni obseg mesta (neobvezno) in razred shranjevanja (neobvezno).
Důležité! Eni mapi lahko ustreza samo en oblačni objekt! V nobenem primeru ne smejo biti konfigurirana več takšnih shranjevanj, ki "gledajo" na isto mapo. - Na končnem koraku preverimo vse nastavitve in pritisnemo Dokončaj.
Nastavitev nalaganja varnostnih kopij v oblačno shrambo
Zdaj ustrezno nastavimo SOBR-repozitorij:
- V pogledu Backup Infrastructure izberemo v levi vrstici vozlišče Backup Repositories in v zgornjem meniju kliknemo na točko Dodaj Scale-out Repository.
- Na koraku čarovnika Tiers zmogljivosti navedemo extent-e in določimo, kako shraniti varnostne kopije vanje:
- Na koraku Capacity Tier:
- izberemo možnost Razširite zmogljivost scale-out repositoja z oblačnim shranjevanjem (razširite zmogljivost repozitorija, tako da uporabite shranjevanje predmetov) in določimo, katero oblačno shrambo predmetov uporabiti. Izberete lahko iz seznama ali zaženete čarovnika za ustvarjanje, tako da pritisnete Dodaj.
- določimo, v katere dni-ure je mogoče izvajati nalaganje v oblak — za to pritisnemo gumb Okno (okno nalaganja).
- nastaivimo politiko shranjevanja — določimo, po koliko dneh shranjevanja v SOBR-repozitoriju bodo podatki postali “druga svežina”, in jih bomo lahko prenesli v oblak — v našem primeru je to 15 dni.
- lahko omogočite šifriranje podatkov pri nalaganju v oblak — za to izberite možnost Šifriranje podatkov naloženih v oblačno shrambo in navedite, katero od gesel, shranjenih v Upravitelj poverilnic, je treba uporabiti. Šifriranje se izvaja z uporabo AES 256-bit.
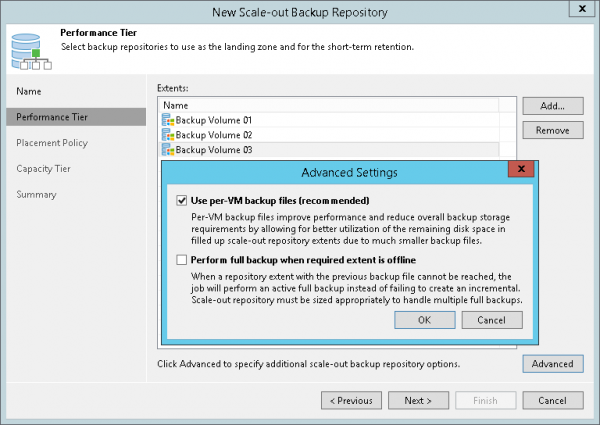
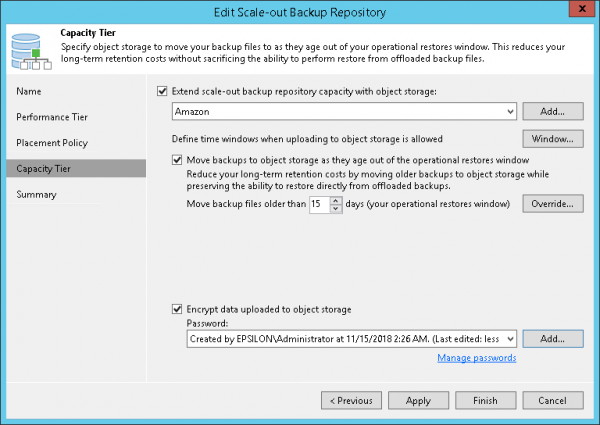
Po privzetku se podatki odvzamete z extent-ov in prenesejo v shrambo predmetov s pomočjo posebne vrste naloge — SOBR Offload job. Deluje v ozadju, imenuje se po imenu SOBR-repozitorija z dodatkom Offload (na primer, Amazon Offload) in vsakih 4 ure izvaja naslednje operacije:
- Preveri, ali verige varnostnih kopij, shranjene v extentih, ustrezajo kriterijem za prenos v shrambo predmetov.
- Zbira potrjene verige in jih pošilja po blokih v shrambo predmetov.
- Zapisuje rezultate svojega dela v bazo, da lahko skrbnik pregleda, če je potrebno.
Shema prenosa podatkov in strukture njihove shrambe v oblaku je prikazana na spodnji sliki:
Důležité! Za ustvarjanje takšne večstopnje sistema shranjevanja boste potrebovali licenco za ureditev ne nižjo od Enterprise.
Varnostne kopije, shranjene v oblaku, seveda lahko uporabljate za obnovo neposredno iz mesta shranjevanja. Opozoriti velja, da jih lahko tudi prenesemo iz oblak na fizično napravo in jih obnovimo s pomočjo tudi brezplačne različice Veeam Backup Community Edition.
Novosti pri delu z oblačnimi infrastrukturi
Za delo z Amazon
- Obnovitev iz varnostnih kopij neposredno v AWS - podprta je za VM z operacijskim sistemom Windows ali Linux ter za fizične stroje. Vse to je mogoče obnoviti v virtualne stroje v AWS EC2 VM, uključujući Amazon Government Cloud in Amazon China.
- Za delovanje je na voljo vgrajena pretvorba UEFI2BIOS.
Za delo z Microsoft Azure
- Podprta je Azure Government Cloud in naročnine Azure CSP.
- Ob obnovitvi v VM Azure IaaS je možno izbrati skupino network security group.
- Ob vstopu v oblak z uporabo računa Azure je sedaj mogoče določiti uporabnika Azure Active Directory.
Novo v podpori za delovanje aplikacij
- Za delovanje aplikacij na virtualnih strojih vSphere je implementirana podpora za Kerberos avtentikacijo.To bo omogočilo izklop NTLM v omrežnih nastavitvah operacijskega sistema za preprečevanje napadov, ki izkoriščajo prenos heša, kar je zelo relevantno za infrastrukture z nižjo stopnjo nadzora.
- Modul za varnostno kopiranje dnevnikov transakcij SQL in Oracle sedaj uporablja kot pomožno lokacijo pri varnostnem kopiranju dnevnikov ne sistemski disk Z, kjer pogosto primanjkuje prostora, temveč disk z največjim prostim prostorom. Na Linux VM bo uporabljena mapa /var/tmp ili /tmp, prav tako glede na razpoložljiv prostor.
- Ob varnostnem kopiranju dnevnikov Oracle redo logs bo izvedena njihova analiza, da se ohranijo zagotovljene točke obnovitve Guaranteed Restore Points so del vgrajene funkcije Oracle Flashback).
- Dodana je podpora za Oracle Data Guard.
Izboljšano varnostno kopiranje
- Maksimalna podprta velikost diska in datoteke varnostne kopije se je povečala več kot 10-krat: pri velikosti bloka 1 MB za datoteko .VBK lahko maksimalna velikost diska v varnostni kopiji zdaj znaša 120 TB, maksimalna velikost celotne varnostne kopije pa 1 PB. (Potrjeno s testiranjem 100 TB za oba vrednosti.)
- Za varnostne kopije brez šifriranja se je velikost metapodatkov zmanjšala za 10 MB.
- Optimizirana je bila zmogljivost procesov inicializacije in zaključka naloge varnostnega kopiranja; kot rezultat, varnostne kopije manjših VM bodo potekale skoraj dvakrat hitreje.
- Preoblikovan je bil modul, odgovoren za objavo vsebine slike VM, kar je prineslo znatno pospešitev obnovitve na ravni datotek in objektov.
- Nastavitve Preferred Networks (prednostne mreže) se bodo sedaj razširile tudi na WAN pospeševalnike.
Novo v obnovitvi
Nova možnost za popolno obnovitev VM se imenuje Staged Restore — obnovitev v več fazah. V tem načinu se VM najprej obnovi iz potrebne varnostne kopije v 'sandbox' (ki se zdaj imenuje DataLab), na gostiteljski OS pa lahko zaženete svoj skript za spremembe v vsebini baze podatkov, nastavitev OS ali aplikacij. VM z že opravljenimi spremembami se nato lahko prenese v produkcijsko infrastrukturo. To bi bilo lahko koristno, na primer, za vnaprejšnjo namestitev potrebnih aplikacij, vključitev ali izključitev nastavitev, odstranjevanje osebnih podatkov itd.
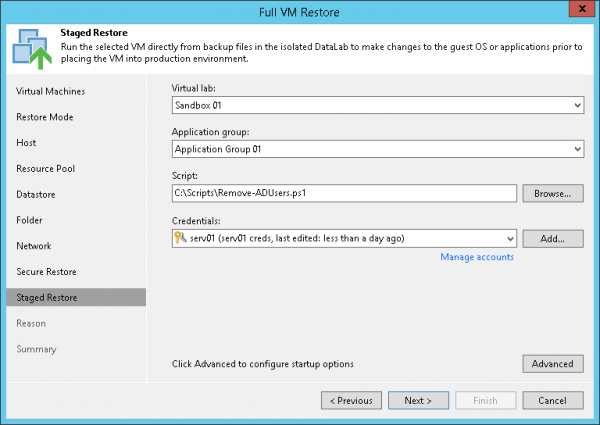
Več lahko preberete (v angleščini).
Opomba: Potrebna je licenca, ki ni nižja od Enterprise.
Pojavila se je tudi možnost Secure Restore — varna obnovitev (deluje skoraj za vse vrste obnovitve). Zdaj je mogoče pred začetkom postopka obnove preveriti datoteke gostiteljske sistema VM (naravnost v varnostni kopiji) glede prisotnosti virusov, trojanskih konj itd. — za to so diski VM pritrjeni na mount strežnik, povezan z repozitorijem, in se izvede postopek skeniranja z antivirusom, nameščenim na tem mount strežniku. (Ni potrebno, da imata mount strežnik in sama VM enak antivirus.)
Privzeto podpirajo Microsoft Windows Defender, Symantec Protection Engine in ESET NOD32; lahko navedete tudi drug antivirus, če podpira delovanje preko ukazne vrstice.
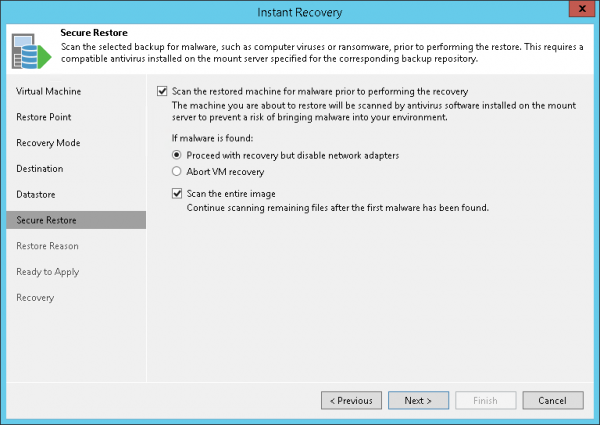
Več lahko preberete (v angleščini).
Novo pri delu z Microsoft Hyper-V
- V naloge za varnostne kopije in repliciranje zdaj lahko dodate skupine Hyper-V VM.
- Takojšnja obnovitev v Hyper-V VM iz varnostnih kopij, ustvarjenih z uporabo Veeam Agent, podpira Windows 10 Hyper-V kot tarčni hipervizor.
Novo pri delu z VMware vSphere
- Učinkovitost predpomnilnika zapisov pri vPower NFS se je večkrat izboljšala — za učinkovitejšo takojšnjo obnovitev VM in optimizacijo uporabe SSD.
- vPower NFS zdaj učinkoviteje deluje z repozitorijem SOBR, kar omogoča obravnavo več virtualnih strojev hkrati.
- Strežnik vPower NFS je pridobil možnost avtorizacije gostiteljev po IP naslovu (privzeto je dostop omogočen gostitelju ESXi, ki zagotavlja vPower NFS datastore). Za izklop te funkcije je treba v registru mount strežnika iti na HKEY_LOCAL_MACHINE
SOFTWAREWOW6432NodeVeeamVeeam NFS in pod njim ustvariti ključe vPowerNFSDisableIPAuth - Zdaj se lahko nastavi naloga SureBackup za uporabo predpomnilnika vPower NFS (poleg preusmerjanja zapisov sprememb na vSphere datastore). To rešuje vprašanje uporabe SureBackup za VM z diski več kot 2 TB v primerih, ko je edini NAS za vSphere VMware VSAN.
- Podpora za Paravirtual SCSI kontrolerje z več kot 16 pripetimi diski je implementirana.
- Quick Migration zdaj samodejno preseli tudi oznake vSphere; te oznake se ohranijo tudi pri takojšnji obnovitvi VM.
Izboljšanja v podpori za Linux VM
- Za račune, ki jih je treba nadgraditi na root, zdaj ni treba dodajati možnosti NOPASSWD:ALL za sudoers.
- Dodana podpora za omogočeno možnost !requiretty v sudoers (to je privzeta nastavitev, na primer za CentOS).
- Pri registraciji Linux strežnika je zdaj mogoče izvesti preklop z ukazom
su, če ukazsudoni na voljo. - Preverjanje SSH odtisa (fingerprint) zdaj velja za vse povezave Linux strežnika – za zaščito pred napadi tipa MITM.
- Zanesljivost algoritma avtorizacije PKI je izboljšana.
Novi vtičniki
Veeam Plug-in for SAP HANA – pomaga uporabiti vmesnik BACKINT za varnostno kopiranje in obnovo HANA podatkovnih baz iz/do Veeam repozitorija. Implementirana je podpora za HCI SAP HANA. Rešitev je certificirana s strani SAP.
Veeam Plug-in for Oracle RMAN – omogoča uporabo RMAN manager za varnostno kopiranje in obnovo Oracle podatkovnih baz iz/do Veeam repozitorija. (Pri tem ni treba nadomeščati obstoječe vgrajene integracije na podlagi OCI.)
Dodatne možnosti
- Eksperimentalna podpora za kloniranje blokov za deduplicirane datoteke na Windows Server 2019 ReFS. Za aktivacijo te funkcije je v registru strežnika Veeam backup treba najti ključ HKEY_LOCAL_MACHINESOFTWAREVeeamVeeam Backup and Replication in ustvariti vrednost ReFSDedupeBlockClone (DWORD).
- V sklopu namestitve je zdaj Microsoft SQL Server 2016 SP1.
- Za delo z RESTful API je implementirana podpora za JSON.
Kaj še prebrati in pogledati
Uporabniški vodnik (v angleščini) za in
Samo registrovani korisnici mogu učestvovati u anketi. , molim vas.
O kateri od novosti bi želeli izvedeti več najprej?
Kapaciteta za shranjevanje varnostnih kopij
Delo z oblačnimi infrastrukturi Amazon
Novi vtičniki za varnostno kopiranje podatkovnih baz SAP HANA, Oracle
Nove možnosti obnove Staged Restore, Secure Restore
Nove funkcije Veeam ONE
Drugo (napišem v komentarjih)
20 uporabnikov je glasovalo. 8 uporabnikov se je vzdržalo.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish