

Pozdravljeni! V nadaljevanju tega bi vam rad podrobneje predstavil funkcionalnosti, ki jih ponuja rešitev Sophos XG Firewall, ter vas seznanil z njegovim spletnim vmesnikom. Komercialni članki in dokumenti so dobrodošli, vendar je vedno zanimivo, kako rešitev izgleda v živo? Kako je vse organizirano? Zato se posvetimo pregledu.
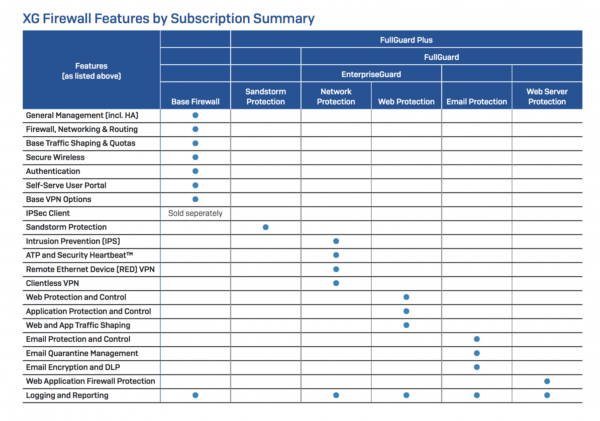
V tem članku bo prikazana prva del funkcionalnosti Sophos XG Firewall — to je „Nadzor in analiza“. Celoten pregled bo izdan kot ciklus člankov. Potovali bomo, izhajajoč iz spletnega vmesnika Sophos XG Firewall in tabele licenciranja.
Center za upravljanje varnosti
Tako smo odprli brskalnik in odprli spletni vmesnik našega NGFW, vidimo poziv za vnos uporabniškega imena in gesla za dostop do administracije.
Vnesemo uporabniško ime in geslo, ki smo jih določili ob prvotni aktivaciji, in pridemo do našega upravljalskega središča. Izgleda tako:
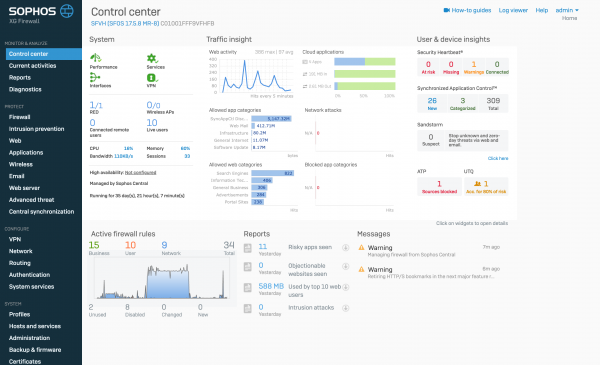
Skoraj vsak od teh gradnikov je klikabilen. Lahko pridemo do incidenta in si ogledamo podrobnosti.
Poglejmo si vsako od blokov in začnimo z blokom Sistem.
Blok Sistem
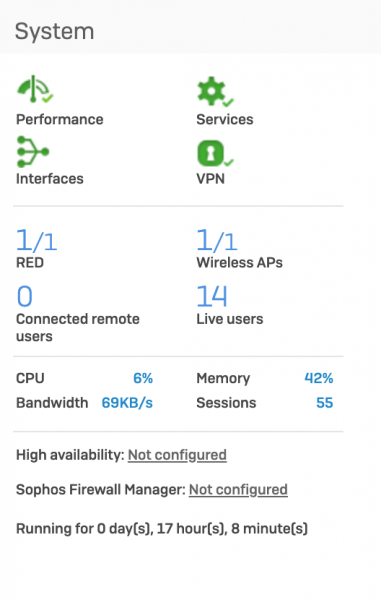
Ta blok prikazuje stanje naprave v realnem času. Če pritisnemo na katero koli od ikonic, preidemo na stran s podrobnimi informacijami o stanju sistema.
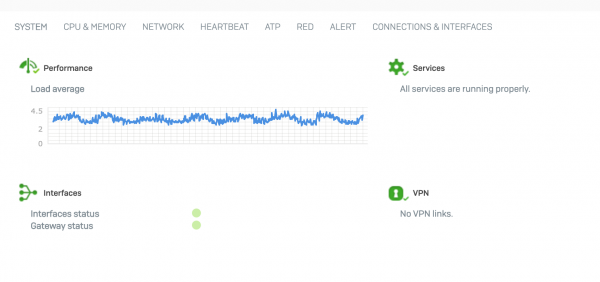
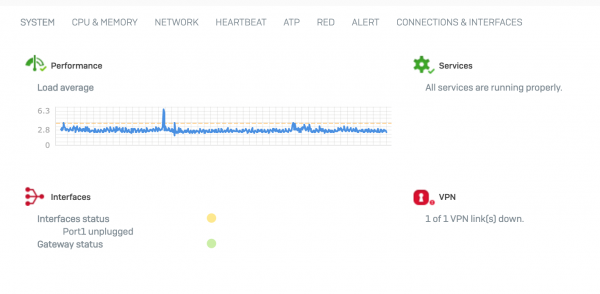
Če ima sistem težave, bo ta gradnik o tem signaliziral, na strani informacij pa lahko pogledamo vzrok.
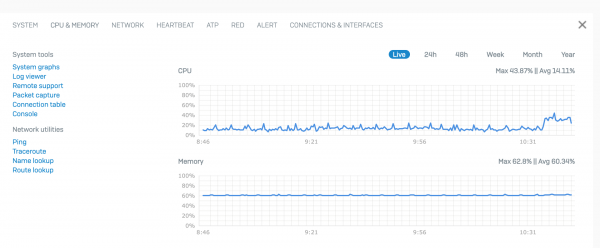
Preko zavihkov lahko pridobimo več informacij o različnih vidikih delovanja požarnega zidu.
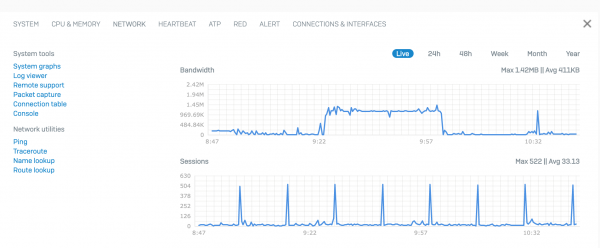
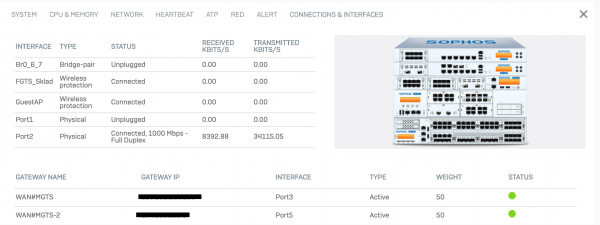
Blok Pregled prometa
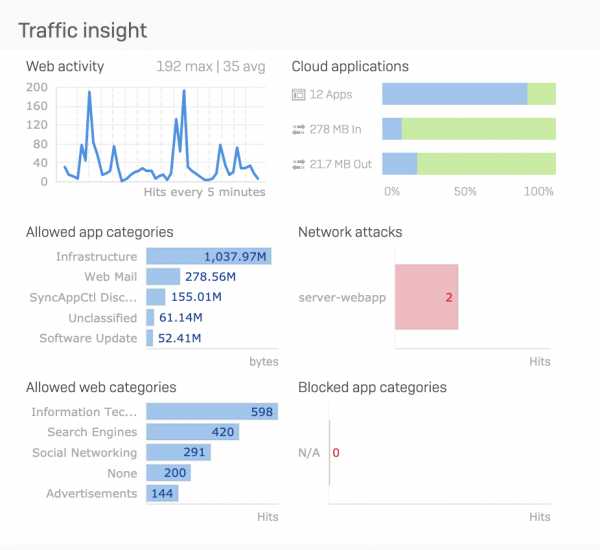
Ta razdelek nam daje predstavo o tem, kaj se trenutno dogaja v naši mreži in kaj se je dogajalo v zadnjih 24 urah. Top 5 spletnih kategorij in aplikacij po prometu, omrežni napadi (aktivacija IPS modula) ter top 5 blokiranih aplikacij.
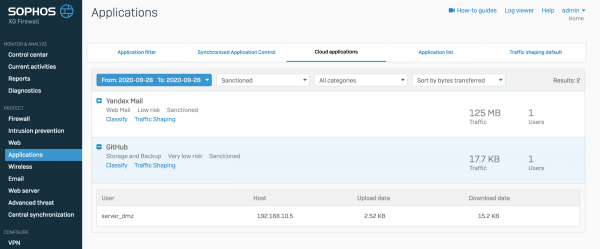
Prav tako je vredno izpostaviti razdelek Oblak aplikacije. V njem lahko pogledamo, katere aplikacije v lokalni mreži uporabljajo oblačne storitve. Skupno število, vhodni in izhodni promet. Če pritisnemo na ta gradnik, pridemo na stran informacij o oblačnih aplikacijah, kjer bomo lahko podrobneje pregledali, katere oblačne aplikacije so v omrežju, kdo jih uporablja in informacije o prometu.
Blok Uporabniške & naprave vpogledi
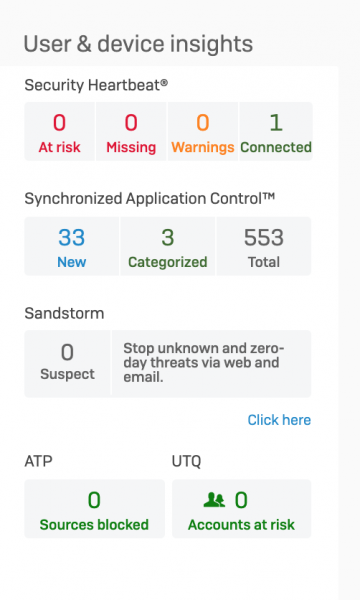
Ta blok prikazuje informacije o korisnicima. Gornji redak pokazuje nam informacije o zaraženim računalima korisnika, prikuplja informacije od antivirusnog programa Sophos i prosljeđuje ih u Sophos XG Firewall. Na temelju tih informacija, Firewall može isključiti korisničko računalo iz lokalne mreže ili sektora mreže na L2 razini, blokirajući sve veze s njim. Više pojedinosti o Security Heartbeat-u je bilo u . Nadalje, dva retka su kontrola aplikacija i oblačna sandbox funkcionalnost. Budući da je to zaseban funkcionalni sklop, u ovom članku se neće razmatrati.
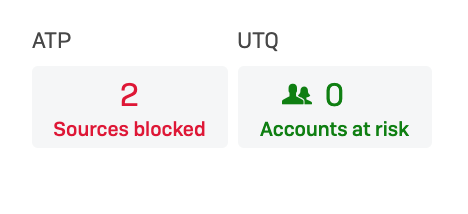
Treba obratiti pažnju na dva donja widgeta. To su ATP (Advanced Threat Protection) i UTQ (User Threat Quotient).
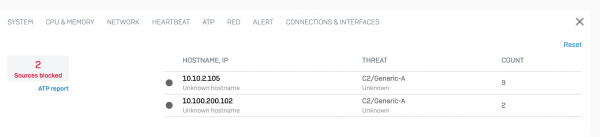
ATP modul blokira veze s C&C, upravljačkim poslužiteljima botnet mreža. Ako je uređaj u vašoj lokalnoj mreži postao dio botnet mreže, ovaj modul će o tome obavijestiti i onemogućiti povezivanje s upravljačkim poslužiteljem. Izgleda to ovako
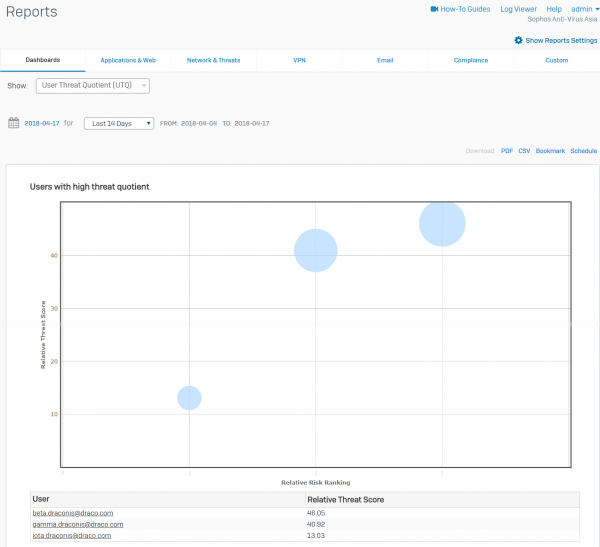
UTQ modul dodjeljuje svakom korisniku indeks sigurnosti. Što više korisnik pokušava posjetiti zabranjene stranice ili pokrenuti zabranjene aplikacije, njegov rejting raste. Oslanjajući se na te podatke, može se unaprijed provesti obuka za takve korisnike, ne čekajući da na kraju njihovo računalo bude zaraženo zlonamjernim softverom. Izgleda to ovako
Nakon toga slijedi odjeljak općih informacija o aktivnim pravilima vatrozida i brzi izvještaji koje je moguće brzo preuzeti u pdf formatu
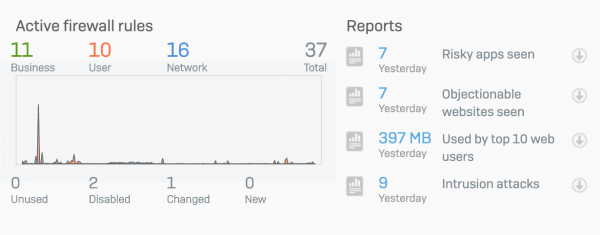
Prelazimo na sljedeći odjeljak izbornika — Current activities
Current activities
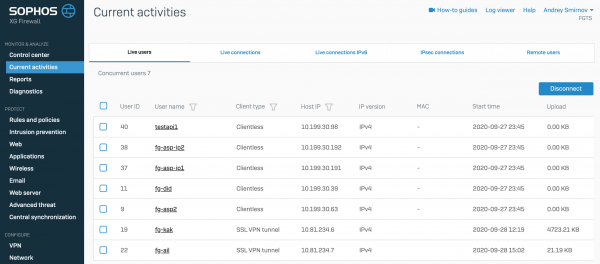
Započnimo pregled s kartice Live users. Na ovoj stranici možemo vidjeti tko je od korisnika trenutno povezan na Sophos XG Firewall, metodu autentifikacije, IP adresu uređaja, vrijeme povezivanja i količinu prometa.
Live connections
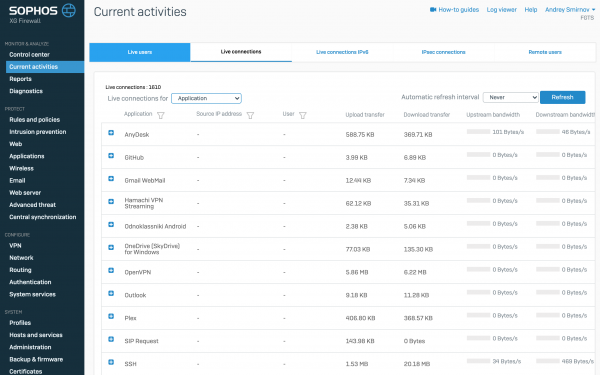
Na ovoj kartici prikazane su aktivne sesije u stvarnom vremenu. Ovu tablicu možemo filtrirati prema aplikacijama, korisnicima i IP adresama klijentskih uređaja.
IPsec connections
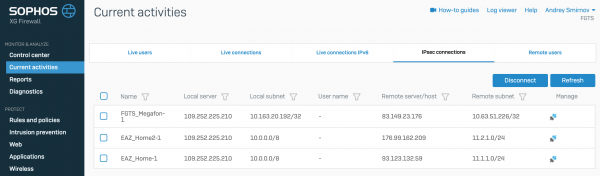
Na ovoj kartici prikazane su informacije o aktivnim IPsec VPN vezama
Kartica Remote users
Na kartici Remote users nalaze se informacije o udaljenim korisnicima koji su se povezali putem SSL VPN
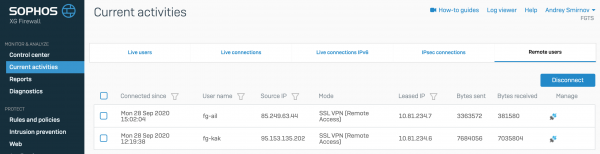
Također, na ovoj kartici možete vidjeti promet po korisnicima u stvarnom vremenu i prisilno isključiti bilo kojeg korisnika.
Preskočimo na karticu Izveštaji, jer je sistem izveštavanja u ovom proizvodu veoma opsežan i zahteva poseban članak.
Dijagnostika
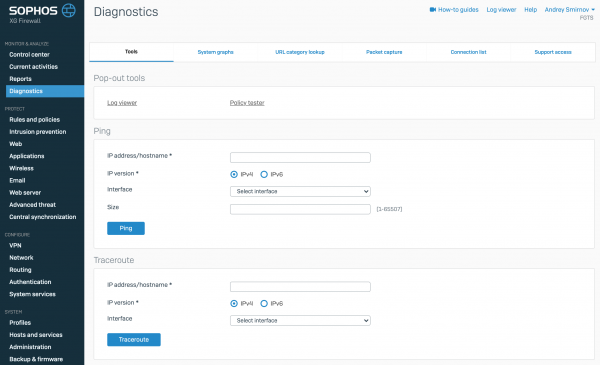
Odmah se otvara stranica sa različitim alatima za rešavanje problema. Oni uključuju Ping, Traceroute, Proveru imena, Proveru rute.
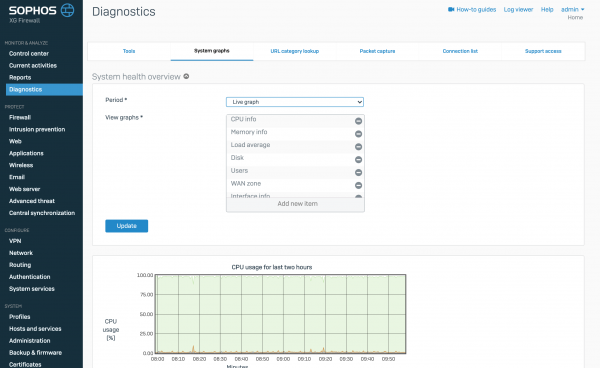
Zatim dolazi kartica sa sistemskim grafikonima opterećenja hardvera i portova u realnom vremenu.
Sistemski grafikon
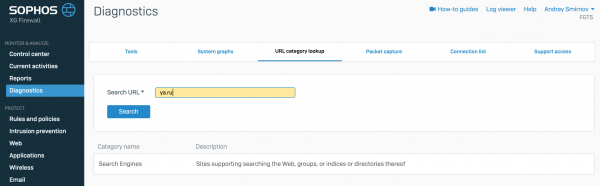
Potom postoji kartica gde možete proveriti kategoriju veb resursa.
Provera kategorije URL-a
Sledeća kartica Štap preuzimanja — to je u suštini ugrađeni tcpdump u veb interfejs. Možete takođe pisati filtre.
Štap preuzimanja
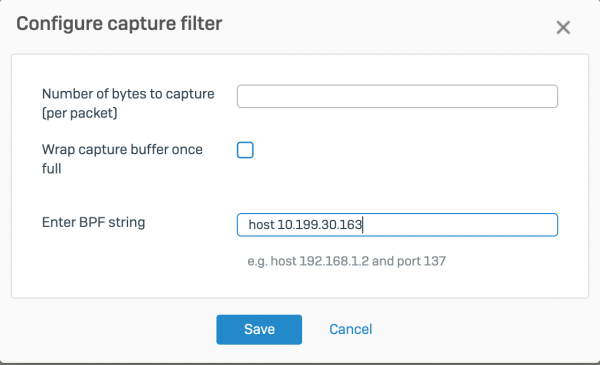
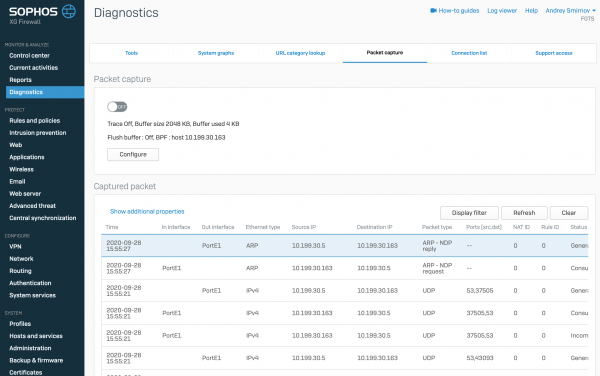
Interesantno je napomenuti da se paketi pretvaraju u tabelu u kojoj možete isključiti i uključiti dodatne kolone sa informacijama. Ova funkcionalnost je vrlo zgodna za prepoznavanje mrežnih problema, na primer — možete brzo razumeti koje su pravila filtriranja primenjena na stvarni saobraćaj.
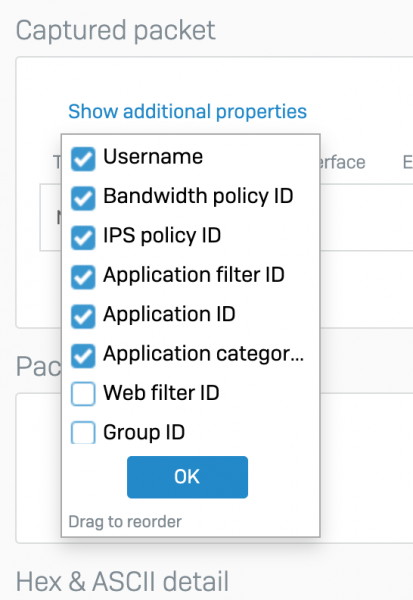
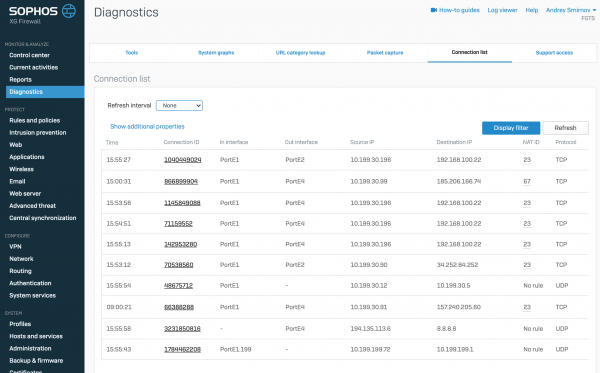
Na kartici Lista veza možete pogledati sve postojeće konekcije u realnom vremenu i informacije o njima.
Lista veza
Zaključek
Time završavamo prvi deo pregleda. Razmotrili smo samo najmanji deo dostupne funkcionalnosti i uopšte se nismo dotakli modula zaštite. U sledećem članku razmotrićemo ugrađenu funkcionalnost izveštavanja i pravila firewall-a, njihove vrste i svrhe.
Hvala za vaš čas.
Če imate vprašanja glede komercialne različice XG Firewall, nam lahko pišete — podjetju , distributerju Sophos. Zadošča, da napišete v prosti obliki na .
Izvor: habr.com
