

V današnjem IT-infrastrukturnem okolju, kjer je virtualizacija vseprisotna, so sistemi za shranjevanje podatkov jedro, ki hrani vse virtualne naprave. Okvara tega vozlišča lahko popolnoma ustavi delovanje računalniškega centra. Čeprav del strežniške opreme že ima odpornost na okvare v neki obliki 'privzeto', so na posebni vlogi sistemov za shranjevanje podatkov v okviru podatkovnih centrov izpostavljene višje zahteve glede 'življenjske sposobnosti'.
Najbolj učinkovit način zagotavljanja odpornosti na okvare v IT-ju je uporaba večih primerkov opreme in programske opreme (v najpreprostejši obliki - podvajanje). Seveda je mogoče sistem za shranjevanje podatkov v celoti podvajati. In za obnavljanje po katastrofi se ravno tak pristop uporablja. Vendar si takšne rešitve ne morejo privoščiti vse podjetja. Govorimo celo ne le o podvojeni ceni opreme, ampak tudi o drugih stroških za organizacijo takšne rešitve in njeno nadaljnje vzdrževanje.
Vendar možnost podvajanja opreme ne odpravlja potrebe po zagotavljanju odpornosti na nivoju komponent. Posebej v sistemih za shranjevanje podatkov se uporablja rezerviranje na napajalnikih, modulih hlajenja, shranjevalnikih in, seveda, krmilnikih. Vse to je že dolgo časa postalo samoumevno. Težko je najti sistem za shranjevanje podatkov brez takega oblikovanja. ni izjema. Vendar se v tem članku želimo pogovarjati o stvareh, ki takoj ne padejo v oči, pri čemer je cilj predvsem povečati odpornost sistema kot celote.
Moduli hlajenja
Zelo pogosto se z ohišji 2U-3U uporabljajo kombinirani moduli, ki združujejo napajalnike in ventilatorje. Po eni strani je to priročno, saj je treba vzdrževati le en modul. Po drugi strani, če se pokvari sistem hlajenja, se lahko napajalnik izklopi, da se prepreči pregrevanje. In pojavila se bo morda ne najbolj kritična situacija, vendar zagotovo ne bi smeli dodajati ranljivosti sistemu za shranjevanje podatkov.
Hladitev v SHR Qsan je zasnovano kot ločeni moduli z 'vročo' zamenjavo, neodvisni od napajalnih blokov. Vsebujejo svoje ventilatorje, namenjene hlajenju samih napajalnikov. Modul hlajenja ima dva neodvisna ventilatorja, ki se medsebojno varujejo. Takšni moduli v SHR obstajajo dva: desno in levo – za učinkovito hlajenje vseh komponent. Če pride do odpovedi enega od ventilatorjev, vsi ostali avtomatsko povečajo svoje vrtljaje, da nadomestijo pomanjkanje pretoka zraka. Zato napaka ventilatorja ne predstavlja nevarnosti pregrevanja celotne naprave.
Topologija povezovanja razširitvenih polic
Klasična shema povezovanja v SHR pomeni topologijo, imenovano kaskada. V tem primeru so ustrezni krmilniki police in SHR povezani med seboj z enim samo SAS kablom. Skupaj dobimo 2 kabla za sistem z dvema krmilnikoma. Če je potrebna povezava druge police, se ta poveže na enak način s prvo polico. In tako naprej. Prednost te topologije je preprostost izvedbe v opremi. Slaba stran pa je ranljivost pred nenadnim prekinjanjem SAS povezave zaradi medsebojnega izpada krmilnikov SHR in police, ki niso povezani, ali zaradi izpada napajanja ene od razširitvenih polic sredi povezave. Rezultat bo izguba dostopa do dela pomnilnikov in morebitno uničenje RAID skupine, če je 'razpršena' po več ohišjih.
Qsan ima zaščito pred medsebojnim izpadom krmilnikov v obliki notranje logične povezave krmilnikov preko nazaj. To pomeni, da krmilnik SHR vidi ne le krmilnik JBOD, neposredno povezan z njim, ampak tudi 'soseda' preko posebne povezave v nazaj. Tako, če pride do takšne situacije in nihče fizično ne odklopi SAS kablov med SHR in polico, bo dostop do vseh pomnilnikov ohranjen.
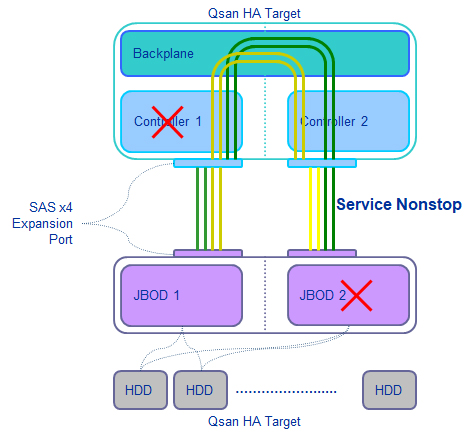
Za zaščito pred prekinitvijo SAS prevodnih poti, na primer zaradi izpada napajanja razširitvene omarice, se običajno uporablja drugačna topologija povezovanja – obratni kaskad. V tem primeru je SHR povezan neposredno s prvo in zadnjo omarico v verigi, kar omogoča dostop do pomnilnika z obeh strani.
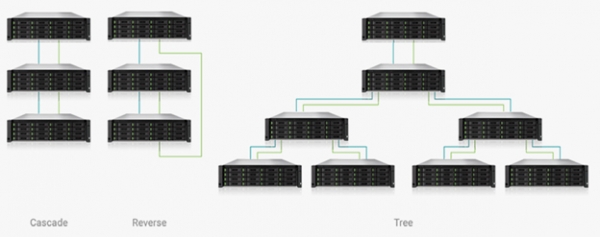
Če želite močnejšo zaščito, lahko zgradite večje konfiguracije, na primer z uporabo drevesne topologije. Ali pa še bolj zapletete s kombinacijo omenjenih topologij. To je mogoče zahvaljujoč velikemu številu SAS priključkov na napravah (2 pri vsakem kontrolerju SHR in 5 pri vsakem kontrolerju JBOD) z samodejnim določanjem načinov dela vhod/izhod. Glavno je, da se sam administrator ne zmede. SHR pa bo lahko pravilno nastavil konfiguracijo.
Hitra obnova
Prisotnost rezervnih diskov v sistemu za 'vročo' zamenjavo (hot spare) bistveno povečuje zanesljivost shranjevanja podatkov. Vendar pa preprosto dejstvo, da so ti diski dodeljeni, še ne pomeni absolutne zaščite. Proces obnove (rebuilt) je precej zamuden in pogosto traja dolgo časa. Zamujoče delo izhaja iz neprekinjenega dostopa do glavnih podatkov. To pomeni, da mora sistem ob trenutnem delu hkrati kopirati podatke na nov disk. Trajanje obnove je neposredno odvisno od zmogljivosti naprave in njene hitrostne karakteristike. Ker sistem ne ve, koliko prostora je dejansko zasedenega na diskih, v procesu obnove preprosto kopira vse: blok za blokom.
Zaradi tega lahko obnova sodobnega diska velike kapacitete 10+ TB ob resni obremenitvi na SHR traja teden dni ali več. Prav tako je treba upoštevati dejstvo, da se med obnovo znatno poveča verjetnost okvare drugih pomnilnikov zaradi povečane obremenitve. To lahko predstavlja resno nevarnost pri uporabi, na primer, RAID5.
Kot rešitev za to težavo so se številni razvijalci SHR trudili pospešiti proces obnove. Uporabljajo se lahko različni pristopi, vendar je bistvo eno – kopiranje med obnovo samo dejansko zasedenih blokov. Tudi Qsan ni ostal neopažen glede tega problema. Pri SHR tega ponudnika z aktivirano opcijo Sistem spremlja sledenje blokom, ki se uporabljajo za zapisovanje, kar omogoča, da v primeru odpovedi diska prenesemo le te na nov nosilec.
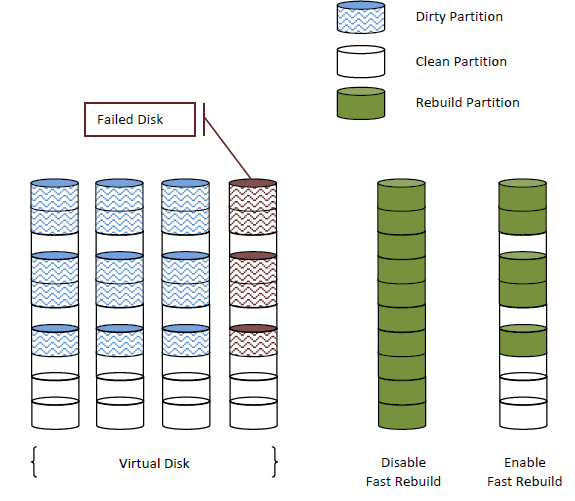
Možnost Fast Rebuild ni privzeto omogočena pri ustvarjanju novih volumenov, ker njena uporaba vpliva na zmogljivost, še posebej pri operacijah naključnega pisanja, ker:
- Potrebno je slediti pisanju v bloke;
- Pri ponovnem gradnji se ne izračunavajo kontrolne vsote za neuporabljeni prostor, zato pri novem pisanju na to področje najprej zahteva 'initializacijo'.
Zato se ne priporoča uporaba Fast Rebuild za volumne, kot so tisti z visoko obremenjenimi podatkovnimi bazami ali v sistemih video nadzora, kjer je volumen na koncu vseeno napolnjen do 100%. Za datotečne ali e-poštne strežnike pa bo ta možnost zelo koristna.
Namesto zaključka
Vsak proizvajalec SAN predvideva, da so njegovi naprave zanesljive. In če ni usodnih napak pri razvoju naprav in neverjetne želje po varčevanju med njihovo proizvodnjo in testiranjem, potem se lahko na splošno strinjamo s ponudnikom. Vendar je treba razumeti:
- Osnovna odpornost na okvare SAN je predvsem način, kako ohraniti dostop do podatkov v primeru odpovedi katerega koli od komponent;
- Dodatne možnosti na področju odpornosti na okvare (kot je tisto, kar je opisano zgoraj) so izključitev nekaterih možnosti okvar in povečanje vaših možnosti za dostop do podatkov;
- 100% zanesljivosti žal ni. Vendar pa, da bi se čim bolj približali temu, večina razumnikov dobaviteljev SAN (in v njihovi vključeni) si prizadeva za nenehno izboljševanje svojih izdelkov tako v strojni kot programski opremi.
Ob tem tudi ne smemo pozabiti, da nobena absolutna zanesljivost SAN ne odpravlja potrebe po varnostnih kopijah, jasnih in preizkušenih načrtih za obnovitev v primeru nesreče ter operativni tehnični podpori ponudnika.
Izvor: habr.com
