

Od avgusta 2017. godine, kada je kompanija Cisco preuzela kompaniju Viptela, glavna ponuđena tehnologija za organizaciju distribuiranih korporativnih mreža postala je Cisco SD-WAN. Tokom protekle 3 godine, SD-WAN tehnologija je pretrpela mnogo promena, kako kvalitativnih, tako i kvantitativnih. Tako su se značajno proširile funkcionalne mogućnosti i pojavila podrška na klasičnim rutjerima serija Cisco ISR 1000, ISR 4000, ASR 1000 i virtuelnom CSR 1000v. U isto vreme, mnogi klijenti i partneri Cisco-a i dalje postavljaju pitanje – u čemu se razlikuje Cisco SD-WAN od već poznatih pristupa zasnovanih na tehnologijama kao što su Cisco DMVPN in Cisco Performance Routing i koliko su te razlike važne?
Ovde odmah treba naglasiti da je, pre nego što je SD-WAN došao u Cisco-ovo portofolio, DMVPN zajedno sa PfR činili ključni deo arhitekture Cisco IWAN (Intelligent WAN), koja je, s druge strane, predstavljala prethodnika pune SD-WAN tehnologije. Iako imaju sličnosti u samim rešavanim zadacima i načinu njihovog rešavanja, IWAN nije dostigao potrebni nivo automatizacije, fleksibilnosti i skalabilnosti za SD-WAN, a razvoj IWAN-a se tokom vremena značajno smanjio. U isto vreme, same tehnologije u okviru IWAN-a nisu nestale, i mnogi klijenti ih i dalje uspešno koriste, uključujući na savremenoj opremi. Tako se stvorila zanimljiva situacija – ista oprema Cisco omogućava izbor najprikladnije tehnologije za izgradnju WAN-a (klasična, DMVPN+PfR ili SD-WAN) u skladu sa zahtevima i očekivanjima klijenata.
Ovaj članak ne predviđa detaljno razmatranje svih specifičnosti tehnologija Cisco SD-WAN i DMVPN (zajedno ili bez Performance Routing) — za to postoji ogroman broj dostupnih dokumenata i materijala. Osnovni cilj je pokušati da oceni ključne razlike između ovih tehnologija. Ali pre nego što pređemo na raspravu o tim razlikama, ukratko ćemo podsetiti na same tehnologije.
Šta je Cisco DMVPN i zašto je potreban?
Cisco DMVPN rešava problem dinamične (=skalabilne) povezanosti mreže udaljene filijale sa mrežom centralne kancelarije preduzeća koristeći razne vrste komunikacionih kanala, uključujući Internet, uz šifrovanje komunikacionog kanala. Tehnički, ovo se ostvaruje kreiranjem virtualizovane složene mreže klase L3. VPN u režimu tačka – više tačaka (point-to-multipoint) sa logičkom topologijom tipa „Zvezda“ (Hub-n-Spoke). Za to DMVPN koristi kombinaciju sledećih tehnologija:
- IP rutiranje
- Multipoint GRE tuneli (mGRE)
- Next Hop Resolution Protocol (NHRP)
- IPSec Crypto profili
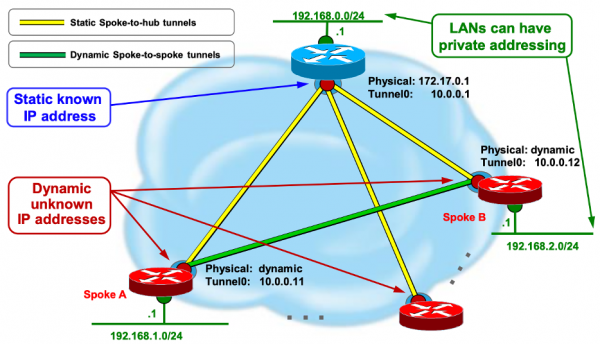
Koje su glavne prednosti Cisco DMVPN u poređenju sa klasičnim rutiranjem uz korišćenje MPLS VPN kanala?
- Za izgradnju mreže između filijala mogu se koristiti bilo koji komunikacioni kanali — sve što može obezbediti IP-povezanost između filijala je pogodno, pri čemu će se saobraćaj šifrovati (gde je potrebno) i balansirati (gde je to moguće).
- Automatski se formira potpuno povezane topologije između filijala. Pri tome, između centralne i udaljene filijale – statički tuneli, a između udaljenih filijala – dinamički tuneli na zahtev (u prisustvu saobraćaja).
- Na ruterima centralne i udaljene filijale postoji uniformna konfiguracija uz preciznost do IP naslovov interfejsa. Zbog korišćenja mGRE nema potrebe za pojedinačnom konfiguracijom desetinama, stotinama ili čak hiljadama tunela. Kao posledica toga, omogućava adekvatnu skalabilnost uz pravilnu dizajn.
Šta je Cisco Performance Routing i zašto je potreban?
Kada se koristi DMVPN na međufilijalnoj mreži ostaje nerešen jedan izuzetno važan problem — kako dinamički proceniti stanje svakog od DMVPN tunela u pogledu usklađenosti sa zahtevima kritičnog saobraćaja za našu organizaciju i ponovo, na osnovu takve procene dinamički doneti odluku o preusmeravanju? Naime, DMVPN se po ovom pitanju ne razlikuje mnogo od klasičnog rutiranja – najbolje što se može učiniti je postaviti mehanizme QoS koji će omogućiti prioritetizaciju izlaznog saobraćaja, ali neće moći uzeti u obzir stanje celokupnog puta u bilo kojem trenutku.
In what way should we react if the channel degrades partially instead of fully – how can this be detected and assessed? DMVPN alone does not address this. Considering that the channels connecting branches may go through various communication operators employing different technologies, this task becomes quite non-trivial. This is where Cisco Performance Routing technology comes into play, which had undergone several stages of development by that time.
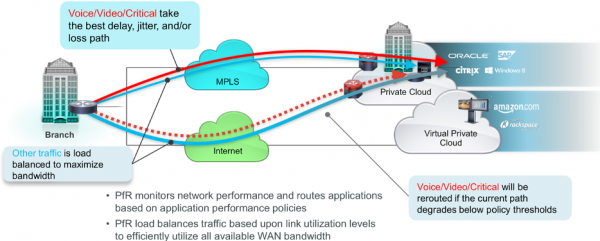
The primary objective of Cisco Performance Routing (PfR) is to measure the state of traffic paths (tunnels) based on critical metrics important for network applications – latency, jitter, and packet loss (in percentages). Additionally, the utilized bandwidth may be measured. These measurements occur as close to real-time as possible (within feasible and justified limits), and the results enable the router using PfR to make dynamic decisions regarding the routing of various types of traffic.
Thus, the task of combining DMVPN/PfR can be briefly characterized as follows:
- Allowing the client to utilize any communication channels on the WAN network
- Ensuring the highest possible quality of critical applications on these channels
What is Cisco SD-WAN?
Cisco SD-WAN is a technology that employs the SDN approach to create and operate an organization's WAN network. This specifically entails the use of so-called controllers (software components) that provide centralized orchestration and automated configuration of all solution components. Unlike canonical SDN (in a Clean Slate style), Cisco SD-WAN utilizes several types of controllers, each serving its purpose – this is intentionally designed to ensure better scalability and geo-redundancy.
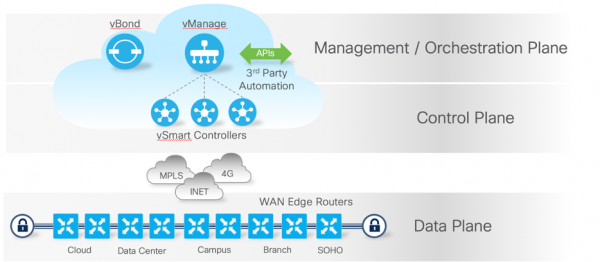
In the case of SD-WAN, the aim of using any type of channels and ensuring the functioning of business applications remains, but the requirements for automation, scalability, security, and flexibility of such a network are expanded.
Discussion of differences
If we now start analyzing the differences between these technologies, they will fall into one of the categories:
- Arhitekturne razlike – kako so funkcije razporejene med različne komponente rešitve, kako je organizirano sodelovanje teh komponent in kako to vpliva na možnosti in prilagodljivost tehnologije?
- Funkcionalne možnosti – kaj ena tehnologija zmore, česar druga ne? In ali je to res pomembno?
Kakšne so arhitekturne razlike in ali so pomembne?
Vsaka od navedenih tehnologij ima številne 'premikajoče se dele', ki se razlikujejo ne le po vlogi, temveč tudi po principih sodelovanja med seboj. Od tega, kako premišljeni so ti principi, sta neposredno odvisna njegova skalabilnost, odpornost na napake in splošna učinkovitost rešitve.
Poglejmo različne vidike arhitekture podrobneje:
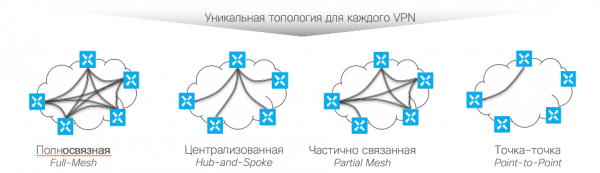
Data-plane – del rešitve, odgovoren za prenos uporabniškega prometa med virom in prejemnikom. V DMVPN in SD-WAN je to v splošnem enako izvedeno na samih usmerjevalnikih, ki temeljijo na Multipoint GRE tunelih. Razlika je v tem, na kakšen način se oblikuje potreben niz parametrov teh tunelov:
- u DMVPN/PfR – to je strogo dvotaktna hierarhija vozlišč s topologijo 'Zvezda' ali Hub-n-Spoke. Obvezna je statična nastavitev Huba in statična vezava Spoke na Hub, prav tako pa tudi sodelovanje po protokolu NHRP za oblikovanje povezljivosti data-plane. Kot posledica, so spremembe na Hubupomembno otežene, povezane na primer s spremembo/povezovanjem novih WAN-kanalov ali spremembo parametrov obstoječih.
- u SD-WAN – to je popolnoma dinamični model za odkrivanje parametrov vzpostavljenih tunelov, ki temelji na control-plane (protokol OMP) in orchestration-plane (sodelovanje z nadzornikom vBond za naloge odkrivanja nadzornikov in NAT traversal). Pri tem so lahko nalagane topologije kakršnekoli, vključno hierarhične. V okviru vzpostavljene nalagane topologije tunelov je možna fleksibilna nastavitev logične topologije v vsakem posameznem VPN (VRF).
Control-plane – funkcije izmenjave, filtriranja in modificiranja usmerjevalnih in drugih informacij med komponentami rešitve.
- u DMVPN/PfR – poteka samo med usmerjevalniki Hub in Spoke. Neposredna izmenjava usmerjevalnih informacij med Spoke je onemogočena. Kot posledica, brez delujočega Huba ni mogoče delovanje control-plane in data-plane., kar nalaga na Hub dodatne zahteve za visoko razpoložljivost, ki jih ne moremo vedno izpolniti.
- u SD-WAN – kontrolna plošča nikoli ne poteka neposredno med usmerjevalniki – interakcija poteka na osnovi protokola OMP in mora biti obvezno izvedena preko posebne vrste kontrolerja vSmart, kar omogoča balanciranje, geodokumentacijo in centralizirano upravljanje s signalnim prometom. Druga značilnost protokola OMP je njegova znatna odpornost na izgube in neodvisnost od hitrosti komunikacijske povezave s kontrolerji (seveda v razumnem obsegu). To uspešno omogoča namestitev kontrolerjev SD-WAN v javnih ali zasebnih oblakih z dostopom preko interneta.
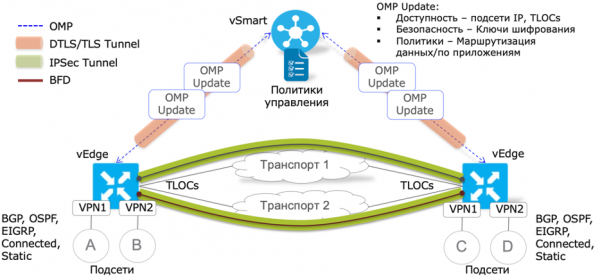
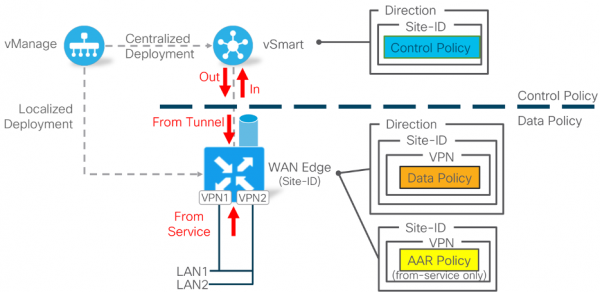
Politika-plošča – del rešitve, ki je odgovoren za določanje, širjenje in izvajanje politik upravljanja s prometom v distribuirani mreži.
- DMVPN – dejansko omejeno na politike kakovosti storitev (QoS), ki jih nastavljamo individualno na vsakem usmerjevalniku preko CLI ali predlog Prime Infrastructure.
- DMVPN/PfR – politike PfR se oblikujejo na centraliziranem usmerjevalniku Master Controller (MC) preko CLI in se nato avtomatsko širijo na podružnične MC. Uporabljajo se isti načini prenosa politik kot za podatkovno-ploščo. Ni možnosti ločevanja izmenjave politik, informacij o usmerjanju in uporabniških podatkov. Širjenje politik predpostavlja obvezno prisotnost IP-povezljivosti med Hub in Spoke. Funkcijo MC se lahko po potrebi združi z DMVPN usmerjevalnikom. Uporaba predlog Prime Infrastructure za centralizirano oblikovanje politik je možna (ampak ni obvezna). Pomembna značilnost je, da se politika oblikuje globalno za celo mrežo enako – individualne politike za posamezne segmente niso podprte.
- SD-WAN Politike upravljanja prometom i kvalitetom usluge definiraju se centralizirano putem grafičkog sučelja Cisco vManage, dostupnog uključujući i preko interneta (ako je potrebno). Razmjenjuju se putem signalnih kanala direktno ili posredno kroz vSmart kontrolere (ovisno o vrsti politike). Ne ovise o povezanosti data-plane između usmjerivača, jer koriste sve dostupne putove za prijenos prometa između kontrolera i usmjerivača.
Za različite segmente mreže moguće je fleksibilno formiranje raznih politika – područje primjene politike definirano je mnogim jedinstvenim identifikatorima koji su predviđeni u rješenju – broj podružnice, tip aplikacije, smjer kretanja prometa itd.
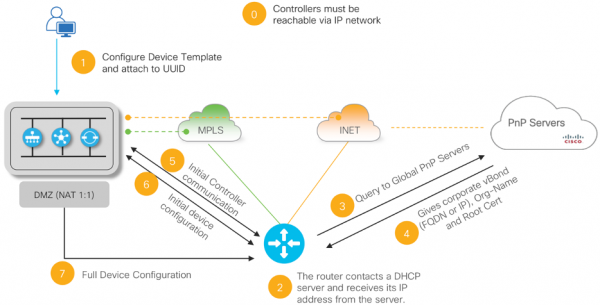
Orkestracijska-ravnina mehanizmi koji omogućuju komponentama da se dinamički otkriju, postave i koordiniraju daljnju interakciju.
- u DMVPN/PfR uzajamno otkrivanje između usmjerivača temelji se na statičkoj konfiguraciji Hub uređaja i odgovarajućoj konfiguraciji Spoke uređaja. Dinamičko otkrivanje događa se samo za Spoke, koji obavještava Hub uređaj o svojim parametrima veze, koji je unaprijed unesen u konfiguraciju Spoke. Bez IP povezanosti Spoke-a s barem jednim Hub-om, nije moguće formirati niti data-plane, niti control-plane.
- u SD-WAN Orkestracija komponenti rješenja odvija se korištenjem kontrolera vBond, s kojim svaki komponent (usmjerivači i kontroleri vManage/vSmart) mora unaprijed uspostaviti IP povezanost.
Isprva, komponente ne znaju o parametrima međusobnog povezivanja – za to im je potreban posrednik-orkestrator vBond. Opći princip je sljedeći – svaka komponenta u početnoj fazi saznaje (automatski ili statički) samo o parametrima povezivanja s vBond, zatim vBond obavještava usmjerivač o kontrolerima vManage i vSmart (ranije otkrivenim), što omogućuje automatsko uspostavljanje svih potrebnih signalnih veza.
Následujícím krokem se nový router dozví o ostatních routrech v síti prostřednictvím OMP výměny s řídícím systémem vSmart. Tímto způsobem je router, který zpočátku nezná parametry sítě, schopen zcela automaticky zjistit a připojit se k řídícím systémům a poté také automaticky zjistit a vytvořit spojení s ostatními routrech. Při tom jsou parametry připojení všech komponentů zpočátku neznámé a během provozu se mohou měnit.
Plán řízení – část řešení, která zajišťuje centralizované řízení a monitorování.
- DMVPN/PfR – specializované řešení pro plán řízení není určeno. Pro základní automatizaci a monitorování je možné využití takových produktů, jako je Cisco Prime Infrastructure. Každý router má možnost řízení prostřednictvím příkazového řádku CLI. Integrace s externími systémy prostřednictvím API není určena.
- SD-WAN – veškerá standardní interakce a monitorování probíhá centrálně prostřednictvím grafického rozhraní řídícího systému vManage. Všechny možnosti řešení bez výjimky jsou dostupné pro nastavení přes vManage, stejně jako prostřednictvím plně zdokumentované knihovny REST API.
Veškerá nastavení SD-WAN sítě ve vManage se zásadně týkají dvou základních konstrukcí – vytváření šablon zařízení (Device Template) a vytváření politiky, která určuje logiku fungování sítě a zpracování provozu. Přičemž vManage, přenášející politiku vytvořenou správcem, automaticky určuje, které změny a na jakých individuálních zařízeních/řídících systémech je třeba provést, což výrazně zvyšuje efektivitu a škálovatelnost řešení.
Přes rozhraní vManage je dostupné nejen nastavení řešení Cisco SD-WAN, ale také plnohodnotný monitoring stavu všech komponent řešení až po aktuální stav metrik jednotlivých tunelů a statistiky používání různých aplikací na základě DPI analýzy.
Kljub centralizaciji interakcij, imajo vsi komponenti (krmilniki in usmerjevalniki) tudi popolnoma funkcionalno ukazno vrstico CLI, ki je potrebna v fazi implementacije ali v primeru izrednih razmer za lokalno diagnostiko. V običajnem načinu (ob prisotnosti signalnega kanala med komponentami) je ukazna vrstica na usmerjevalnikih na voljo le za diagnostiko in ni dostopna za izvajanje lokalnih sprememb, kar zagotavlja lokalno varnost in edini vir sprememb v takšni omrežni strukturi – vManage.
Integrirana varnost – tukaj je govora ne samo o zaščiti uporabniških podatkov med prenosom po odprtih kanalih, temveč tudi o splošni zaščiti WAN omrežja na temelju izbrane tehnologije.
- u DMVPN/PfR predvidena je možnost šifriranja uporabniških podatkov in signalnih protokolov. Pri uporabi določenih modelov usmerjevalnikov so dodatno na voljo funkcije omrežne zaščite z nadzorom prometa, IPS/IDS. Vključena je tudi možnost segmentacije podružničnih omrežij z uporabo VRF. Mogoča je (enokratna) avtentikacija kontrolnih protokolov.
Pri tem se oddaljeni usmerjevalnik privzeto šteje za zanesljiv element omrežja – torej niso predvideni in ne upoštevajo se primeri fizične kompromitacije posameznih naprav ter možnost nepooblaščenega dostopa do njih, ni dvostopenjske avtentikacije komponent rešitve, kar lahko pri geografsko razpršenem omrežju prinese resne dodatne tveganja.
- u SD-WAN po vzoru DMVPN je predvidena možnost šifriranja uporabniških podatkov, vendar z znatno razširjenimi funkcijami omrežne varnosti in L3/VRF segmentacijo (MSE, IPS/IDS, filtriranje URL, filtriranje DNS, AMP/TG, SASE, TLS/SSL proxy itd.). Pri tem se izmenjava šifrirnih ključev učinkoviteje izvaja preko krmilnikov vSmart (namesto neposredno), prek vnaprej določenih signalnih kanalov, zaščitenih z DTLS/TLS šifriranjem na osnovi varnostnih potrdil. To pa zagotavlja varnost takšne izmenjave in omogoča boljšo razširljivost rešitve do deset tisoč naprav v enem omrežju.
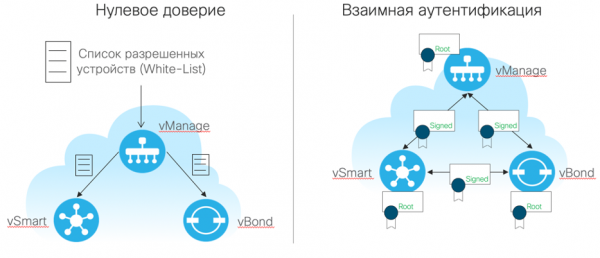
Vse signalne povezave (kontroler-kontroler, kontroler usmerjevalnik) so prav tako zaščitene na osnovi DTLS/TLS. Usmerjevalniki so opremljeni s certifikati za varnost pri proizvodnji z možnostjo zamenjave/podaljšanja. Dvofaktorska avtentikacija se doseže z obveznim in sočasnim izpolnjevanjem dveh pogojev za delovanje usmerjevalnika/kontrolerja v SD-WAN omrežju:
- Veljavna varnostna potrdila
- Izrecno in zavestno dodajanje vsakega komponenta s strani administratorja na 'beli' seznam dovoljenih naprav.
Funkcionalne razlike med SD-WAN in DMVPN/PfR
Ko prehajamo k razpravi o funkcionalnih razlikah, je treba omeniti, da mnoge izmed njih izhajajo iz arhitekturnih — ni skrivnost, da se pri oblikovanju arhitekture rešitev razvijalci opirajo na funkcionalnosti, ki jih želijo na koncu doseči. Oglejmo si najpomembnejše razlike med obema tehnologijama.
AppQ (Kakovost aplikacij) – funkcije zagotavljanja kakovosti prenosa prometa poslovnih aplikacij
Ključne funkcije obravnavanih tehnologij so usmerjene v to, da v največji možni meri izboljšajo uporabniško izkušnjo pri uporabi poslovno kritičnih aplikacij v razdeljenem omrežju. To je še posebej pomembno v situacijah, ko del infrastrukture ni pod nadzorom IT ali celo ne zagotavlja uspešne prenosa podatkov.
DMVPN sam po sebi ne ponuja takšnih mehanizmov. Najboljše, kar je možno storiti v klasičnem DMVPN omrežju, je razvrščanje izhodnega prometa po aplikacijah in prioritetizacija pri pošiljanju proti WAN-kanalu. Izbira DMVPN tunela je v tem primeru določena le z njegovo dostopnostjo in rezultati delovanja protokolov usmerjanja. Pri tem se ne upošteva stanje poti/tunela in morebitna delna degradacija z vidika ključnih metrik, ki so pomembne za omrežne aplikacije – zakasnitev, variacija zakasnitve (jitter) in izgube (%). V zvezi s tem neposredno primerjati klasični DMVPN s SD-WAN glede reševanja nalog AppQ nima pravega smisla – DMVPN te naloge ne more rešiti. Z dodajanjem tehnologije Cisco Performance Routing (PfR) se situacija spremeni in primerjava s Cisco SD-WAN postane bolj smiselna.
Preden se lotimo razprave o razlikah, na kratko o podobnostih tehnologij. Torej, obe tehnologiji:
- imata mehanizem, ki omogoča dinamično oceno stanja vsakega vzpostavljenega predora v okviru določenih meritev – najmanj zamudo, variacijo zamude in izgubo paketov (%).
- uporabljata določen niz orodij za oblikovanje, širjenje in uporabo pravil (politike) upravljanja prometa ob upoštevanju rezultatov merjenja stanja ključnih metrik predorov.
- klasificirata promet aplikacij na ravneh L3-L4 (DSCP) modela OSI ali po L7 podpisih aplikacij, ki temeljijo na mehanizmih DPI, vgrajenih v usmerjevalnike.
- omogočata, da za pomembne aplikacije določimo dovoljene pragovne vrednosti metrik, privzeta pravila za prenos prometa in pravila za preusmerjanje prometa ob preseganju pragov.
- pri enkapsulaciji prometa v GRE/IPSec uporabljata že uveljavljen mehanizem prenašanja notranje DSCP oznake v zunanji GRE/IPSec naslov paketa, kar omogoča uskladitev politik QoS organizacije in telekomunikacijskega operaterja (ob ustreznem SLA).
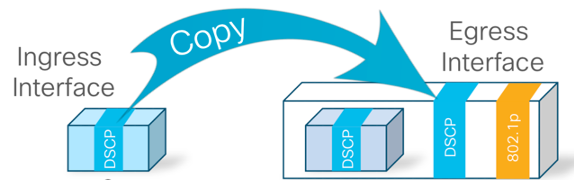
Kako se mehanizmi ocenjevanja celovitih metrik SD-WAN in DMVPN/PfR razlikujejo?
DMVPN/PfR
- Za oceno standardnih metrik stanja tunela se uporabljajo tako aktivni kot pasivni programski senzorji (Probes). Aktivni – na osnovi uporabniškega prometa, pasivni pa simulirajo tak promet (v njegovi odsotnosti).
- Natančna nastavitev časovnikov in pogojev za odkrivanje degradacije ni na voljo – algoritem je fiksiran.
- Dodatno je na voljo merjenje uporabljene pasovne širine v izhodnem smeri, kar DMVPN/PfR dodaja dodatno fleksibilnost pri upravljanju prometa.
- Pri tem se nekateri mehanizmi PfR ob preseganju metrik zanašajo na povratno signalizacijo v obliki posebnih TCA (Threshold Crossing Alert) sporočil, ki morajo izhajati od prejemnika prometa proti virom, kar pa pomeni, da mora biti stanje merjenih kanalov vsaj dovolj za prenos takih TCA sporočil. To v večini primerov ni problem, vendar očitno ne more biti garantirano.
SD-WAN
- Za celovito oceno standardnih metrik stanja tunela se uporablja protokol BFD v echo načinu. Pri tem ni potrebna posebna povratna informacija v obliki TCA ali podobnih sporočil – zagotavlja se izolacija domene napak. Prav tako ni potrebno prisotnost uporabniškega prometa za oceno stanja tunela.
- Obstaja možnost natančnega prilagajanja BFD časovnikov za regulacijo hitrosti aktivacije in občutljivosti algoritma na degradacije komunikacijskega kanala od nekaj sekund do minut.

- Ob trenutku pisanja članka je v vsakem od tunelov predvidena le ena BFD seja. Potencialno to zmanjšuje granularnost pri analizi stanja tunela. V resnici to lahko predstavlja omejitev le v primeru uporabe WAN povezave, ki temelji na MPLS L2/L3 VPN s dogovorjenim QoS SLA — če se DSCP označevanje BFD prometa (po inkapsulaciji v IPSec/GRE) ujema z visokoprioritetno vrsto v omrežju operaterja, lahko to vpliva na natančnost in hitrost odkrivanja degradacije za nizkoprioritetni promet. Hkrati obstaja možnost spreminjanja privzete oznake BFD za zmanjšanje tveganja za nastanek takšnih situacij. V naslednjih različicah programske opreme Cisco SD-WAN se pričakuje pojav natančnejšega prilagajanja BFD in možnost zagonitve več BFD sej v okviru enega tunela z individualnimi DSCP vrednostmi (za različne aplikacije).
- BFD dodatno omogoča oceno največje velikosti paketa, ki ga je mogoče prenesti skozi določen tunel brez fragmentacije. To omogoča SD-WAN dinamično prilagajanje takih parametrov, kot so MTU in TCP MSS Adjust, da čim bolj učinkovito izkoristimo razpoložljivo pasovno širino na vsakem kanalu.
- V SD-WAN je na voljo tudi možnost sinhronizacije QoS z operaterji povezav, ne le na osnovi L3 DSCP polja, temveč tudi na osnovi L2 CoS vrednosti, ki jih lahko avtomatsko oblikujejo specializirane naprave v podružničnem omrežju — na primer, IP telefoni.
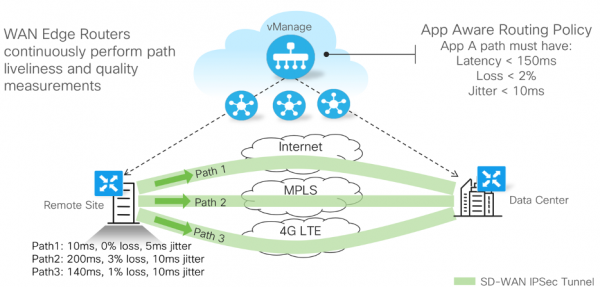
Kako se razlikujejo možnosti, načini določanja in uporabe AppQ politik?
Politike DMVPN/PfR:
- Določajo se na usmerjevalniku(-ih) centralne podružnice (CP) prek ukazne vrstice CLI ali CLI predlog konfiguracij. Oblikovanje CLI predlog zahteva pripravo in znanje sintakse politik.

- Določajo se globalno brez možnosti individualne nastavitve/premene za zahteve posameznih segmentov omrežja.
- Interaktivno oblikovanje politik v grafičnem vmesniku ni predvideno.
- Spremljanje sprememb, dedovanje, ustvarjanje več različic politik za hitro preklapljanje ni predvideno.
- Samodejno se prenašajo na usmerjevalnike oddaljenih podružnic. Pri tem se uporabljajo isti komunikacijski kanali kot za prenos uporabniških podatkov. Pri pomanjkanju komunikacijskega kanala med centralno in oddaljeno podružnico, prenos/sprememba politik ni mogoča.
- Uporabljajo se na vsakem usmerjevalniku in po potrebi modificirajo rezultate standardnih protokolov usmerjanja, imajo viš prioriteto.
- Za primere, ko vsi WAN kanali podružnice doživljajo znatne izgube prometa, mehanizmi kompenzacije niso predvideni.
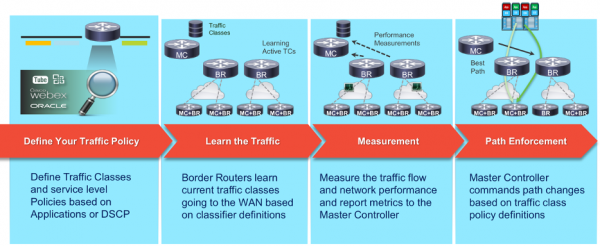
Politike SD-WAN:
- Določajo se v grafičnem vmesniku vManage preko interaktivnega čarovnika za predloge.
- Podpirajo ustvarjanje več politik, kopiranje, dedovanje, preklapljanje med politikami v realnem času.
- Podpirajo individualno nastavitev politik za različne segmente (podružnice) omrežja.
- Prenašajo se z uporabo kateregakoli razpoložljivega signalnega kanala med krmilnikom in usmerjevalnikom in/ali vSmart - niso neposredno odvisne od povezljivosti podatkovne ravni med usmerjevalniki. Seveda pa je potrebna IP povezljivost med samim usmerjevalnikom in krmilniki.

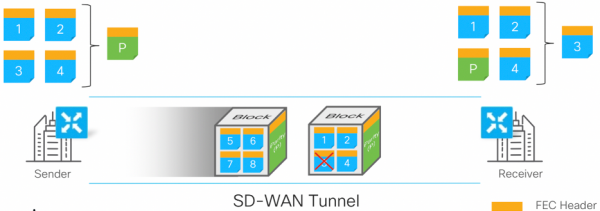
- Za primere, ko vsi razpoložljivi kanali podružnice doživljajo znatne izgube podatkov, ki presegajo dovoljene pragove za kritične aplikacije, je mogoče uporabiti dodatne mehanizme, ki povečujejo zanesljivost prenosa:
- FEC (Forward Error Correction) – uporablja poseben algoritem za odvečno kodiranje. Pri prenosu kritičnega prometa po kanalih z znatnim odstotkom izgub se lahko FEC samodejno aktivira in omogoči obnavljanje izgubljenih delov podatkov, če je to potrebno. Pri tem se nekoliko poveča uporabljena pasovna širina, vendar se znatno poveča zanesljivost.

- Dublikacija podatkovnih tokov – dodatno k FEC politika lahko predvideva samodejno dupliciranje prometa izbranih aplikacij v primeru še bolj resne ravni izgub, ki jih ni mogoče nadomestiti s FEC. V tem primeru bodo izbrani podatki poslani skozi vse predore proti prejemni enoti z nadaljnjim de-duplication (izmetanje odvečnih kopij paketov). Mehanizem bistveno povečuje izkoriščenost kanalov, hkrati pa tudi znatno povečuje zanesljivost prenosa.
- FEC (Forward Error Correction) – uporablja poseben algoritem za odvečno kodiranje. Pri prenosu kritičnega prometa po kanalih z znatnim odstotkom izgub se lahko FEC samodejno aktivira in omogoči obnavljanje izgubljenih delov podatkov, če je to potrebno. Pri tem se nekoliko poveča uporabljena pasovna širina, vendar se znatno poveča zanesljivost.
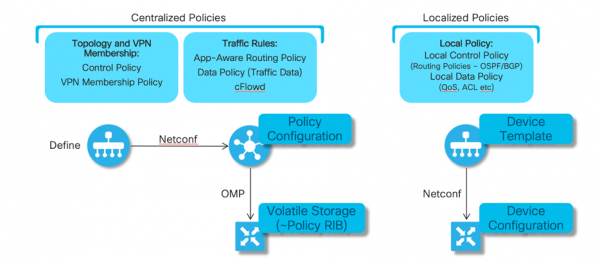
Možnosti Cisco SD-WAN, brez neposrednih analogov v DMVPN/PfR
Arhitektura rešitve Cisco SD-WAN v nekaterih primerih omogoča pridobitev zmožnosti, katerih implementacija v okviru DMVPN/PfR je ali izjemno težavna, ali neprimernna zaradi potrebnih delovnih naporov, ali pa preprosto nemogoča. Oglejmo si nekatere izmed njih:
Upravljanje prometa (TE)
TE vključuje mehanizme, ki omogočajo odvajanje prometa od standardne poti, ki jo oblikujejo protokoli usmerjanja. TE se pogosto uporablja za zagotovitev visoke razpoložljivosti omrežnih storitev, zahvaljujoč sposobnosti hitrega in/ali predhodnega preusmerjanja pomembnega prometa na alternativno (neprečkanje) pot prenosa, z namenom zagotavljanja boljše kakovosti storitve ali hitrosti obnove v primeru okvare glavne poti.
Težava pri izvajanju TE je v potrebni predhodni izračunu in rezervaciji (preverjanju) alternativne poti. V MPLS omrežjih telekomunikacijskih operaterjev to nalogo rešujejo z uporabo tehnologij, kot sta MPLS Traffic-Engineering z razširitvami IGP protokolov in RSVP protokola. V zadnjem času pa pridobiva vse večjo priljubljenost tudi tehnologija Segment Routing, ki je bolj optimizirana za centralizirano nastavitev in orkestracijo. V klasičnih WAN omrežjih te tehnologije običajno niso prisotne ali pa so zmanjšane na uporabo mehanizmov hop-by-hop, kot je Policy-Based Routing (PBR), ki lahko usmerjajo promet, vendar to izvajajo na vsakem usmerjevalniku posebej – brez upoštevanja splošnega stanja omrežja ali rezultatov PBR na prejšnjih ali naslednjih korakih. Rezultat uporabe teh možnosti TE je razočaranje – MPLS TE zaradi kompleksnosti nastavitve in obratovanja običajno uporabljajo le v najkritičnejših delih omrežja (jedro), medtem ko se PBR uporablja na posameznih usmerjevalnikih brez možnosti oblikovanja nekakšne enotne PBR politike v celotnem omrežju. Očitno to velja tudi za omrežja, temelječa na DMVPN.
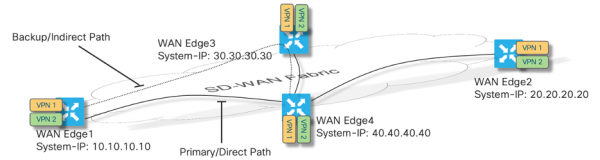
SD-WAN v tem smislu ponuja veliko bolj elegantno rešitev, ki je ne le enostavna za nastavitev, temveč se tudi znatno bolje skalira. To je posledica uporabljenih arhitektur control-plane in policy-plane. Izvedba policy-plane v SD-WAN omogoča centralno določitev politike TE – kateri promet je pomemben? za katere VPN? preko katerih vozlišč/tunelov je potrebno ali nasprotno prepovedano oblikovati alternativno pot? Na drugi strani centralizacija upravljanja control-plane na osnovi vSmart kontrolerjev omogoča spreminjanje rezultatov usmerjanja, ne da bi bilo potrebno nastavitev posameznih naprav – usmerjevalniki že vidijo samo rezultat tiste logike, ki je bila oblikovana v vManage vmesniku in posredovana za uporabo na vSmart.
Service-chaining (servisne verige)
Oblikovanje storitvenih verig je še bolj delovno intenzivna naloga v klasičnem usmerjanju kot že opisani mehanizem Traffic-Engineering. V tem primeru namreč ni dovolj samo oblikovati posebno pot za določeno omrežno aplikacijo, temveč je treba tudi omogočiti usmerjanje prometa iz omrežja na določenih (ali na vseh) vozliščih SD-WAN omrežja za obdelavo s posebno aplikacijo ali storitvijo (MSE, uravnoteženje, predpomnjenje, nadzor prometa itd.). Pri tem je pomembno imeti možnost nadzorovati stanje teh zunanjih storitev, da se izognemo situacijam izgube prometa, prav tako pa so potrebni mehanizmi, ki omogočajo nameščanje takšnih podobnih zunanjih storitev na različnih geo-lokacijah z možnostjo, da omrežje samodejno izbere najbolj optimalno storitveno vozlišče za obdelavo prometa posameznega podružnice. V primeru Cisco SD-WAN je to dovolj enostavno doseči z ustvarjanjem ustrezne centralizirane politike, ki bo »spajala« vse vidike ciljne storitvene verige v enotno celoto in samodejno spremenila logiko podatkovnega in nadzornega plane le tam in takrat, kjer je to potrebno.
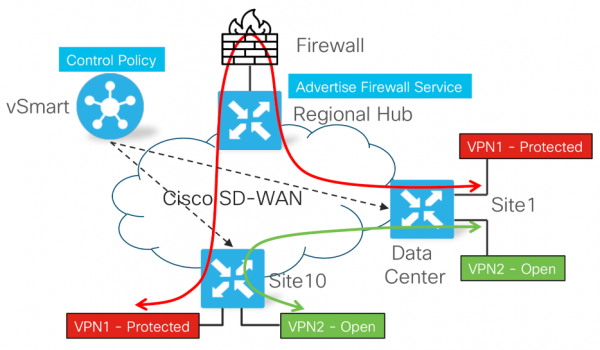
Sposobnost oblikovati geo-razpršeno obdelavo prometa izbranih vrst aplikacij v določenem zaporedju na specializirani (vendar brez povezave s samim SD-WAN omrežjem) opremi – to je morda najbolj jasna predstavitev prednosti Cisco SD-WAN pred klasičnimi tehnologijami in celo nekaterimi alternativnimi rešitvami SD-WAN drugih proizvajalcev.
Kaj na koncu?
Očitno je, da DMVPN (v povezavi ali brez Performance Routing) in Cisco SD-WAN na koncu rešujeta zelo podobne naloge v zvezi z razdistributed WAN omrežjem organizacije. Pri tem pa pomembne arhitekturne in funkcionalne razlike tehnologije Cisco SD-WAN postavljajo proces reševanja teh nalog na drugo kakovostno raven. Na kratko lahko izpostavimo naslednje pomembne razlike med tehnologijami SD-WAN in DMVPN/PfR:
- DMVPN/PfR na splošno uporablja preverjene tehnologije za postavitev prekrivnih VPN omrežij in je po delu data-plane podoben sodobni tehnologiji SD-WAN, vendar ima določene omejitve zaradi obvezne statične konfiguracije usmerjevalnikov in je izbira topologij omejena na Hub-n-Spoke. Po drugi strani pa DMVPN/PfR ponuja nekatere funkcionalnosti, ki trenutno še niso na voljo v okviru SD-WAN (govorimo o per-application BFD).
- Na ravni control-plane se tehnologije bistveno razlikujejo. Glede na centralizirano obdelavo signalnih protokolov SD-WAN omogoča, med drugim, znatno zožitev domen okvar in 'ločitev' procesa prenosa uporabniškega prometa od signalne interakcije – začasna nedostopnost kontrolerjev ne vpliva na možnosti prenosa uporabniškega prometa. Hkrati pa začasna nedostopnost katerega koli podružnice (vključno s centralno) ne vpliva na možnosti preostalih podružnic, da medsebojno komunicirajo in se povežejo s kontrolerji.
- Arhitektura oblikovanja in izvajanja politik upravljanja prometa pri SD-WAN tudi bistveno presega DMVPN/PfR – geografsko načrtovanje je precej bolje izvedeno, ni vezanosti na Hub, več možnosti za podrobno nastavitev politik, seznam izvedenih scenarijev upravljanja prometa pa je prav tako znatno daljši.
- Proces orkestracije rešitev se prav tako znatno razlikuje. DMVPN predvideva obstoječe znane parametre, ki jih je treba na nek način odražati v konfiguraciji, kar nekoliko omejuje prilagodljivost rešitve in možnost dinamičnih sprememb. Po drugi strani SD-WAN izhaja iz paradigme, da ob začetnem povezovanju usmerjevalnik 'ne ve nič' o svojih kontrolerjih, vendar ve 'koga lahko vpraša' – to je dovolj ne le za avtomatsko vzpostavljanje povezave s kontrolerji, temveč tudi za avtomatsko oblikovanje popolnoma medsebojno povezanih data-plane topologij, ki jih je nato mogoče fleksibilno prilagoditi/spremeniti s politikami.
- V delu centraliziranega upravljanja, avtomatizacije in nadzora SD-WAN pričakovano presega zmogljivosti DMVPN/PfR, ki so rezultat razvoja klasičnih tehnologij in se v večji meri zanašajo na ukazno vrstico CLI ter uporabo NMS sistemov na osnovi predlog.
- V SD-WAN v primerjavi z DMVPN so zahteve za varnost dosegle nov kakovostni nivo. Glavna načela so ničelno zaupanje, razširljivost in dvofaktorska avtentikacija.
Iz teh preprostih zaključkov se lahko ustvari napačen vtis, da je ustvarjanje omrežja na osnovi DMVPN/PfR danes izgubilo vse aktualnosti. To seveda ni povsem res. Na primer, v primerih, ko je v omrežju uporabljena številna zastarela oprema in ni možnosti za njeno zamenjavo, lahko DMVPN omogoči povezovanje "starih" in "novih" naprav v enotno geo-razporejeno omrežje z množico prej omenjenih prednosti.
Po drugi strani je treba upoštevati, da vsi aktualni korporativni usmerjevalniki Cisco na osnovi IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) danes podpirajo katerikoli način delovanja – tako klasično usmerjanje kot DMVPN in SD-WAN – izbira pa je določena s trenutnimi potrebami in razumevanjem, da je v vsakem trenutku mogoče na isti opremi preiti na bolj napredno tehnologijo.
Izvor: habr.com
