

, namen za zbiranje, pretvorbo in pošiljanje podatkov o dnevnikih, metrikah in dogodkih.
→
Napisana v jeziku Rust, se ponaša z visoko zmogljivostjo in nizko porabo pomnilnika v primerjavi s konkurenti. Poleg tega je bila velika pozornost namenjena funkcionalnostim, ki zadevajo pravilnost, zlasti možnostim shranjevanja neuspelih dogodkov v predpomnilnik na disku in rotaciji datotek.
Arhitekturno je Vector usmerjevalnik dogodkov, ki sprejema sporočila iz enega ali več virov, po potrebi pa na ta sporočila uporabi pretvorbe, in jih pošlje v enega ali več zbirališč.
Vector je zamenjava za filebeat in logstash, lahko deluje v obeh vlogah (sprejemanje in pošiljanje dnevnikov), podrobnosti najdete v njihovem .
Če v Logstashi verigo zgradimo kot vhod → filtriraj → izhod, je v Vectorju to → →
Primeri so na voljo v dokumentaciji.
To navodilo je predelana različica navodila od . V izvirnem navodilu je obdelava geoip. Med testiranjem geoip iz notranjega omrežja je Vector dajal napako.
Aug 05 06:25:31.889 DEBUG transform{name=nginx_parse_rename_fields type=rename_fields}: vector::transforms::rename_fields: Polje ni obstajalo, polje=«geoip.country_name» rate_limit_secs=30Če kdo potrebuje obdelavo geoip, se obrnite na izvirno navodilo od .
Nastavili bomo povezavo Nginx (dostopni dnevniki) → Vector (odjemalec | Filebeat) → Vector (strežnik | Logstash) → ločeno v Clickhouse in ločeno Elasticsearch. Namestili bomo 4 strežnike. Čeprav lahko obvladamo tudi z 3 strežniki.
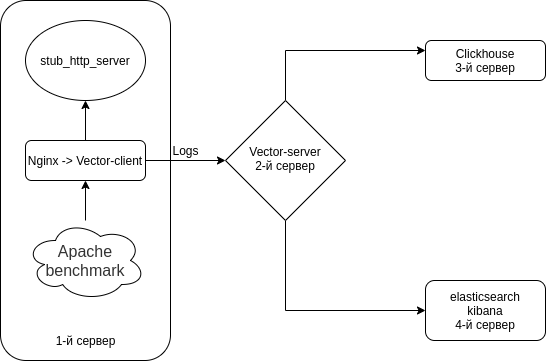
Shema je približno takšna.
Izklopimo Selinux na vseh vaših strežnikih.
sed -i 's/^SELINUX=.* /SELINUX=disabled/g' /etc/selinux/config
reboot
Na vse strežnike namestimo emulator HTTP strežnika + pripomočke.
We will use as an HTTP server emulator od
Nodejs-stub-server nima rpm. ustvarimo rpm. RPM se bo sestavljal s pomočjo
Dodamo repozitorij antonpatsev/nodejs-stub-server.
yum -y install yum-plugin-copr epel-release
yes | yum copr enable antonpatsev/nodejs-stub-server
Namestimo nodejs-stub-server, Apache benchmark in terminalski multiplexer screen na vse strežnike.
yum -y install stub_http_server screen mc httpd-tools screenPopravil sem v datoteki /var/lib/stub_http_server/stub_http_server.js čas odziva stub_http_server, da je bilo več dnevnikov.
var max_sleep = 10;Zagnali bomo stub_http_server.
systemctl start stub_http_server
systemctl enable stub_http_serverna 3. strežniku.
ClickHouse uporablja nabor ukazov SSE 4.2, zato, če ni drugače navedeno, postane njegova podpora v uporabljenem procesorju dodatna zahteva za sistem. Tukaj je ukaz, kako preveriti, ali trenutni procesor podpira SSE 4.2:
grep -q sse4_2 /proc/cpuinfo && echo "SSE 4.2 поддерживается" || echo "SSE 4.2 не поддерживается"Сначала нужно подключить официальный репозиторий:
sudo yum install -y yum-utils
sudo rpm --import https://repo.clickhouse.tech/CLICKHOUSE-KEY.GPG
sudo yum-config-manager --add-repo https://repo.clickhouse.tech/rpm/stable/x86_64
Для установки пакетов необходимо выполнить следующие команды:
sudo yum install -y clickhouse-server clickhouse-clientРазрешаем clickhouse-server слушать сетевую карту в файле /etc/clickhouse-server/config.xml
0.0.0.0Меняем уровень логирования с trace на debug
debug
Настройки сжатия стандартные:
min_compress_block_size  65536
max_compress_block_size  1048576
Для активации Zstd сжатия конфиг посоветовали не трогать, а лучше применять DDL.
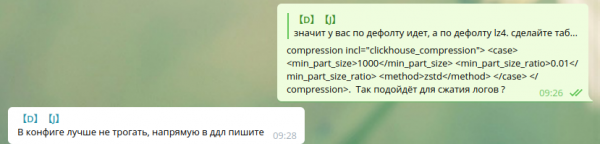
Как применить zstd сжатие через DDL в гугле я не нашел. Поэтому оставил как есть.
Коллеги, кто использует zstd сжатие в Clickhouse — поделитесь, пожалуйста, инструкцией.
Для запуска сервера в качестве демона выполните:
service clickhouse-server startТеперь перейдем к настройке Clickhouse
Заходим в Clickhouse
clickhouse-client -h 172.26.10.109 -m172.26.10.109 — IP сервера, где установлен Clickhouse.
Создадим БД vector
CREATE DATABASE vector;Проверим, что БД существует.
show databases;Создаем таблицу vector.logs.
/* Это таблица где хранятся логи как есть */

CREATE TABLE vector.logs
(
    `node_name` String,
    `timestamp` DateTime,
    `server_name` String,
    `user_id` String,
    `request_full` String,
    `request_user_agent` String,
    `request_http_host` String,
    `request_uri` String,
    `request_scheme` String,
    `request_method` String,
    `request_length` UInt64,
    `request_time` Float32,
    `request_referrer` String,
    `response_status` UInt16,
    `response_body_bytes_sent` UInt64,
    `response_content_type` String,
    `remote_addr` IPv4,
    `remote_port` UInt32,
    `remote_user` String,
    `upstream_addr` IPv4,
    `upstream_port` UInt32,
    `upstream_bytes_received` UInt64,
    `upstream_bytes_sent` UInt64,
    `upstream_cache_status` String,
    `upstream_connect_time` Float32,
    `upstream_header_time` Float32,
    `upstream_response_length` UInt64,
    `upstream_response_time` Float32,
    `upstream_status` UInt16,
    `upstream_content_type` String,
    INDEX idx_http_host request_http_host TYPE set(0) GRANULARITY 1
)
ENGINE = MergeTree()
PARTITION BY toYYYYMMDD(timestamp)
ORDER BY timestamp
TTL timestamp + toIntervalMonth(1)
SETTINGS index_granularity = 8192;
Проверяем, что создались таблицы. Запускаем clickhouse-client и делаем запрос.
Переходим в БД vector.
use vector;

Ok.

0 rows in set. Elapsed: 0.001 sec.
Смотрим таблицы.
show tables;

┌─name────────────────┐
│ logs                │
└─────────────────────┘
Установка Elasticsearch на 4-ом сервере для отправки тех же данных в Elasticsearch для сравнения с Clickhouse
Добавим публичный RPM ключ
rpm --import https://artifacts.elastic.co/GPG-KEY-elasticsearchСоздадим 2 репо:
/etc/yum.repos.d/elasticsearch.repo
[elasticsearch]
name=Elasticsearch repository for 7.x packages
baseurl=https://artifacts.elastic.co/packages/7.x/yum
gpgcheck=1
gpgkey=https://artifacts.elastic.co/GPG-KEY-elasticsearch
enabled=0
autorefresh=1
type=rpm-md
/etc/yum.repos.d/kibana.repo
[kibana-7.x]
name=Kibana repository for 7.x packages
baseurl=https://artifacts.elastic.co/packages/7.x/yum
gpgcheck=1
gpgkey=https://artifacts.elastic.co/GPG-KEY-elasticsearch
enabled=1
autorefresh=1
type=rpm-md
Установим Elasticsearch и Kibana
yum install -y kibana elasticsearchТак как будет в 1 экземпляре, то в файл /etc/elasticsearch/elasticsearch.yml нужно добавить:
discovery.type: single-nodeЧтобы vector смог отправлять данные в Elasticsearch с другого сервера, изменим network.host.
network.host: 0.0.0.0Чтобы подключиться к Kibana, изменим параметр server.host в файл /etc/kibana/kibana.yml
server.host: "0.0.0.0"Запускаем и включаем в автозапуск Elasticsearch
systemctl enable elasticsearch
systemctl start elasticsearch
и Kibana
systemctl enable kibana
systemctl start kibana
Nastavitev Elasticsearch za enojno vozlišče z 1 shardom in 0 repliko. Verjetno boste imeli klaster z veliko število strežnikov in vam tega ni treba početi.
Za bodoče indekse posodabljamo privzet predlogo:
curl -X PUT http://localhost:9200/_template/default -H 'Content-Type: application/json' -d '{"index_patterns": ["*"],"order": -1,"settings": {"number_of_shards": "1","number_of_replicas": "0"}}' Namestitev kot zamenjavo za Logstash na drugem strežniku
yum install -y https://packages.timber.io/vector/0.9.X/vector-x86_64.rpm mc httpd-tools screenNastavimo Vector kot zamenjavo za Logstash. Uredimo datoteko /etc/vector/vector.toml
# /etc/vector/vector.toml

data_dir = "/var/lib/vector"

[sources.nginx_input_vector]
  # General
  type                          = "vector"
  address                       = "0.0.0.0:9876"
  shutdown_timeout_secs         = 30

[transforms.nginx_parse_json]
  inputs                        = [ "nginx_input_vector" ]
  type                          = "json_parser"

[transforms.nginx_parse_add_defaults]
  inputs                        = [ "nginx_parse_json" ]
  type                          = "lua"
  version                       = "2"

  hooks.process = """
  function (event, emit)

    function split_first(s, delimiter)
      result = {};
      for match in (s..delimiter):gmatch("(.-)"..delimiter) do
          table.insert(result, match);
      end
      return result[1];
    end

    function split_last(s, delimiter)
      result = {};
      for match in (s..delimiter):gmatch("(.-)"..delimiter) do
          table.insert(result, match);
      end
      return result[#result];
    end

    event.log.upstream_addr             = split_first(split_last(event.log.upstream_addr, ', '), ':')
    event.log.upstream_bytes_received   = split_last(event.log.upstream_bytes_received, ', ')
    event.log.upstream_bytes_sent       = split_last(event.log.upstream_bytes_sent, ', ')
    event.log.upstream_connect_time     = split_last(event.log.upstream_connect_time, ', ')
    event.log.upstream_header_time      = split_last(event.log.upstream_header_time, ', ')
    event.log.upstream_response_length  = split_last(event.log.upstream_response_length, ', ')
    event.log.upstream_response_time    = split_last(event.log.upstream_response_time, ', ')
    event.log.upstream_status           = split_last(event.log.upstream_status, ', ')

    if event.log.upstream_addr == "" then
        event.log.upstream_addr = "127.0.0.1"
    end

    if (event.log.upstream_bytes_received == "-" or event.log.upstream_bytes_received == "") then
        event.log.upstream_bytes_received = "0"
    end

    if (event.log.upstream_bytes_sent == "-" or event.log.upstream_bytes_sent == "") then
        event.log.upstream_bytes_sent = "0"
    end

    if event.log.upstream_cache_status == "" then
        event.log.upstream_cache_status = "DISABLED"
    end

    if (event.log.upstream_connect_time == "-" or event.log.upstream_connect_time == "") then
        event.log.upstream_connect_time = "0"
    end

    if (event.log.upstream_header_time == "-" or event.log.upstream_header_time == "") then
        event.log.upstream_header_time = "0"
    end

    if (event.log.upstream_response_length == "-" or event.log.upstream_response_length == "") then
        event.log.upstream_response_length = "0"
    end

    if (event.log.upstream_response_time == "-" or event.log.upstream_response_time == "") then
        event.log.upstream_response_time = "0"
    end

    if (event.log.upstream_status == "-" or event.log.upstream_status == "") then
        event.log.upstream_status = "0"
    end

    emit(event)

  end
  """

[transforms.nginx_parse_remove_fields]
    inputs                              = [ "nginx_parse_add_defaults" ]
    type                                = "remove_fields"
    fields                              = ["data", "file", "host", "source_type"]

[transforms.nginx_parse_coercer]

    type                                = "coercer"
    inputs                              = ["nginx_parse_remove_fields"]

    types.request_length = "int"
    types.request_time = "float"

    types.response_status = "int"
    types.response_body_bytes_sent = "int"

    types.remote_port = "int"

    types.upstream_bytes_received = "int"
    types.upstream_bytes_send = "int"
    types.upstream_connect_time = "float"
    types.upstream_header_time = "float"
    types.upstream_response_length = "int"
    types.upstream_response_time = "float"
    types.upstream_status = "int"

    types.timestamp = "timestamp"

[sinks.nginx_output_clickhouse]
    inputs   = ["nginx_parse_coercer"]
    type     = "clickhouse"

    database = "vector"
    healthcheck = true
    host = "http://172.26.10.109:8123" #  Адрес Clickhouse
    table = "logs"

    encoding.timestamp_format = "unix"

    buffer.type = "disk"
    buffer.max_size = 104900000
    buffer.when_full = "block"

    request.in_flight_limit = 20

[sinks.elasticsearch]
    type = "elasticsearch"
    inputs   = ["nginx_parse_coercer"]
    compression = "none"
    healthcheck = true
    # 172.26.10.116 - сервер где установен elasticsearch
    host = "http://172.26.10.116:9200"
    index = "vector-%Y-%m-%d"
Lahko prilagodite odsek transforms.nginx_parse_add_defaults.
Ker uporablja te konfiguracije za majhen CDN in tam v upstream_* lahko pridejo več vrednosti
Na primer:
"upstream_addr": "128.66.0.10:443, 128.66.0.11:443, 128.66.0.12:443"
"upstream_bytes_received": "-, -, 123"
"upstream_status": "502, 502, 200"
Če to ni vaša situacija, lahko ta odsek poenostavite
Ustvarimo nastavitve storitve za systemd /etc/systemd/system/vector.service
# /etc/systemd/system/vector.service

[Unit]
Description=Vector
After=network-online.target
Requires=network-online.target

[Service]
User=vector
Group=vector
ExecStart=/usr/bin/vector
ExecReload=/bin/kill -HUP $MAINPID
Restart=no
StandardOutput=syslog
StandardError=syslog
SyslogIdentifier=vector

[Install]
WantedBy=multi-user.target
Po ustvarjanju tabel lahko zaženete Vector
systemctl enable vector
systemctl start vector
Zapisnike vector lahko preverite tako
journalctl -f -u vectorV zapisnikih bi morali biti takšni vnosi
INFO vector::topology::builder: Healthcheck: Passed.
INFO vector::topology::builder: Healthcheck: Passed.
Na odjemalcu (Web strežnik) — 1. strežnik
Na strežniku z nginx je treba izklopiti ipv6, saj se v tabeli logs v clickhouse uporablja polje upstream_addr IPv4, saj ne uporabljam ipv6 znotraj omrežja. Če ipv6 ne izklopite, bodo napake:
DB::Exception: Invalid IPv4 value.: (while read the value of key upstream_addr)Morda bi bralci morali dodati podporo za ipv6.
Ustvarimo datoteko /etc/sysctl.d/98-disable-ipv6.conf
net.ipv6.conf.all.disable_ipv6 = 1
net.ipv6.conf.default.disable_ipv6 = 1
net.ipv6.conf.lo.disable_ipv6 = 1
Uporabimo nastavitve
sysctl --systemNamestimo nginx.
Dodali smo datoteko repozitorija nginx /etc/yum.repos.d/nginx.repo
[nginx-stable]
name=nginx stable repo
baseurl=http://nginx.org/packages/centos/$releasever/$basearch/
gpgcheck=1
enabled=1
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true
Namestimo paket nginx
yum install -y nginxNajprej moramo nastaviti format zapisov v Nginx v datoteki /etc/nginx/nginx.conf
user  nginx;
# morate postaviti worker procese na osnovu svojih CPU jezgara, nginx ne koristi više od toga
worker_processes auto; #neke poslednje verzije automatski izračunavaju

# broj datotečnih deskripcionara koje koristi nginx
# ograničenje za maksimalne FD-ove na serveru obično postavlja OS.
# ako ne postavite FD, koristiće se postavke OS-a koje su prema zadanju 2000
worker_rlimit_nofile 100000;

error_log  /var/log/nginx/error.log warn;
pid        /var/run/nginx.pid;

# pruža kontekst datoteke konfiguracije u kojoj su specificirane direktive koje utiču na obradu konekcija.
events {
    # određuje koliko klijenata će se služiti po radniku
    # maksimalni klijenti = worker_connections * worker_processes
    # maksimalni klijenti su takođe ograničeni brojem dostupnih socket konekcija na sistemu (~64k)
    worker_connections 4000;

    # optimizovano za služenje mnogim klijentima sa svakim procesom, suštinski za linux -- za testno okruženje
    use epoll;

    # prihvati što više konekcija je moguće, može preplaviti worker konekcije ako je postavljeno prenisko -- za testno okruženje
    multi_accept on;
}

http {
    include       /etc/nginx/mime.types;
    default_type  application/octet-stream;

    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                      '$status $body_bytes_sent "$http_referer" '
                      '"$http_user_agent" "$http_x_forwarded_for"';

log_format vector escape=json
    '{'
        '"node_name":"nginx-vector",'
        '"timestamp":"$time_iso8601",'
        '"server_name":"$server_name",'
        '"request_full": "$request",'
        '"request_user_agent":"$http_user_agent",'
        '"request_http_host":"$http_host",'
        '"request_uri":"$request_uri",'
        '"request_scheme": "$scheme",'
        '"request_method":"$request_method",'
        '"request_length":"$request_length",'
        '"request_time": "$request_time",'
        '"request_referrer":"$http_referer",'
        '"response_status": "$status",'
        '"response_body_bytes_sent":"$body_bytes_sent",'
        '"response_content_type":"$sent_http_content_type",'
        '"remote_addr": "$remote_addr",'
        '"remote_port": "$remote_port",'
        '"remote_user": "$remote_user",'
        '"upstream_addr": "$upstream_addr",'
        '"upstream_bytes_received": "$upstream_bytes_received",'
        '"upstream_bytes_sent": "$upstream_bytes_sent",'
        '"upstream_cache_status":"$upstream_cache_status",'
        '"upstream_connect_time":"$upstream_connect_time",'
        '"upstream_header_time":"$upstream_header_time",'
        '"upstream_response_length":"$upstream_response_length",'
        '"upstream_response_time":"$upstream_response_time",'
        '"upstream_status": "$upstream_status",'
        '"upstream_content_type":"$upstream_http_content_type"'
    '}';

    access_log  /var/log/nginx/access.log  main;
    access_log  /var/log/nginx/access.json.log vector;      # Novi log u json formatu

    sendfile        on;
    #tcp_nopush     on;

    keepalive_timeout  65;

    #gzip  on;

    include /etc/nginx/conf.d/*.conf;
}
Da ne biste pokvarili trenutnu konfiguraciju, Nginx omogućava više direktiva access_log
access_log  /var/log/nginx/access.log  main;            # Standardni log
access_log  /var/log/nginx/access.json.log vector;      # Novi log u json formatu
Ne zaboravite dodati pravilo u logrotate za nove logove (ako log fajl ne završava na .log)
Uklonite default.conf iz /etc/nginx/conf.d/
rm -f /etc/nginx/conf.d/default.confDodajte virtuelni host u /etc/nginx/conf.d/vhost1.conf
server {
    listen 80;
    server_name vhost1;
    location / {
        proxy_pass http://172.26.10.106:8080;
    }
}
Dodajamo virtualni gostitel /etc/nginx/conf.d/vhost2.conf
server {
    listen 80;
    server_name vhost2;
    location / {
        proxy_pass http://172.26.10.108:8080;
    }
}
Dodajamo virtualni gostitel /etc/nginx/conf.d/vhost3.conf
server {
    listen 80;
    server_name vhost3;
    location / {
        proxy_pass http://172.26.10.109:8080;
    }
}
Dodajamo virtualni gostitel /etc/nginx/conf.d/vhost4.conf
server {
    listen 80;
    server_name vhost4;
    location / {
        proxy_pass http://172.26.10.116:8080;
    }
}
Dodajamo virtualne gostitelje v datoteko /etc/hosts (172.26.10.106 IP strežnika, kjer je nameščen nginx) na vseh strežnikih:
172.26.10.106 vhost1
172.26.10.106 vhost2
172.26.10.106 vhost3
172.26.10.106 vhost4
In če je vse pripravljeno, potem
nginx -t
systemctl restart nginx
Zdaj bomo namestili samo
yum install -y https://packages.timber.io/vector/0.9.X/vector-x86_64.rpmUstvarimo datoteko nastavitev za systemd /etc/systemd/system/vector.service
[Unit]
Description=Vector
After=network-online.target
Requires=network-online.target

[Service]
User=vector
Group=vector
ExecStart=/usr/bin/vector
ExecReload=/bin/kill -HUP $MAINPID
Restart=no
StandardOutput=syslog
StandardError=syslog
SyslogIdentifier=vector

[Install]
WantedBy=multi-user.target
In nastavimo zamenjavo Filebeat v konfiguraciji /etc/vector/vector.toml. IP naslov 172.26.10.108 je IP naslov strežnika z logi (Vector-Server)
data_dir = "/var/lib/vector"

[sources.nginx_file]
  type                          = "file"
  include                       = [ "/var/log/nginx/access.json.log" ]
  start_at_beginning            = false
  fingerprinting.strategy       = "device_and_inode"

[sinks.nginx_output_vector]
  type                          = "vector"
  inputs                        = [ "nginx_file" ]

  address                       = "172.26.10.108:9876"
Ne pozabite dodati uporabnika vector v potrebno skupino, da bo lahko bral log datoteke. Na primer, nginx na CentOS ustvarja loge s pravicami skupine adm.
usermod -a -G adm vectorZačnimo storitev vector
systemctl enable vector
systemctl start vector
Zapisnike vector lahko preverite tako
journalctl -f -u vectorV logih bi moral biti tak zapis
INFO vector::topology::builder: Healthcheck: Passed.Load Testing
Testing is conducted using Apache benchmark.
Na vseh strežnikih je bil nameščen paket httpd-tools
Začnemo testiranje z Apache benchmarkom z 4 različnih strežnikov v screen. Najprej zaženemo terminalski multiplikator screen, nato pa začnemo testiranje z Apache benchmarkom. Kako delati s screenom lahko najdete v .
Z 1. strežnika
while true; do ab -H "User-Agent: 1server" -c 100 -n 10 -t 10 http://vhost1/; sleep 1; doneZ 2. strežnika
while true; do ab -H "User-Agent: 2server" -c 100 -n 10 -t 10 http://vhost2/; sleep 1; doneZ 3. strežnika
while true; do ab -H "User-Agent: 3server" -c 100 -n 10 -t 10 http://vhost3/; sleep 1; doneZ 4. strežnika
while true; do ab -H "User-Agent: 4server" -c 100 -n 10 -t 10 http://vhost4/; sleep 1; donePreverimo podatke v Clickhouse
Заходим в Clickhouse
clickhouse-client -h 172.26.10.109 -mIzvedemo SQL poizvedbo
SELECT * FROM vector.logs;

┌─node_name────┬───────────timestamp─┬─server_name─┬─user_id─┬─request_full───┬─request_user_agent─┬─request_http_host─┬─request_uri─┬─request_scheme─┬─request_method─┬─request_length─┬─request_time─┬─request_referrer─┬─response_status─┬─response_body_bytes_sent─┬─response_content_type─┬───remote_addr─┬─remote_port─┬─remote_user─┬─upstream_addr─┬─upstream_port─┬─upstream_bytes_received─┬─upstream_bytes_sent─┬─upstream_cache_status─┬─upstream_connect_time─┬─upstream_header_time─┬─upstream_response_length─┬─upstream_response_time─┬─upstream_status─┬─upstream_content_type─┐
│ nginx-vector │ 2020-08-07 04:32:42 │ vhost1      │         │ GET \/ HTTP\/1.0 │ 1server            │ vhost1            │ \/           │ http           │ GET            │             66 │        0.028 │                  │             404 │                       27 │                       │ 172.26.10.106 │       45886 │             │ 172.26.10.106 │             0 │                     109 │                  97 │ DISABLED              │                     0 │                0.025 │                       27 │                  0.029 │             404 │                       │
└──────────────┴─────────────────────┴─────────────┴─────────┴────────────────┴────────────────────┴───────────────────┴─────────────┴────────────────┴────────────────┴────────────────┴──────────────┴──────────────────┴─────────────────┴──────────────────────────┴───────────────────────┴───────────────┴─────────────┴─────────────┴───────────────┴───────────────┴─────────────────────────┴─────────────────────┴───────────────────────┴───────────────────────┴───────────────────────┴──────────────────────────┴────────────────────────┴─────────────────┴───────────────────────
Preverimo velikost tabel v Clickhouse
select concat(database, '.', table)                         as table,
       formatReadableSize(sum(bytes))                       as size,
       sum(rows)                                            as rows,
       max(modification_time)                               as latest_modification,
       sum(bytes)                                           as bytes_size,
       any(engine)                                          as engine,
       formatReadableSize(sum(primary_key_bytes_in_memory)) as primary_keys_size
from system.parts
where active
group by database, table
order by bytes_size desc;
Preverimo, koliko prostora so logi zasedli v Clickhouse.
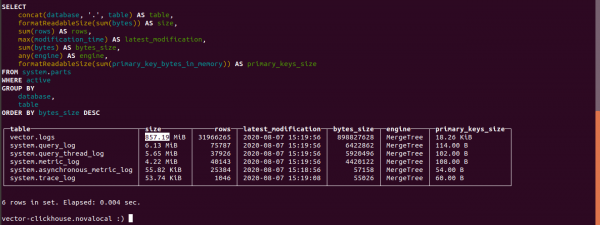
Velikost tabele logs znaša 857,19 MB.
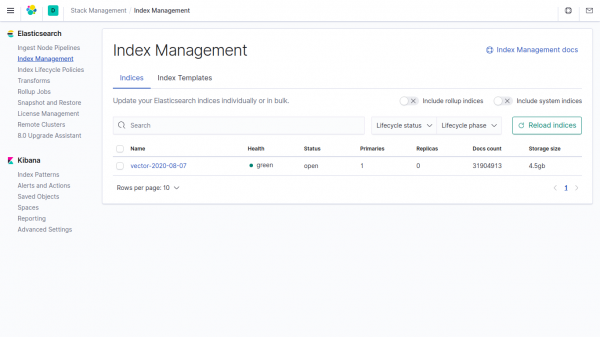
Velikost istih podatkov v indeksu v Elasticsearch zaseda 4,5 GB.
Če v parameterih vector v Clickhouse ne navedete, podatki zasedajo 4500/857,19 = 5,24-krat manj kot v Elasticsearch.
V polju vector se privzeto uporablja stiskanje.
Telegram chat na
Telegram chat na
Telegram chat na ""
Izvor: habr.com
