

Sistem pomenskih imen (DNS) je podoben telefonskemu imeniku, ki pretvarja uporabniku prijazna imena, kot je 'ussc.ru', v IP-naslove. Ker aktivnost DNS obstaja praktično v vseh seansah komunikacije, ne glede na protokol, je tako beleženje DNS dragocen vir podatkov za strokovnjaka za informacijsko varnost, ki mu omogoča odkrivanje anomalij ali pridobivanje dodatnih podatkov o preučevanem sistemu.
Leta 2004 je Florian Weimer predlagal metodo beleženja, imenovano Passive DNS, ki omogoča obnovo zgodovine sprememb DNS podatkov z možnostjo indeksiranja in iskanja, kar lahko zagotovi dostop do naslednjih podatkov:
- Domeno ime
- IP-naslov zahtevanega domenskega imena
- Datum in čas odgovora
- Tip odgovora
- itd.
Podatki za Passive DNS se zbirajo z rekursive DNS strežniki s pomočjo vgrajenih modulov ali s prestrezanjem odgovorov od DNS strežnikov, odgovornih za cono.
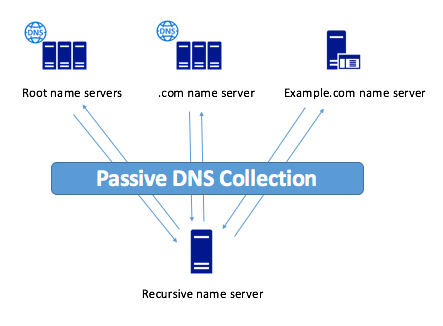
Slika 1. Passive DNS (prevzeto s spletne strani )
Posebnost Passive DNS je, da ni treba registrirati IP-naslova stranke, kar omogoča zaščito zasebnosti uporabnikov.
Trenutno obstaja veliko storitev, ki zagotavljajo dostop do podatkov Passive DNS:
Podjetje
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Dostop
Na zahtevo
Ne zahteva registracije
Prosta registracija
Na zahtevo
Ne zahteva registracije
Na zahtevo
API
Prisutna
Prisutna
Prisutna
Prisutna
Prisutna
Prisutna
Razpoložljivost stranke
Prisutna
Prisutna
Prisutna
Nema
Nema
Nema
Začetek zbiranja podatkov
Leto 2010
Leto 2013
Leto 2009
Prikazuje le zadnjih 3 mesece
Leto 2008
Leto 2006
Tabela 1. Storitve z dostopom do podatkov Passive DNS
Možnosti uporabe Passive DNS
Z uporabo Passive DNS lahko gradite povezave med domenskimi imeni, NS strežniki in IP-naslovi. To omogoča izdelavo zemljevidov preučevanih sistemov in sledenje spremembam takega zemljevida od prvega odkritja do trenutnega trenutka.
Prav tako Passive DNS olajša odkrivanje anomalij v prometu. Na primer, sledenje spremembam v NS conah in zapisih vrste A in AAAA omogoča odkrivanje zlonamernih spletnih mest, ki uporabljajo metodo fast flux, namenjeno skrivanju C&C pred odkrivanjem in blokiranjem. Ker legitimna domenska imena (razen tistih, ki se uporabljajo za obvladovanje bremen) ne bodo pogosto spreminjala svojih IP-naslovov, pa tudi večina legitimnih con redko spreminja svoje NS strežnike.
Pasivni DNS, za razliku od direktnog pretraživanja poddomena prema rečnicima, omogućava pronalaženje čak i najegzotičnijih domena, na primer “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Ovaj pristup ponekad otkriva testne (i ranjive) oblasti veb sajta, materijale za programere itd.
Istraživanje veze iz e-pošte koristeći Pasivni DNS
Trenutno je spam jedan od glavnih načina na koji napadači prodiru na računar žrtve ili kradu poverljive informacije. Pokušajmo da istražimo vezu iz takve e-pošte koristeći Pasivni DNS kako bismo procenili efikasnost ove metode.
Slika 2. Spam e-poruka
Veza iz ove e-pošte vodila je na sajt magnit-boss.rocks, koji je automatski nudio prikupljanje bonusa i novca:
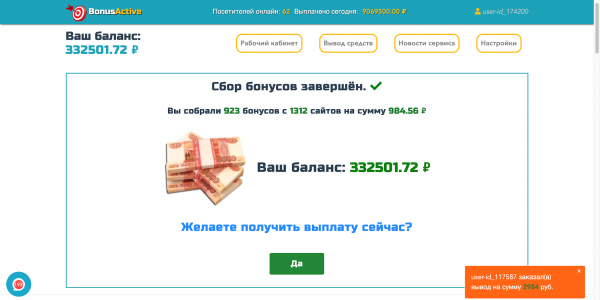
Slika 3. Stranica postavljena na domenu magnit-boss.rocks
Za istraživanje ovog sajta korišćen je , koji već ima 3 gotova klijenta na , in .
Prvo, saznaćemo celu istoriju ovog domena, koristeći komandu:
pt-client pdns —query magnit-boss.rocks
Ova komanda će pokazati informacije o svim DNS rezolucijama povezanim sa ovim domenom.
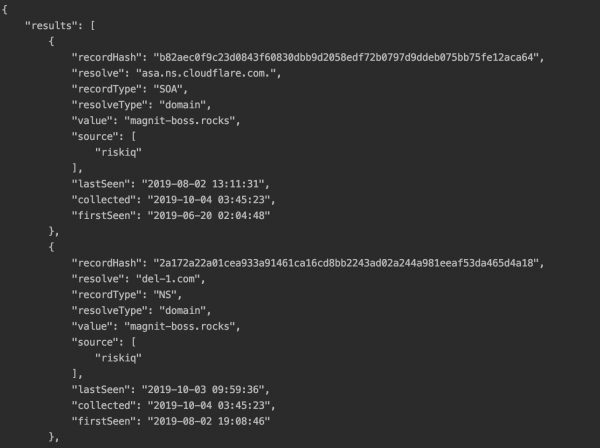
Slika 4. Odgovor od API Riskiq
Poboljšajmo odgovor od API-ja kako bi bio pregledniji:
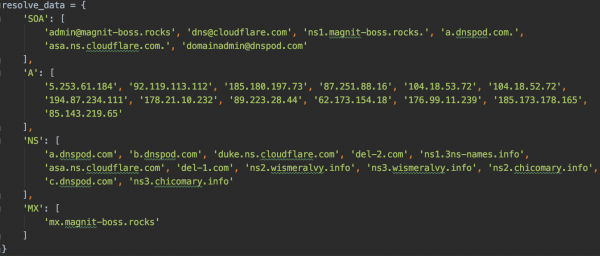
Slika 5. Sve stavke iz odgovora
Za dalju analizu uzeti su IP adrese na koje se ovaj domen rezolvovao u trenutku prijema e-pošte 01.08.2019, a to su sledeće adrese: 92.119.113.112 i 85.143.219.65.
Korišćenjem komande:
pt-client pdns —query
može se dobiti sve domene povezane sa ovim IP adresama.
IP adresa 92.119.113.112 ima 42 jedinstvenih domena koji su se rezolvovali na ovu IP adresu, među kojima su sledeći:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- i dr.
IP adresa 85.143.219.65 ima 44 jedinstvenih domena koji su se rezolvovali na ovu IP adresu, među kojima su sledeći:
- cvv2.name (sajt za prodaju podataka o kreditnim karticama)
- emaills.world
- www.mailru.space
- i dr.
Veze sa ovim domenima ukazuju na phishing, ali mi verujemo u dobre ljude, pa ćemo pokušati da dobijemo bonus od 332.501,72 rubalja? Nakon pritiska na dugme “DA”, sajt nas traži da prebacimo 300 rubalja sa kartice za otključavanje računa i šalje nas na sajt as-torpay.info za unos podataka.
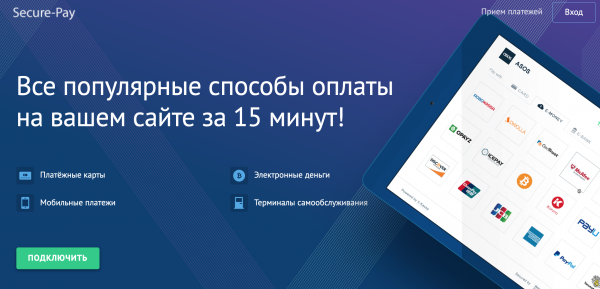
Slika 6. Početna stranica sajta ac-pay2day.net
Na prvi pogled se čini kao legalna stranica, ima https sertifikat, a početna stranica nudi mogućnost povezivanja ovog plaćanja sistema sa vašom stranicom, ali, nažalost, svi linkovi za povezivanje ne funkcionišu. Ova domena se rezolvira samo na jedan IP adresu — 190.115.19.74. On, zauzvrat, ima 1475 jedinstvenih domena koji su se rezolvovali na ovu IP adresu, među kojima su i imena kao što su:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- i dr.
Kao što možemo videti, Passive DNS omogućava prikupljanje podataka o istraživanom resursu dovoljno brzo i efikasno, pa čak i izradu svojevrsnog otiska, koji omogućava otkrivanje cele šeme krađe ličnih podataka, od njegovog prikupljanja do verovatnog mesta prodaje.
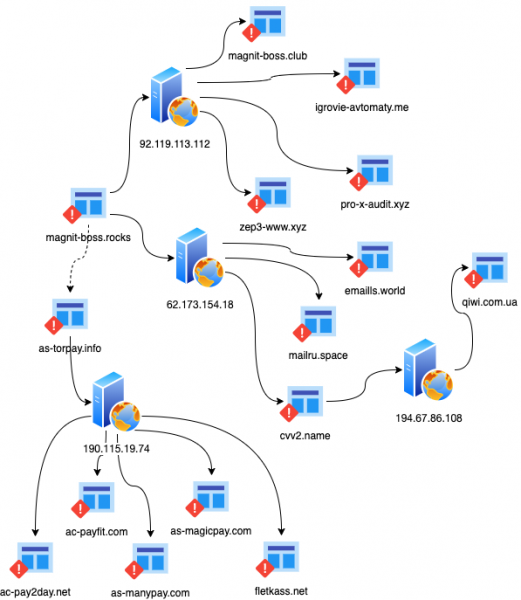
Slika 7. Mapa istraživane sistema
Nije sve tako ružičasto kako bismo želeli. Na primer, ovakva istraživanja lako mogu naići na CloudFlare ili slične servise. Efikasnost prikupljanja baze veoma zavisi od broja DNS zahteva koji prolaze kroz modul za prikupljanje Passive DNS podataka. Ipak, Passive DNS predstavlja dodatni izvor informacija za istraživača.
Autor: Specijalista Uralskog centra za sisteme bezbednosti
Izvor: habr.com
