

V številnih IT-sistemih velja obvezno pravilo redne menjave gesel. To je verjetno najbolj nenavadna in najmanj koristna zahteva sistemov varnosti. Nekateri uporabniki kot nasvet preprosto spremenijo številko na koncu.
Takšna praksa je povzročila veliko nevšečnosti. Vendar so morali ljudje zdržati, saj je to zaradi varnosti. Ta nasvet ni več aktualen. Maja 2019 je tudi podjetje Microsoft končno odstranilo zahtevo po redni menjavi gesel iz osnovnega nivoja varnostnih zahtev za osebne in strežniške različice sistema Windows 10: tukaj je s seznamom sprememb za različico Windows 10 v 1903 (opazite frazo Zmanjšanje politik poteka gesel, ki zahtevajo redne spremembe gesel). Sama pravila in sistemske politike Varnostna osnovna linija Windows 10 različica 1903 in Windows Server 2019 so vključena v paket .
Lahko povečate te dokumente svojemu vodstvu in rečete: časi so se spremenili. Obvezna menjava gesel je arhaizem, zdaj skoraj uradno. Tudi revizija varnosti ne bo preverjala te zahteve (če temelji na uradnih pravilih o osnovni zaščiti računalnikov pod Windows).
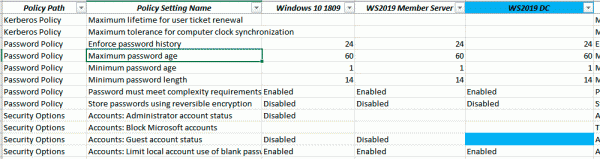
Fragment seznama z osnovnimi politikami varnosti Windows 10 v1809 in spremembami v 1903, kjer ustrezne politike glede trajanja gesel že ne veljajo. Mimogrede, v novi različici so privzeto tudi ukinjeni administratorski in gostinski računi.
Microsoft na svojem blogu enostavno pojasnjuje, zakaj se je odpovedal pravilu o obvezni menjavi gesla: „Periodično potekanje gesla je zaščita le pred verjetnostjo, da bo geslo (ali njegov hash) ukradeno v času njegove veljavnosti in bo uporabljeno s strani nepooblaščenih oseb. Če geslo ni bilo ukradeno, ni smisla, da ga menjate. In če imate dokaze, da je bilo geslo ukradeno, boste seveda želeli ukrepati takoj, ne da bi čakali na potek veljavnosti, da odpravite težavo“.
Microsoft pojasnjuje, da je v današnjih razmerah napačno zaščititi se pred krajo gesel na tak način: „Če vemo, da bo geslo verjetno ukradeno, koliko dni je sprejemljivo obdobje, da dovolimo tatovi, da uporabi to ukradeno geslo? Privzeta vrednost je 42 dni. Se to ne zdi smešno dolgo obdobje? Povsem res je, da je to zelo dolgo, kljub temu pa je naša trenutna osnovna vrednost nastavljena na 60 dni — prej je bila celo 90 dni — ker pogostost poteka poteka prinaša svoje težave. In če geslo ne bo nujno ukradeno, pridobite te težave brez koristi. Poleg tega, če so vaši uporabniki pripravljeni zamenjati geslo za sladkarije, nobena politika poteka gesla ne bo pomagala.
Alternativa
Microsoft navaja, da so njene osnovne politike varnosti zasnovane za uporabo dobro upravljanih, varnostno osveščenih podjetij. Prav tako naj bi služile kot vodilo za revizorje. Če je taka organizacija uvedla sezname prepovedanih gesel, večfaktorsko avtentikacijo, odkrivanje napadov z brute force in odkrivanje nenormalnih poskusov prijave, ali je potrebno obdobno potekanje gesla? In če niso uvedli sodobnih zaščitnih sredstev, ali jim bo potekanje gesla koristilo?
Logika Microsofta je presenetljivo prepričljiva. Imamo dve možnosti:
- Podjetje je uvedlo sodobne zaščitne ukrepe.
- Podjetje ne uvedlo sodobne zaščitne ukrepe.
V prvem primeru obdobna menjava gesla ne prinaša dodatnih prednosti.
V drugem primeru obdobna menjava gesla ni koristna.
Tako bi morali namesto poteka gesla uporabljati predvsem večfaktorsko avtentikacijo. Dodatni zaščitni ukrepi so navedeni zgoraj: seznami prepovedanih gesel, odkrivanje brute force napadov in drugih nenormalnih poskusov prijave.
«Obdobno potekanje gesla je star in zastarel ukrep zaščite., — zaključuje Microsoft, — in ne menimo, da je za naš osnovni nivo zaščite smiselno uporabljati kakršno koli specifično vrednost. Z njegovo odstranitvijo iz našega osnovnega nivoja lahko organizacije izberejo tisto, kar najbolje ustreza njihovim predvidenim potrebam, ne da bi kršile naše priporočila.
Izlaz
Če danes podjetje prisili uporabnike, da občasno spreminjajo gesla, kaj bi si o tem mislil zunanji opazovalec?
- Dano: podjetje uporablja zastarelo zaščitno metodo.
- Predpostavka: podjetje ni uvedlo sodobnih zaščitnih mehanizmov.
- Izvajanje: ta gesla je lažje pridobiti in uporabiti.
Torej, občasna menjava gesel podjetje naredi bolj privlačno tarčo za napade.
Izvor: habr.com
