

FHRP (Protokol za redundantnost prvehopnog konekcije) — skup protokola koji su namenjeni uspostavljanju redundantnosti podrazumevanog gateway-a. Osnovna ideja ovih protokola je objedinjavanje više rutera u jedan virtuelni ruter sa zajedničkom IP adresom. Ova IP adresa se dodeljuje hostovima kao IP adresa podrazumevanog gateway-a. Slobodna realizacija ove ideje je protokol VRRP (Protokol za redundantnost virtuelnog rutera). U ovom članku ćemo obraditi osnove protokola VRRP.
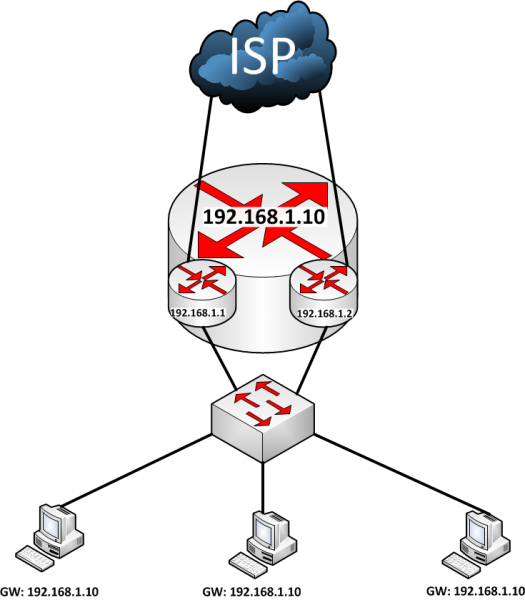
VRRP ruteri se objedinuju u jedan virtuelni ruter. Svi ruteri u grupi imaju zajedničku virtuelnu IP (VIP) adresu i zajednički broj grupe ili VRID (Identifikator virtuelnog rutera). Jedan ruter može biti član više grupa, od kojih svaka treba da ima svoj jedinstveni par VIP/VRID.
U slučaju Cisco-a, virtuelni ruter se definiše na interesantnom interfejsu komandom:
R1(config-if)# vrrp ipSvi ruteri se dele na dva tipa: VRRP Master i VRRP Backup.
VRRP Master — to je ruter koji se bavi prenosom paketa za ovu virtuelnu grupu.
VRRP Backup — to je ruter koji čeka pakete od Mastera. Ako paketi od Mastera prestanu da dolaze, Backup pokušava da pređe u stanje Master.
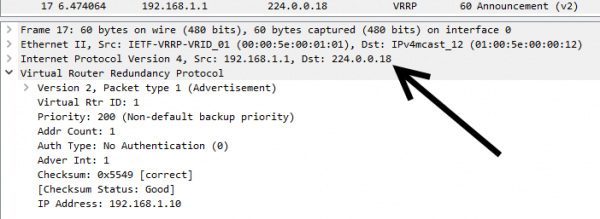
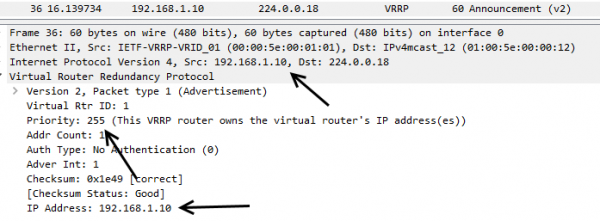
Ruter postaje Master ako ima najveći prioritet. Master konstantno šalje poruke na multicast adresu 224.0.0.18, kako bi obavestio Backup rutere da radi. Master šalje poruke prema Adver Timer-u, koji je po defaultu 1 sekunda.
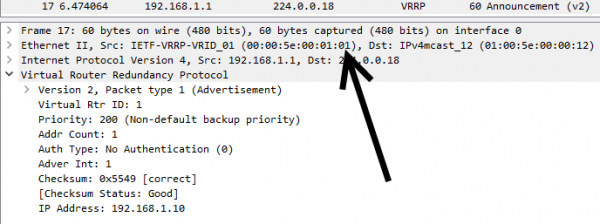
U ovom slučaju, kao MAC adresa pošiljaoca koristi se adresa grupe 00:00:5E:00:01:xx, gde je xx — VRID u heksadecimalnom formatu. U ovom primeru koristi se prva grupa.
Ako Backup ruteri ne prime poruke tokom tri Adver Timera (Master Down Timer), novi Master postaje ruter sa najvećim prioritetom, ili ruter sa najvećom IP adresom. Backup ruter sa višim prioritetom će preuzeti ulogu Master-a sa nižim prioritetom. Međutim, kada je Backup-u isključen preempt mod, Backup neće preuzeti ulogu od Master-a.
R1(config-if)# no vrrp preemptAko je VRRP ruter vlasnik VIP adrese, on uvek preuzima ulogu Master.
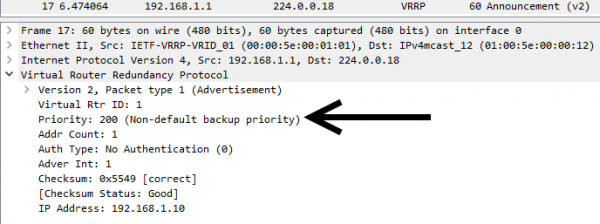
VRRP prioritet se postavlja u vrednostima od 1 do 254. Vrednost 0 je rezervisana za slučajeve kada je potrebno ukloniti prevzeti odgovornost za rutiranje. Vrijednost 255 se dodjeljuje VIP vlasničkom usmjerivaču. Zadani prioritet je 100, ali se može administrativno postaviti:
R1(config-if)#vrrp priorityOvdje možemo vidjeti prioritet usmjerivača kada je postavljen administrativno:
A ovdje je predstavljen slučaj kada usmjerivač postaje vlasnik VIP-a:
VRRP usmjerivač može imati tri stanja: Inicializacija, Rezerva, Master. Ova stanja usmjerivač se uzastopno mijenja.
U stanju Inicializacija, usmjerivač čeka početak rada. Ako je ovaj usmjerivač vlasnik VIP adrese (prioritet je 255), tada usmjerivač šalje poruke da postaje Master. Također šalje , gdje je MAC adresa izvora jednaka adresi virtualnog usmjerivača. Zatim prelazi u stanje Master. Ako usmjerivač nije vlasnik VIP-a, prelazi u stanje Rezerva.
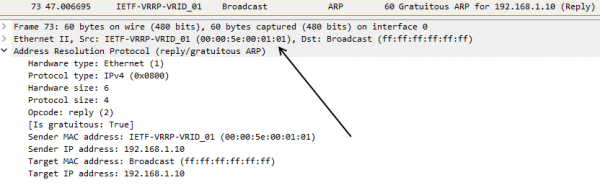
U stanju Rezerva usmjerivač čeka pakete od Master-a. Usmerivač u ovom stanju ne odgovara na ARP zahteve sa VIP adrese. Također ne prihvaća pakete kojima je točna MAC adresa virtualnog usmjerivača.
Ako Rezerva ne primi poruke od Master-a tokom Master Down Timera, šalje VRRP poruku da će postati Master. Zatim šalje multicast VRRP poruku, gdje je MAC adresa izvora jednaka adresi ovog virtualnog usmjerivača. U ovoj poruci usmjerivač naznačuje svoj prioritet.
U stanju Master, usmjerivač obrađuje pakete upućene virtualnom usmjerivaču. Također odgovara na ARP zahtjeve za VIP. Master šalje VRRP poruke svakih Adver Timera kako bi potvrdio da radi.
*May 13 19:52:18.531: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Init -> Backup
*May 13 19:52:21.751: %VRRP-6-STATECHANGE: Et1/0 Grp 1 state Backup -> Master
VRRP također omogućava raspodjelu opterećenja između više usmjerivača. Za to se na jednom sučelju kreiraju dvije VRRP grupe. Jednoj grupi se dodeljuje veći prioritet od druge. U tom slučaju, na drugom usmjerivaču prioritet prve grupe se postavlja na suprotan način. To jest, ako na jednom usmjerivaču prioritet prve grupe iznosi 100, a druge grupe 200, na drugom usmjerivaču prioritet prve grupe će iznositi 200, a druge 100.
Kot je omenjeno prej, mora imeti vsaka skupina svoj edinstven VIP. Tako dobimo dve IP naslovu, ki ju upravljata dva usmerjevalnika, pri čemer lahko vsak služi kot privzeti prehod.
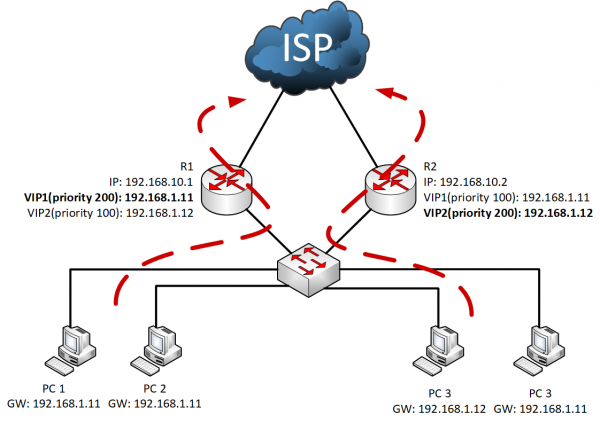
Polovici računalnikov je dodeljen en naslov privzetega prehoda, drugi polovici pa drugega. Tako bo polovica prometa potekala prek enega usmerjevalnika, druga polovica pa prek drugega. V primeru okvare enega od usmerjevalnikov drugi prevzame delo obeh VIP.
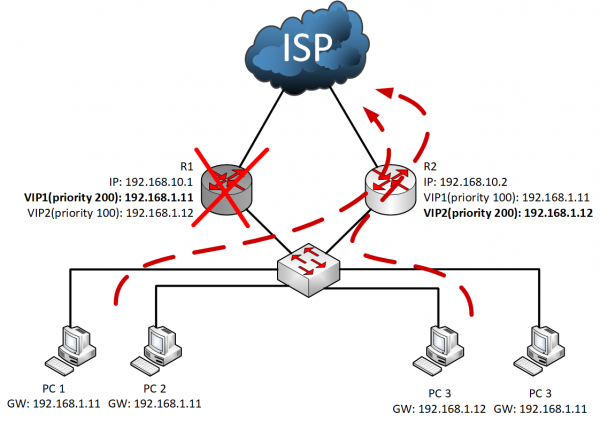
Tako VRRP omogoča organizacijo odpornosti privzetega prehoda, kar povečuje zanesljivost omrežja. Ob uporabi več virtualnih usmerjevalnikov lahko tudi uravnotežimo obremenitev med dejanskimi usmerjevalniki. Čas reakcije na napako je mogoče skrajšati z zmanjšanjem timerjev.
Izvor: habr.com
