

V svetu interneta, tako kot v običajnem življenju, odprta vrata ne pomenijo vedno, da bo vse, kar je za njimi, odneseno, in zaprta vrata ne zagotavljajo tako pogosto miru.
Naša današnja zgodba govori o večjih uhajanju podatkov in finančnih krajah v zgodovini svetovnega interneta.
Tragična zgodba mladeniča z talentom
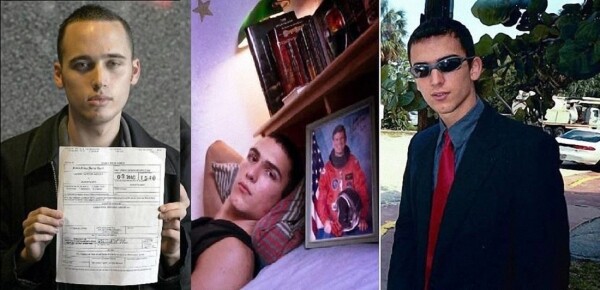
Ime genija Jonathana Joseph Jamesa je povezano z eno najbolj temnih poglavij v zgodovini hekinga. Petnajstletni najstnik je vdrla v omrežja svoje šole, telekomunikacijske družbe Bell South, obšel zaščito strežnikov NASA in ukradel številne dragocene informacije, vključno s izvorno kodo ISS. Med njegovimi zločini je bilo tudi vdiranje v strežnike ministrstva za obrambo svoje države.
Sam mladenič je večkrat izjavil, da ne zaupa vladi in da so uporabniki sami krivi za ranljivosti svojih računalnikov. Še posebej je James trdil, da je ignoriranje posodobitev programske opreme neposredna pot do tega, da bodo enkrat heknjeni. Nekdo je zagotovo že vdrla v zastarele programe, tako je menil. Na razvoj velikih ministrstev in podjetij je heker gledal z določeno mero preziru, menil je, da so jih precenili.
Skupna škoda, povzročena z napadi Jonathana, je bila ocenjena na milijone dolarjev, njegova zgodba pa se je tragično končala, saj je heker leta 2008 pri 24 letih storil samomor.
Mnogi so ga povezovali z množičnimi hekerskimi napadi leta 2007, zlasti s krajo informacij o kreditnih karticah milijonov strank trgovske mreže TJX, vendar je James to zanikal. Zaradi teh dogodkov in žalostnega konca mnogi menijo, da bi lahko bil heker v resnici umorjen.
Propad kriptovalutne borze
Nedavno je hitra rast cene bitcoina vznemirila uporabnike omrežja.
Čeprav z zamudo, želim obuditi zgodbo o bankrotirani borzi Mount Gox, ki je propadla zaradi več hekerskih napadov. Po podatkih iz avgusta 2013 je približno 47% vseh transakcij v omrežju Bitcoin potekalo preko te platforme, obseg trgovanja v dolarjih pa je presegla 80 odstotkov svetovne trgovine s kriptovalutami. Januarja 2014 je storitev zasedala tretje mesto po obsegu trgovanja na trgu, kar govori o njenem pomenu v kripto-tradovanju v tistem času.
Dejansko ni šlo le za hekerstvo; Mount Gox ni imel niti nadzora različic, kar otežuje sledenje ranljivostim v kodi, niti sistema za računovodstvo, ki bi ji omogočil spremljanje finančnih transakcij, kar je pravi primer "odprtega vrata". Napad na ranljivost, odkrita leta 2014, je bil le vprašanje časa. Zaradi dejanj storilcev, ki so trajala približno 3 leta, je borza izgubila več kot pol milijarde dolarjev.
Noro finančno in reputacijsko breme je popolnoma uničilo Mount Gox, naslednje transakcije pa so povzročile podor vrednosti bitcoina. Na koncu zaradi dejanj hekerjev ogromno število ljudi ni več imelo prihrankov, shranjenih v virtualni valuti. Kot je kasneje izjavil Mark Karpeles (generalni direktor Mt.Gox) na sodišču v Tokiu, so "tehnične napake na platformi odprle dostop za nezakonito črpanje sredstev naših strank s strani storilcev".
Identiteta vseh zločincev ni bila ugotovljena, toda leta 2018 je bil aretiran Aleksander Vinnik, ki so mu očitali pranje denarja, pridobljenega s kaznivimi dejanji v znesku "od štiri do devet milijard dolarjev". Prav te zneske (odvisno od trenutnega borznega tečaja) se pričakuje, da predstavljajo 630 tisoč bitcoinov, ki so izginili zaradi propada Mt.Gox.
Hekanje Adobe Systems
Leta 2013 je prišlo do največje hekerske kraje podatkov uporabnikov.
Razvijalec Adobe Systems je poročal, da so storilci ukradli izvorno kodo programske opreme in podatke skoraj 150 milijonov ljudi.
Zahtevnost situacije je ustvarjala sama podjetja; prvi znaki poškodbe v sistemu so bili odkrili že 2 tedna pred hekanjem, vendar so strokovnjaki Adobe menili, da so ti znaki nepovezani s hekerji. Kasneje je podjetje objavilo znižane številke izgub, sklicujoč se na pomanjkanje trdnih potrditev. Na koncu so hekerji ukradli podatke skoraj 3 milijonov bančnih kartic uporabnikov iz 150 milijonov računov, ločene skrbi je povzročila kraja kode, saj so imeli z izvirniki hekerji lahko enostavno reproducirali drago programsko opremo.
Vse se je končalo brez težav; iz neznanega razloga hekerji niso uporabili pridobljenih informacij. V zgodovini je veliko nejasnosti in nedorečenosti, informacije se razlikujejo v desetih in večkratnikih odvisno od časa in vira informacij.
Adobe je bila kaznovana s javnim opominjanjem i troškovima dodatne zaštite, inače bi gubici kompanije i korisnika bili kolosalni da su zločinci odlučili iskoristiti dobijene podatke.
Moralni hakeri
Grupa The Impact Team uništila je sajtove kompanije Avid Life Media (ALM).
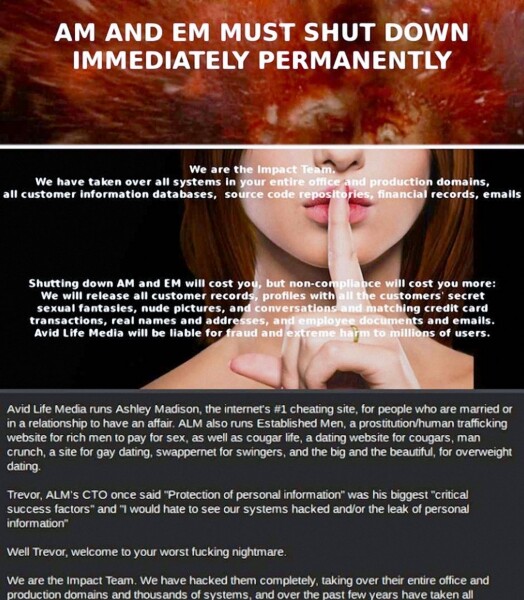
U većini slučajeva, kibernetički kriminalci kradu novac ili lične podatke korisnika za korišćenje ili preprodaju, motivi grupe hakera The Impact Team su bili drugačiji. Najpoznatiji slučaj ovih hakera bilo je uništenje sajtova u vlasništvu kompanije Avid Life Media. Tri sajta ove firme, uključujući portal Ashley Madison, bila su mesta za upoznavanje ljudi zainteresovanih za preljubu.
Specifična usmerenost sajtova već je bila predmet rasprava, ali činjenica ostaje nepromenjena – na serverima Ashley Madison, Cougar Life i Established Men čuvala se ogromna količina ličnih podataka ljudi koji su prevarili svoje partnere. Situacija je zanimljiva i zbog toga što je rukovodstvo ALM takođe želelo da hakne konkurenciju, u prepisci CEO-a i CTO-a kompanije pominjan je hakerski napad na njihovog direktnog konkurenta Nerve. Pola godine pre toga, ALM je želela da postane partner Nerve i da otkupi njihov vladar internet sajt. The Impact Team su tražili od vlasnika sajtova potpuno obustavljanje rada, inače će svi podaci korisnika biti dostupni javnosti.
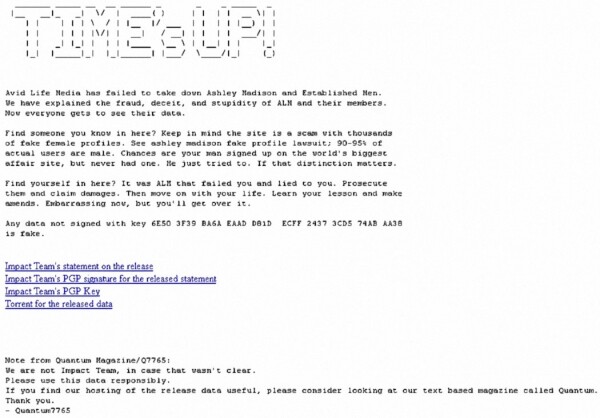
U Avid Life Media su odlučili da su hakeri blefirali i ignorisali ih. Kada je istakao rok od 30 dana, The Impact Team je ispunio obećanje u potpunosti — u mreži su se našli podaci više od 30 miliona korisnika, koji su sadržavali njihova imena, lozinke, elektronske adrese, spoljni podaci i istorije prepiske. To je dovelo do lavine razvoda, skandala i čak, moguće, nekoliko samoubistava.
Bili su li motivi hakera čisti, teško je reći, jer novac nisu tražili. U svakom slučaju, sumnjam da je takva pravda vredela ljudskih života.
Ne videći granice u potrazi za vanzemaljcima
Gary McKinnon hakovao je servere NASA-e, Ministarstva odbrane, mornarice i vazduhoplovstva SAD.
Na zabavni noti bi želeli zaključiti našo zgodbo, pravijo, da 'slaba glava rokam miru ne da', to velja v celoti za Garyja McKinnona, enega izmed hekerjev, ki so napadli NASA. Razlog, zakaj je napadalec hekersko vdreti v zaščitne sisteme skoraj stoletja računalnikov s tajnimi podatki, preseneča – Gary je prepričan, da ameriška vlada in znanstveniki skrivajo podatke o nezemljanih, alternativnih virih energije in drugih tehnologijah, koristnih za navadne ljudi, vendar ne koristnih za korporacije.
Leta 2015 je Gary McKinnon dal intervju Richardu D. Hallu na kanalu RichPlanet TV.
Povedal je, da je več mesecev zbiral informacije s strežnikov NASA, sedijoč doma in uporabljajoč navaden računalnik z Windows, in pridobil dostop do datotek in map, ki vsebujejo informacije o obstojnih tajnih programih vlade ZDA o medplanetskih letih in raziskovanju vesolja, tehnologijah antigravitacije, proste energije in to niti ni izčrpni seznam informacij.
McKinnon je pravi mojster svojega dela in iskren sanjač, ampak ali je bila lov za NLO vredna sodnega pregona? Zaradi škode, ki jo je povzročila ameriški vladi, je Gary moral ostati na ozemlju Velike Britanije in živeti v strahu pred izročitvijo. Dolgo časa je bil pod osebnim varstvom Therese May, takratne ministrice za notranje zadeve Velike Britanije, ki je z neposrednim ukazom prepovedala njegovo izročitev ameriškim oblastem. (Mimogrede, kdo verjame v dobroto politikov? Morda je McKinnon res nosilec dragocenih informacij). Upajmo, da bo hekerju vedno tako uspelo, saj mu v Ameriki grozi 70-letna kazen zapora.
Najverjetneje nekje obstajajo hekerji, ki se ukvarjajo s svojim delom iz želje pomagati drugim ali iz ljubezni do umetnosti, žal je tovrstna dejavnost vedno dvorezen meč. Prenagljenost po pravičnosti ali tujim skrivnostim pogosto ogroža dobrobit ljudi. Pogosto postanejo žrtve ljudje, ki nimajo nobene zveze s hekerji.
Če vas zanima katera od tem v članku, nam pisnite v komentarjih, morda jo bomo lahko podrobneje obravnavali v enem od naslednjih materialov.
Sledite pravilom spletne varnosti in pazite na sebe!
V okviru oglaševanja
Epicni strežniki — to je s zaščito pred DDoS napadi, ki je že vključena v ceno paketov. Maksimalna konfiguracija – 128 jeder CPU, 512 GB RAM, 4000 GB NVMe.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish