

Med našimi strankami so podjetja, ki uporabljajo rešitve Kaspersky kot korporativni standard in samostojno upravljajo antivirusno zaščito. Zdi se, da jim storitev virtualnih namizij ne ustreza, saj skrbnik za antivirus poskrbi ponudnik. Danes bom pokazal, kako lahko naročniki sami upravljajo zaščito brez ogrožanja varnosti virtualnih namizij.
V smo že povedali, kako na splošno ščitimo virtualna namizja naročnikov. Antivirus v okviru storitve VDI pomaga okrepiti zaščito strojev v oblaku in jo samostojno nadzirati.
V prvem delu članka bom pokazal, kako upravljamo rešitev v oblaku, in primerjal rezultate 'oblačnega' Kasperskyja s tradicionalnim Endpoint Security. Drugi del bo o možnostih samostojnega upravljanja.
Kako upravljamo rešitev
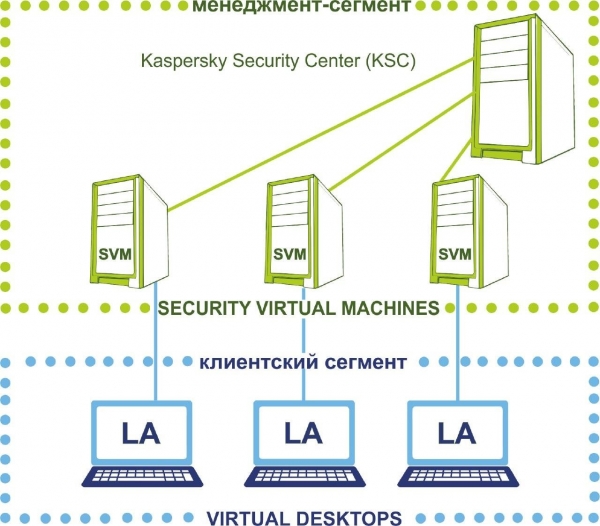
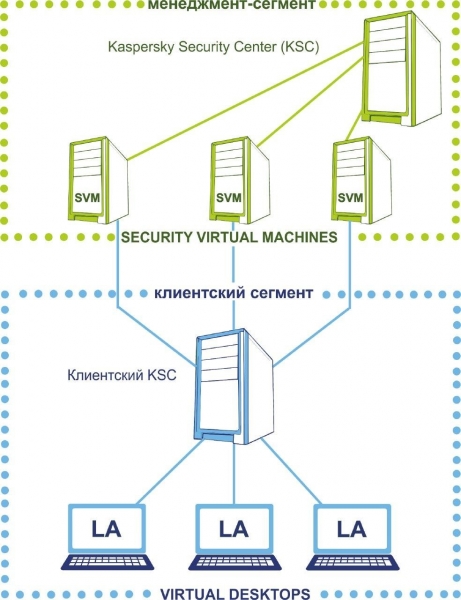
Tako izgleda arhitektura rešitve v našem oblaku. Za antivirus dodeljujemo dva omrežna segmenta:
- klientski segment, kjer so virtualna delovna mesta uporabnikov,
- segment upravljanja, kjer je strežniški del antivirusa.
Segment upravljanja ostaja pod nadzorom naših inženirjev, naročnik nima dostopa do tega dela. Segment upravljanja vključuje glavnega strežnika za upravljanje KSC, ki vsebuje datoteke licenc, ključe za aktivacijo uporabniških delovnih mest.
Tako izgleda rešitev v terminologiji 'Laboratorija Kaspersky'.
- Na virtualna namizja uporabnikov se namesti lahki agent (LA). Ta ne izvaja preiskav datotek, temveč jih pošilja na SVM in čaka na 'zgornjo odločitev'. Tako se viri uporabniškega namizja ne porabljajo za antivirusno dejavnost, zaposleni pa se ne pritožujejo, da 'VDI zaostaja'.
- Preverja ga ločena virtualna zaščitna naprava (Security virtual machine, SVM). To je namensko varnostno napravo, na kateri so shranjene baze podatkov zlonamerne programske opreme. Med preverjanjem je obremenitev prenesena na SVM: prek nje lehki agent komunicira z serverom.
- Kaspersky security center (KSC) ki upravlja virtualne zaščitne naprave. To je konzola s nastavitvami nalog in politik, ki bodo uporabljene na končnih napravah.
Ta shema dela obeshchaet ekonomiyu do 30% aparatnykh resursov pol'zovatelskoy mashiny po sravneniyu s antivirusom na kompyutere pol'zovatelya. Posmotrim, chto na praktike.
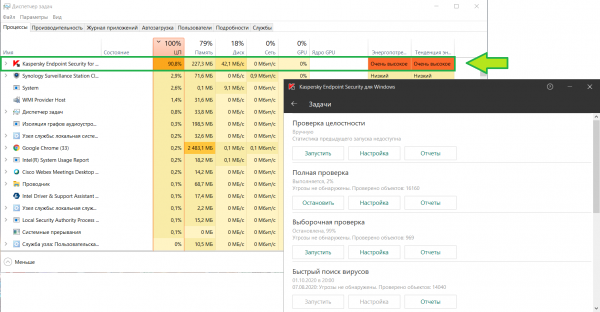
Dlya sravneniya vzyal svoy rabochiy noutbuk s ustanovlennym Kaspersky Endpoint Security, zapustil proverku i posmotrel na potreblenie resursov:
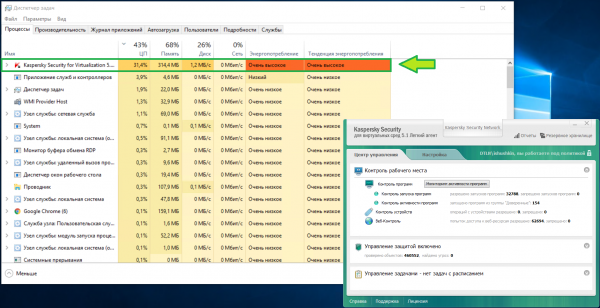
A vot ta zhe samaya situatsiya na virtual'nom rabochem stole so skhozhimi kharakteristikami v nashey infrastrukture. Pamyati yest primerno odinakovo, no zagruzka TsP nizhe v dva raza:
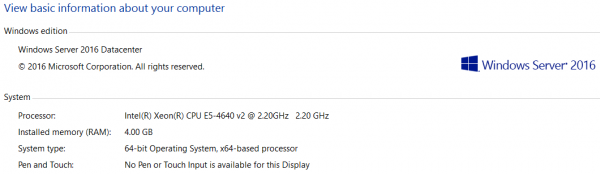
Sam KSC tozhe dostatochno trebovatel'nyy k resursam. My vydelyaem pod nego
dostatochno, chtoby i administratoru bylo komfortno rabotat'. Smotrite sami:
Chto ostayetsya pod kontrol'em zakazchika
Ita, s zadachami na storone provaydera razobralis', teper' predostavim zakazchiku upravlenie antivirusnoy zashchitoy. Dlya etogo my sozdadim docherniy server KSC i vynesem ego v klientskiy segment:
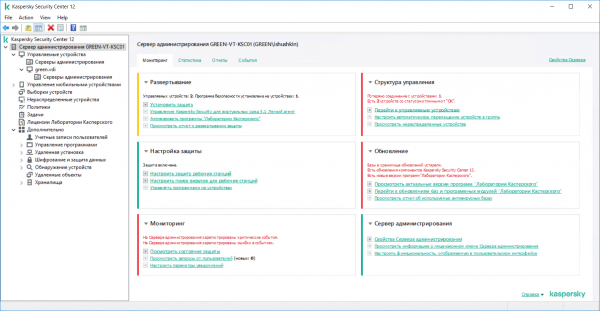
Zaydem v konsol' na klientskom KSC i posmotrim, kakie nastroiki budut u zakazchika po defol'tu.
Nadzor. Na pervoy vkladke vidim panel' monitoringa. Srazu ponyatno, na kakie problemnye mesta stoit obratit' vnimanie:
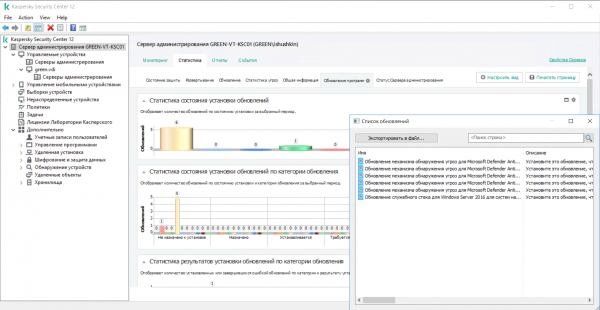
Pereydem dalee k statistike. Neskol'ko primerov, chto zdes' mozhno posmotret'.
Zdes' administrator srazu uvidit, yesli na kakikh-to mashinakh ne ustanovilos' obnovlenie
ili voznikla drugaya problema, svyazannaya s PO na virtual'nykh rabochikh stolakh. Ikh
obnovlenie mozhet skazat'sya na bezopasnosti vsey virtual'noy mashiny:
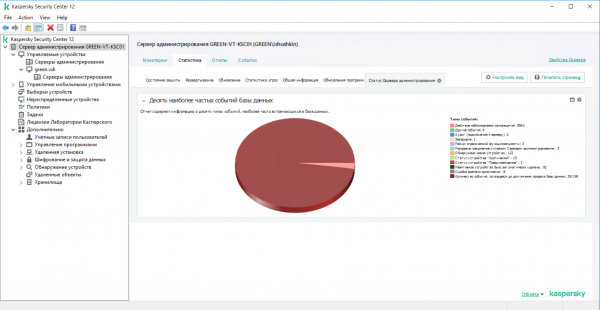
V etoy vkladke mozhno proanalizirovat' naydennye ugrozy do konkretnoi naydennoi ugrozy na zashchishchayemykh ustroystvakh:
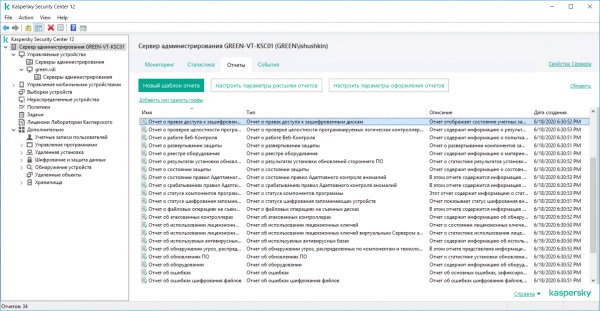
V tret'ey vkladke yest' vse vozmozhnyye varianty prednastroennykh otchetov. Zakazchiki mogut sozdat' svoi otchety iz shablonov, vybrat', kakaya informatsiya budet otobrazhatsya. Mozhno nastroить otpravku na pochtu po raspisaniyu ili prosmatrivat' otchety lokal'no s servera
administrirovaniya (KSC).
Gruppy administrirovaniya. Sprava vidim vse upravlyaemye ustroystva: v nashem sluchaye – virtual'nye rabochiye stoly pod upravleniyem servra KSC.
Ikh mozhno ob'yedinyat' v gruppy, chtoby sozdavat' obshchie zadachi i grupovye politiki dlya raznykh podrazdeleniy ili dlya vsekh pol'zovateley odnovremenno.
Ko má klient vytvořenou virtuální stroj v privátním cloudu, okamžitě se definuje v síti a Kaspersky ho zařadí mezi nedefinovaná zařízení:
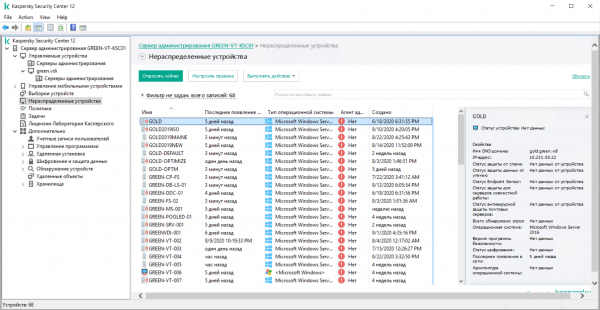
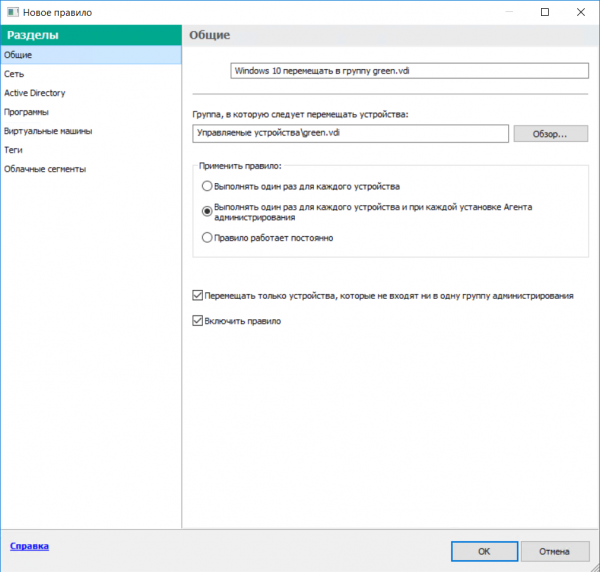
Na nedefinovaná zařízení se nevztahují skupinové politiky. Abychom nemuseli rozdělovat virtuální pracovní stoly do skupin ručně, můžeme použít pravidla. Tímto automatizujeme přesun zařízení do skupin.
Například virtuální pracovní stoly s Windows 10, ale bez nainstalovaného administračního agenta, se zařadí do skupiny VDI_1, zatímco ty s Windows 10 a nainstalovaným agentem se zařadí do skupiny VDI_2. Podobně lze zařízení automaticky rozdělovat také na základě jejich doménové příslušnosti, podle umístění v různých sítích a podle určitých tagů, které klient může definovat s ohledem na své úkoly a potřeby.
K vytvoření pravidla jednoduše spustíme průvodce rozdělením zařízení do skupin:
Skupinové úkoly. Pomocí úkolů KSC automatizuje provádění konkrétních pravidel v určitých časech nebo při dosažení určitého momentu, například: provádění kontroly na viry probíhá mimo pracovní dobu nebo při „nečinnosti“ virtuálního stroje, což naopak snižuje zatížení VM. V této části je praktické plánovat kontroly na virtuálních pracovních stolech uvnitř skupiny, stejně jako aktualizovat virové databáze.
Zde je úplný seznam dostupných úkolů:
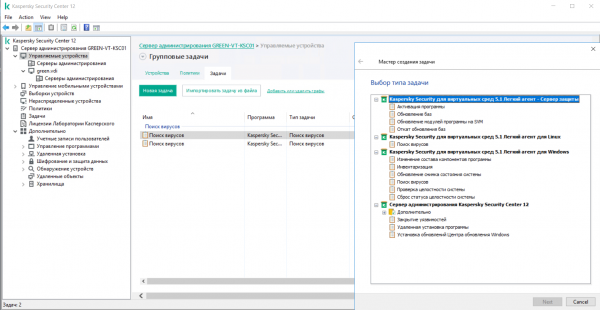
Skupinové politiky. Z podřízeného KSC může klient samostatně šířit ochranu na nové virtuální pracovní stoly, aktualizovat podpisy, nastavovat výjimky
pro soubory a sítě, vytvářet zprávy a také řídit všechny typy kontrol svých strojů. Mezi jinými – omezit přístup k určitým souborům, webovým stránkám nebo hostitelům.
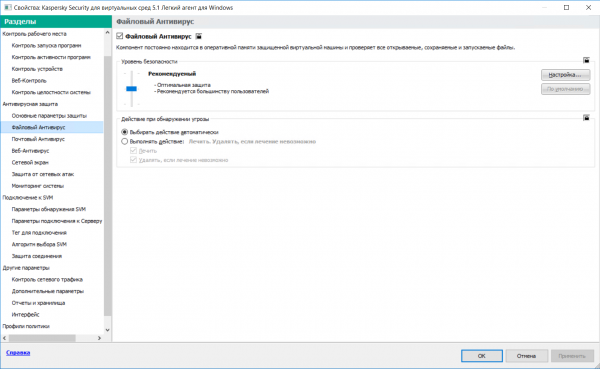
Politiky a pravidla hlavního serveru lze znovu aktivovat, pokud něco nepůjde podle plánu. V tom nejhorším případě při nesprávném nastavení ztrácejí lehké agenty spojení se SVM a nechávají virtuální pracovní stoly bez ochrany. Naši inženýři obdrží okamžité upozornění na tuto skutečnost a budou moci obnovit dědění politik z hlavního serveru KSC.
To jsou základní nastavení, o kterých jsem chtěl dnes hovořit.
Izvor: habr.com
