

Izzivi s uhajanjem podatkov so vsekakor velik problem za varnostne službe. Zdaj, ko večina ljudi dela od doma, je nevarnost uhajanja podatkov mnogo večja. Zato znane kibernetske kriminalne skupine posvečajo povečano pozornost zastarelim in nezadostno zaščitenim protokolom za oddaljen dostop. In kar je zanimivo, vse več uhajanj podatkov je danes povezanih z Ransomware. Kako, zakaj in na kakšen način - berite naprej.
Začnimo s tem, da je razvoj in širitev programov za izsiljevanje že sam po sebi zelo dober kriminalni posel. Na primer, po ocenah ameriškega FBI-ja, je v preteklem letu zaslužila približno 1 milijon dolarjev na mesec. Storilci, ki so uporabili Ryuk, pa so zaslužili še več - na začetku delovanja skupine so njihovi dobički znašali do 3 milijone dolarjev na mesec. Ni torej presenetljivo, da mnogi direktorji za informacijsko varnost (CISO) izpostavljajo programe za izsiljevanje kot eno od petih glavnih poslovnih tveganj.
Center za varnost Acronis Cyber Protection Operation Center (CPOC), ki se nahaja v Singapurju, potrjuje povečanje kibernetskega kriminala na področju Ransomware. V drugi polovici maja je bilo po vsem svetu blokiranih 20 % več programov za izsiljevanje, kot je običajno. Po manjšem upadu zdaj, junija, ponovno opažamo rast aktivnosti. Za to obstaja več razlogov.
Pridobiti dostop do računalnika žrtve
Tehnologije zaščite se razvijajo, in storilci so prisiljeni nekoliko spremeniti svojo taktiko, da bi dosegli določeno omrežje. Ciljne Ransomware napade še vedno širijo preko dobro načrtovanih phishing sporočil (tukaj igra vlogo tudi socialno inženirstvo). Vendar pa zadnje čase razvijalci zlonamerne programske opreme namenjajo veliko pozornosti ravno oddaljenim zaposlenim. Da bi jih napadli, lahko najdejo slabo zaščitene storitve oddaljenega dostopa, kot so RDP, ali VPN strežnike z ranljivostmi.
S tem se ukvarjajo. V dark netu so se pojavile celo storitve ransomware-as-a-service, ki ponujajo vse potrebno za napad na izbrano organizacijo ali posameznika.
Napadalci iščejo vse načine, kako prodreti v korporacijsko omrežje in razširiti spekter napadov. Tako so priljubljena tarča poskusi okužbe omrežij ponudnikov storitev. Ker priljubljenost oblačnih storitev narašča, okužba priljubljene storitve omogoča napad takoj na desetine ali celo stotine žrtev hkrati.
V primeru vdora v spletne konzole za upravljanje sistemov varnosti ali varnostnih kopij lahko napadalci onemogočijo zaščito, izbrišejo varnostne kopije ter omogočijo svojemu zlonamernemu programski opremi, da se razširi po celotni organizaciji. Ravno zato strokovnjaki priporočajo skrbno zaščito vseh servisnih računov z večfaktorsko avtentifikacijo. Na primer, vse oblačne storitve Acronis omogočajo vzpostavitev dvojne zaščite, ker v primeru kompromitacije gesla lahko napadalci uničijo vse prednosti, ki jih prinaša uporaba celovitega sistema kibernetske varnosti.
Širitev spektra napada
Ko je želen cilj dosežen in zlonamerna programska oprema že znotraj korporacijskega omrežja, se običajno za nadaljnje širjenje uporabljajo povsem tipične taktike. Napadalci preučujejo situacijo in si prizadevajo premagati ovire, ki so v podjetju postavljene za preprečevanje groženj. Ta del napada se lahko odvija ročno (saj če so že v omrežju, je to znak, da so »vabe prijeli za kavelj«!). Za to se uporabljajo dobro znana orodja, kot sta PowerShell in WMI PsExec ter novejši emulator Cobalt Strike in druge utilite. Nekatere kriminalne skupine ciljajo na upravljalnike gesel, da bi prodrl globlje v korporacijsko omrežje. Zlonamerna programska oprema, kot je Ragnar, je bila nedavno opažena v popolnoma zaprtem načinu virtualne naprave VirtualBox, ki pomaga prikriti prisotnost tuje programske opreme na napravi.
Tako, ko treskuje u korporativnu mrežu, zlonamerni softver pokušava da proveri nivo pristupa korisnika i koristi ukradene lozinke. Alati poput Mimikatz i Bloodhound & Co. pomažu u hakovanju administratorskih naloga domena. Tek kada napadač smatra da su mogućnosti širenja iscrpljene, do klijentskih sistema se direktno učitava program za otkup.
Ransomware kao pokriće
S obzirom na ozbiljnost pretnje gubitka podataka, svake godine sve više kompanija implementira takozvani "plan oporavka od katastrofa". Zahvaljujući tome, ne moraju mnogo da brinu o enkriptovanim podacima, a u slučaju ransomware napada ne počinju da prikupljaju otkup, već pokreću proces oporavka. No, ni napadači ne spavaju. Pod pokrićem ransomware-a dolazi do masovne krađe podataka. Prvi koji su masovno primenili ovu taktiku bili su Maze još 2019. godine, iako su i druge grupe povremeno kombinovale napade. Sada, paralelno sa enkripcijom podataka, to rade najmanje Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO i Sekhmet.
Ponekad napadačima uspe da izvade desetine terabajta podataka iz kompanije, koji su mogli biti otkriveni sredstvima mrežnog nadzora (da su postavljena i konfigurirana). Naime, najčešće se prenos podataka obavlja jednostavno putem FTP-a, Putty-a, WinSCP-a ili PowerShell skripti. Da bi prevazišli DLP i sisteme mrežnog nadzora, podaci se mogu enkriptovati ili poslati kao arhiv sa šifrom, što predstavlja novi izazov za bezbednosne službe koje moraju da proveravaju izlazni saobraćaj na prisustvo sličnih datoteka.
Istraživanje ponašanja infostealera pokazuje da napadači ne prikupljaju sve nasumice — posebno ih interesuju finansijski izveštaji, baze podataka klijenata, lični podaci zaposlenih i klijenata, ugovori, beleške, pravni dokumenti. Zlonamerni softver skenira diskove u potrazi za bilo kojom informacijom koja bi se teoretski mogla iskoristiti za iznudu.
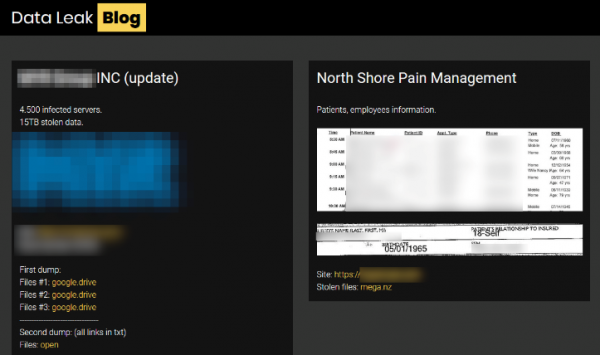
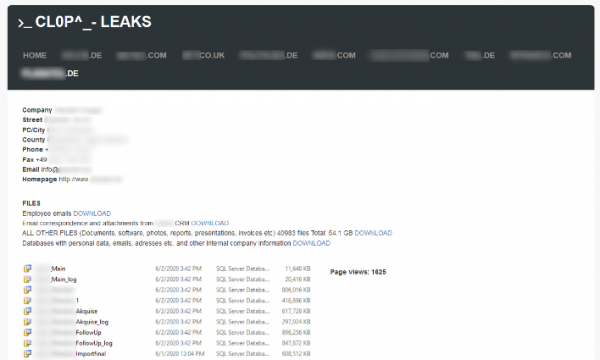
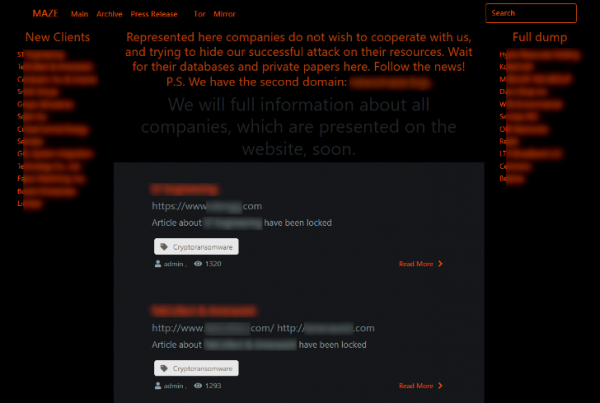
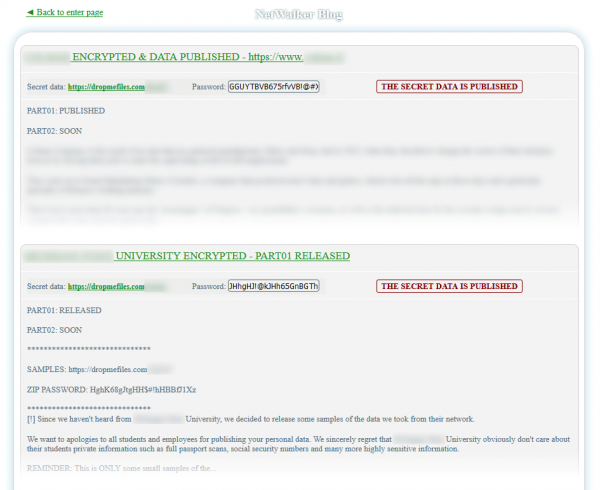
Če je takšna napad uspela, napadalci običajno objavijo majhen teaser, ki prikazuje nekatere dokumente kot potrditev, da so podatki uhajali iz organizacije. Nekatere skupine pa objavijo celoten nabor podatkov na svoji spletni strani, če je čas za izplačilo odkupnine že potekel. Da se izognejo blokadam in zagotovi široko dosego, podatke objavijo tudi v omrežju TOR.
Še en način monetizacije je prodaja podatkov. Na primer, Sodinokibi je nedavno napovedal odprte dražbe, na katerih podatke dobi tisti, ki ponudi najvišjo ceno. Začetna cena takih dražb znaša 50.000-100.000 USD, odvisno od kakovosti in vsebine podatkov. Na primer, nabor 10.000 evidenc o tokovih gotovine, zaupnih poslovnih podatkov in skeniranih vozniških dovoljenj se je prodajal po ceni od 100.000 USD. Za 50.000 USD pa je bilo mogoče kupiti več kot 20.000 finančnih dokumentov, plus tri baze podatkov z računovodskimi datotekami in podatki o strankah.
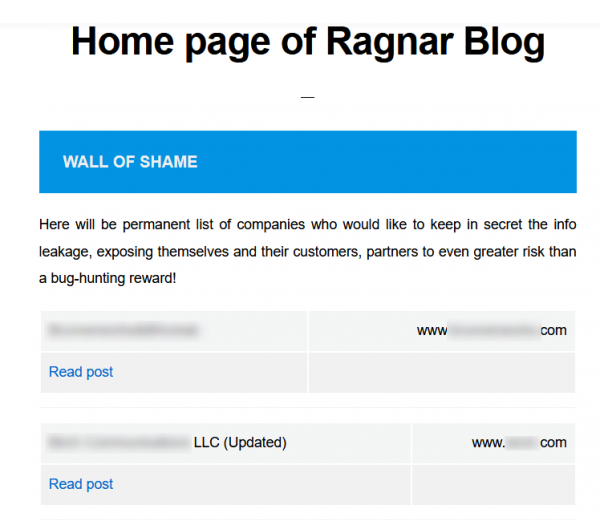
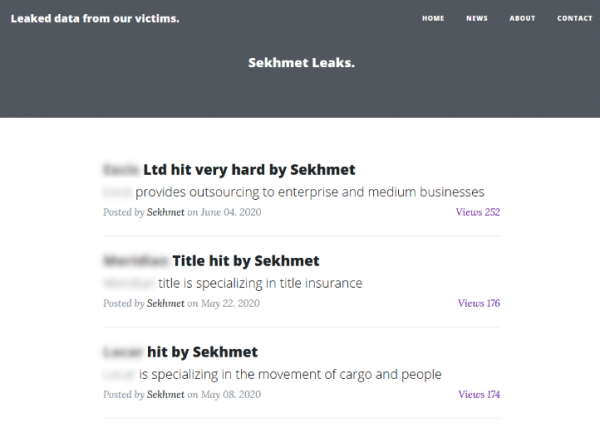
Spletna mesta, na katerih so objavljeni uhajeni podatki, so lahko zelo različna. To je lahko preprosta stran, na kateri so zgolj objavili vse ukradeno, lahko pa gre tudi za bolj kompleksne strukture z razdelki in možnostjo nakupa. Vendar pa je glavni namen vseh teh strani isti - povečati možnosti napadalcev za pridobitev pravih denarjev. Če bo ta poslovni model pokazal dobre rezultate za napadalce, ni dvoma, da bo podobnih strani še več, tehnike kraje in monetizacije korporativnih podatkov pa se bodo dodatno razširile.
Tako izgledajo aktualna spletna mesta, na katerih so objavljeni uhajeni podatki:
Kaj storiti ob novih napadih
Glavni izziv za varnostne službe v teh razmerah je, da se v zadnjem času vse več incidentov, povezanih z izsiljevalsko programsko opremo, izkaže za metodo odvrnitve od kraje podatkov. Napadalci ne stavijo več samo na šifriranje strežnikov. Nasprotno, glavni cilj postane organizacija uhajanja, medtem ko se borite s šifrantnimi programski opremo.
Tako, uporaba samo enega sistema za varnostno kopiranje, celo z dobrim načrtom za obnovitev, ni dovolj za obvladovanje večplastnih groženj. Seveda, varnostne kopije so nujne, saj bodo napadalci zagotovo poskušali šifrirati podatke in zahtevati odkupnino. Gre bolj za to, da mora biti vsak napad z uporabo Ransomware obravnavan kot priložnost za celovito analizo prometa in začetek preiskave morebitnega napada. Prav tako je treba razmisliti o dodatnih varnostnih sredstvih, ki bi lahko:
- Hitro odkrili napade in analizirali nenavadno dejavnost v omrežju z uporabo umetne inteligence
- Takoj obnovili sisteme v primeru napadov Ransomware ničelnega dne, da boste lahko spremljali omrežno dejavnost
- Blokirali širjenje klasičnih zlonamernih programov in novih vrst napadov v korporativnem omrežju
- Analizirali programsko opremo in sisteme (vključno z oddaljenim dostopom) na prisotnost aktualnih ranljivosti in izkoriščanj
- Preprečili prenos neprepoznanih informacij izven korporativnega obroča
Samo registrovani korisnici mogu učestvovati u anketi. , molim vas.
Ali ste kdaj analizirali ozadje dejavnosti med napadom Ransomware?
20,0%Da1
80,0%Ne4
Glasovali so 5 uporabnikov. Zadržali so se 2 uporabnika.
Izvor: habr.com
