

На конце мая мы обнаружили кампанию распространения ПО класса Remote Access Trojan (RAT) — программ, которые позволяют злоумышленникам удаленно управлять зараженной системой.
Рассматриваемая нами группировка отличилась тем, что она не выбрала для заражения какое-то определенное семейство RAT. В атаках в рамках кампании были замечены сразу несколько троянов (все в широком доступе). Этой чертой группировка напомнила нам о крысином короле — мифическом животном, состоящем из грызунов с переплетенными хвостами.
Оригинал взят из монографии К. Н. Россикова «Мыши и мышевидные грызуны, наиболее важные в хозяйственном отношении» (1908 г.)
В честь этого существа мы назвали рассматриваемую нами группировку RATKing. В этом посте мы расскажем подробно о том, как злоумышленники проводили атаку, какие инструменты они использовали, а также поделимся своими соображениями относительно атрибуции этой кампании.
Ход атаки
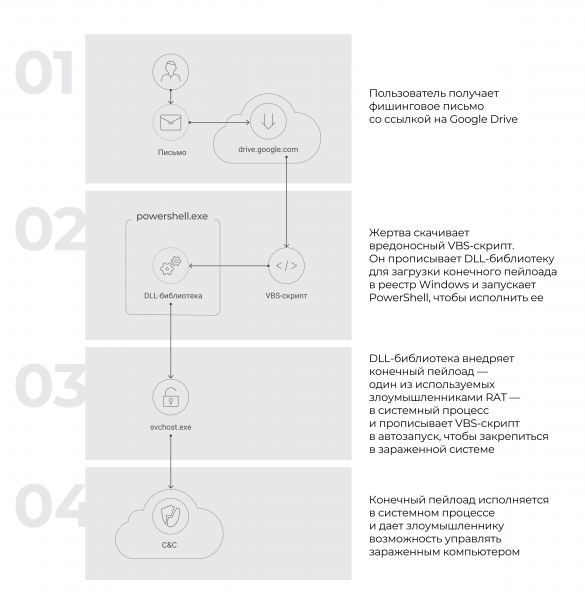
Все атаки в этой кампании проходили по следующему алгоритму:
- Пользователь получал фишинговое письмо со ссылкой на Google Drive.
- По ссылке жертва скачивала вредоносный VBS-скрипт, который прописывал DLL-библиотеку для загрузки конечного пейлоада в реестр Windows и запускал PowerShell, чтобы исполнить ее.
- DLL-библиотека внедряла конечный пейлоад — собственно, один из используемых злоумышленниками RAT — в системный процесс и прописывала VBS-скрипт в автозапуск, чтобы закрепиться в зараженной машине.
- Конечный пейлоад исполнялся в системном процессе и давал злоумышленнику возможность управлять зараженным компьютером.
Схематически это можно представить так:
Далее мы сосредоточимся на первых трех этапах, поскольку нас интересует именно механизм доставки ПО. Мы не станем подробно описывать механизм работы самих вредоносов. Они находятся в широком доступе — либо продаются на специализированных форумах, либо и вовсе распространяются как проекты с открытым исходным кодом, — а значит, не уникальны для группировки RATKing.
Анализ этапов атаки
Этап 1. Фишинговая рассылка
Napad je započeo tako da je žrtva primila zlonamernu poruku (napadači su koristili različite šablone sa tekstom, na skrinšotu ispod je prikazan jedan od primera). U poruci se nalazila veza na legitimno skladište drive.google.com, koja je navodno vodila na stranicu za preuzimanje dokumenta u PDF formatu.
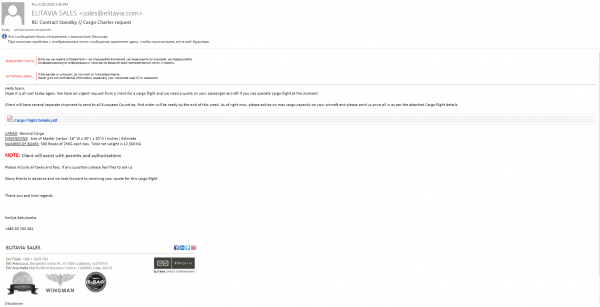
Primer fišing e-maila
Međutim, u stvarnosti nije se preuzimala PDF datoteka, već VBS skript.
Kada se klikne na vezu iz poruke sa skrinšota iznad, preuzimala se datoteka sa imenom Cargo Flight Details.vbs. U ovom slučaju, napadači čak nisu ni pokušali da maskiraju datoteku kao legitimni dokument.
U to vreme, tokom ove kampanje, otkrili smo skript sa imenom Cargo Trip Detail.pdf.vbs. On već mogao delovati kao legitimni PDF, zato što Windows po difoltu sakriva ekstenziju datoteka. Istina, u ovom slučaju ikonica je i dalje mogla izazvati sumnju, jer je odgovarala VBS skriptu.
U ovoj fazi, žrtva bi mogla prepoznati prevaru: dovoljno je na trenutak obratiti pažnju na preuzete datoteke. Međutim, u takvim fišing kampanjama, napadači često računaju na nepažljivog ili žurećeg korisnika.
Faza 2. Rad VBS skripta
VBS skript koji je korisnik mogao otvoriti iz nehata je unosio DLL biblioteku u Windows registar. Skript je bio obfuskovan: stringovi su bili zapisani u obliku bajtova, razdvojenih proizvoljnim simbolom.
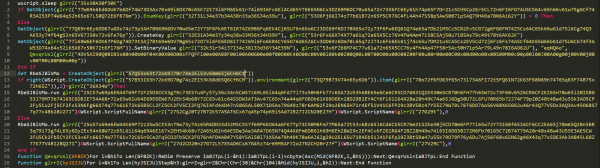
Primer obfuskovanog skripta
Algoritam deobfuskacije je prilično jednostavan: iz obfuskovane stringa je isključen svaki treći simbol, nakon čega se rezultat dekodira iz base16 u originalni string. Na primer, od vrednosti 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (istaknuto na skrinšotu iznad) dobijala se string WScript.Shell.
Za deobfukciju stringova koristili smo funkciju na Python-u:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Ispod na redovima 9-10 je istaknuta vrednost, pri deobfuskaciji koje je nastajala DLL datoteka. Ona je pokretana u sledećoj fazi pomoću PowerShell-a.

String sa obfuskovanim DLL
Svaka funkcija u VBS skriptu izvršavala se kako su se stringovi deobfuskovali.
Nakon pokretanja skripta, pozivana je funkcija wscript.sleep — uz njenu pomoć se vršilo odloženo izvršenje.
Nato skripta je deloval z Windows registri. Uporabil je tehnologijo WMI za to. Z njeno pomočjo se je ustvarila edinstvena ključna vrednost, v kateri je bilo shranjeno telo izvršljive datoteke. Dostop do registra preko WMI je bil izveden z naslednjim ukazom:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 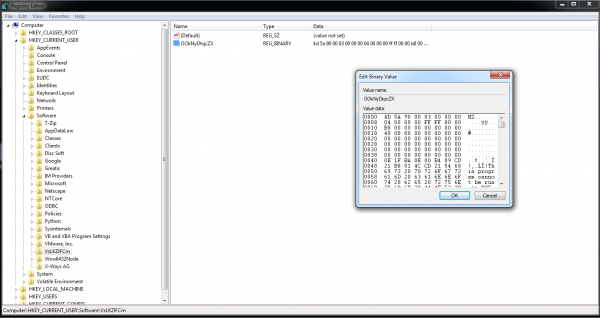
Zapis, ki ga je ustvaril VBS skript
Faza 3. Delo DLL knjižnice
V tretji fazi je zlonamerna DLL knjižnica naložila končni payload, ga vstavila v sistemski proces in omogočila samodejni zagon VBS skripta ob prijavi uporabnika v sistem.
Zagon preko PowerShell
DLL knjižnica je bila izvršena z naslednjim ukazom v PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Ta ukaz je izvedel naslednje:
- pridobiti podatke vrednosti registra z imenom
rnd_value_name— ti podatki so predstavljali DLL datoteko, napisano na .Net platformi; - naložil pridobljen .Net modul v spomin procesa
powershell.exes pomočjo funkcije[System.Threading.Thread]::GetDomain().Load()(podrobna opis funkcije Load() ); - izvršil funkcijo
GUyyvmzVhebFCw]::EhwwK()— z njo se je začelo izvajanje DLL knjižnice — s parametrivbsScriptPath,xorKey,vbsScriptName. ParameterxorKeyje hranil ključ za dešifriranje končnega payloada, medtem ko so bili parametrivbsScriptPathinvbsScriptNameposredovani za to, da se vpiše VBS skript v samodejni zagon.
Opis DLL knjižnice
V dekompilirani obliki je nalagalnik izgledal takole:
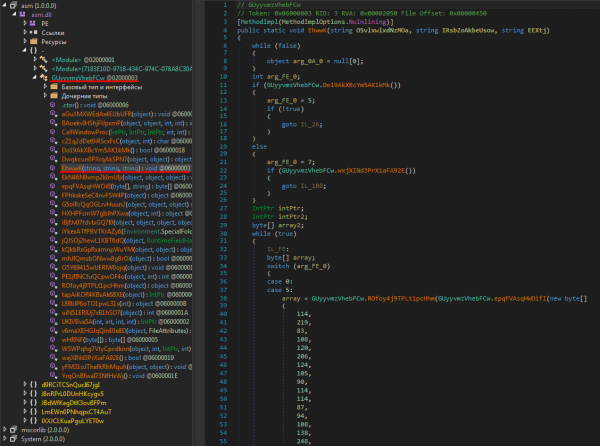
Nalagalnik v dekompilirani obliki (rdeče podčrtana funkcija, s katero se je začelo izvajanje DLL knjižnice)
Nalagalnik je zaščiten s protetorjem .Net Reactor. Z odstranjevanjem tega protektorja se odlično spopada orodje de4dot.
Ta nalagalnik je:
- izvajal injekcijo payloada v sistemski proces (v tem primeru je to
svchost.exe); - vpisal VBS skript v samodejni zagon.
Injekcija payloada
Poglejmo funkcijo, ki jo je klical PowerShell skript.
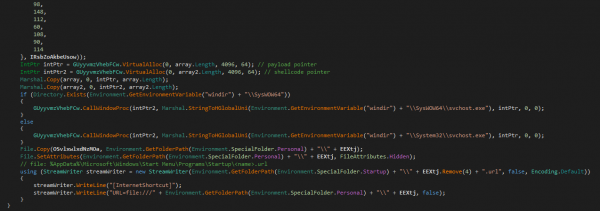
Funkcija, ki jo je klical PowerShell skript
Ta funkcija je izvedla naslednje korake:
- dešifrirala dva podatkovna niza (
arrayinarray2na zaslonu). Prvotno sta bila stisnjena s pomočjo gzip in šifrirana z XOR algoritmom s ključemxorKey; - kopirala podatke v dodeljena področja spomina. Podatki iz
array— v področje spomina, na katerega je kazalintPtr(pointer payloadana zaslonu); podatki izarray2— v področje spomina, na katerega je kazalintPtr2(pointer shellcodena zaslonu); - je pozvala funkciju
CallWindowProcA( ova funkcija je dostupna na sajtu Microsoft) sa sledećim parametrima (u nastavku su navedena imena parametara, a na zaslonu su u istom redosledu, ali sa radnim vrednostima):lpPrevWndFunc— pokazivač na podatke izarray2;hWnd— pokazivač na string koji sadrži putanju do izvršne datotekesvchost.exe;Msg— pokazivač na podatke izarray;wParam,lParam— parametri poruke (u ovom slučaju ti parametri nisu korišćeni i imali su vrednosti 0);
- je kreirala datoteku
%AppData%MicrosoftWindowsStart MenuProgramsStartup.url, gde<name>— to su prva 4 simbola parametravbsScriptName(na zaslonu fragment koda sa ovom radnjom počinje sa komandomFile.Copy). Tako je malver dodao URL-datoteku na listu datoteka za automatsko pokretanje kada se korisnik prijavi u sistem i tako se učvrstio na zaraženom računaru. URL-datoteka je sadržala link na skriptu:
[InternetShortcut]
URL = file : ///
Za razumevanje načina na koji se vršila injekcija, dešifrovali smo skupove podataka. array in array2Da bismo to uradili, koristili smo sledeću funkciju na Pythonu:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Kao rezultat otkrili smo da:
arraypredstavlja PE-datoteku — to je krajnji payload;array2predstavlja shell-kod, neophodan za izvršenje injekcije.
Shell-kod iz skupa array2 se prosleđivao kao vrednost funkciji lpPrevWndFunc u funkciju CallWindowProcA. lpPrevWndFunc — funkcija povratnog poziva, njen prototip izgleda ovako:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Tako, prilikom pokretanja funkcije CallWindowProcA sa parametrima hWnd, Msg, wParam, lParam izvršava se shell-kod iz skupa array2 sa argumentima hWnd in Msg. hWnd — to je pokazivač na string koji sadrži putanju do izvršne datoteke svchost.exe, a Msg — je pokazivač na krajnji payload.
Shell-kod je dobijao adrese funkcija iz kernel32.dll in ntdll32.dll na osnovu hash vrednosti njihovih imena i izvršavao injekciju krajnjeg payloada u memoriju procesa svchost.exe, koristeći tehniku Process Hollowing (detaljnije o njoj možete pročitati u ovoj ). Prilikom injekcije shell-kod:
- je kreirao proces
svchost.exeu suspendovanom stanju pomoću funkcijeCreateProcessW; - zatim je sakrio prikaz sekcije u adresnom prostoru procesa
svchost.exepomoću funkcijeNtUnmapViewOfSection. Tako je program oslobodio memoriju originalnog procesasvchost.exe, da bi potom na toj adresi alocirao memoriju za payload; - je alocirao memoriju za payload u adresnom prostoru procesa
svchost.exepomoću funkcijeVirtualAllocEx;
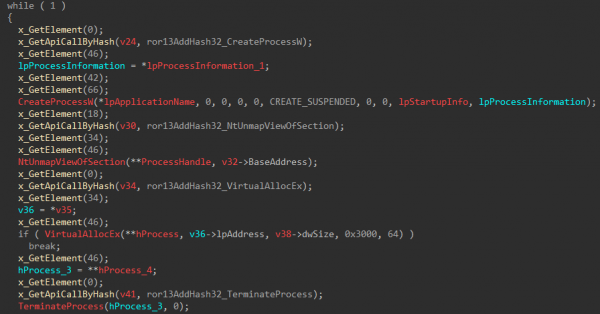
Početak procesa injekcije
- zapisoval vsebino payloada v naslovni prostor procesa
svchost.exepomoću funkcijeWriteProcessMemory(kot na spodnji sliki); - obnovil proces
svchost.exepomoću funkcijeResumeThread.
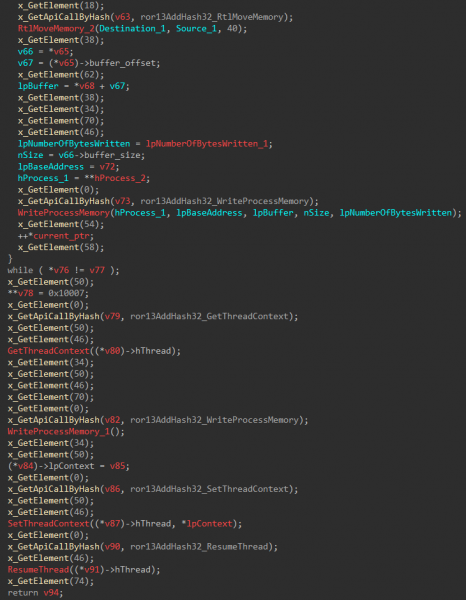
Zaključek postopka injiciranja
Naložljiva zlonamerna programska oprema
Kot rezultat opisanih dejanj se je v okuženi sistem namestila ena izmed več zlonamernih programov razreda RAT. V tabeli spodaj so navedene zlonamerne programske opreme, ki jih z zaupanjem lahko pripišemo eni skupini napadalcev, saj so vzorci dostopali do istega nadzornega strežnika.
Ime zlonamerne programske opreme
Prvič opaženo
SHA-256
C&C
Postopek, v katerega se izvaja injiciranje
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Primeri distribuirane zlonamerne programske opreme z enakim nadzornim strežnikom
Tukaj sta zanimivi dve stvari.
Prvič, sam dejstvo, da so napadalci uporabili kar nekaj različnih družin RAT. Takšno obnašanje ni značilno za znane kibernetske grožnje, ki pogosto uporabljajo približno enak nabor orodij, ki so jim znana.
Drugič, RATKing so uporabili zlonamerno programsko opremo, ki bodisi prodajajo na specializiranih forumih po nizki ceni bodisi je celo odprtokodna.
Bolj popoln seznam zlonamerne programske opreme, uporabljene v kampanji – s eno pomembno izjemo – je naveden na koncu članka.
O skupini
Ne moremo pripisati opisane zlonamerne kampanje kakršnimkoli znanim napadalcem. Za zdaj menimo, da so te napade izvedla principielno nova skupina. Kot smo že omenili na začetku, smo jo poimenovali RATKing.
Za ustvarjanje VBS skripte je skupina verjetno uporabila orodje, podobno pripomočku razvijalca . To kaže na podobnost skripte, ki jo ustvari ta program, s skripto napadalcev. Konkretno, oba:
- izvršita zakasnitev s pomočjo funkcije
Sleep; - uporabljata WMI;
- vstavita telo izvršljive datoteke kot parameter ključnega registra;
- izvršita to datoteko s pomočjo PowerShell v njenem samem naslovnem prostoru.
Za boljšo predstavo primerjajte PowerShell ukaz za zagon datoteke iz registra, ki ga uporablja skript, ustvarjen s pomočjo VBS-Crypter:
((Get-ItemProperty HKCU:Software NYANxCAT).NYANxCAT); $text = -join $text[-1..-$text.Length]; [AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null, $Null);s podobnim ukazom, ki ga je uporabil skript napadalcev:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Opazimo, da so napadalci kot eno od nalagalnikov uporabili drugo orodje od NYAN-x-CAT — .
Naslovi C&C strežnikov kažejo na še eno značilnost RATKing: skupina prednostno uporablja storitve dinamičnega DNS (glejte seznam C&C v tabeli z IoC).
IoC
V tabeli spodaj je naveden popoln seznam VBS-skriptov, ki jih je z veliko verjetnostjo mogoče povezati z opisano kampanjo. Vsi ti skripti so podobni in izvajajo približno enake zaporedne korake. Vsi injicirajo VPO razreda RAT v zaupan proces Windows. Vsi njihovi naslovi C&C so registrirani z uporabo Dynamic DNS storitev.
Kljub temu ne moremo trditi, da so bili vsi ti skripti širjeni s strani istih napadalcev, razen vzorcev z enakimi naslovi C&C (na primer, kimjoy007.dyndns.org).
Ime zlonamerne programske opreme
SHA-256
C&C
Postopek, v katerega se izvaja injiciranje
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Izvor: habr.com
