

Glede na število vprašanj, ki smo jih začeli prejemati glede SD-WAN, se je tehnologija začela dobro uvajati v Rusiji. Dobavitelji, seveda, ne mirujejo in ponujajo svoje koncepte, nekateri drzni pionirji pa jih že uvajajo v svojih omrežjih.
Delamo skoraj z vsemi dobavitelji, in v zadnjih nekaj letih sem v naši laboratoriju uspel raziskati arhitekturo vsakega večjega razvijalca programskih rešitev. Malce posebna je situacija pri SD-WAN od Fortinet, ki je preprosto integriral funkcionalnost uravnoteženja prometa med komunikacijskimi kanali v programsko opremo požarnih zidov. Rešitev je bolj dostopna, zato se običajno zanjo zanimajo podjetja, ki še niso pripravljena na globalne spremembe, vendar želijo učinkoviteje izkoristiti svoje komunikacijske kanale.
V tem članku želim opisati, kako nastaviti in delati s SD-WAN od Fortinet, komu je ta rešitev namenjena in s katerimi morebitnimi težavami se lahko srečate.
Med najbolj opaznimi igralci na trgu SD-WAN lahko uvrstimo v eno od dveh kategorij:
1. Startup podjetja, ki so ustvarila SD-WAN rešitve od nič. Najuspešnejši med njimi pridobijo ogromen zagon za rast, ko jih kupijo večja podjetja - to je zgodba Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia.
2. Veliki omrežni ponudniki, ki so ustvarili SD-WAN rešitve, razvijajoč programabilnost in upravljivost svojih tradicionalnih usmerjevalnikov - to je zgodba Juniper, Huawei.
Fortinetu je uspelo najti svojo pot. V programsko opremo požarnih zidov so integrirali funkcionalnost, ki omogoča združevanje njihovih vmesnikov v virtualne kanale in uravnoteženje obremenitev med njimi s pomočjo zapletenih algoritmov v primerjavi s tradicionalnim usmerjanjem. To funkcionalnost so poimenovali SD-WAN. Ali lahko to, kar je naredil Fortinet, imenujemo SD-WAN? Na trgu se počasi oblikuje razumevanje, da Software-Defined pomeni ločitev Control Plane od Data Plane, dodeljene kontrolerje in orkestratorje. Fortinet to nima. Centralizirano upravljanje je opcijsko in se ponuja s pomočjo tradicionalnega sredstva Fortimanager. A po mojem mnenju ni vredno iskati abstraktne resnice in izgubljati čas z razpravami o izrazih. V resničnem svetu ima vsak pristop svoje prednosti in slabosti. Najboljša rešitev je razumeti oboje in znati izbrati rešitve, ki ustrezajo nalogam.
Poskusil bom s fotografijami v rokah opisati, kako izgleda in kaj zna SD-WAN od Fortinet.
Kako vse deluje
Recimo, da imate dve podružnici, povezani med seboj z dvema kanalama za prenos podatkov. Ti kanali za prenos podatkov se združujejo v skupino, podobno kot se običajni Ethernet vmesniki združujejo v LACP-Port-Channel. Starejši se spomnijo PPP Multilink – to je prav tako primerna analogija. Kanali so lahko fizični priključki, VLAN SVI ter VPN ali GRE-tuneli.
VPN ali GRE se običajno používajo pri povezovanju lokalnih omrežij podružnic preko interneta. Fizični priključki pa se uporabljajo, kadar so L2-povezave med lokacijami, ali pri povezovanju preko zasebne MPLS/VPN, če nas povezuje komunikacija brez Overlay in šifriranja. Še en scenarij, kjer se v SD-WAN skupini uporabljajo fizični priključki, je uravnoteženje lokalnega izhoda uporabnikov v internet.
Na našem testnem mestu je štirimi požarnimi zidovi in dvema VPN-tuneloma, ki delujeta preko dveh 'operaterjev povezave'. Shema izgleda tako:
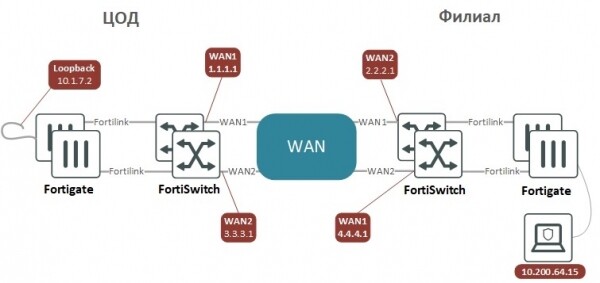
VPN-tuneli so nastavljeni v vmesniškem načinu, tako da so videti kot točke do točke povezave med napravami z IP-naslovi na P2P vmesnikih, ki jih je mogoče pingati in preveriti ali komunikacija preko konkretnega tunela deluje. Da se promet šifrira in odide na nasprotno stran, je dovolj, da ga usmerimo v tunel. Alternativa je izbira prometa za šifriranje s pomočjo seznamov podomrežij, kar močno zmeda skrbnika, ko zapletenost konfiguracije narašča. V veliki omrežni strukturi se za postavitev VPN lahko uporablja tehnologija ADVPN, kar je analog DMVPN od Cisco ali DVPN od Huawei, ki poenostavi nastavitev.
Konfiguracija Site-to-Site VPN za dve napravi z BGP usmerjanjem na obeh straneh
„DC“ (centar podatkov)
„BRN“ (podružnica)
config system interface
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
set phase1name "BRN-Ph1-1"
set proposal aes256-sha256
set dhgrp 2
next
edit "BRN-Ph2-2"
set phase1name "BRN-Ph1-2"
set proposal aes256-sha256
set dhgrp 2
next
end
config router static
edit 1
set gateway 1.1.1.2
set device "WAN1"
next
edit 3
set gateway 3.3.3.2
set device "WAN2"
next
end
config router bgp
set as 65002
set router-id 10.1.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.2"
set remote-as 65003
next
edit "192.168.254.4"
set remote-as 65003
next
end
config network
edit 1
set prefix 10.1.0.0 255.255.0.0
next
end
config system interface
edit "WAN1"
set vdom "Internet"
set ip 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 114
next
edit "DC-Ph1-1"
set vdom "Internet"
set ip 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.1 255.255.255.255
set interface "WAN1"
next
edit "DC-Ph1-2"
set vdom "Internet"
set ip 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.3 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "DC-Ph1-1"
set interface "WAN1"
set local-gw 2.2.2.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 1.1.1.1
set psksecret ***
next
edit "DC-Ph1-2"
set interface "WAN2"
set local-gw 4.4.4.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 3.3.3.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "DC-Ph2-1"
set phase1name "DC-Ph1-1"
set proposal aes128-sha1
set dhgrp 2
next
edit "DC2-Ph2-2"
set phase1name "DC-Ph1-2"
set proposal aes128-sha1
set dhgrp 2
next
end
config router static
edit 1
set gateway 2.2.2.2
set device "WAN1"
next
edit 3
set gateway 4.4.4.2
set device "WAN2"
next
end
config router bgp
set as 65003
set router-id 10.200.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.1"
set remote-as 65002
next
edit "192.168.254.3"
set remote-as 65002
next
end
config network
edit 1
set prefix 10.200.0.0 255.255.0.0
next
end
Predstavljam konfiguracijo v besedilni obliki, ker menim, da je tako nastavitev VPN bolj priročna. Skoraj vse nastavitve na obeh straneh so enake, v besedilni obliki jih je mogoče preprosto kopirati in prilepiti. Če bi to počeli v spletni vmesnik, bi lahko zlahka naredili napako - pozabili označiti katero kljukico ali vnesli napačno vrednost.
Ko dodamo vmesnike v pasovno širino

vse poti in varnostne politike se lahko sklicujejo nanjo, namesto na vmesnike, ki so vanjo vključeni. Vsaj treba je omogočiti promet iz notranjih omrežij v SD-WAN. Pri ustvarjanju pravil zanje lahko uporabimo zaščitne mehanizme, kot so IPS, protivirusni program in razkritje HTTPS.
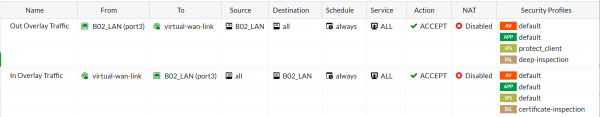
Za pasovno širino se nastavijo pravila SD-WAN. To so pravila, ki določajo algoritem uravnoteženja za določen promet. So podobna politikam usmerjanja v temeljnem usmerjanju, vendar namesto next-hop ali običajnega izhodnega vmesnika določa vmesnike, dodane v SD-WAN pasovno širino ter algoritem uravnoteženja prometa med temi vmesniki.
Promet je mogoče ločiti iz skupnega toka glede na informacije L3-L4, prepoznane aplikacije, spletne storitve (URL in IP), kot tudi na podlagi prepoznanih uporabnikov delovnih postaj in prenosnih računalnikov. Po tem je mogoče dodeliti enega od naslednjih algoritmov uravnoteženja za ločen promet:
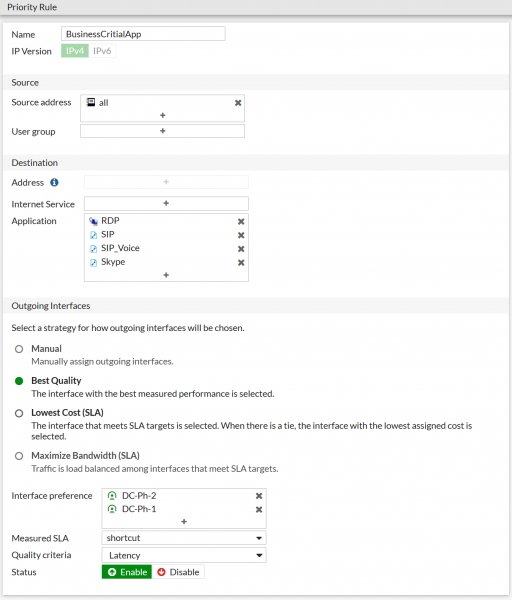
Na seznamu Preferenc Interfesa izbiramo tiste vmesnike, ki so že dodani v paket in bodo upravljali s tovrstnim prometom. Z dodajanjem vseh vmesnikov lahko omejite, po katerih kanalih gre na primer elektronska pošta, če ne želite obremenjevati dragih kanalov z visokim SLA. V FortiOS 6.4.1 je bila uvedena možnost združevanja vmesnikov, dodanih v SD-WAN paket, v cone, kar vam omogoča, na primer, ustvariti eno cono za povezovanje z oddaljenimi lokacijami in drugo za lokalni dostop do interneta z uporabo NAT. Da, promet, ki gre v navaden internet, se prav tako lahko uravnava.
O algoritmih uravnavanja
Glede na to, kako Fortigate ( požarni zid podjetja Fortinet) razporeja promet med kanali, obstajajo dve zanimivi možnosti, ki nista zelo pogosti na trgu:
Najnižji strošek (SLA) – iz vseh vmesnikov, ki trenutno ustrezajo SLA, se izbere tisti z najnižjo težo (cost), ki jo je administrator ročno določil; ta način je primeren za "obsežnejši" promet, kot so varnostne kopije in prenos datotek.
Najboljša kakovost (SLA) – ta algoritem, poleg običajnih zamud, jitterja in izgube paketov, lahko za oceno kakovosti kanalov uporablja tudi trenutno obremenitev kanala; ta način je primeren za "občutljiv" promet, kot je IP telefonija (VoIP) in videokonference.
Za te algoritme je potrebna nastavitev merilnika uspešnosti komunikacijskega kanala – Performance SLA. Ta merilnik periodično (check interval) spremlja informacije o spoštovanju SLA: izgube paketov (packet loss), zamudi (latency) in jitterju (jitter) v komunikacijskem kanalu, ter lahko "izloči" tiste kanale, ki trenutno ne ustrezajo mejnih vrednostim kakovosti – izgubljajo preveč paketov ali imajo preveliko zamudo. Poleg tega merilnik spremlja status kanala in ga lahko začasno odstrani iz paketa v primeru ponavljajoče se izgube odgovorov (failures before inactive). Ob ponovni vzpostavitvi, po več zaporednih prej dam odgovorih (restore link after), merilnik samodejno vrne kanal v paket in preko njega se začnejo ponovno prenašati podatki.
Tako izgleda nastavitev "merilnika":
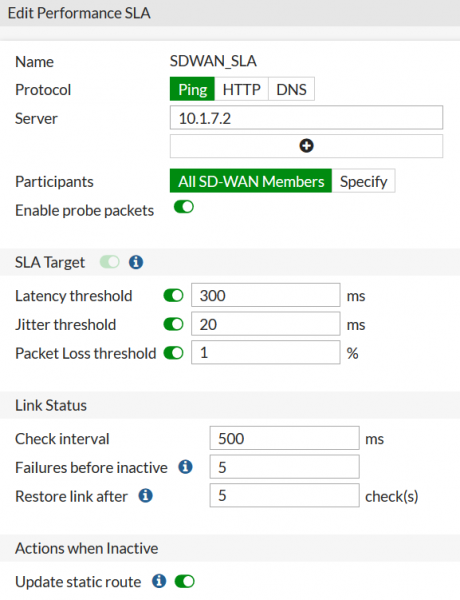
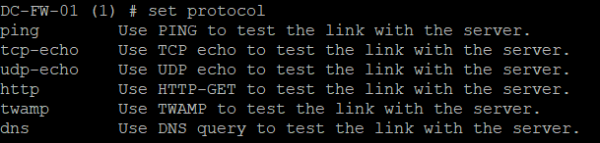
V spletnem vmesniku so na voljo protokoli ICMP-Echo-request, HTTP-GET in DNS request za teste. V ukazni vrstici je nekoliko več možnosti: na voljo so TCP-echo in UDP-echo ter specializirani protokol za merjenje kakovosti — TWAMP.
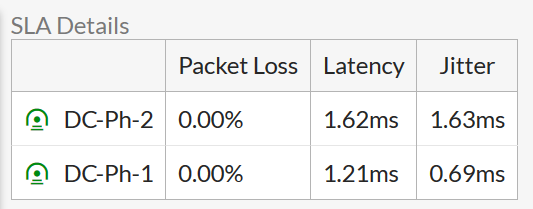
Rezultate meritev lahko vidite tudi v spletnem vmesniku:
In v ukazni vrstici:

Odpravljanje težav
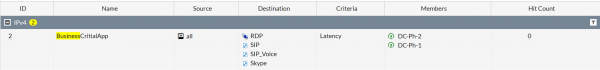
Če ste ustvarili pravilo, vendar vse ne deluje kot pričakovano, preverite vrednost Hit Count na seznamu SD-WAN pravil. Ta bo pokazal, ali se promet sploh ujema s tem pravilom:
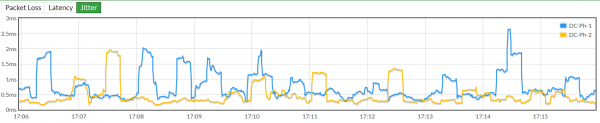
Na strani nastavitve merilnika si lahko ogledate spremembe parametrov kanala skozi čas. Prelomna vrednost parametra je označena z narisano črto.
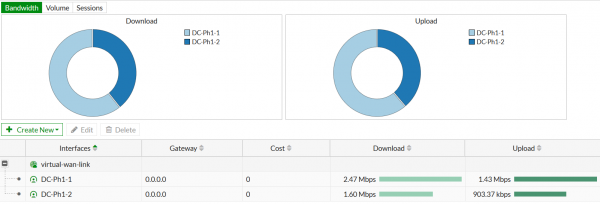
V spletnem vmesniku lahko spremljate, kako se promet porazdeli glede na količino prenesenih/prejetih podatkov in število sej:
Poleg tega imate odlično priložnost za sledenje paketu z največjo podrobnostjo. Pri delu v resničnem omrežju se v konfiguraciji naprave nabere veliko politik usmerjanja, požarnega zidu in porazdelitve prometa po SD-WAN pristaniščih. Vse to se med seboj zapleteno povezuje, in čeprav proizvajalec prinaša podrobne blok-diagrame algoritmov obdelave paketov, je zelo pomembno imeti možnost, da se ne ukvarjamo z gradnjo in preverjanjem teorij, temveč da pogledamo, kam dejansko gre promet.
Na primer, naslednji niz ukazov
diagnosticirati filtriranje razreza saddr 10.200.64.15
 diagnosticirati filtriranje razreza daddr 10.1.7.2
 diagnosticirati prikaz funkcije s nazivom
 diagnosticirati omogućavanje debugiranja
 diagnosticirati praćenje 2
Bodo omogočili sledenje dvema paketoma s prvotnim naslovom 10.200.64.15 in naslovom prejemnika 10.1.7.2.
Pingamo 10.7.1.2 z 10.200.64.15 dvakrat in spremljamo izhod na konzoli.
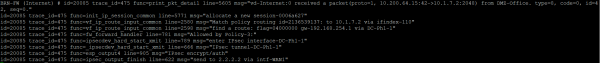
Prvi paket:
Drugi paket:
Tukaj je prvi paket, ki ga je prejel požarni zid:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 prejel paket(proto=1, 10.200.64.15:42->10.1.7.2:2048) iz DMZ-Office. tip=8, koda=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – ime L3 vmesnika. Tip=8 – Echo.
Za njega je bila ustvarjena nova seja:
msg="allocate a new session-0006a627"
In odkrilo se je, da obstaja ujemanje v nastavitvah politik usmerjanja.
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
Ugotovi se, da je paket treba poslati v enega od VPN tunelov:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
V politikah požarnega zidu je odkrito dovoljevalno pravilo:
msg="Allowed by Policy-3:"
Paket se šifrira in pošlje v VPN tunel:
func=ipsecdev_hard_start_xmit line=789 msg="vstopite v IPsec vmesnik-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec predor-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec šifriranje/avtentikacija"
Šifrirani paket se pošlje na naslov prehoda za to WAN vmesnik:
msg="send to 2.2.2.2 via intf-WAN1"
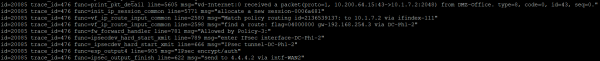
Za drugi paket se vse odvija podobno, vendar se pošlje v drug VPN tunel in gre skozi drugo steno požarnega zidu:
func=ipsecdev_hard_start_xmit line=789 msg="vstopite v IPsec_interface-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec tunel-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec šifriranje/avtentikacija"
 func=ipsec_output_finish line=622 msg="pošlji na 4.4.4.2 preko intf-WAN2"
Prednosti rešitve
Zanesljiva funkcionalnost in prijazen vmesnik. Funkcije, koje su postojale u FortiOS-u pre SD-WAN-a, su potpuno očuvane. To znači da imamo zreo sistem od proverenog dobavljača vatrozida, a ne ponovno razvijen softver. Tradicionalni skup mrežnih funkcija, sa jednostavnim i lakim za korišćenje web-interfejsom. Ima li mnogo dobavljača SD-WAN-a koji nude funkcionalnost Remote-Access VPN na svojim krajnjim uređajima?
Sigurnost 80. nivoa. FortiGate je među najboljim rešenjima za vatrozide. Na internetu postoji mnoštvo materijala o podešavanju i administraciji vatrozida, a na tržištu rada ima dovoljno stručnjaka za bezbednost koji su već ovladali rešenjima ovog dobavljača.
Nula cena za SD-WAN funkcionalnost. Izgradnja SD-WAN mreže na FortiGate-u košta isto koliko i izgradnja obične WAN mreže, jer nisu potrebne dodatne licence za implementaciju SD-WAN funkcionalnosti.
Nizak ulazni prag po ceni. Fortigate ima dobru gradaciju uređaja za različite performanse. Najmanji i najjeftiniji modeli su sasvim dovoljni za pokretanje kancelarije ili prodajnog mesta, recimo, za 3-5 zaposlenih. Mnogi dobavljači nemaju takve male i pristupačne modele.
Visoke performanse. Smanjenje SD-WAN funkcionalnosti na balansiranje saobraćaja omogućilo je kompaniji da uspešno razvije specijalizovani SD-WAN ASIC, zahvaljujući kojem rad SD-WAN-a ne smanjuje performanse vatrozida u celini.
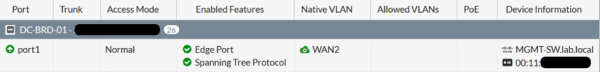
Mogućnost izgradnje čitave kancelarije na Fortinet opremi. To su dva vatrozida, prekidači, Wi-Fi tačke pristupa. Ovakvom kancelarijom se lako i udobno upravlja – prekidači i tačke pristupa se registruju na vatrozidu i upravljaju se s njih. Ovako bi, na primer, mogao izgledati port prekidača na interfejsu vatrozida kojim se taj prekidač upravlja:
Nema kontrolera kao jedne tačke greške. Na to se fokusira sam dobavljač, ali to se može nazvati prednošću samo delimično, jer za one dobavljače koji imaju kontrolere, obezbeđenje njihove otpornosti na greške košta malo, najčešće u ceni malog broja računarstva u virtuelnom okruženju.
Na šta obratiti pažnju
Nema odvajanja Control Plane-a i Data Plane-aTo znači, da je mrežo treba nastavitev bodisi ročno bodisi z uporabo že obstoječih tradicionalnih orodij za upravljanje — FortiManager. Pri dobaviteljih, kjer je ta razdelitev uresničena, se mreža samodejno sestavi. Administratorju je morda potrebno le prilagoditi njeno topologijo, kaj nekje prepovedati, nič več od tega. Vendar pa je prednost FortiManagerja v tem, da zna upravljati ne le požarne zidove, temveč tudi stikala in dostopne točke Wi-Fi, kar pomeni praktično celotno omrežje.
Pogojna rast upravljivosti. Zaradi tega, ker se za avtomatizacijo nastavitev omrežja uporabljajo tradicionalna orodja, se upravljivost omrežja z uvedbo SD-WAN povečuje le malo. Po drugi strani pa postane nova funkcionalnost dostopna hitreje, saj dobavitelj najprej izdaja le za operacijski sistem požarnih zidov (kar takoj omogoča njihovo uporabo), nato pa nato dopolnjuje potrebno s sistemi upravljanja.
Del funkcionalnosti je lahko dostopen iz ukazne vrstice, vendar ni dostopen iz spletnega vmesnika. Ni tako strašljivo občasno vstopiti v ukazno vrstico za nekaj nastavitev, kot pa ne videti v spletnem vmesniku, da je nekaj že nastavljeno iz ukazne vrstice. Toda to običajno zadeva najnovejše funkcije in postopoma, z nadgradnjami FortiOS, se zmožnosti spletnega vmesnika pripeljejo na ustrezno raven.
Komu je to primerno
Tistim, ki nimajo preveč podružnic. Uvedba rešitve SD-WAN s kompleksnimi centralnimi komponentami v omrežju s 8-10 podružnicami morda ni smiselna – treba bo porabiti denar za licence za SD-WAN naprave in vire virtualizacijskega sistema za namestitev centralnih komponent. Proste računalniške zmogljivosti majhne podjetja so običajno na meji. V primeru Fortinet je dovolj, da preprosto kupite požarne zidove.
Tistim, ki imajo zelo veliko majhnih podružnic. Pri mnogih dobaviteljih je minimalna cena rešitve na podružnico precej visoka in se lahko izkaže za poslovno nepraktično za končnega naročnika. Fortinet ponuja majhne naprave po zelo privlačni ceni.
Tistim, ki zaenkrat niso pripravljeni narediti prevelikega koraka. Implementacija SD-WAN-a s kontrolerima, proprietarnim usmjeravanjem, novim pristupom planiranju i upravljanju mrežom može se pokazati kao prevelik korak za neke klijente. Da, takva implementacija na kraju će pomoći u optimizaciji korištenja komunikacijskih kanala i rada administratora, ali najprije će biti potrebno naučiti mnogo novih stvari. Onima koji još nisu spremni na promjenu paradigme, ali žele izvući maksimum iz svojih komunikacijskih kanala, rješenje Fortineta bit će idealno.
Izvor: habr.com
