

V viharju praznikov in mnogih dogodkih, ki so sledili počitnicam, bi lahko spregledali, da bo dolgo pričakovani izid Veeam Availability Suite različice 10.0 kmalu na voljo — februarja.
O novih funkcionalnostih je bilo objavljenih precej materialov, vključno z poročili na spletnih in offline konferencah, blogih in različni skupnostih v različnih jezikih. Za tiste, ki še niso imeli priložnosti, da bi se z njimi seznanili, in pa tudi za vse, ki jih zanimajo novosti v industriji, danes na kratko naštejem nove možnosti Veeam Backup & Replication in se nekoliko podrobneje osredotočim na eno izmed ključnih.
Torej, dobrodošli pod kat.
''Vse delo je dobro — izbira je odvisna od okusa''
Res je, vse razvojne ekipe so prispevale svoj delež k jubilejni izdaji. Za vsakega potencialnega klienta se najde niz funkcij, ki so potrebne ravno za njegovo infrastrukturo. Tukaj je le nepopoln seznam novosti:
- Backup NAS in datotečnih delitvi
- Data Integration API
- Linux VIX in backup-proxy za Linux
- Podpora kloniranju blokov na XFS
- Posodobljen Cloud Tier in repozitorij SОBR
- Repozitorij varnostnih kopij na NFS
- Delo z NetApp ONTAP SVM
- Plugin RMAN Plugin for Solaris
- Arhiviranje varnostnih kopij transakcijskih Logov (transaction logs backup copy job)
- Naloge s politiko shranjevanja GFS Retention M Primary Backup Jobs
- Izboljšan WAN-pospeševalnik
- Izboljšano varnostno kopiranje za virtualne infrastrukture na platformi Nutanix AHV
In to so le novosti v Veeam Backup & Replication! Prihodnja različica Veeam Availability Suite pa vključuje tudi novi Veeam ONE in nove Veeam agente. Čaka nas brez dvoma veliko zanimivega — pa začnimo po vrsti.
Varnostno kopiranje za NAS in datotečne delitve
Ta funkcionalnost je bila dolgo pričakovana, naši inženirji pa so se nanjo resno trudili več mesecev. Uporabniki bodo prejeli orodje z zelo prilagodljivimi zmožnostmi za backup in obnovitev datotek in map, vse to pa je zasnovano na razumljivi in razširljivi arhitekturi ter v znanem vmesniku.
Z dovoljenjem našega Vanguard-a Evgenija Elizarova (), ki je konec leta 2019 obiskal forum Veeam Vanguards, delim povezavo na njegov o tej funkciji.
S svoje strani bom spregovoril nekaj o načinu delovanja in postopku nastavitev te vrste varnostnega kopiranja.
Kako to deluje
Splošna shema dela je prikazana spodaj:
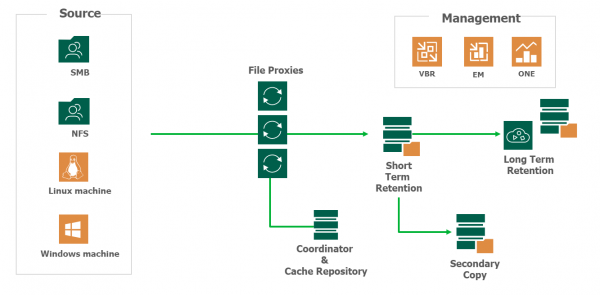
Kot vidimo, pri procesu varnostnega kopiranja sodelujejo naslednje komponente:
- Izvorna datotečna shramba (NAS, SMB share)
- Strežnik Veeam Backup & Replication, odgovoren za upravljanje
- Pomožni proxy strežnik File Backup Proxy, ki izvaja prenos podatkov med varnostnim kopiranjem, kar vključuje: enumeracijo, branje, pisanje, stiskanje, razstiskanje, šifriranje, dešifriranje. (Ta komponenta je identična splošno znanemu backup proxy.)
- Shramba varnostnih kopij, kjer so shranjene varnostne kopije in datoteke metapodatkov, ki opisujejo izvorno strukturo share in lokacijo ustreznih datotek in map v varnostnih kopijah.
- Predpomnilniška shramba: tukaj je shranjen posnetek datotečnega drevesa, narejen pri zadnjem zagonu varnostnega kopiranja. Zahvaljujoč temu se inkrementalne poti izvajajo veliko hitreje, saj ni potrebno primerjati vsake izvorne mape s tisto, ki je vsebovana v varnostni kopiji. Poleg tega to pospeši postopek obnavljanja datotek. Ta shramba je lahko nameščena na neposredno povezanem fizičnem ali virtualnem strežniku Windows ali Linux, prav tako pa se lahko uporablja tudi NAS (ali SMB share). Priporočljivo je, da se ta shramba nahaja na SSD-ju, čim bližje share.
Opomba: V to vlogo lahko uporabite že obstoječo shrambo Veeam v infrastrukturi, kjer so shranjene varnostne kopije virtualnih strojev. Vendar pa imejte v mislih, da SOBR/Deduplication storage/Cloud repository ni mogoče uporabiti kot takšne shrambe.
- Arhivska shramba, če je to potrebno — kar je ponavadi — za dolgoročno shranjevanje. Tukaj lahko uporabite cenovno ugodno shrambo in nastavite redno arhiviranje varnostnih kopij iz glavne shrambe, kot bo prikazano spodaj.
Opomba: Kot shramba niso podprti rotirani diski.
Glavni koraki procesa so v kratkem videti tako:
- Veeam Backup & Replication sproži enumeracijo in gradnjo drevesa map in datotek v izvorni share.
- Te dejavnosti izvaja file proxy, ki prenese zgrajeno strukturo v predpomnilniško shrambo za shranjevanje.
- Ko file proxy prejme novo strukturo, jo primerja s prejšnjo, shranjeno v shrambi. Če so odkriti spremembe, predpomnilniška shramba pošlje prošnjo za vire na shrambo za varnostne kopije.
- File proxy začne brati nove podatke z izvorne delovne enote in jih prenesti v varnostno kopijo. Prenos poteka v obliki "paketov" BLOBs: vsak BLOB vsebuje podatke varnostne kopije v obliki datotek velikosti do 64 Mb. Ohranijo se tudi datoteke metapodatkov.
Oglejmo si, kako vse to nastaviti v vmesniku.
Nastavljanje datotečne varnostne kopije v konzoli Veeam
Najprej je potrebno konfigurirati potrebne komponente: proxy, delovno enoto in repozitorij.
Nastavitev file proxy
Kot proxy za varnostno kopiranje datotek lahko uporabite Windows strežnik — najpomembneje je, da je x64, in zelo zaželeno je, da je starejši od Windows 2012R2, če želite varnostno kopirati CIFS delovne enote z uporabo VSS.
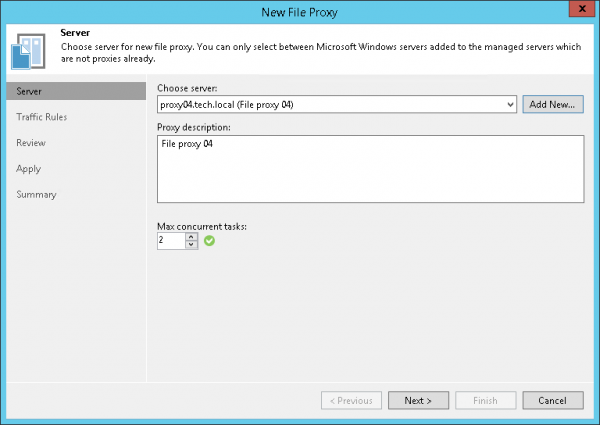
Ta stroj mora biti že vključen v infrastrukturo za varnostno kopiranje ali pa lahko dodate nov strežnik — za to v pogledu Backup Infrastructure je treba z desno miškino tipko klikniti na vozlišče Backup Proxies in izbrati ukaz Add file backup proxy. Nato sledimo korakom čarovnika in navedemo:
- Ime novega proxyja
- Največje število hkratno izvajajočih nalog (1 naloga — 1 izvorna delovna enota). Privzeta vrednost se izračuna samodejno, na podlagi razpoložljivih virov.
Na koraku Traffic Rules nastavimo pravila za obdelavo omrežnega prometa, kot običajno delamo za proxy.
Dodajanje izvorne delovne enote
V pogledu Inventory se je pojavil nov vozlišče — File Shares, kot tudi ustrezni ukazi:
- Add file share — dodaj novo delovno enoto
- Create job — ustvari nalogo varnostnega kopiranja
- Restore — izvede obnovitev iz varnostne kopije
Delovno enoto dodamo v infrastrukturo na naslednji način:
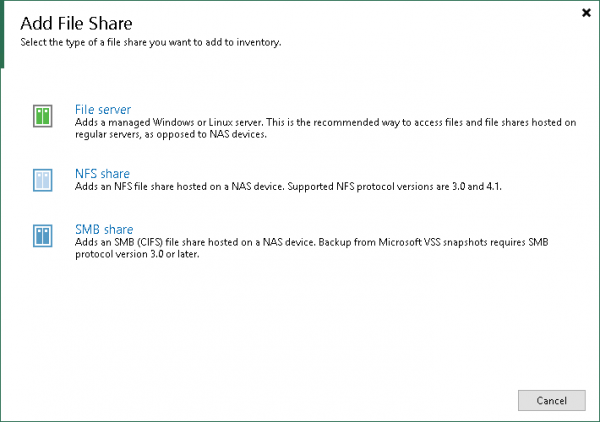
- Po kliku na vozlišče File Shares je treba izbrati ukaz Add file share.
- Izberite vrsto objekta, ki ga boste dodali.

Lahko izberete kot izvorno datotečno shrambo:- Windows ali Linux datotečni strežnik.
- NFS delovna enota — podprte različice 3.0 in 4.1.
- SMB (CIFS) delovno enoto, pri čemer za SMB3 podpira varnostno kopiranje iz Microsoftovih VSS posnetkov.
Za primer izberimo možnost c SMB share.
Opomba: Pri določanju računa za dostop do izvorne delovne enote se prepričajte, da ima ta račun najmanj pravice za branje (če želite tudi obnavljati, pa tudi za pisanje). In ne pozabite, da morajo imeti tudi uporabljeni proxy strežniki pravice za branje.
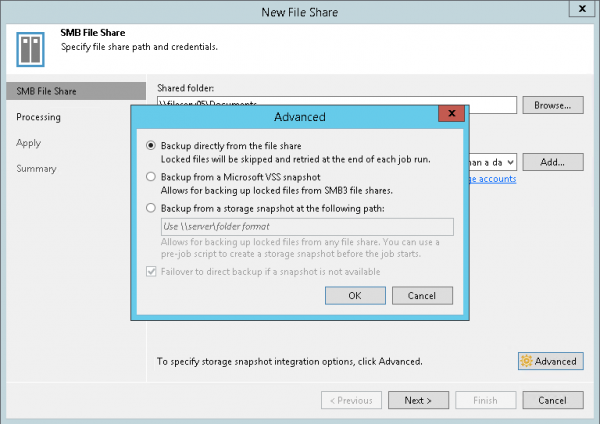
- Če želite uporabiti posnetke za varnostno kopiranje, je potrebno pritisniti Napredno in navesti, katere vrste posnetkov želite uporabiti — VSS ali storage.
Opomba: Podpora VSS zahteva pravilno nastavitev File Backup Proxy. Če želite uporabiti shranjevanje posnetkov, morate nastaviti njihovo ustvarjanje na strani vašega shranjevanja.

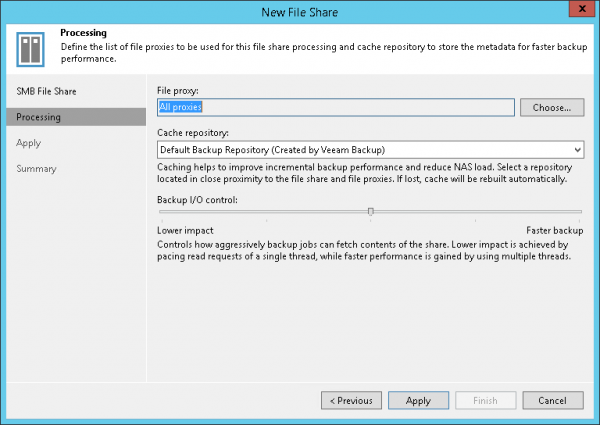
- V naslednjem koraku morate nastaviti nastavitve procesiranja:
- Določite, kateri file proxy bomo uporabljali — privzeto bodo vključeni vsi razpoložljivi proxyji (Vsi proxyji).
- Določite pot do predpomnilniškega repozitorija — Predpomnilniški repozitorij. Ne pozabite, da SOBR/Deduplication/Cloud kot takšen repozitorij ni mogoče uporabiti.

- Z izbiro nastavitve Nadzor I/O varnostne kopije, izberemo zaželeno značilnost izvajanja operacij pri varnostnem kopiranju.
- Manjše vplivanje (najmanjši vpliv na vaš NAS) — obdelava zahtev za branje bo potekala v enem toku;
- Hitrejše varnostno kopiranje (visoka hitrost) — posledično, večnito obdelavo; primerno za visokozmogljive shrambe.
Kateri možnost je najboljša za vašo infrastrukturo, se ugotovi, seveda, s testiranjem. A splošno pravilo je: če imate SAN, namenjen podjetniškim infrastruktura, lahko brez skrbi nastavite Hitrejše varnostno kopiranje, ampak če gre za skromni domači NAS, se seveda osredotočite na Manjše vplivanje.
- Nato rečemo Apply, zaključimo korake čarovnika — in v drevesu infrastrukture Veeam Backup vidimo našo datotečno enoto.
Nastavitev varnostnega kopiranja
Zdaj moramo ustvariti nalogo varnostnega kopiranja. Iz menija Naloga varnostne kopije izberemo Datotečna enota.
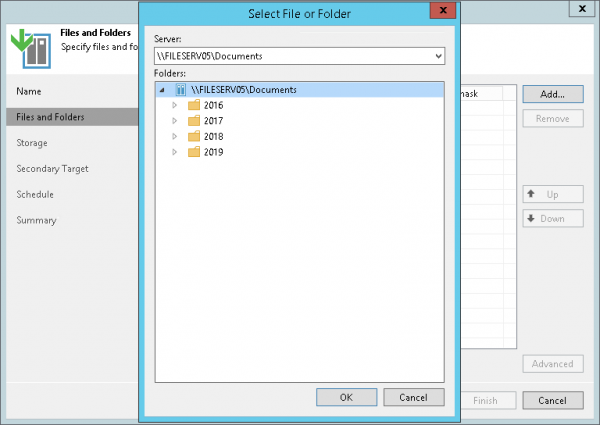
Zagon čarovnika za nastavljanje naloge. Najprej določimo ime nove naloge, nato pa v koraku Datoteke in mape — kar točno želimo varnostno kopirati.
Če želimo nastaviti vključujoče/izključujoče filtre, pritisnemo gumb Napredno. Privzeto bo varnostno kopirano vsebino.
Nato preidemo v korak Shramba, kjer nastavimo nastavitve shranjevanja:
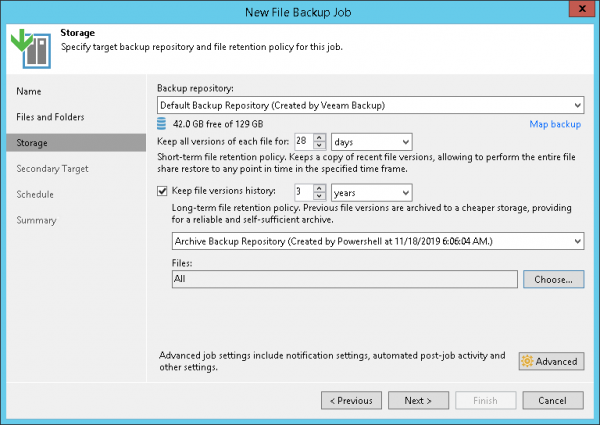
- Repozitorij za varnostno kopiranje — pot do repozitorija
- Ohrani vse različice vsake datoteke za N dni — obdobje kratkoročnega shranjevanja, tj. kako dolgo je treba hraniti vse različice varnostno kopiranih datotek v repozitoriju za primer, da jih potrebujemo (privzeto 28 dni — da, za datoteke štetimo ne 'točke obnovitve', temveč preprosto dni).
- Če potrebujete dolgotrajno shranjevanje, označite potrditveno polje Ohrani zgodovino različic datotek in navedite, koliko časa hraniti stare različice datotek, katere točno in kje (tukaj lahko navedete ne glavno, ampak pomožno shrambo, ki jo lahko nastavite v naslednjem koraku).
Da bi izbrali, za katere datoteke organizirati dolgoročno shranjevanje, pritisnemo Izberi:
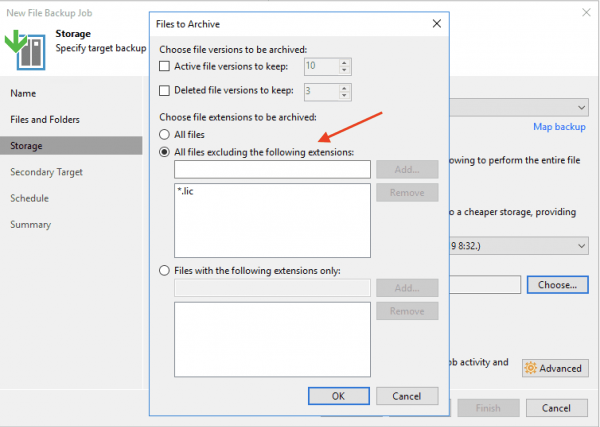
Tukaj poleg vključevalnega/izključevalnega filtra po maski lahko prav tako posebej nastavite, koliko različic želite shraniti pri aktivnih datotekah in pri izbrisanih datotekah (polja Različice aktivnih datotek, ki jih je treba obdržati in Različice izbrisanih datotek, ki jih je treba obdržati, čeprav). Seveda, vse te nastavitve je treba izvesti v skladu z vašo politiko zagotavljanja dostopnosti podatkov.
Kliknemo O.K. in se vrnemo na korak čarovnika.
Običajne nastavitve obvestil, prilagojenih skriptov itd. so na voljo s klikom na Napredno.
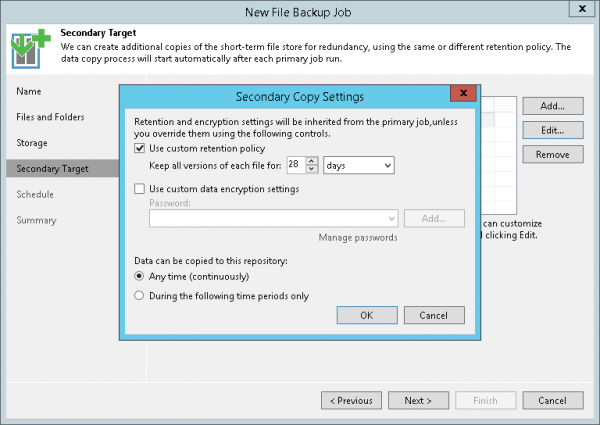
Če potrebujete dolgoročno shranjevanje na pomožnem arhivskem repozitoriju, preidite na korak Sekundarni ciljni repozitorij. Arhiviranje podatkov se bo začelo po končanem varnostnem kopiranju.
To je prav tako majhna novost. V bistvu so to vsem znane naloge Backup Copy, vendar takoj vgrajene v osnovno, t.j. ni potrebe po ustvarjanju ločenega.
Če želite dodatno nastaviti politiko shranjevanja, šifriranje in dolžino okna arhiviranja za določen repozitorij, izberite repozitorij na seznamu in pritisnite Uredi.
Nato nastavimo urnik — tukaj je vse običajno.
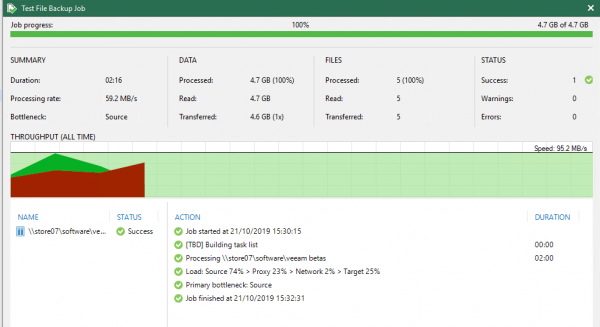
Na zadnjem koraku preverimo nastavitve in po potrebi izberemo takojšnje zagon (Zaženi nalogo, ko kliknem Končaj), po čemer opazujemo potek varnostnega kopiranja:
Možnosti obnovitve
Obnovitev je mogoča v treh načinih: lahko obnovite celotno skupino datotek na določen trenutek, lahko izberete določene datoteke za obnovitev ali obnovite vse datoteke, ki so se spremenile ob varnostnem kopiranju.
- Datotečna skupina se obnovi v celoti na stanje, v katerem je bila varnostno kopirana in prišla v izbrano točko obnovitve. Obnovljene bodo vse datoteke in mape; lahko jih obnovite na izvirno ali drugo mesto:
- Vrni se na izbrani trenutek z obnovitvijo samo spremenjenih datotek: tukaj je tudi vse jasno — najprej izberete potrebni trenutek, nato datoteke/mape, ki jih želite obnoviti.
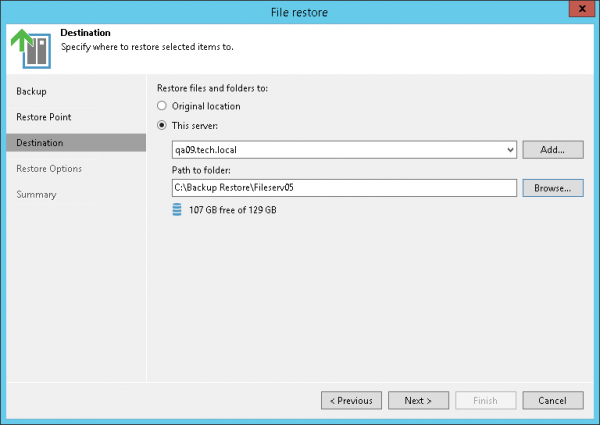
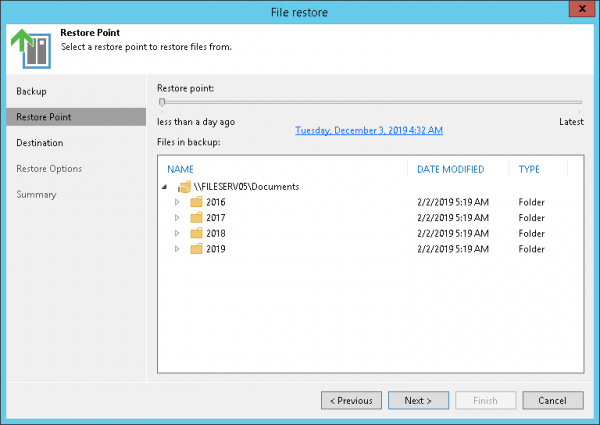
Logika izbire točke obnovitve se je nekoliko spremenila. Po zagonu čarovnika za obnovitev lahko izberete:
- Najnovša točka obnovitve — obnovitev iz zadnjega varnostnega kopiranja v izbranem načinu.
- Izbrana točka obnovitve — če ste zgrešili točko za obnovitev, jo lahko zdaj znova izberete kar v čarovniku (prej je bilo treba zapustiti glavno interfaces).
- Vse Čas — v tem načinu lahko vidite vso zgodovino varnostnih kopij in omogoča vam obnovitev iz arhivskega shranjevanja.
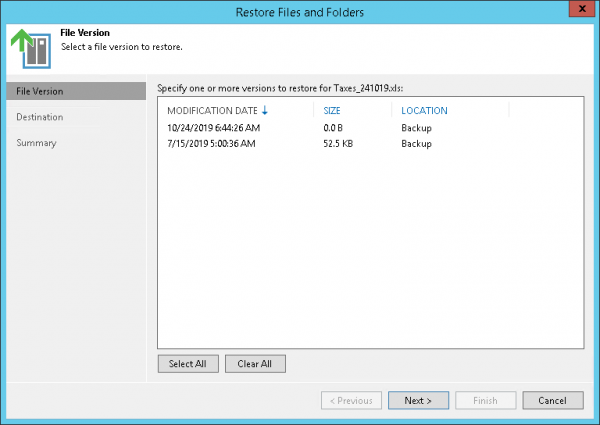
Poleg tega lahko za obnavljan objekt navedete tudi njegovo različico:
Za danes verjetno vse. A nadaljevanje sledi!
Dodatni materiali
Izvor: habr.com
