

Vir: Acunetix
Red Teaming (napad „rdeče ekipe“) je celovit ponaredek realnih napadov z namenom ocenjevanja kibernetske varnosti sistemov. „Rdeča ekipa“ predstavlja skupino (strokovnjakov, ki izvajajo testiranje penetracije v sistem). Lahko so najeli zunanji ali pa so zaposleni v vaši organizaciji, toda v vseh primerih je njihova vloga enaka — posnemati dejanja napadalcev in poskusiti vdreti v vaš sistem.
Poleg „rdečih ekip“ v kibernetski varnosti obstaja tudi vrsta drugih. Na primer, „modra ekipa“ (Blue Team) deluje skupaj z rdečo, vendar je njeno delo usmerjeno v povečanje varnosti infrastrukture sistema od znotraj. „Vijolična ekipa“ (Purple Team) je povezovalni člen, ki pomaga obema drugim ekipama pri razvoju napadalnih strategij in zaščitnih ukrepov. Kljub temu je redtiming ena najmanj razumljenih metod upravljanja s kibernetsko varnostjo, številne organizacije pa še vedno nevoljno uporabljajo to prakso.
V tem članku bomo podrobno razložili, kaj pomeni Red Teaming, in kako lahko uvedba praks celovitega ponarejanja realnih napadov pomaga izboljšati varnost vaše organizacije. Cilj članka je prikazati, kako lahko ta metoda znatno poveča varnost vaših informacijskih sistemov.
Red Teaming: pregled
Čeprav se danes „rdeče“ in „modre“ ekipe predvsem povezane s področjem informacijske tehnologije in kibernetske varnosti, so te pojme prvič izmislili vojaki. V resnici sem o teh pojmih prvič slišal v vojski. Delo analitika za kibernetsko varnost v 80. letih prejšnjega stoletja se je bistveno razlikovalo od današnjega: dostop do šifriranih računalniških sistemov je bil precej bolj omejen kot danes.
V ostalem je bilo moje prvo izkušnje z vojnimi igrami — modeliranjem, simulacijo in organizacijo medsebojnega delovanja — zelo podobno današnjemu procesu celovitega simuliranja napadov, ki se je razširilo v kibernetski varnosti. Tako kot danes je bilo ogromno pozornosti posvečeno uporabi metod socialne inženiringa, da se zaposlene prepriča, da nepravilno dostopajo do vojaških sistemov. Zato, čeprav so se tehnične metode simulacije napadov bistveno napredovale v primerjavi z osemdesetimi leti, je treba opozoriti, da mnogi od osnovnih orodij tekmovalnega pristopa, še posebej triki socialne inženiringa, v veliki meri niso odvisni od platforme.
Osnovna vrednost celovitega simuliranja resničnih napadov se tudi ni spremenila od osemdesetih let. Z simulacijo napada na svoje sisteme je lažje odkriti ranljivosti in razumeti, kako jih lahko izkoristite. In čeprav so bili redtiming prej večinoma uporabljali 'beli hekerji' in strokovnjaki za kibernetsko varnost, ki so iskali ranljivosti z testiranjem penetracije, ima ta metoda zdaj širšo uporabo v kibernetski varnosti in poslovanju.
Ključnega pomena za redtiming je razumevanje, da v resnici ne morete dobiti vpogleda v zaščito svojih sistemov, dokler niso napadeni. Namesto da se izpostavljate resničnemu napadu z strani dejanskih zlonamernikov, je veliko varneje simulirati tak napad s pomočjo 'rdeče ekipe'.
Red Teaming: scenariji uporabe
Preprost način, da razumete osnove redtiminga, je, da si ogledate nekaj primerov. Tukaj sta dva od njih:
- Scenarij 1. Predstavljajte si, da je bil na spletni strani za podporo strankam izveden pentest, ki je bil uspešno opravljen. Na prvi pogled se zdi, da je vse v redu. Vendar pa pozneje, v okviru celovitega simuliranja napada, 'rdeča ekipa' odkrije, da čeprav je sama aplikacija za podporo strankam v redu, funkcija zunanjega klepeta ne more natančno identificirati ljudi, kar daje možnost, da se predstavnikom službe za podporo strankam zavajajo, da spremenijo elektronski naslov v računu (kar omogoča, da nova oseba, zlonamernik, pridobi dostop).
- Scenarij 2. Kot raziskava penetracijskega testiranja kaže, so vsi sistemi za upravljanje VPN in oddaljenega dostopa zaščiteni. Vendar pa je predstavnik 'rdeče ekipe' brez kakršnih koli ovir prešel mimo registracije in odnesel prenosni računalnik enega od zaposlenih.
V obeh zgoraj omenjenih primerih 'rdeča ekipa' preverja ne le zanesljivost vsakega sistema posebej, temveč tudi celoten sistem kot celoto glede na morebitne šibke točke.
Kdo potrebuje celovito simulacijo napadov?
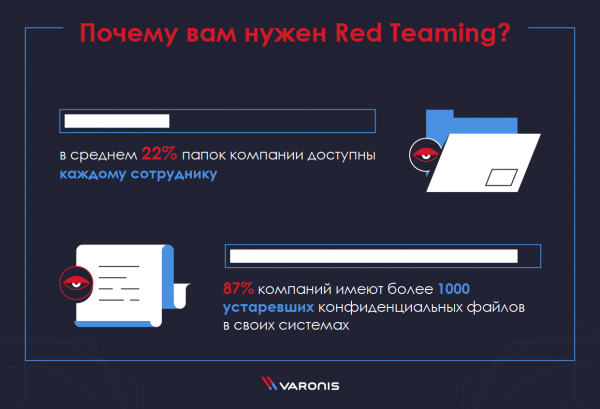
Na kratko, pravzaprav lahko skoraj vsako podjetje profitira od red teaminga. Kot je prikazano , očitno je, da preveliko število organizacij verjame, da ima popoln nadzor nad svojimi podatki. Ugotovili smo na primer, da je povprečno 22% map podjetja dostopnih vsakemu zaposlenemu, in da 87% podjetij hrani več kot 1000 zastarelih zaupnih datotek v svojih sistemih.
Če vaše podjetje ni v tehnološkem sektorju, se morda zdi, da red teaming ne bo prinesel veliko koristi. Vendar to ne drži. Kibernetska varnost ni samo zaščita zaupnih informacij.
Kiber kriminalci se enako trudijo pridobiti tehnologijo ne glede na panogo podjetja. Na primer, lahko želijo pridobiti dostop do vaše mreže, da bi skriti svoje dejanja za prevzem drugega sistema ali mreže na drugem koncu sveta. Pri tej vrsti napada vaši podatki niso pomembni za storilce. Želijo okužiti vaše računalnike z zlonamerno programsko opremo, da bi z njimi pretvorili vaš sistem v skupino botnetov.
Majhnim podjetjem je morda težko najti vire za izvajanje red teaminga. V tem primeru je smiselno, da ta postopek zaupate zunanjim izvajalcem.
Red Teaming: priporočila
Optimalen čas za izvajanje red teaminga in njegova pogostost sta odvisna od sektorja, v katerem delate, in od stopnje razvoja vaših kibernetskih varnostnih sredstev.
V posebnem bi morali avtomatizirati dejavnosti, kot so raziskovanje sredstev in analiza ranljivosti. Vaša organizacija bi morala tudi kombinirati avtomatizirane tehnologije s človeško kontrolo, redno izvajati celovito testiranje penetracije.
Po zaključku več poslovnih ciklov testiranja penetracije in iskanja ranljivosti lahko pristopite k celoviti simulaciji resnične napadalne akcije. V tej fazi vam bo red teaming prinesel opazne koristi. Poskus njegove izvedbe, preden vzpostavite temelje kibernetske varnosti, ne bo prinesel obetavnih rezultatov.
Ekipa 'belih hekerjev' bo verjetno tako hitro in enostavno ogrozila nepripravljen sistem, da boste prejeli premalo informacij za sprejemanje nadaljnjih ukrepov. Da bi dosegli pravi učinek, morajo biti informacije, pridobljene od 'rdeče ekipe', usklajene s prejšnjimi testi penetracije in ocenami ranljivosti.
Kaj je testiranje penetracije?
Celovita simulacija resnične napadalne akcije (Red Teaming) se pogosto zamenjuje s a ti dve metodi se nekoliko razlikujeta. Natančneje, testiranje penetracije je le ena od metod red teaming-a.
Vloga pentesterja Delo pentesterjev je razdeljeno na štiri glavne faze: načrtovanje, zbiranje informacij, napad in poročanje. Kot vidite, pentesterji delajo več kot le iskanje ranljivosti programske opreme. Poskušajo se postaviti na mesto hekerjev, in ko vstopijo v vaš sistem, se njihovo pravo delo šele začne.
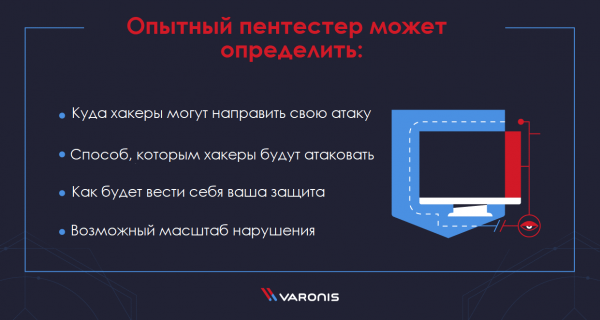
Odkrijejo ranljivosti in nato izvajajo nove napade na podlagi pridobljenih informacij, se premikajo po hierarhiji map. Natančno to razlikuje strokovnjake, ki izvajajo test penetracije, od tistih, ki jih najamejo zgolj za iskanje ranljivosti s pomočjo programske opreme za skeniranje vrat ali odkrivanje virusov. Izkušen pentester lahko določi:
- kam lahko hekerji usmerijo svoj napad;
- način, kako bodo hekerji napadli;
- kako se bo vaša obramba obnašala;
- potencialno obseg kršitve.
Testiranje penetracije usmjerava se na otkrivanje nedostataka na razini aplikacija i mreža, kao i mogućnosti prevladavanja fizičkih sigurnosnih prepreka. Dok automatsko testiranje može otkriti neke probleme u cyber sigurnosti, ručno testiranje penetracije dodatno uzima u obzir ranjivost poslovanja na napade.
Red Teaming vs. testiranje penetracije
Nesumnjivo, testiranje penetracije je važno, no to je samo jedan dio cijelog niza aktivnosti provedenih tijekom red teaminga. Aktivnosti "crvene ekipe" imaju mnogo šire ciljeve od penta-testera, koji često samo nastoje pristupiti mreži. U red teamingu obično je uključeno više ljudi, resursa i vremena, jer stručnjaci "crvene ekipe" duboko istražuju kako bi potpuno razumjeli pravi nivo rizika i ranjivosti u tehnologijama, kao i ljudskim i fizičkim resursima organizacije.
Osim toga, postoje i druge razlike. Red teaming se obično koristi od strane organizacija s razvijenijim mjerama cyber sigurnosti (iako to u praksi nije uvijek slučaj).
Obično su to tvrtke koje su već provele testiranje penetracije i ispravile većinu pronađenih ranjivosti, te sada traže nekoga tko će ponovno pokušati pristupiti povjerljivim informacijama ili probiti zaštitu na bilo koji način.
Zato red teaming ovisi o timu stručnjaka za sigurnost usmjerenih na specifičan cilj. Usmjereni su na unutarnje ranjivosti i koriste i elektroničke i fizičke metode socijalnog inženjeringa prema zaposlenicima organizacije. Za razliku od penta-testera, "crvene ekipe" ne žure tijekom svojih napada, želeći izbjeći otkrivanje, kao što bi to učinio pravi cyber kriminalac.
Prednosti Red Teaminga
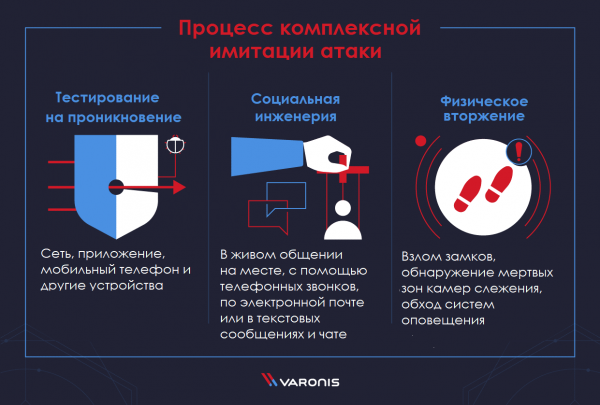
V kompleksni simulaciji resničnih napadov je veliko prednosti, a najpomembnejša je, da ta pristop omogoča celovit pregled nivoja kibernetske varnosti organizacije. Tipičen postopek kompleksne simulacije napada bo vključeval testiranje penetracije (omrežje, aplikacija, mobilni telefon in druge naprave), socialno inženirstvo (v živo, s telefonskimi klici, po elektronski pošti ali v besedilnih sporočilih in klepetu) ter fizično vdor (odpiranje ključavnic, odkrivanje mrtvih točk kamer, obhod alarmnih sistemov). Če obstajajo ranljivosti v kateremkoli od teh vidikov vašega sistema, bodo odkrite.
Ko so ranljivosti odkrite, jih je mogoče odpraviti. Učinkovit postopek simulacije napada se ne konča po odkritju ranljivosti. Ko so pomanjkljivosti v varnosti jasno opredeljene, si boste želeli prizadevati za njihovo odpravo in ponovno testiranje. Dejstvo je, da se prava dela običajno začnejo po vdoru 'rdeče ekipe', ko izvedete forenzično analizo napada in poskušate zmanjšati odkrite ranljivosti.
Poleg teh dveh glavnih prednosti red teaming ponuja tudi vrsto drugih. Tako lahko 'rdeča ekipa':
- identificira tveganja in ranljivosti napadov v ključnih informacijskih aktivih podjetja;
- simulira metode, taktiko in postopke realnih napadalcev v okolju z omejenim in nadzorovanim tveganjem;
- oceni sposobnost vaše organizacije za odkrivanje, odzivanje in preprečevanje kompleksnih ciljnih groženj;
- spodbuja tesno sodelovanje z oddelki za informacijsko varnost in 'modrimi ekipami', da se zagotovi bistveno zmanjšanje posledic in izvedejo celovite praktične delavnice na podlagi odkritih ranljivosti.
Kako deluje red teaming?
Odličen način, da razumete principe delovanja red teaminga, je, da pogledate, kako običajno poteka. Običajen postopek kompleksne simulacije napadov sestoji iz več faz:
- Organizacija se s 'rdečo ekipo' (notranjo ali zunanjo) dogovori o cilju izvedbe napada. Na primer, tak cilj je lahko pridobitev zaupnih informacij z določene strežnika.
- Nato „rdeča ekipa“ izvede obveščevalno dejavnost o cilju. Rezultat je načrt ciljnih sistemov, vključno z omrežnimi storitvami, spletnimi aplikacijami in notranjimi portali za zaposlene.
- Po tem se v ciljnem sistemu iščejo ranljivosti, ki se običajno izkoriščajo z uporabo phishinga ali napadov XSS.
- Ko so pridobljeni dostopni žetoni, „rdeča ekipa“ te izkoristi za raziskovanje nadaljnjih ranljivosti.
- Ob odkritju drugih ranljivosti bo „rdeča ekipa“ poskušala povečati svojo dostopnost do potrebnega nivoja za dosego cilja.
- Ko je pridobljen dostop do ciljnih podatkov ali sredstev, se naloga napada šteje za zaključeno.
V resnici izkušen član „rdeče ekipe“ uporablja številne različne metode za premagovanje vsakega od zgoraj navedenih korakov. Vendar pa je ključni zaključek iz zgoraj navedenega primera, da lahko majhne ranljivosti v posameznih sistemih prerastejo v katastrofalne napake, če so povezane v verigo.
Kaj je treba upoštevati pri pogovoru z „rdečo ekipo“?
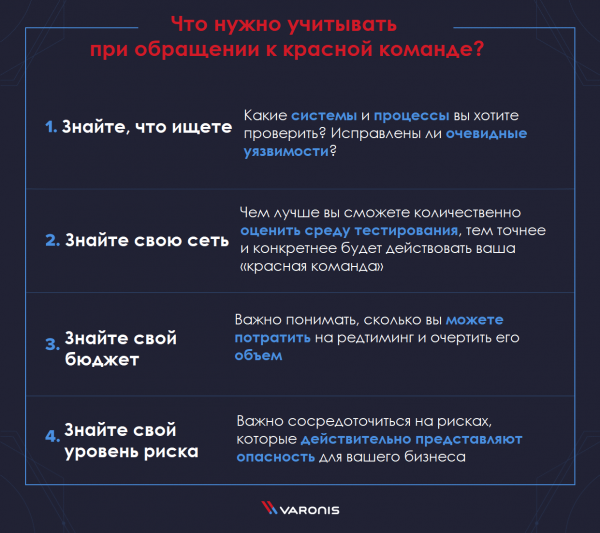
Da bi kar najbolje izkoristili rdečega timinga, je treba temeljito pripraviti. Sistemi in postopki, ki jih uporablja vsaka organizacija, so različni, in kakovostni nivo rdečega timinga se doseže, ko je usmerjen na iskanje ranljivosti prav v vaših sistemih. Zato je pomembno upoštevati vrsto dejavnikov:
Vedite, kaj iščete
Najprej je pomembno razumeti, katere sisteme in postopke želite preveriti. Morda veste, da želite testirati spletno aplikacijo, vendar ne veste prav dobro, kaj to v resnici pomeni in kateri drugi sistemi so integrirani z vašimi spletnimi aplikacijami. Zato je pomembno, da zelo dobro poznate svoje sisteme in odpravite vse očitne ranljivosti, preden začnete z obsežnim simuliranjem resničnega napada.
Poznajte svojo mrežo
To je povezano s prejšnjim priporočilom, vendar se bolj nanaša na tehnične specifikacije vaše mreže. Bolj ko boste lahko kvantitativno ocenili okolje testiranja, natančnejše in specifičneje bo delovala vaša „rdeča ekipa“.
Poznajte svoj proračun
Red teaming lahko poteka na različnih ravneh, vendar je mogoče, da simulacija celotnega spektra napadov na vašo mrežo, vključno s socialno inženiringom in fizičnim vdorom, predstavlja drago nalogo. Zato je pomembno razumeti, koliko ste pripravljeni porabiti za takšno preverjanje in ustrezno opredeliti njegov obseg.
Poznajte svojo raven tveganja
Nekatere organizacije lahko tolerirajo zelo visoko raven tveganja v okviru svojih standardnih poslovnih postopkov. Druge pa bodo morale znatno omejiti svojo raven tveganja, še posebej, če podjetje deluje v visoko regulirani panogi. Zato je pri izvajanju red teaminga pomembno osredotočiti se na tveganja, ki resnično ogrožajo vaše podjetje.
Red Teaming: orodja in taktike
Ob ustrezni izvedbi bo 'rdeča ekipa' izvedla celoviti napad na vaše omrežje, pri čemer bo uporabila vsa orodja in metode, ki jih uporabljajo hekerji. Med drugim to vključuje:
- Testiranje aplikacij na penetracijo — usmerjeno v odkrivanje pomanjkljivosti na ravni aplikacij, kot so lažne zahteve med spletnimi mesti, napake pri vnosu podatkov, slabo upravljanje sej in mnoge druge.
- Testiranje omrežij na penetracijo — usmerjeno v odkrivanje pomanjkljivosti na ravni omrežij in sistemov, vključno z nepravilnimi konfiguracijami, ranljivostmi brezžičnih omrežij, nepooblaščenimi storitvami in še mnogo več.
- Fizično testiranje na penetracijo — preverjanje učinkovitosti ter prednosti in slabosti fizičnih varnostnih kontrol v resničnem svetu.
- Socialna inženiring — usmerjeno v izkoriščanje šibkosti ljudi in človeške narave, preverjanje dovzetnosti ljudi za prevara, prepričevanje in manipulacije preko elektronske pošte, telefonskih klicev in besedilnih sporočil, pa tudi ob fizičnem stiku na lokaciji.
Vse zgoraj navedeno so sestavni deli red teaminga. To je celovit večplastni model napada, namenjen ugotavljanju, kako dobro lahko vaši ljudje, omrežja, aplikacije in fizični varnostni kontrolniki prenesejo napad pravega zlonamernega napadalca.
Nenehno razvijanje metod Red Teaming
Narava kompleksne simulacije resničnih napadov, pri katerih »rdeče ekipe« poskušajo odkriti nove ranljivosti v sistemu varovanja, medtem ko »modre ekipe« poskušajo te ranljivosti odpraviti, vodi do nenehnega razvoja metod takšnih preverjanj. Zaradi tega je težko sestaviti aktualen seznam sodobnih tehnik red-teaminga, saj hitro zastarajo.
Zato večina strokovnjakov, ki izvajajo red-teaming, porabi vsaj del svojega časa za študij novih ranljivosti in metod njihove izkoriščanja, pri čemer uporabljajo številne vire, ki jih zagotavlja skupnost »rdečih ekip«. Tukaj so najbolj priljubljene med njimi:
- — je naročniška storitev, ki ponuja spletne video tečaje, osredotočene predvsem na testiranja penetracije, poleg tega pa tudi tečaje o forenziki operacijskih sistemov, težavah socialne inženiringa ter jeziku assemblerja za zaščito informacij.
- — »operater ofenzivne kibernetske varnosti«, ki redno vodi blog o metodah kompleksne simulacije resničnih napadov in je dober vir novih pristopov.
- Twitter je tudi dober vir, če iščete aktualne informacije o red-teamingu. Te informacije lahko najdete s hashtag-i in .
- — še en izkušen strokovnjak za red-teaming, ki izdaja novice in , vodi in veliko piše o sodobnih trendih 'rdečih ekip'. Med njegovimi najnovejšimi članki so: in .
- -— je bilten o spletni varnosti, ki ga sponzorira PortSwigger Web Security. Je dober vir, da se seznanite z novostmi in novicami o red-teamingu — hekerjih, uhajanju podatkov, izkoriščanjih, ranljivostih spletnih aplikacij in novih varnostnih tehnologijah.
- — »belolasni heker« in strokovnjak za testiranje penetracije, redno obravnava nove taktike 'rdeče ekipe' v svojem .
- MWR labs — dober, čeprav izjemno tehničen vir novic o red-teamingu. Objavljajo uporabne informacije za rdeče ekipe. , in njih vsebuje nasvete za reševanje težav, s katerimi se soočajo strokovnjaki za varnostno testiranje.
- je odvetnik in "beli heker". Na njegovem Twitterju najdete metode, koristne za "rdeče ekipe", kot so pisanje SQL injekcij in ponarejanje OAuth žetonov.
- (ATT & CK) je skrbno zasnovana zbirka znanja o vedenju napadalcev. Sledi fazam življenjskega cikla napadalcev in platform, ki so njihov cilj.
- je priročnik za hekerje, ki, čeprav je precej star, pokriva mnoge temeljne tehnike, ki so še vedno temelj celovitega ponarejanja resničnih napadov. Avtor Peter Kim ima tudi , v katerem ponuja nasvete o hekanju in druge informacije.
- SANS Institute je še en pomemben ponudnik učnih materialov za kibernetsko varnost. Njihov , posvečen digitalni forenziki in odzivanju na incidente, vsebuje najnovejše novice o SANS tečajih ter nasvete strokovnjakov-praktičarjev.
- Nekatere najbolj zanimive novosti o redteamingu so objavljene v . Tam so članki, usmerjeni v tehnologije, kot je primerjava redteaminga s testiranjem penetracije, pa tudi analitični članki, kot je "Manifest rdeče ekipe".
- Na koncu, Awesome Red Teaming je skupnost na GitHub-u, ki ponuja virov, posvečenih redteamingu. Obhajajo skoraj vse tehnične vidike delovanja "rdeče ekipe", od pridobivanja začetnega dostopa, izvajanja škodljivih dejanj do zbiranja in ekstrakcije podatkov.
"Modra ekipa" — kaj je to?
Ob tolikem številu "barvnih" ekip je lahko težko določiti, kateri tip vaši organizaciji ustreza.
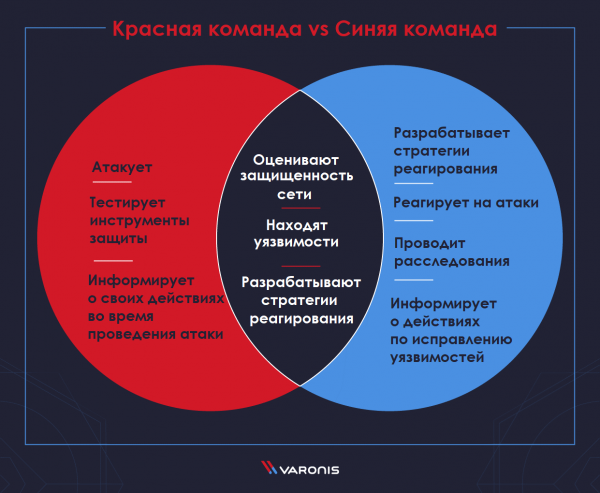
Ena iz alternativ "rdeči ekipi", natančneje drug tip ekipe, ki se lahko uporablja skupaj z "rdečo ekipo", je "modra ekipa". "Modra ekipa" prav tako ocenjuje varnost omrežja in prepoznava morebitne ranljivosti infrastrukture. Njena ciljna usmeritev pa je drugačna. Ekipe tega tipa so potrebne za iskanje načinov zaščite, prilagajanja in reorganizacije zaščitnih mehanizmov, da bi naredile odziv na incidente veliko bolj učinkovit.
Kot "rdeča ekipa" mora biti tudi modra ekipa usposobljena za enaka znanja o taktikah napadalcev, tehnikah in postopkih, da na njihovi podlagi oblikuje strategije odzivanja. Vendar pa odgovornosti "modre ekipe" niso omejene zgolj na obrambo pred napadi. Prav tako sodeluje pri krepitvi celotne varnostne infrastrukture, na primer z uporabo sistema za odkrivanje vdorov (IDS), ki zagotavlja neprekinjeno analizo nenavadne in sumljive aktivnosti.
Tukaj je nekaj korakov, ki jih izvaja "modra ekipa":
- varnostni audit, zlasti audit DNS;
- analiza dnevnikov in pomnilnika;
- analiza mrežnih podatkov;
- analiza podatkov o tveganju;
- analiza digitalne sled;
- inverzna zasnova;
- DDoS testiranje;
- razvoj scenarijev za obvladovanje tveganj.
Razlike med rdečo in modro ekipo
Pogosto vprašanje za mnoge organizacije: katera ekipa je boljša – rdeča ali modra. To vprašanje je pogosto spremljano s prijateljskim rivalstvom med ljudmi, ki delujejo "na nasprotni strani barikade". V resnici nobena ekipa nima smisla brez druge. Tako da je pravilen odgovor na to vprašanje – obe ekipi sta pomembni.
"Rdeča ekipa" napada in se uporablja za preverjanje pripravljenosti "modre ekipe" na obrambo. Včasih "rdeča ekipa" odkrije ranljivosti, ki jih "modra ekipa" popolnoma spregleda, in v tem primeru mora "rdeča ekipa" pokazati, kako te ranljivosti lahko popravimo.
Za obe ekipi je izjemno pomembno, da sodelujejo proti kibernetskim kriminalcem pri okrepljanju informacijske varnosti.
Zato nima smisla izbrati le enega stran ali naložiti le v eno vrsto ekipe. Pomembno je vedeti, da je cilj obeh strani preprečevanje kibernetskega kriminala.
Z drugimi besedami, podjetja morajo vzpostaviti sodelovanje obeh ekip, da zagotovijo celovit pregled — z dnevniki vseh izvedenih napadov in preverjanj, zapisi o odkritih značilnostih.
Rdeča ekipa zagotavlja informacije o operacijah, ki so jih izvedli med simulacijo napada, medtem ko modra ekipa poroča o dejanjih, ki so jih sprejeli za zapolnitev vrzeli in odpravljanje najdenih ranljivosti.
Pomembnosti obeh ekip ni mogoče podcenjevati. Brez njihovega stalnega pregleda varnosti, izvajanja testiranj penetracije in izboljševanja infrastrukture podjetja ne bi vedela o svojem lastnem stanju varnosti. Vsaj dokler ne pride do uhajanja podatkov, kar bi očitno pokazalo, da je bilo varnostnih ukrepov premalo.
Kaj je 'vijolična ekipa'?
Vijolična ekipa se je pojavila kot poskus združevanja rdeče in modre ekipe. Vijolična ekipa je bolj koncept kot ločena vrsta ekipe. Bolje je razumeti jo kot kombinacijo rdeče in modre ekipe. Vključuje obe ekipi in jima pomaga, da delata skupaj.
Vijolična ekipa lahko pomaga varnostnim službam izboljšati učinkovitost odkrivanja ranljivosti, iskanja groženj in spremljanja omrežja z natančnim modeliranjem skupnih scenarijev groženj in pomočjo pri ustvarjanju novih metod za odkrivanje in preprečevanje groženj.
Nekatera podjetja angažirajo 'vijolično ekipo' za enkratne ciljno usmerjene dejavnosti, pri katerih so cilji varnosti, časovni okviri in ključni rezultati jasno določeni. To vključuje prepoznavanje pomanjkljivosti v napadu in obrambi ter določanje prihodnjih zahtev po izobraževanju in tehnologijah.
Alternativen pristop, ki trenutno pridobiva zagon, je obravnavati 'vijolično ekipo' kot konceptualni model, ki deluje v celotni organizaciji in spodbuja ustvarjanje kulture kibernetske varnosti ter njeno nenehno izboljševanje.
Zaključek
Red Teaming, oziroma kompleksno simulacijo napadov, je močna metoda testiranja ranljivosti varnostnega sistema organizacije, vendar jo je treba uporabljati previdno. Zlasti za njeno uporabo morate imeti dovolj , sicer morda ne bo izpolnila pričakovanj.
Red Teaming lahko razkrije ranljivosti vašega sistema, za katere morda sploh niste vedeli, in vam pomaga pri njihovi odpravi. Z uporabo tekmovalnega pristopa med modrimi in rdečimi ekipami lahko simulirate dejanja pravega hekerja, če bi si želel ukrasti vaše podatke ali škodovati vašim sredstvom.
Izvor: habr.com
