

1. Uvod
Podjetja, ki niso imela vzpostavljenih sistemov za oddaljeni dostop, so jih v nujnih primerih uvedla pred nekaj meseci. Ne vsi skrbniki so bili pripravljeni na takšno "vročino", kar je privedlo do pomanjkljivosti v varnosti: napačna konfiguracija storitev ali celo nameščanje zastarelih različic programske opreme z znanimi ranljivostmi. Nekaterim so te pomanjkljivosti že prinesle povratni udarec, drugim je šlo bolje, toda zaključke si zagotovo velja narediti vsi. Zvestoba oddaljenemu delu je drastično narasla, vse več podjetij sprejema oddaljeno delo kot dopusten format na dolgi rok.
Torej, možnosti za zagotavljanje oddaljenega dostopa je mnogo: različni VPN, RDS in VNC, TeamViewer in drugi. Skrbniki imajo izbiro, ki temelji na specifični zgradbi korporativne mreže in napravah v njej. Najbolj priljubljene so rešitve VPN, vendar pa številna manjša podjetja izbirajo RDS (Remote Desktop Services), saj so enostavnejše in hitrejše za uvajanje.
V tem članku bomo podrobneje govorili o varnosti RDS. Naredili bomo kratek pregled znanih ranljivosti ter preučili nekaj scenarijev začetka napada na omrežno infrastrukturo, osnovano na Active Directory. Upamo, da bo naš članek nekaterim pomagal pri odpravi napak in povečanju varnosti.
2. Nedavne ranljivosti RDS/RDP
Vsaka programska oprema vsebuje napake in ranljivosti, ki jih izkoriščajo napadalci, in RDS ni izjema. V zadnjem času je Microsoft pogosto poročal o novih ranljivostih, zato smo se odločili, da naredimo njihov kratek pregled:
Ta ranljivost ogroža uporabnike, ki se povezujejo na kompromitiran strežnik. Napadalec lahko pridobi nadzor nad uporabnikovim napravom ali se ustali v sistemu, da ima stalni oddaljeni dostop.
- / /
Ta skupina ranljivosti omogoča nepooblaščenemu napadalcu, da oddaljeno izvrši poljuben kodek na strežniku z RDS s pomočjo posebej oblikovane zahteve. Lahko jih uporabijo tudi za ustvarjanje črvov — zlonamerne programske opreme, ki samodejno okuži sosednje naprave v omrežju. Tako lahko te ranljivosti ogrozijo celotno omrežje podjetja, pred njimi pa lahko zaščiti le pravočasno posodobitev.
Programi za daljinski pristup su privukli povećanu pažnju kako istraživača, tako i napadača, tako da ćemo uskoro možda čuti o novim sličnim ranjivostima.
Dobra vest je da javni eksploatatori nisu dostupni za sve ranjivosti. Loša vest je da napadaču sa potrebnim znanjem neće biti teško da napiše eksploatator za ranjivost prema opisu, ili koristeći tehnike poput Patch Diffinga (o čemu su pisali naši kolege u ). Zato preporučujemo redovno ažuriranje softvera i praćenje novih izveštaja o otkrivenim ranjivostima.
3. Napadi
Prelazimo na drugi deo članka, gde ćemo pokazati kako započinju napadi na mrežnu infrastrukturu zasnovanu na Active Directory.
Opisane metode su primenljive za sledeći model napadača: napadač koji ima korisnički nalog i pristup Remote Desktop Gateway - terminal serveru (često dostupan iz spoljne mreže). Koristeći ove metode, napadač će moći da nastavi napad na infrastrukturu i učvrsti svoje prisustvo u mreži.
Konfiguracija mreže može se razlikovati u svakom pojedinačnom slučaju, ali opisane tehnike su prilično univerzalne.
Primeri izlaska iz ograničenog okruženja i povećanja privilegija
Kada pristupi Remote Desktop Gateway, napadač će se verovatno suočiti sa nekim ograničenim okruženjem. Pri povezivanju sa terminal serverom pokreće se aplikacija: prozor za povezivanje pomoću Remote Desktop protokola za interne resurse, Explorer, kancelarijski paketi ili bilo koji drugi softver.
Cilj napadača biće sticanje pristupa izvršavanju komandi, odnosno pokretanje cmd ili powershell. U ovom mogu pomoći nekoliko klasičnih tehnika bekstva iz "sandbox-a" za Windows. Razmotrićemo ih dalje.
Možnost 1. Napadač ima pristup prozoru za povezivanje Remote Desktop u okviru Remote Desktop Gateway:
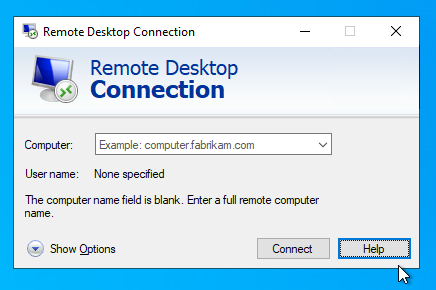
Otvara se meni "Show Options". Pojavljuju se opcije za manipulaciju datotekama konfiguracije veze:
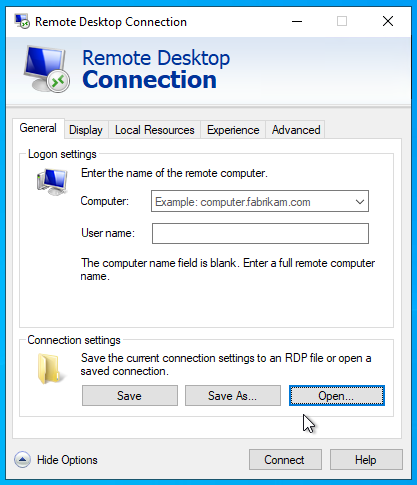
Iz ovog prozora moguće je neometano otići u Explorer pritiskom na bilo koju od dugmadi "Open" ili "Save":
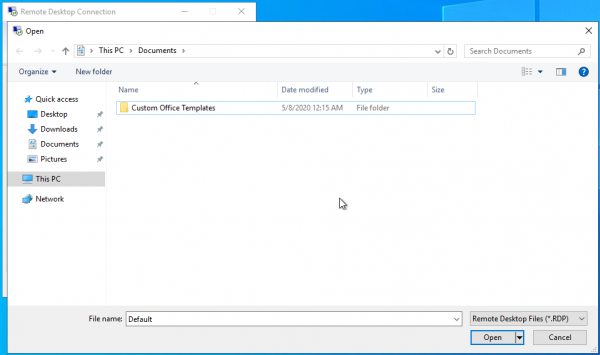
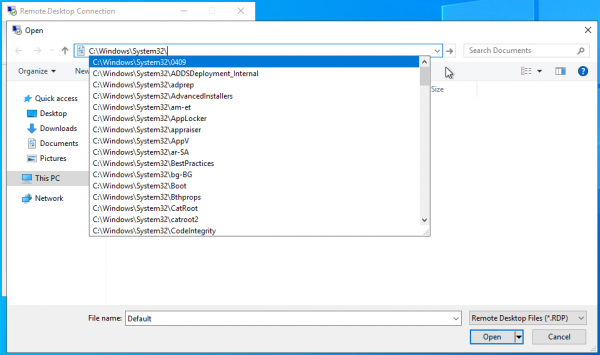
Открывается Проводник. Его "адресная строка" позволяет запускать разрешённые исполняемые файлы, а также просматривать файлы на диске. Это может быть полезно для злоумышленника, если системные диски скрыты и доступ к ним напрямую невозможен:
→
Такой сценарий можно воспроизвести, например, при использовании удалённой версии Excel из пакета Microsoft Office.
→
Кроме того, не следует забывать о макросах, используемых в этом офисном пакете. Наши коллеги рассматривали проблемы безопасности макросов в этой .
Možnost 2. Используя те же вводные, что и в прошлом варианте, злоумышленник запускает несколько подключений к удалённому рабочему столу с одним и тем же аккаунтом. При повторном подключении первое будет закрыто, и на экране появится окно с сообщением об ошибке. Кнопка помощи в этом окне вызовет на сервере Internet Explorer, после чего злоумышленник может перейти в Проводник.
→
Možnost 3. При установленных ограничениях на запуск исполняемых файлов злоумышленник может столкнуться с ситуацией, когда групповые политики запрещают запуск cmd.exe для администратора.
Существует способ обойти это, запустив bat файл на удалённом рабочем столе с содержанием вида cmd.exe /K . Ошибка при запуске cmd и успешный пример выполнения bat файла приведены на рисунке ниже.
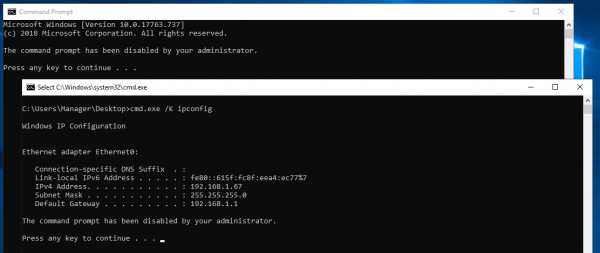
Вариант 4. Запрет на запуск приложений при помощи чёрных списков по названиям исполняемых файлов не является панацеей, их можно обойти.
Рассмотрим следующий сценарий: мы запретили доступ к командной строке, запретили запуск Internet Explorer и PowerShell с помощью групповых политик. Злоумышленник пытается вызвать справку — никакой реакции. Пытается запустить PowerShell через контекстное меню модального окна, вызванного с нажатой клавишей Shift — сообщение о запрете запуска для администратора. Пытается запустить PowerShell через адресную строку — снова никакой реакции. Как же обойти ограничение?
Достаточно скопировать powershell.exe из папки C:\Windows\System32\WindowsPowerShell\v1.0 в пользовательскую папку, изменить имя на отличное от powershell.exe, и возможность запуска появится.
По умолчанию при подключении к удалённому рабочему столу предоставляется доступ к локальным дискам клиента, откуда злоумышленник может скопировать powershell.exe и после переименования запустить.
→
Predstavili smo samo nekoliko načina za zaobilaženje ograničenja; postoji mnogo dodatnih scenarija koji se mogu osmisliti, ali svi imaju zajedničku tačku u Windows Exploreru. Postoji mnogo aplikacija koje koriste standardne Windows alate za rad s datotekama, a kada se smeste u ograničeno okruženje, mogu se primeniti slične tehnike.
4. Preporuke i zaključak
Kao što vidimo, čak i u ograničenom okruženju postoji prostor za razvoj napada. Međutim, život napadačima može postati složeniji. Donosimo opšte preporuke koje će biti korisne kako u situacijama koje smo razmatrali, tako i u drugim slučajevima.
- Ograničite pokretanje programa crnim/belim listama, koristeći grupne politike.
U većini slučajeva ostaje mogućnost pokretanja koda. Preporučujemo da se upoznate sa projektom , kako biste imali predstavu o nedokumentovanim načinima manipulacije datotekama i izvršne koda u sistemu.
Preporučujemo kombinovanje oba tipa ograničenja: na primer, možete dozvoliti pokretanje izvršnih datoteka potpisanih od strane Microsoft-a, ali ograničiti pokretanje cmd.exe. - Onemogućite kartice podešavanja Internet Explorer-a (može se uraditi lokalno u registru).
- Onemogućite putem regedit-a poziv ugrađene pomoći Windowsa.
- Onemogućite mogućnost montiranja lokalnih diskova za daljinske veze, ako ovo ograničenje nije kritično za korisnike.
- Ograničite pristup lokalnim diskovima udaljenog računara, ostavite pristup samo korisničkim folderima.
Nadamo se da vam je barem bilo zanimljivo, a u najboljem slučaju — da će ovaj članak pomoći u povećanju bezbednosti remote rada vaše kompanije.
Izvor: habr.com
