

Gibanje WorldSkills je usmerjeno na pridobitev predvsem praktičnih veščin, ki so iskane na sodobnem trgu dela. Kompetenca „Omrežno in sistemsko administriranje“ je sestavljena iz treh modulov: Network, Windows, Linux. Naloge se spreminjajo iz prvenstva v prvenstvo, pogoji izvedbe se spreminjajo, vendar pa struktura nalog večinoma ostaja nespremenjena.
Otok Network bo prvi zaradi svoje enostavnosti v primerjavi z otokoma Linux in Windows.
V članku bodo obravnavane naslednje naloge:
- Določite imena VSEH naprav v skladu s topologijo.
- Dodelite VSEM napravam domeno wsrvuz19.ru.
- Ustvarite na VSEH napravah uporabnika wsrvuz19 s geslom cisco.
- Geslo uporabnika mora biti shranjeno v konfiguraciji kot rezultat hash funkcije.
- Uporabnik mora imeti najvyšjo raven privilegijev.
- Za VSE naprave implementirajte model AAA.
- Avtentikacija na oddaljeni konzoli se mora izvajati z uporabo lokalne baze podatkov (razen naprave RTR1 in RTR2).
- Po uspešni avtentikaciji ob prijavi z oddaljene konzole mora uporabnik takoj preiti v način z najvišjo raven privilegijev.
- Nastavite potrebo po avtentikaciji na lokalni konzoli.
- Ob uspešni avtentikaciji na lokalni konzoli mora uporabnik preiti v način z najnižjo raven privilegijev.
- Na BR1 ob uspešni avtentikaciji na lokalni konzoli mora uporabnik preiti v način z najvišjo raven privilegijev.
- Na VSEH napravah nastavite geslo wsr za vstop v privilegiran način.
- Geslo mora biti shranjeno v konfiguraciji NE kot rezultat hash funkcije.
- Nastavite način, v katerem se vsa gesla v konfiguraciji shranjujejo v šifrirani obliki.
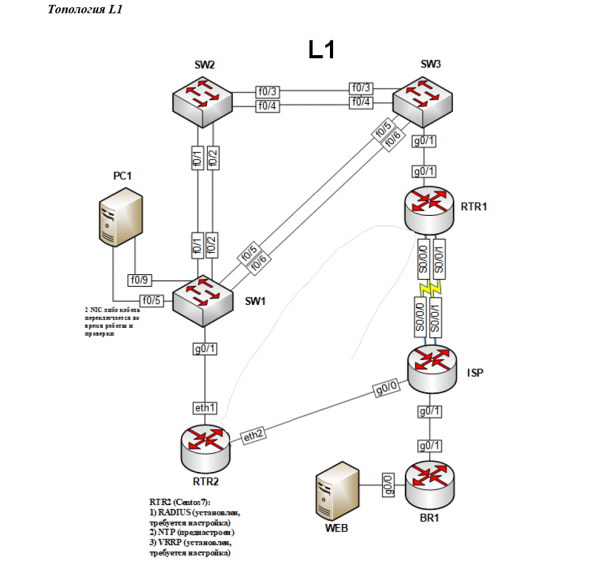
Topologija omrežja na fizični ravni je predstavljena na naslednjem diagramu:
1. Določite imena VSEH naprav v skladu s topologijo.
Da določite ime naprave (hostname), morate iz načina globalne konfiguracije vnesti ukaz. hostname SW1, kjer namesto SW1 morate napisati ime naprave kot je navedeno v nalogah.
Nastavitev lahko preverite tudi vizualno — namesto prednastavljenega Switch se je SW1:
Switch(config)# hostname SW1
SW1(config)#
Glavna naloga po vsaki nastavitvi je shranitev konfiguracije.
To lahko storite iz načina globalne konfiguracije z ukazom. do write:
SW1(config)# do write
Building configuration...
Compressed configuration from 2142 bytes to 1161 bytes[OK]
Ali iz privilegiranega načina s pomočjo ukaza write:
SW1# write
Gradnja konfiguracije...
Stisnjena konfiguracija je bila zmanjšana z 2142 bajtov na 1161 bajt[OK]
2. Dodelite DOMENSKO IME wsrvuz19.ru VSEM napravam
Določite privzeto domensko ime wsrvuz19.ru lahko iz globalnega konfiguracijskega načina s pomočjo ukaza ip domain-name wsrvuz19.ru.
Preverjanje poteka s pomočjo ukaza do show hosts summary iz globalnega konfiguracijskega načina:
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Pogled na iskanje imen: Global
Privzeta domena je wsrvuz19.ru
...
3. Ustvarite uporabnika wsrvuz19 s geslom cisco na VSEH napravah
Ustvariti je treba takšnega uporabnika, ki bo imel najvišjo raven privilegijev, geslo pa se mora hraniti v obliki hash funkcije. Vse te pogoje upošteva ukaz username wsrvuz19 privilege 15 secret cisco.
Ovde:
username wsrvuz19 — uporabniško ime;
privilege 15 — raven privilegijev (0 — minimalna raven, 15 — maksimalna raven);
secret cisco — shranjevanje gesla v obliki MD5 hash funkcije.
Ukaz show running-config omogoča preverjanje nastavitev trenutne konfiguracije, kjer lahko najdete vrstico z dodanim uporabnikom in se prepričate, da je geslo shranjeno v šifrirani obliki:
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Uvedite AAA model na VSEH napravah
Model AAA je sistem za avtentikacijo, avtorizacijo in računovodstvo dogodkov. Da bi opravili to nalogo, je najprej treba vključiti AAA model in določiti, da bo avtentikacija izvedena z lokalno bazo podatkov:
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. Avtentikacija na oddaljeni konzoli mora potekati z uporabo lokalne baze podatkov (razen naprav RTR1 in RTR2)
V nalogah so določena dva tipa konzol: lokalna in oddaljena. Oddaljena konzola omogoča izvajanje oddaljenih povezav, na primer, preko protokolov SSH ali Telnet.
Za izvedbo tega naloga je treba vnesti naslednje ukaze:
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
Komandom line vty 0 4 preklopite na nastavitev virtualnih terminalnih linij od 0 do 4.
Komanda login authentication default vklopi način avtentikacije privzeto na virtualni konzoli, način privzeto pa je bil določen prejšnjič s pomočjo ukaza aaa authentication login default local.
Izhod iz načina nastavitve oddaljene konzole se izvede s pomočjo ukaza exit.
Zanesljiv preizkus bo povezava s protokolom Telnet iz ene naprave na drugo. Upoštevati je treba, da mora biti na izbrani opremi nastavljena osnovna preklopitev in IP-natančnost.
SW3#telnet 2001:100::10
Preverjanje dostopa uporabnika
Uporabniško ime: wsrvuz19
Geslo:
SW1>
b. Po uspešni avtentikaciji ob prijavi z oddaljene konzole mora uporabnik takoj preiti v način z največjimi pravicami.
Za reševanje takšne naloge je potrebno ponovno preiti na nastavitev linij virtualnih terminalov in določiti stopnjo privilegijev z ukazom. privilege level 15, kjer je 15 - ponovno največja raven, medtem ko je 0 - minimalna raven privilegijev:
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
Preizkus bo služil kot rešitev iz prejšnjega podpodroča - oddaljena povezava po Telnetu:
SW3#telnet 2001:100::10
Preverjanje dostopa uporabnika
Uporabniško ime: wsrvuz19
Geslo:
SW1#
Po avtentikaciji uporabnik takoj preide v privilegiran način, pri čemer preskoči nepriviligiranega, kar pomeni, da je naloga pravilno opravljena.
c-d. Nastavite zahtevo na lokalni konzoli, in ob uspešni avtentikaciji mora uporabnik preiti v način z minimalnimi pravicami.
Struktura ukazov v teh nalogah se ujema s prej rešenimi nalogami 4.a in 4.b. Ukaz. line vty 0 4 zamenjuje se sa console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Kot je bilo že omenjeno, je minimalna raven privilegijev določena s številom 0. Preverjanje lahko izvedemo na naslednji način:
SW1# exit
Preverjanje dostopa uporabnika
Uporabniško ime: wsrvuz19
Geslo:
SW1>
Po avtentikaciji uporabnik preide v nepriviligiran način, kar je omenjeno v nalogah.
e. Na BR1 ob uspešni avtentikaciji na lokalni konzoli mora uporabnik preiti v način z največjimi pravicami.
Nastavitev lokalne konzole na BR1 bo videti takole:
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
Preverjanje se izvaja na enak način kot v prejšnjem koraku:
BR1# exit
Preverjanje dostopa uporabnika
Uporabniško ime: wsrvuz19
Geslo:
BR1#
Po avtentikaciji pride do prehoda v privilegiran način.
5. Na VSEH napravah nastavite geslo wsr za vstop v privilegiran način.
В заданиях указано, что пароль для привилегированного режима должен храниться стандартным образом в открытом виде, но при этом режим шифрования всех паролей не позволяет увидеть пароль в открытом виде. Для установки пароля для доступа к привилегированному режиму необходимо использовать команду enable password wsr. Используя ключевое слово password, определяется формат, в котором будет храниться пароль. Если при создании пользователя пароль должен быть зашифрован, то ключевым словом будет secret, а для хранения в открытом виде используется password.
Проверить настройки можно, просмотрев текущую конфигурацию:
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Видно, что пароль пользователя хранится в зашифрованном виде, а пароль для доступа к привилегированному режиму хранится в открытом виде, как указано в заданиях.
Для того чтобы все пароли хранились в зашифрованном виде, следует использовать команду service password-encryption. Просмотр текущей конфигурации теперь будет выглядеть следующим образом:
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Пароль больше не доступен для просмотра в открытом виде.
Izvor: habr.com
