

Nadaljujemo z analizo nalog modula Network na tekmovanju WorldSkills v kompetenci „Omrežno in sistemsko upravljanje“.
V članku bodo obravnavane naslednje naloge:
- Na VSEH napravah ustvarite virtualne vmesnike, pod-vmesnike in vmesnike tipa loopback. Dodelite IP-naslove v skladu s topologijo.
- Vključite mehanizem SLAAC za dodelitev IPv6 naslovov v omrežju MNG na vmesniku usmerjevalnika RTR1;
- Na virtualnih vmesnikih v VLAN 100 (MNG) na stikalu SW1, SW2, SW3 omogočite način samodejne konfiguracije IPv6;
- Na VSEH napravah (razen PC1 in WEB) ročno dodelite link-local naslove;
- Na VSEH stikalih onemogočite VSE porti, ki niso uporabljeni v nalogi, in jih prenesite v VLAN 99;
- Na stikali SW1 omogočite zaklepanje za 1 minuto v primeru dvakratnega napačnega vnosa gesla v 30 sekundah;
- Vse naprave morajo biti dostopne za upravljanje po protokolu SSH različice 2.
Topologija omrežja na fizični ravni je predstavljena na naslednjem diagramu:
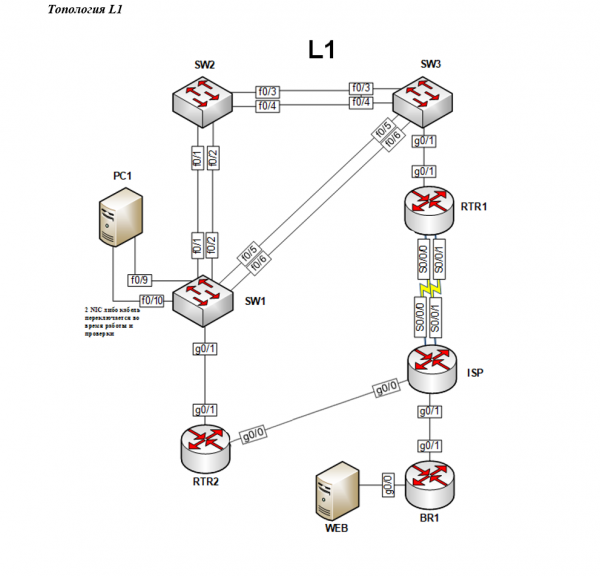
Topologija omrežja na povezovalni ravni je predstavljena na naslednjem diagramu:
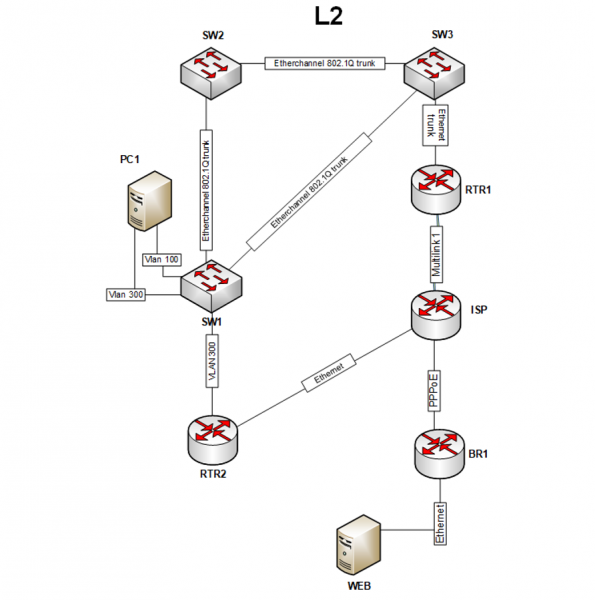
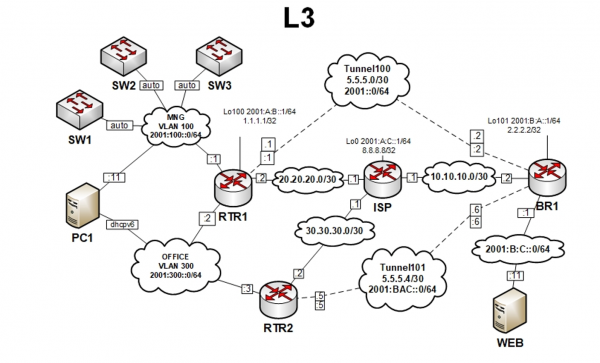
Topologija omrežja na omrežni ravni je predstavljena na naslednjem diagramu:
Predhodna nastavitev
Pred izvedbo zgoraj omenjenih nalog je smiselno nastaviti osnovno preklapljanje na stikalih SW1-SW3, saj bo lažje preveriti njihove nastavitve pozneje. Nastavitve preklapljanja bodo podrobno opisane v naslednjem članku, za zdaj pa bodo določene le nastavitve.
Najprej je treba ustvariti VLAN-e z numeracijo 99, 100 in 300 na vseh stikalih:
SW1(config)#vlan 99
SW1(config-vlan)#exit
SW1(config)#vlan 100
SW1(config-vlan)#exit
SW1(config)#vlan 300
SW1(config-vlan)#exit
Naslednji korak bo prenos vmesnika g0/1 na SW1 v VLAN z številko 300:
SW1(config)#interface gigabitEthernet 0/1
SW1(config-if)#switchport mode access
SW1(config-if)#switchport access vlan 300
SW1(config-if)#exit
Vmesniki f0/1-2, f0/5-6, ki so povezani z drugimi stikali, je treba prestaviti v način trunk:
SW1(config)#interface range fastEthernet 0/1-2, fastEthernet 0/5-6
SW1(config-if-range)#switchport trunk encapsulation dot1q
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
Na stikali SW2 bodo v načinu trunk vmesniki f0/1-4:
SW2(config)#interface range fastEthernet 0/1-4
SW2(config-if-range)#switchport trunk encapsulation dot1q
SW2(config-if-range)#switchport mode trunk
SW2(config-if-range)#exit
Na stikali SW3 bodo v načinu trunk vmesniki f0/3-6, g0/1:
SW3(config)#interface range fastEthernet 0/3-6, gigabitEthernet 0/1
SW3(config-if-range)#switchport trunk encapsulation dot1q
SW3(config-if-range)#switchport mode trunk
SW3(config-if-range)#exit
V tej fazi nastavitev stikala omogoča izmenjavo označenih paketov, kar bo potrebno za izvedbo nalog.
1. Na VSEH napravah ustvarite virtualna vmesnika, podvmesnike in vrteče vmesnike. Dodelite IP naslove v skladu s topologijo.
Prvi bo nastavljen usmerjevalnik BR1. Po topologiji L3 je tukaj potrebno nastaviti vrteči vmesnik, imenovan loopback, s številko 101:
// Создание loopback
BR1(config)#interface loopback 101
// Назначение ipv4-адреса
BR1(config-if)#ip address 2.2.2.2 255.255.255.255
// Включение ipv6 на интерфейсе
BR1(config-if)#ipv6 enable
// Назначение ipv6-адреса
BR1(config-if)#ipv6 address 2001:B:A::1/64
// Выход из режима конфигурирования интерфейса
BR1(config-if)#exit
BR1(config)#
Za preverjanje stanja ustvarjenega vmesnika lahko uporabite ukaz show ipv6 interface brief:
BR1#show ipv6 interface brief
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local naslov
    2001:B:A::1			//IPv6-naslov
...
BR1#
Tukaj je vidno, da je loopback aktiven, njegovo stanje UP. Če pogledate spodaj, lahko vidite dva IPv6-naslova, čeprav je bil uporabljen le en ukaz za nastavitev IPv6-naslova. Gre za to, da FE80::2D0:97FF:FE94:5022 — to je link-local naslov, ki se dodeli ob aktivaciji ipv6 na vmesniku z ukazom ipv6 enable.
Za ogled IPv4-naslova se uporablja podoben ukaz:
BR1#show ip interface brief
...
Loopback101        2.2.2.2      YES manual up        up
...
BR1#
Za BR1 je potrebno takoj nastaviti vmesnik g0/0, tukaj je preprosto potrebno dodeliti IPv6-naslov:
// Переход в режим конфигурирования интерфейса
BR1(config)#interface gigabitEthernet 0/0
// Включение интерфейса
BR1(config-if)#no shutdown
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:B:C::1/64
BR1(config-if)#exit
BR1(config)#
Nastavitve lahko preverite z istim ukazom show ipv6 interface brief:
BR1#show ipv6 interface brief
GigabitEthernet0/0         [up/up]
    FE80::290:CFF:FE9D:4624	//link-local naslov
    2001:B:C::1			//IPv6-naslov
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//link-local naslov
    2001:B:A::1			//IPv6-naslov
Nato bo nastavljen usmerjevalnik ISP. Tukaj bo v skladu z nalogo nastavljen vrteči vmesnik s številko 0, poleg tega pa je bolje nastaviti vmesnik g0/0, ki mora imeti naslov 30.30.30.1, zaradi tega, ker v nadaljnjih nalogah ne bo nič omenjeno o nastavitvi teh vmesnikov. Najprej se nastavi vrteči vmesnik s številko 0:
ISP(config)#interface loopback 0
ISP(config-if)#ip address 8.8.8.8 255.255.255.255
ISP(config-if)#ipv6 enable
ISP(config-if)#ipv6 address 2001:A:C::1/64
ISP(config-if)#exit
ISP(config)#
Komandom show ipv6 interface brief lahko se prepričate o pravilnosti nastavitve vmesnika. Nato se nastavi vmesnik g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.1 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Nato bo nastavljen usmerjevalnik RTR1. Tukaj je prav tako potrebno ustvariti vrteči vmesnik s številko 100:
BR1(config)#interface loopback 100
BR1(config-if)#ip address 1.1.1.1 255.255.255.255
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:A:B::1/64
BR1(config-if)#exit
BR1(config)#
Na RTR1 je potrebno ustvariti 2 virtualna podinterfejsa za VLAN-e s številkama 100 in 300. To lahko storite na naslednji način.
Najprej je potrebno omogočiti fizični vmesnik g0/1 z ukazom no shutdown:
RTR1(config)#interface gigabitEthernet 0/1
RTR1(config-if)#no shutdown
RTR1(config-if)#exit
Nato se ustvarijo in konfigurirajo podinterfejsi s številkama 100 in 300:
// Создание подынтерфейса с номером 100 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.100
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 100
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:100::1/64
RTR1(config-subif)#exit
// Создание подынтерфейса с номером 300 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.300
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 300
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:300::2/64
RTR1(config-subif)#exit
Številka podinterfejsa se lahko razlikuje od številke VLAN-a, v katerem bo deloval, vendar je za enostavnost bolje uporabiti številko podinterfejsa, ki se ujema s številko VLAN-a. V primeru nastavitve tipa inkapsulacije pri konfiguraciji podinterfejsa je potrebno navesti številko, ki se ujema s številko VLAN-a. Tako po ukazu encapsulation dot1Q 300 podinterfejs bo prepuščal le pakete VLAN-a s številko 300.
Končni del te naloge bo usmerjevalnik RTR2. Povezava med SW1 in RTR2 mora biti v dostopnem načinu, vmesnik stikala bo prepuščal v smeri RTR2 le pakete, namenjene VLAN-u s številko 300, kar je navedeno v nalogi za topologijo L2. Zato bo na usmerjevalniku RTR2 nastavljen le fizični vmesnik brez ustvarjanja podinterfejsov:
RTR2(config)#interface gigabitEthernet 0/1
RTR2(config-if)#no shutdown
RTR2(config-if)#ipv6 enable
RTR2(config-if)#ipv6 address 2001:300::3/64
RTR2(config-if)#exit
RTR2(config)#
Nato se nastavi vmesnik g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.2 255.255.255.252
BR1(config-if)#exit
BR1(config)#
S tem je nastavitev vmesnikov usmerjevalnikov za to nalogo končana. Nastavitev preostalih vmesnikov se bo izvedla, ko bomo izvajali naslednje naloge.
a. Omogočite mehanizem SLAAC za dodeljevanje IPv6-naslovov v omrežju MNG na vmesniku usmerjevalnika RTR1.
Mehanizem SLAAC je privzeto omogočen. Edina stvar, ki jo je treba storiti, je omogočiti IPv6 usmerjanje. To lahko storite z naslednjim ukazom:
RTR1(config-subif)#ipv6 unicast-routing
Brez tega ukaza oprema deluje kot gostitelj. Z drugimi besedami, zahvaljujoč zgoraj navedenemu ukazu se avtonomno omogoči uporabo dodatnih funkcij IPv6, vključno z dodeljevanjem IPv6-naslovov, nastavitvijo usmerjanja in drugim.
b. Na virtualnih vmesnikih v VLAN 100 (MNG) na stikalih SW1, SW2, SW3 omogočite način samodejne konfiguracije IPv6.
Iz topologije L3 je razvidno, da so stikala povezana v omrežje VLAN 100. To pomeni, da je potrebno na stikalih ustvariti virtualne vmesnike in nato dodeliti privzeto pridobivanje IPv6 naslovov. Prvotna nastavitev je bila izvedena prav zato, da so stikala lahko pridobila naslov po privzetku od RTR1. To nalogo je mogoče izvesti z naslednjim naborom ukazov, ki so primerni za vsa tri stikala:
// Создание виртуального интерфейса
SW1(config)#interface vlan 100
SW1(config-if)#ipv6 enable
// Получение ipv6 адреса автоматически
SW1(config-if)#ipv6 address autoconfig
SW1(config-if)#exit
Vse lahko preverite z istim ukazom show ipv6 interface brief:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::A8BB:CCFF:FE80:C000		// link-local naslov
    2001:100::A8BB:CCFF:FE80:C000	// pridobljen IPv6-naslov
Poleg link-local naslova se je pojavil tudi IPv6-naslov, pridobljen od RTR1. Ta naloga je bila uspešno izvedena, na preostalih stikalih pa je potrebno vnesti enake ukaze.
c. Na VSEH napravah (razen PC1 in WEB) ročno dodelite link-local naslove
Tridesetmestni IPv6-naslovi ne prinašajo veselja administratorjem, zato je možno ročno spremeniti link-local in skrajšati njegovo dolžino na minimalno vrednost. V nalogah ni povedano, katere naslove izbrati, zato je tu svobodna izbira.
Na primer, na stikali SW1 je potrebno nastaviti link-local naslov fe80::10. To lahko storite z naslednjim ukazom iz načina konfiguracije izbranega vmesnika:
// Вход в виртуальный интерфейс vlan 100
SW1(config)#interface vlan 100
// Ручная установка link-local адреса
SW1(config-if)#ipv6 address fe80::10 link-local
SW1(config-if)#exit
Zdaj je adresacija videti veliko privlačnejša:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::10		//link-local naslov
    2001:100::10	//IPv6-naslov
Poleg link-local naslova se je spremenil tudi pridobljen IPv6-naslov, saj se naslov dodeljuje na podlagi link-local naslova.
Na stikali SW1 je bilo treba nastaviti link-local naslov le na enem vmesniku. Z usmerjevalnikom RTR1 je potrebno izvesti več nastavitev — link-local je potrebno nastaviti na dveh podvmesnikih, na loopback-u, v nadaljnjih nastavitvah pa se bo še pojavil vmesnik tunnel 100.
Da bi se izognili nepotrebnemu pisanju ukazov, lahko nastavite enako link-local na vseh vmesnikih hkrati. To je mogoče storiti s pomočjo ključne besede range z naslednjim naštevanjem vseh vmesnikov:
// Переход к настройке нескольких интерфейсов
RTR1(config)#interface range gigabitEthernet 0/1.100, gigabitEthernet 0/1.300, loopback 100
// Ручная установка link-local адреса
RTR1(config-if)#ipv6 address fe80::1 link-local
RTR1(config-if)#exit
Ob preverjanju vmesnikov boste lahko videli, da so bili na vseh izbranih vmesnikih spremenjeni link-local naslovi:
RTR1#show ipv6 interface brief
gigabitEthernet 0/1.100		[up/up]
    FE80::1
    2001:100::1
gigabitEthernet 0/1.300		[up/up]
    FE80::1
    2001:300::2
Loopback100            		[up/up]
    FE80::1
    2001:A:B::1
Vse preostale naprave se nastavljajo na podoben način.
d. Na VSEH preklopnikih onemogočite VSE neuporabljene porte in jih preselite v VLAN 99
Osnovna ideja je enaka metodi izbire več vmesnikov za konfiguracijo s pomočjo ukaza range, nato pa je treba napisati ukaze za prenos v želeni VLAN in kasnejše izklapljanje vmesnikov. Na primer, pri preklopniku SW1, glede na topologijo L1, bodo izklopljeni posti f0/3-4, f0/7-8, f0/11-24 in g0/2. Za ta primer bo konfiguracija videti takole:
// Выбор всех неиспользуемых портов
SW1(config)#interface range fastEthernet 0/3-4, fastEthernet 0/7-8, fastEthernet 0/11-24, gigabitEthernet 0/2
// Установка режима access на интерфейсах
SW1(config-if-range)#switchport mode access
// Перевод в VLAN 99 интерфейсов
SW1(config-if-range)#switchport access vlan 99
// Выключение интерфейсов
SW1(config-if-range)#shutdown
SW1(config-if-range)#exit
Pri preverjanju nastavitev z znanim ukazom, je treba opozoriti, da morajo vsi neuporabni porti imeti status administratively down, ki obvešča, da je port izklopljen:
SW1#show ip interface brief
Interface          IP-Address   OK? Method   Status                  Protocol
...
fastEthernet 0/3   unassigned   YES unset    administratively down   down
Da bi videli, v katerem VLAN-u se nahaja port, lahko uporabite drug ukaz:
SW1#show ip vlan
...
99   VLAN0099     active    Fa0/3, Fa0/4, Fa0/7, Fa0/8
                            Fa0/11, Fa0/12, Fa0/13, Fa0/14
                            Fa0/15, Fa0/16, Fa0/17, Fa0/18
                            Fa0/19, Fa0/20, Fa0/21, Fa0/22
                            Fa0/23, Fa0/24, Gig0/2
...
Tukaj morajo biti vsi neuporabni vmesniki. Treba je opozoriti, da portov ne moremo prenesti v VLAN, če takšen VLAN ni bil ustvarjen. Prav zato so v prvotni konfiguraciji ustvarjeni vsi potrebni VLAN-i.
e. Na preklopniku SW1 omogočite blokado za 1 minuto v primeru dvakratne napačne vnosne gesla v 30 sekundah
To lahko naredite z naslednjim ukazom:
// Блокировка на 60с; Попытки: 2; В течение: 30с
SW1#login block-for 60 attempts 2 within 30
Te nastavitve lahko preverite tudi na naslednji način:
SW1#show login
...
   If more than 2 login failures occur in 30 seconds or less,
     logins will be disabled for 60 seconds.
...
Kjer je jasno pojasnjeno, da bo po dveh neuspešnih poskusih v 30 ali manj sekundah možnost prijave blokirana za 60 sekund.
2. Vse naprave morajo biti dostopne za upravljanje preko protokola SSH različice 2
Da bodo naprave dostopne preko SSH različice 2, je potrebno najprej konfigurirati opremo, zato bo v informativne namene najprej nastavljena oprema s tovarniškimi nastavitvami.
Različico protokola lahko spremenite na naslednji način:
// Установить версию SSH версии 2
Router(config)#ip ssh version 2
Please create RSA keys (of at least 768 bits size) to enable SSH v2.
Router(config)#
Sistem zahteva, da ustvarite RSA ključe za delovanje SSH različice 2. Sledite nasvetom pametnega sistema, RSA ključe lahko ustvarite z naslednjim ukazom:
// Создание RSA ключей
Router(config)#crypto key generate rsa
% Please define a hostname other than Router.
Router(config)#
Система не позволяет выполнить команду по причине того, что не изменен hostname. После изменения hostname нужно написать команду генерации ключей ещё раз:
Router(config)#hostname R1
R1(config)#crypto key generate rsa
% Пожалуйста, сначала задайте имя домена.
R1(config)#
Теперь система не позволяет создать ключи RSA, по причине отсутствия доменного имени. И только после установки доменного имени появится возможность создать ключи RSA. Длина ключей RSA должна быть не менее 768 бит для работоспособности SSH версии 2:
R1(config)#ip domain-name wsrvuz19.ru
R1(config)#crypto key generate rsa
Сколько бит в модуле [512]: 1024
% Генерация 1024-битных RSA ключей, ключи будут неэкспортируемыми...[OK]
В итоге получается, что для работоспособности SSHv2 необходимо:
- Изменить hostname;
- Изменить доменное имя;
- Сгенерировать ключи RSA.
В прошлой статье была приведена настройка изменения hostname и доменного имени на всех устройствах, поэтому, продолжая настройку текущих устройств, необходимо только сгенерировать ключи RSA:
RTR1(config)#crypto key generate rsa
Сколько бит в модуле [512]: 1024
% Генерация 1024-битных RSA ключей, ключи будут неэкспортируемыми...[OK]
SSH версии 2 активен, но устройства ещё не настроены полностью. Заключительным этапом будет настройка виртуальных консолей:
// Переход к настройке виртуальных консолей
R1(config)#line vty 0 4
// Разрешение удаленного подключения только по протоколу SSH
RTR1(config-line)#transport input ssh
RTR1(config-line)#exit
В прошлой статье была настроена модель ААА, где на виртуальных консолях была задана аутентификация с использованием локальной базы данных, и пользователь после аутентификации должен был попадать сразу в привилегированный режим. Самая простая проверка работоспособности SSH — попытка подключиться на свое же оборудование. На RTR1 есть loopback с ip-адресом 1.1.1.1, можно попробовать подключиться по этому адресу:
//Подключение по ssh
RTR1(config)#do ssh -l wsrvuz19 1.1.1.1
Password:
RTR1#
После ключа -l вводится логин существующего пользователя, а затем пароль. После аутентификации происходит переход сразу в привилегированный режим, а это значит, что SSH настроен корректно.
Izvor: habr.com
