

Pozdravljeni vsi. V pričakovanju začetka tečaja smo pripravili prevod zanimivega članka.
Današnji vodič vas bo seznanil z osnovami za začetek dela s pakетом aircrack-ng. Seveda, nemogoče je zagotoviti vse potrebne informacije in pokriti vsak scenarij. Zato bodite pripravljeni na domače naloge in raziskovanja samostojno. Na in v je na voljo veliko dodatnih tutorjalov in druge koristne informacije.
Čeprav ne pokriva vseh korakov od začetka do konca, vodič podrobneje razkriva delo z aircrack-ng.
Nastavitev strojne opreme, namestitev Aircrack-ng
Prvi korak za zagotavljanje pravilnega delovanja aircrack-ng v vašem sistemu Linux je patching in namestitev ustreznega gonilnika za vašo omrežno kartico. Mnoge kartice delujejo z več gonilniki, nekateri pa nudijo potrebne funkcionalnosti za uporabo aircrack-ng, drugi pa ne.
Mislim, da je odveč reči, da potrebujete omrežno kartico, združljivo s paketom aircrack-ng. To je torej strojna oprema, ki je popolnoma združljiva in lahko uvede injekcije paketov. S pomočjo združljive omrežne kartice lahko v urno času vdrete v brezžični dostopni točki.
Da bi ugotovili, katero kategorijo spada vaša kartica, se seznanite s stranjo . Preberite , če ne veste, kako se spoprijeti s tabelo. Kljub temu pa to ne bo oviralo vas pri branju vodiča, ki vam bo pomagal spoznati nekaj novega in prepričati se o določenih lastnostih vaše kartice.
Za začetek morate vedeti, kateri čipset se uporablja v vaši omrežni kartici in kateri gonilnik ga potrebujete. To morate določiti s pomočjo informacij iz prejšnjega odstavka. V razdelku se boste seznanili, kateri gonilniki so potrebni.
Namestitev aircrack-ng
Najnovejšo različico aircrack-ng lahko pridobite, , ali pa lahko uporabite distribucijo za testiranje prodora, kot je Kali Linux ali Pentoo, kjer je nameščena najnovejša različica. aircrack-ng.
Za namestitev aircrack-ng se obrnite na .
Osnove IEEE 802.11
Dobro, zdaj, ko je vse pripravljeno, je čas, da se ustavimo pred začetkom delovanja in izvemo nekaj o tem, kako delujejo brezžične mreže.
Razumevanje naslednjega dela je ključno, da boste lahko rešili težave, če kaj ne bo delovalo, kot je pričakovano. Razumevanje načina delovanja vam bo pomagalo najti težavo ali vsaj pravilno opisati, da vam bo lahko nekdo drug pomagal. Ta del je nekoliko zapleten, morda ga boste želeli preskočiti. Vendar pa za vdor v brezžične mreže potrebujete nekaj znanja, zato je vdor nekoliko več kot le vtipkanje ene ukaze in pustiti aircrack, da vse naredi namesto vas.
Kako najti brezžično omrežje
Ta del je kratko uvod v obvladovane mreže, ki delujejo s dostopnimi točkami (Access Point, AP). Vsaka dostopna točka pošlje približno 10 tako imenovanih beacon okvirjev (beacon frame) na sekundo. Ti paketi vsebujejo naslednje informacije:
- Ime omrežja (ESSID);
- Ali se uporablja šifriranje (in katero šifriranje, vendar bodite pozorni, da te informacije morda niso resnične, samo zato, ker točka dostopa to sporoča);
- Katere hitrosti prenosa podatkov so podprte (v MBit);
- Na katerem kanalu se nahaja omrežje.
Te informacije so prikazane v orodju, ki se poveže neposredno s tem omrežjem. Prikazujejo se, ko omogočite kartici skeniranje omrežij z uporabo iwlist <interface> scan
Vsaka dostopna točka ima edinstven MAC naslov (48 bitov, 6 parov hex številk). Izgleda približno tako: 00:01:23:4A:BC:DE. Vsaka omrežna naprava ima tak naslov, omrežne naprave pa med seboj komunicirajo z njim. Torej je to nekakšno edinstveno ime. MAC naslovi so edinstveni in ni dveh naprav s istimi MAC naslovi.
Povezava v omrežje
Obstaja več možnosti za povezavo z brezžičnim omrežjem. V večini primerov se uporablja Open System Authentication. (Po želji: če želite izvedeti več o avtorizaciji, .)
Open System Authentication:
- Zahteva avtorizacijo dostopne točke;
- Dostopna točka odgovori: OK, ste avtentificirani.
- Zahteva povezavo z dostopno točko;
- Dostopna točka odgovori: OK, ste povezani.
To je najpreprostejši primer, vendar se težave pojavijo, ko nimate pravic za dostop, ker:
- Uporablja se WPA/WPA2, in potrebna je avtentikacija APOL. Dostopna točka bo zavrnila zahtevo v drugem koraku.
- Dostopna točka ima seznam dovoljenih strank (MAC-naslovov) in ne bo dovolila povezave nikomur drugemu. To se imenuje filtriranje po MAC.
- Dostopna točka uporablja Shared Key Authentication, kar pomeni, da morate zagotoviti pravilno WEP-kodo za povezavo. (Oglejte si odsek da bi izvedeli več o tem)
Preprosta sniffing in hekanje
Odkrivanje omrežij
Prva stvar, ki jo morate storiti, je najti potencialno tarčo. V paketu aircrack-ng je za to na voljo , vendar lahko uporabite tudi druge programe, kot je na primer, .
Preden začnete iskati omrežja, morate svojo omrežno kartico preklopiti v t.i. "monitor mode". Monitor mode je poseben način, ki omogoča vašemu računalniku, da posluša omrežne pakete. Ta način prav tako omogoča vnos injekcij. O injekcijah bomo govorili naslednjič.
Za preklop omrežne kartice v monitor mode uporabite :
airmon-ng start wlan0Tako boste ustvarili še en vmesnik in mu dodali "mon". Torej, wlan0 će postati wlan0mon.Da preverite, ali je omrežna kartica dejansko v monitor mode, izvedite iwconfig in se prepričajte o tem sami.
Nato za iskanje omrežij zaženite airodump-ng wlan0mon
če se ne more povezati z WLAN napravo, boste videli nekaj takega:Если airodump-ng skakanje med kanali in prikaz vseh dostopnih točk, od katerih prejema beacon-e. Kanali od 1 do 14 se uporabljajo za standarde 802.11 b in g (v ZDA je dovoljeno uporabljati le od 1 do 11; v Evropi od 1 do 13 z nekaterimi izjemami; na Japonskem od 1 do 14). 802.11a deluje v pasu 5 GHz, njegova dostopnost se razlikuje po različnih državah, bolj kot v pasu 2,4 GHz. Na splošno so znani kanali od 36 (32 v nekaterih državah) do 64 (68 v nekaterih državah) in od 96 do 165. Na Wikipediji lahko najdete podrobne informacije o dostopnosti kanalov. V Linuxu se o dovoljenju/zavrnitev prenosa po določenih kanalih za vašo državo skrbi
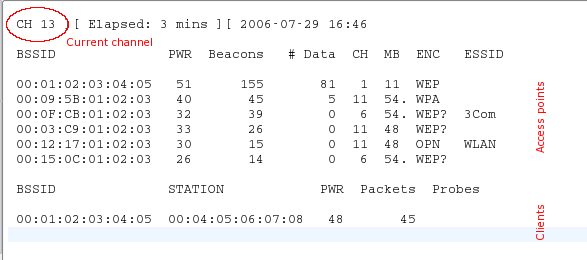
Central Regulatory Domain Agent Trenutni kanal je prikazan v levem zgornjem kotu.
Trenutni kanal je prikazan u gornjem levom uglu.
Čez nekaj časa se bodo pojavili dostopne točke in (upajmo) nekateri povezani uporabniki.
Zgornji blok prikazuje odkrite dostopne točke:
bssid
mac-naslov dostopne točke
pwr
kakovost signala, ko je izbran kanal
pwr
moč signala. nekateri gonilniki je ne sporočajo.
beacons
število prejetih beaconov. če vam manjka pokazatelj moči signala, ga lahko izmerite v beaconih: več beaconov, boljši je signal.
data
število prejetih podatkovnih okvirjev
ch
kanal, na katerem deluje dostopna točka
mb
hitrost ali način delovanja dostopne točke. 11 je čisti 802.11b, 54 je čisti 802.11g. vrednosti med tema dvema so mešanica.
enc
šifriranje: opn: brez šifriranja, wep: wep šifriranje, wpa: wpa ali wpa2, wep?: wep ali wpa (zataknjen).
essid
ime omrežja, včasih skrito
Spodnji blok prikazuje odkrite uporabnike:
bssid
mac-naslov, s katerim se uporabnik asociira z dano dostopno točko
station
mac-naslov samega uporabnika
pwr
moč signala. nekateri gonilniki je ne sporočajo.
packets
število prejetih podatkovnih okvirjev
probes
imena omrežij (essid), ki jih je ta uporabnik že preizkusil
Zdaj morate spremljati ciljno omrežje. Povezan mora biti vsaj en uporabnik, saj je kraja omrežij brez uporabnikov zahtevnejša tema (glejte oddelek ). Mora uporabljati WEP-šifriranje in imeti dober signal. Morda lahko premaknete anteno za izboljšanje sprejema signala. Včasih so že nekaj centimetrov odločilni za moč signala.
V gornjem primeru je omrežje 00:01:02:03:04:05. To je bila edina mogoča tarča, saj se je le ta povezal z uporabnikom. In ima dober signal, zato je primerna tarča za prakso.
Sniffing Vektorjev Inicializacije
Zaradi preskakovanja med kanali ne boste prestregli vseh paketov iz ciljne mreže. Zato želimo poslušati samo na enem kanalu in dodatno zapisovati vse podatke na disk, da jih bomo kasneje lahko uporabili za vdor:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon S pomočjo parametra -c izberete kanal, parameter za njim -w je predpona mrežnih dumpov, zapisanih na disk. Zastava –bssid skupaj z MAC-naslovom dostopne točke omeji prejemanje paketov na eno dostopno točko. Zastava –bssid je na voljo le v novejših različicah airodump-ng.
Preden razbijete WEP, potrebujete od 40.000 do 85.000 različnih začetnih vektorjev (Initialization Vector, IV). Vsak paket podatkov vsebuje začetni vektor. Ti so lahko ponovno uporabljeni, zato je število vektorjev običajno nekoliko manjše od števila ujetih paketov.
Zato boste morali počakati, da ujamete od 40k do 85k podatkovnih paketov (z IV). Če omrežje ni zasedeno, bo to trajalo zelo dolgo. Ta proces lahko pospešite z aktivnim napadom (ali napadom ponovnega predvajanja). O tem bomo govorili v naslednjem delu.
Razbijanje
Če imate že dovolj ujetih začetnih vektorjev, shranjenih v eni ali več datotekah, lahko poskusite razbiti WEP-ključ:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC-naslov po zastavici -b – je BSSID cilja, medtem ko je dump-01.cap – datoteka, ki vsebuje ujetne pakete. Lahko uporabite več datotek, preprosto dodajte v ukaz vsa imena ali uporabite znak nadomestka, na primer dump*.cap.
Več informacij o možnostih , izhodu in uporabi lahko dobite iz .
Število začetnih vektorjev, potrebnih za razbitje ključa, ni omejeno. To se dogaja zato, ker nekateri vektorji niso tako močni in izgubijo več informacij o ključu kot drugi. Običajno so ti začetni vektorji mešani z močnejšimi. Če imate srečo, lahko razbite ključ že s 20.000 začetnimi vektorji. Vendar pogosto tudi to ni dovolj, aircrack-ng lahko traja dolgo (teden ali več v primeru velike napake) in vam nato sporoči, da ključa ni mogoče razbiti. Več vektorjev kot imate, hitreje lahko razbite ključa, običajno pa to traja nekaj minut ali celo sekund. Izkušnje kažejo, da je za razbitje dovolj 40.000 – 85.000 vektorjev.
Obstajajo bolj napredni dostopni sistemi, ki uporabljajo posebne algoritme za filtriranje šibkih začetnih vektorjev. Kot rezultat ne morete pridobiti več kot N vektorjev iz dostopne točke, bodisi pa boste potrebovali milijone vektorjev (na primer 5-7 milijonov), da razbite ključ. Lahko , kaj storiti v takih primerih.
Aktivni napadi
Večina naprav ne podržava injekcije, barem bez zakrpljenih drajvera. Neki podržavaju samo određene napade. Posetite i pogledajte u kolonu aireplay. Ponekad ova tabela ne pruža ažurirane informacije, pa ako vidite reč „NE” pored vašeg drajvera, nemojte se uzrujavati, već radije pogledajte stranicu drajvera ili listu za raspravu drajvera na . Ako ste uspešno izveli ponovnu reprodukciju koristeći drajver koji nije uključen u listu podržanih, slobodno predložite izmene na stranici tabele kompatibilnosti i dodajte link ka kratkom uputstvu. (Za to je potrebno zatražiti nalog na wiki putem IRC-a.)
Prvo, morate se uveriti da injekcija paketa zaista radi sa vašom mrežnom karticom i drajverom. Najlakši način da to proverite je da sprovedete testnu injekcijsku napad. Pre nego što nastavite, obavezno završite ovaj test. Vaša kartica mora imati mogućnost da vrši injekcije kako biste mogli izvršiti sledeće korake.
Biće vam potreban BSSID (MAC adresa pristupne tačke) i ESSID (ime mreže) pristupne tačke koja ne vrši MAC filtriranje (na primer, vaša vlastita) i koja je u dostupnom opsegu.
Pokušajte se povezati na pristupnu tačku pomoću :
aireplay-ng --fakeauth 0 -e "vaš ESSID mreže" -a 00:01:02:03:04:05 wlan0mon Vrednost nakon -а biće BSSID vaše pristupne tačke.
Injekcija je uspela ako vidite nešto poput ovoga:
12:14:06  Slanje zahteva za autentifikaciju
12:14:06  Autentifikacija uspešna
12:14:06  Slanje zahteva za povezivanje
12:14:07  Povezivanje uspešno :-)
Ako ne:
- Proverite tačnost ESSID-a i BSSID-a;
- Uverite se da je MAC filtriranje onemogućeno na vašoj pristupnoj tački;
- Pokušajte isto na drugoj pristupnoj tački;
- Uverite se da je vaš drajver ispravno konfigurisan i podržan;
- Umesto „0” pokušajte „6000 -o 1 -q 10”.
ARP ponavljanje
Sada, kada znamo da injekcija paketa radi, možemo učiniti nešto što će značajno ubrzati hvatanje vektora inicijalizacije: napad injekcijama .
Glavna ideja
Če rečemo preprosto, ARP deluje tako, da pošlje širokoosni poizvedbo na IP-naslov, naprava s tem IP-naslovom pa vrne odgovor. Ker WEP ne ščiti pred ponovnim predvajanjem, lahko snifate paket in ga pošiljate znova in znova, dokler je še veljaven. Tako morate le prestreči in ponovno predvajati ARP-poizvedbo, poslana od dostopne točke, da ustvarite promet (in pridobite inicializacijske vektorje).
Leniv način
Najprej odprite okno z airodump-ng, ki snifa promet (glej zgoraj). Aireplay-ng in airodump-ng lahko delujejo hkrati. Počakajte, da se klient prikaže v ciljni mreži in začnite z napadom:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b nakazuje na ciljni BSSID, -h na MAC-naslov povezanega klienta.
Zdaj morate počakati, da prejmemo ARP-paket. Običajno je treba počakati nekaj minut (ali prebrati članek naprej).
Če imate srečo, boste videli nekaj takega:
Shranjevanje ARP poizvedb v replay_arp-0627-121526.cap
Prav tako morate zagnati airodump, da zajamete odgovore.
Prebral sem 2493 paketov (prejel 1 ARP poizvedbo), poslal 1305 paketov...
Če morate prenehati s predvajanjem, vam ni treba čakati na naslednji ARP-paket, lahko enostavno uporabite prej prestrežene pakete z uporabo parametra -r <filename>
Pri uporabi ARP injekcij lahko uporabite metodo PTW za razbitje WEP-ključa. To bistveno zmanjša število potrebnih paketov, s tem pa tudi čas za dešifriranje. Morate prestreči celoten paket z airodump-ng, torej ne uporabljajte možnosti “--ivs” pri izvajanju ukaza. Za aircrack-ng uporabite “aircrack -z <file name>”
Če se število prejetih podatkovnih paketov airodump-ng preneha povečevati, boste morali morda zmanjšati hitrost predvajanja. To storite z uporabo parametra -x <packets per second>
Agresiven način
Večina operacijskih sistemov počisti ARP predpomnilnik ob odklopu. Če je potrebno poslati naslednji paket po ponovnem povezovanju (ali preprosto uporabiti DHCP), pošljejo ARP-poizvedbo. Kot stranski učinek lahko snifate ESSID in morda keystream med ponovno povezavo. To je koristno, če je ESSID vaše tarče skrit ali ko uporablja avtentifikacijo s skupnim ključem.
Pustite airodump-ng in aireplay-ng naj delujejo. Odprite še en oken in zaženite :
Tukaj -a – to je BSSID dostopne točke, -c MAC naslov izbranega odjemalca.
Počakajte nekaj sekund in ARP replay bo deloval.
Večina odjemalcev skuša samodejno obnoviti povezavo. Vendar je tveganje, da nekdo prepozna ta napad ali vsaj pokaže pozornost na to, kar se dogaja v WLAN, večje kot pri drugih napadih.
Več orodij in informacij o njih .
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish